
CMMC合规解决方案
以证据说话的CMMC合规解决方案
Netwrix CMMC合规解决方案持续呈现谁可以访问受控非密信息(CUI),落实最小权限,并生成C3PAO要求的带时间和责任人记录的证据。
大多数合规软件无法说明究竟谁能访问CUI,也无法向评估人员证明。
看不见,就无法界定范围
55%的组织没有持续维护敏感数据清单,而CMMC的范围界定始于弄清CUI在哪里(2026 Data and Identity Security Report)。
权限比需求存续得更久
76%的组织无法在不再需要时立即撤销长期访问权限,而CMMC要求最小权限,包括特权账户(同一报告)。
风险评估仍然流于表面
过去12个月内,仅36%的组织对Active Directory进行了全面的安全评估,只有26%的组织完全确信其Active Directory不存在可导致权限提升的配置错误(同一报告)。
Netwrix CMMC合规解决方案:CMMC 2.0二级的要求及我们如何帮助
Netwrix Auditor 30分钟即可部署,几小时内即可生成首批报告。
要求
CMMC的要求
Netwrix
NIST SP 800-171 3.1.3,访问控制
按照已批准的授权控制CUI的流动。
Data Classification按严重程度对服务器、数据库和文件夹中的CUI进行分类,并与Auditor配合,仅允许授权用户访问。
NIST SP 800-171 3.1.5,访问控制
落实最小权限原则,包括针对特定安全功能和特权账户。
Privilege Secure消除长期特权账户,仅按会话所需权限授予即时(JIT)访问,并记录会话。
NIST SP 800-171 3.3.2,审计与问责
确保单个系统用户的操作可唯一追溯到该用户,使其对自己的操作负责。
Auditor显示在Active Directory、Entra ID、文件服务器及其他存放CUI的系统中,哪个用户在何时、何地做了什么,并为每个已注册用户保留档案。
NIST SP 800-171 3.4.1、3.4.2,配置管理
建立并维护组织系统的基线配置,并建立和落实安全配置设置。
Change Tracker定义软件和配置基线,检测偏离基线的系统,并生成经认证的CIS和DISA STIG加固报告。
NIST SP 800-171 3.11.1,风险评估
定期评估处理、存储或传输CUI的系统对组织运营、资产和个人造成的风险。
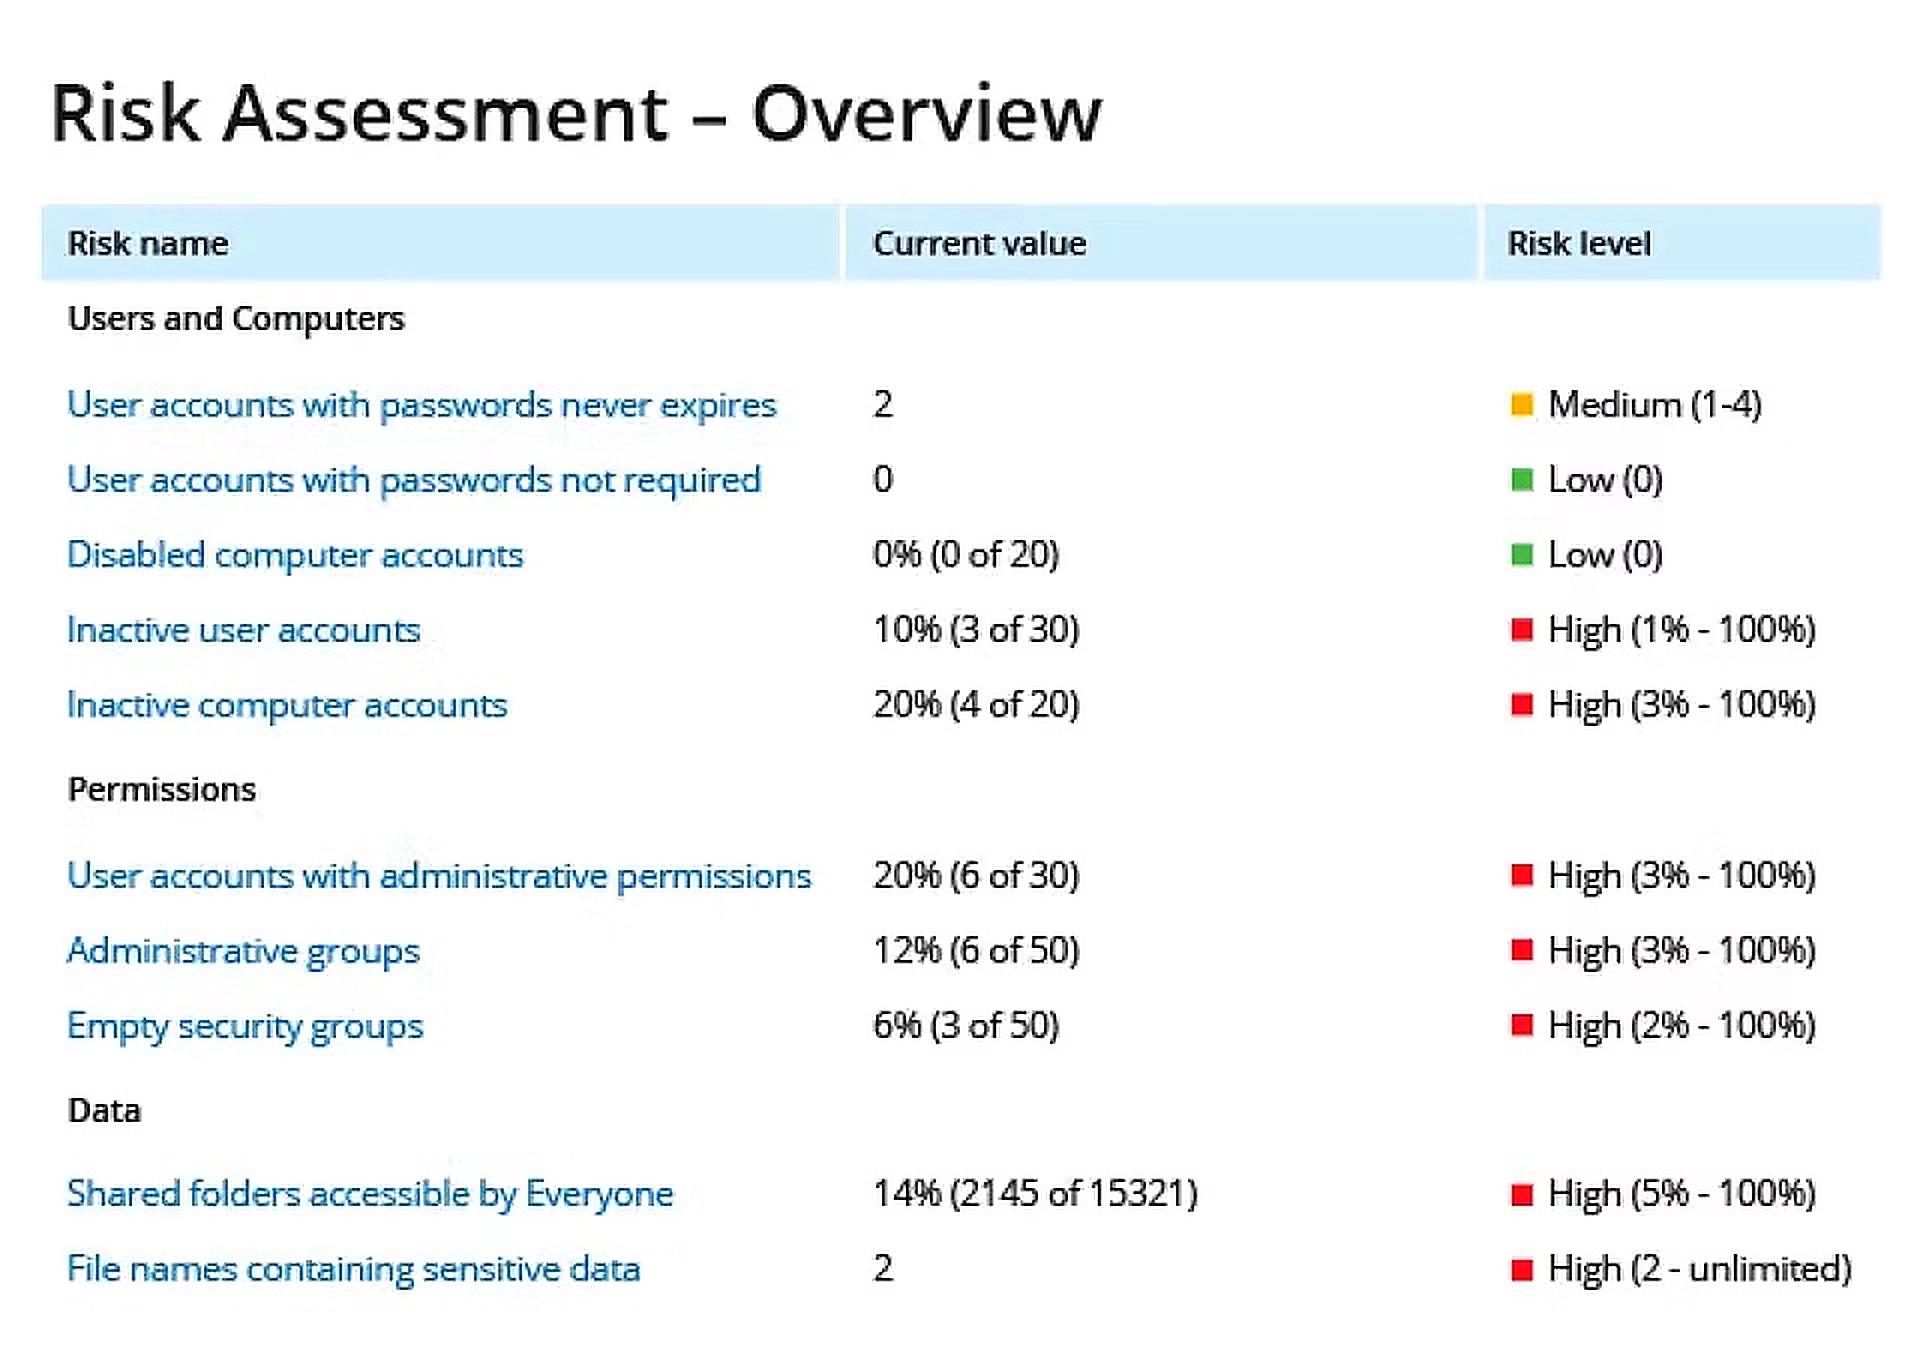
PingCastle生成Active Directory健康检查、风险评分和行动计划,并跟踪整改进度。
NIST SP 800-171 3.11.2,风险评估
定期扫描组织系统和应用程序中的漏洞,并在发现新漏洞时扫描。
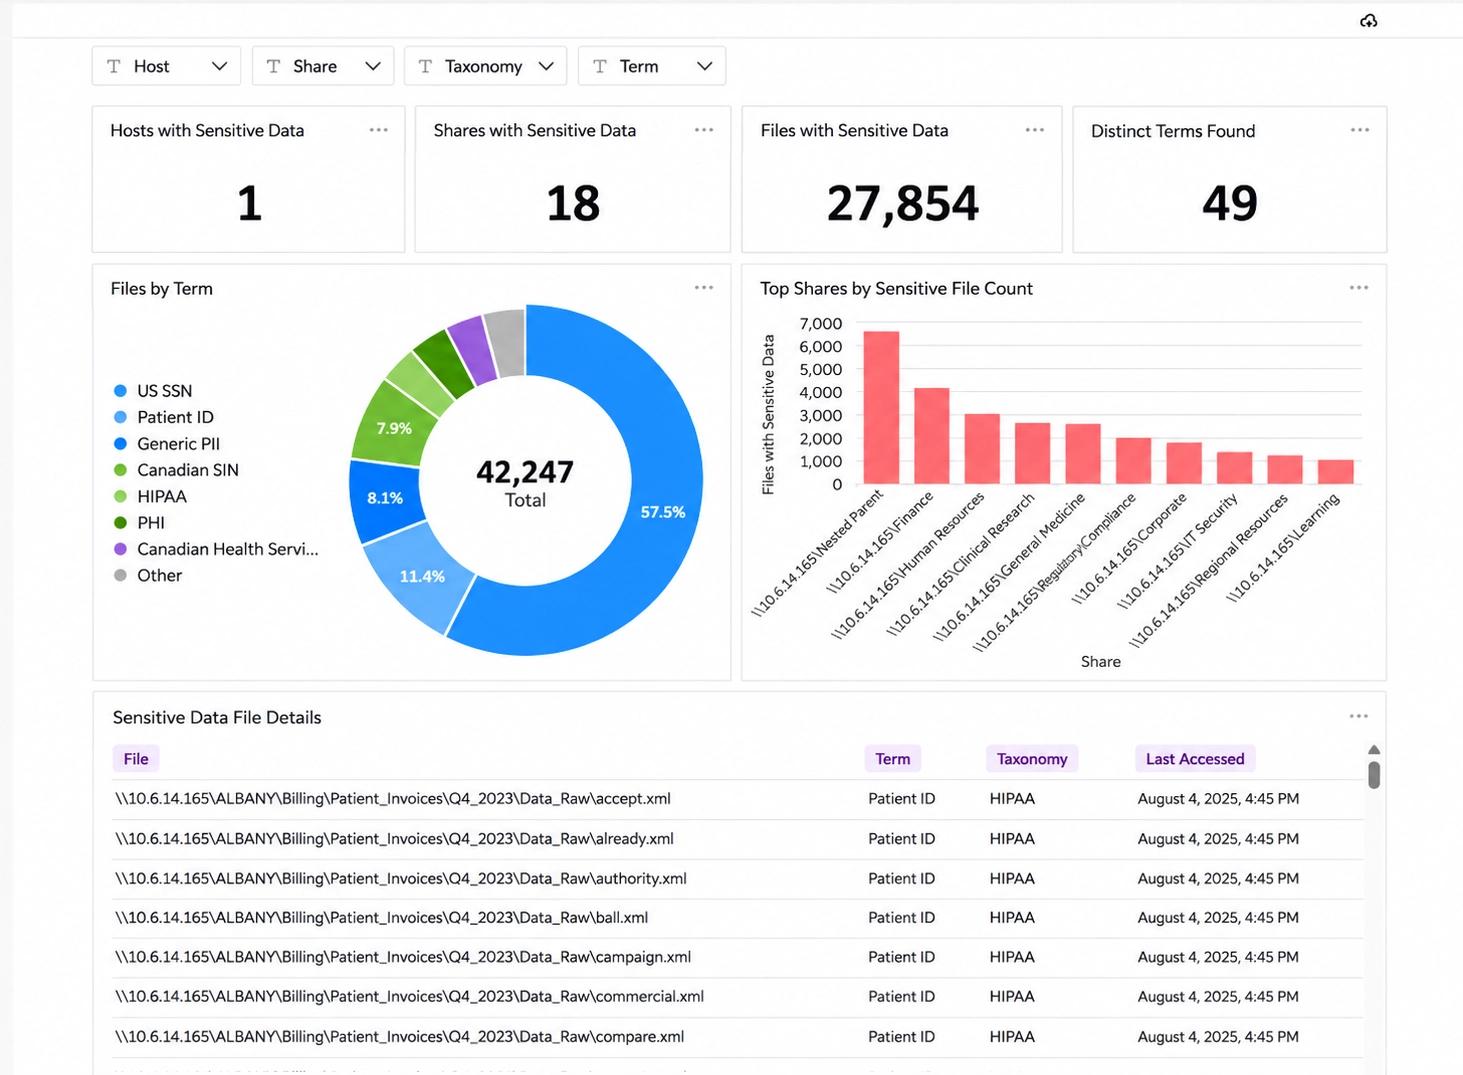
Access Analyzer指出敏感数据面临的风险,例如开放访问或特权用户过多,并通过清理陈旧对象帮助大规模整改。
NIST SP 800-171 3.8.7,介质保护
控制系统组件上可移动介质的使用。
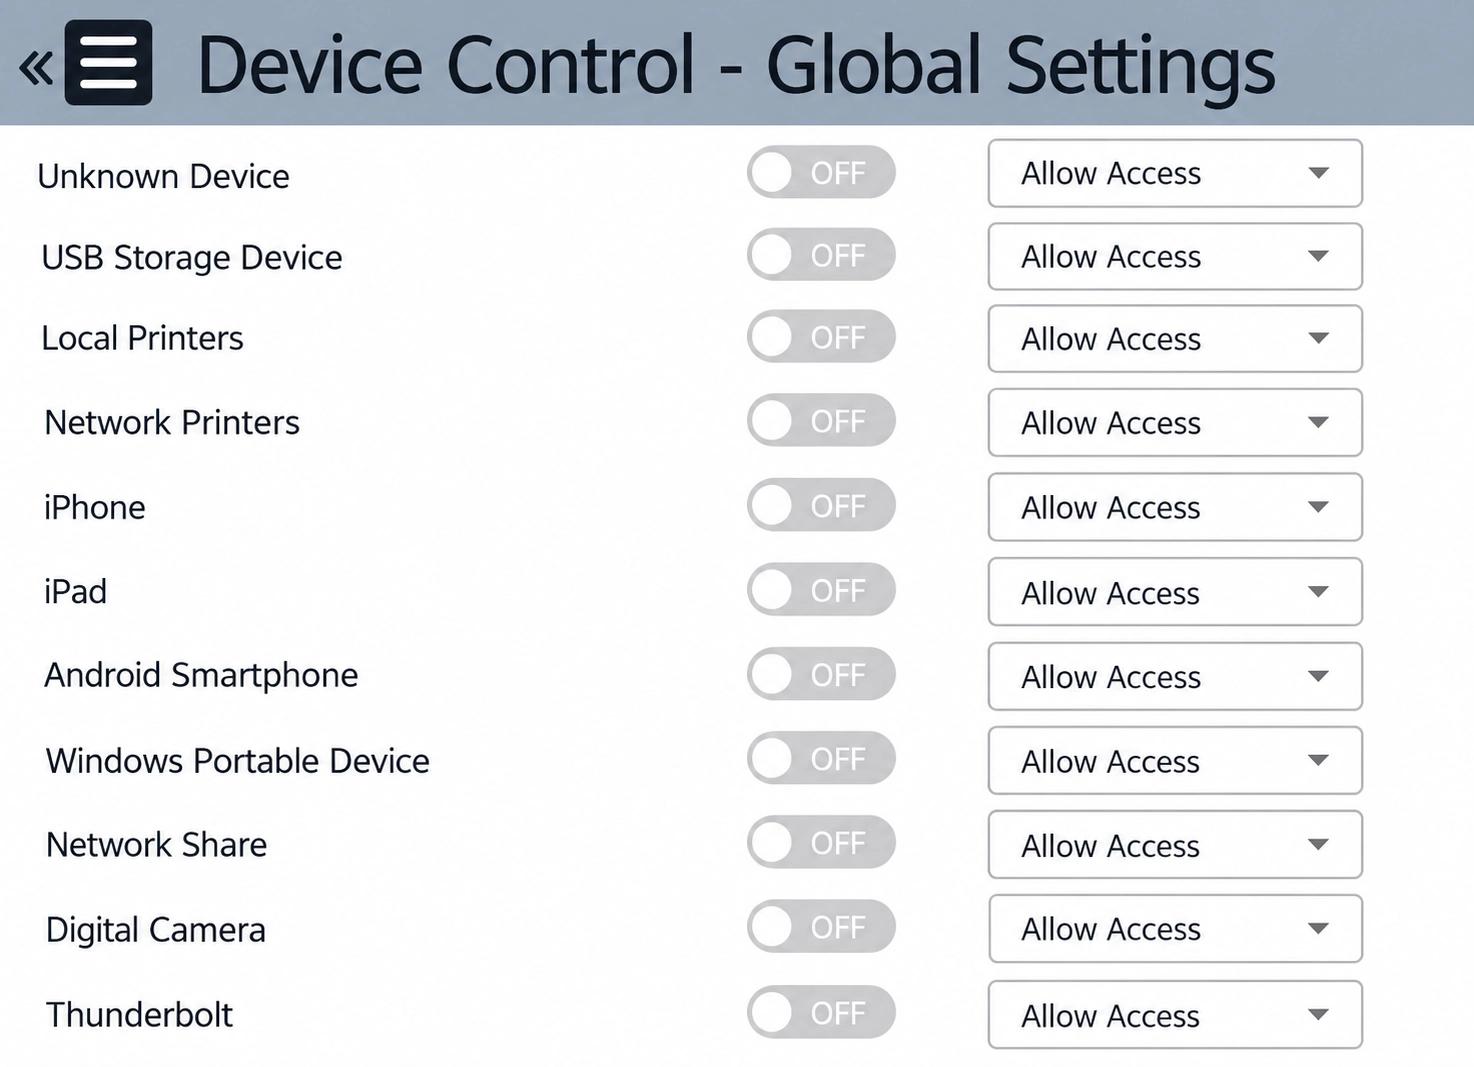
Endpoint Protector控制哪些可移动设备可以连接,加密复制到已批准USB存储的文件,并报告尝试和被阻止的传输。
查看CMMC与产品组合的完整映射
实际效果一览
追踪每一次登录存放CUI的系统
查看谁在何时、从何处登录了哪台计算机,以便快速发现并报告存放CUI的系统上的异常登录活动。
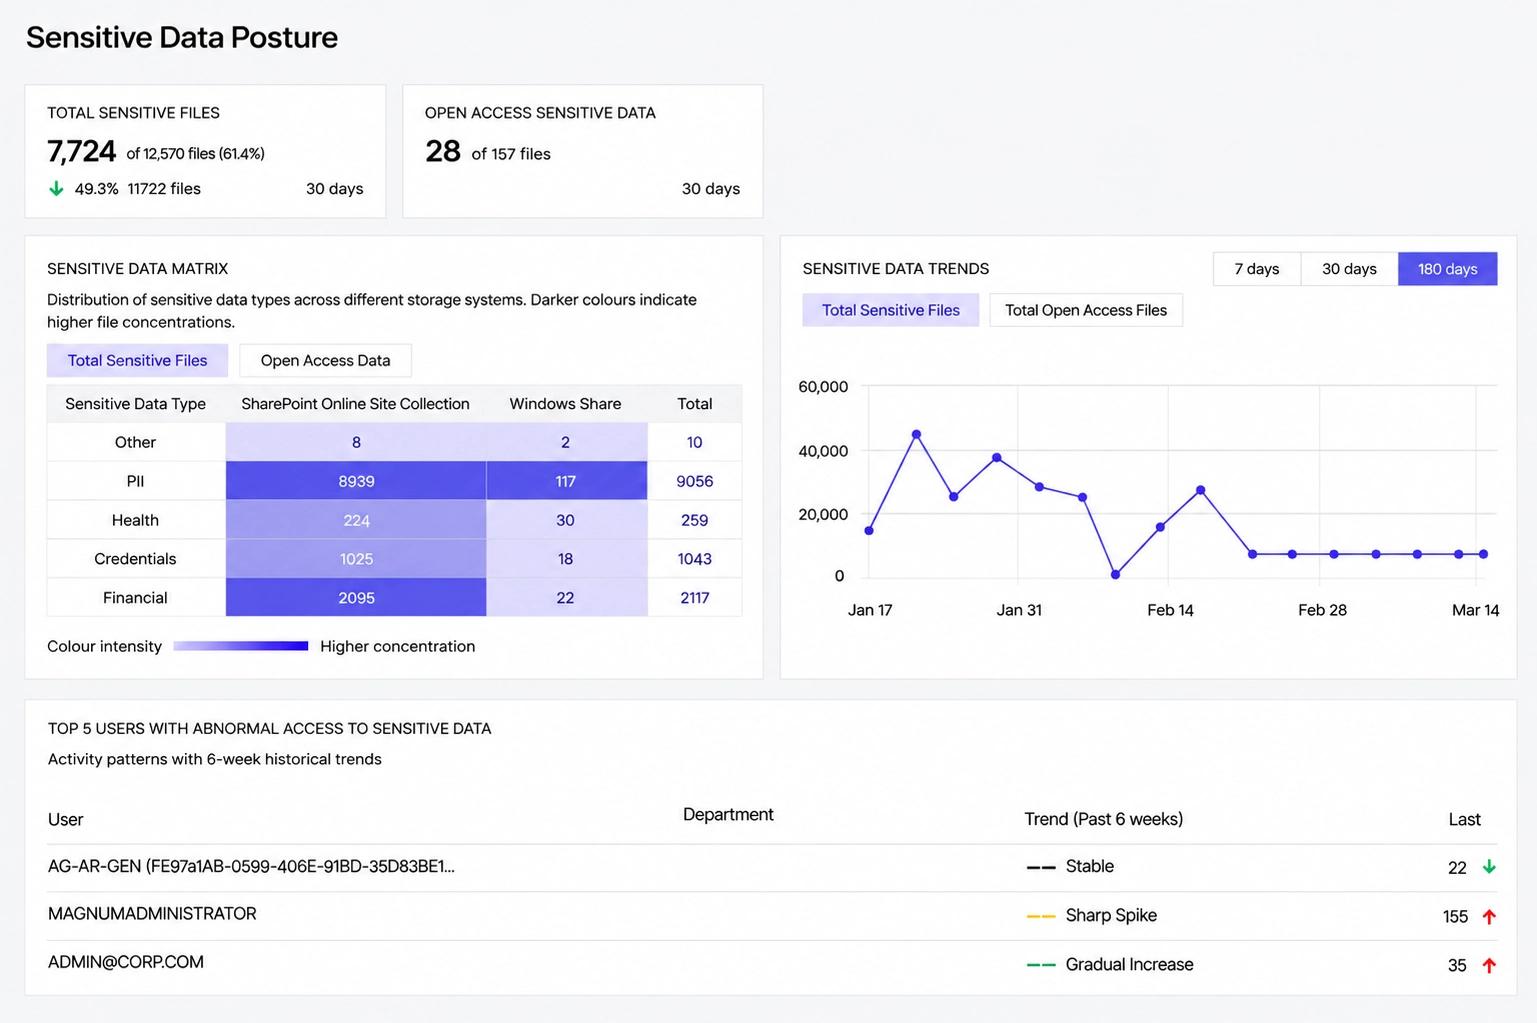
让数据所有者审核谁能访问CUI
权限审核将访问决策交到数据所有者手中,确保对CUI的每项权限都经过审核、批准并留有记录。
精确查看变更前后的差异
并排比较每个被修改对象的变更前后取值,轻松识别存放CUI的系统上的不当或未经授权的变更。
控制哪些设备可以连接到您的终端
为USB存储、打印机、蓝牙等设备设置拒绝、允许或只读权限,使CUI只流向您批准的人员和设备。
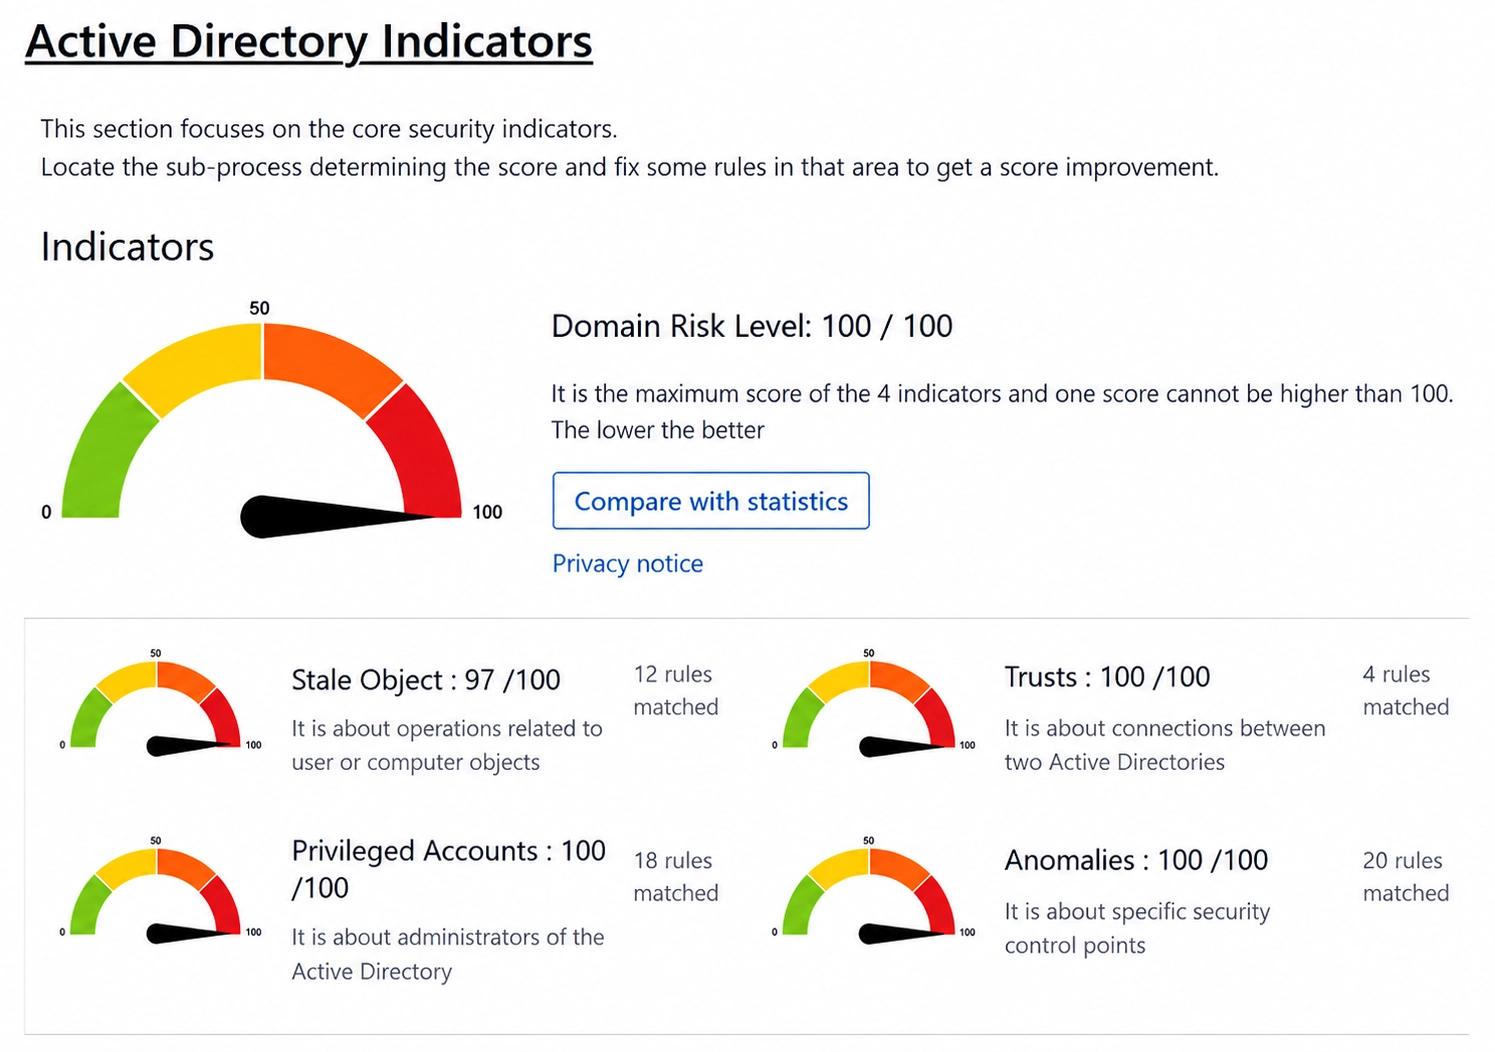
为您的Active Directory和Entra ID风险评分
健康检查报告通过170多项安全检查评估Active Directory和Entra ID,并为发现的风险评分,支持CMMC的定期风险评估要求。
直达所需功能
进一步了解CMMC合规
关于识别和保护CUI的网络研讨会、指南和文章。