PCI DSS v4.0.1 合规
展示持卡人数据位置、谁能访问以及发生了什么变更的 PCI 合规软件
Netwrix PCI 合规软件可在本地和云环境中发现持卡人数据、控制谁能访问并跟踪每一次变更,帮助您弥补 PCI DSS 差距,并向评估人员提供所需证据。
大多数合规软件无法告诉您持卡人数据实际存放在哪里,也无法告诉您谁能访问这些数据。
持卡人数据会扩散到 CDE 之外
只有 43% 的组织会持续更新敏感数据所在位置的清单 (2026 Data and Identity Security Report)。
访问权限超出实际需要
51% 的组织表示访问权限按角色分配但存在一定程度的过度授权,13% 的组织表示许多用户的访问权限超出必要范围(同一报告)。
回答访问问题需要数小时
只有 29% 的组织能立即确定哪些身份可以访问特定敏感数据(同一报告)。
Netwrix PCI DSS 合规软件:PCI DSS v4.0.1 的要求以及我们如何提供帮助
要求
PCI DSS 的要求
Netwrix
PCI DSS v4.0.1 3.2.1,保护存储的账户数据
通过保留和处置策略,将账户数据存储降到最低。
Data Classification 使用预定义的 PCI DSS 分类体系发现持卡人数据,对主要持卡人数据存储之外的文档中的卡号进行涂黑,并将过时或冗余的数据移至安全隔离区。
PCI DSS v4.0.1 7.2.4,访问审查
至少每六个月审查一次所有用户账户及相关访问权限。
Access Analyzer 显示谁可以在多大程度上访问哪些敏感数据,并让数据所有者审查并撤销不必要的权限。
PCI DSS v4.0.1 7.2.2,最小权限
根据岗位分类和职能分配访问权限,并遵循最小权限原则。
Privilege Secure 以限定于具体任务的即时特权访问取代常驻管理员权限,并记录每个会话。
PCI DSS v4.0.1 10.2.1、10.4.1,记录并监控所有访问
启用审计日志,记录各用户对持卡人数据的访问以及管理员账户的所有操作,并定期审查。
Auditor 可跟踪混合 IT 环境中的变更、配置和访问,并提供支持每日日志审查的告警和报告。
PCI DSS v4.0.1 10.2.1.5,记录变更
审计日志必须记录对标识和身份验证凭据的更改,包括新账户的创建、权限提升以及对具有管理访问权限的账户的更改。
1Secure 可报告 Active Directory 和 Entra ID 中的账户创建、角色和密码更改以及组成员关系更改,包括影响具有管理访问权限账户的更改。
PCI DSS v4.0.1 11.5.2,变更检测
部署变更检测机制,在关键文件被未经授权修改时发出告警,并至少每周比较一次关键文件。
Change Tracker 在各系统间提供文件完整性监控,并对照已批准的基线标记计划外变更。
PCI DSS v4.0.1 11.5.1,入侵检测
在 CDE 边界和关键节点使用入侵检测或入侵防御技术,并在怀疑发生入侵时向人员告警。
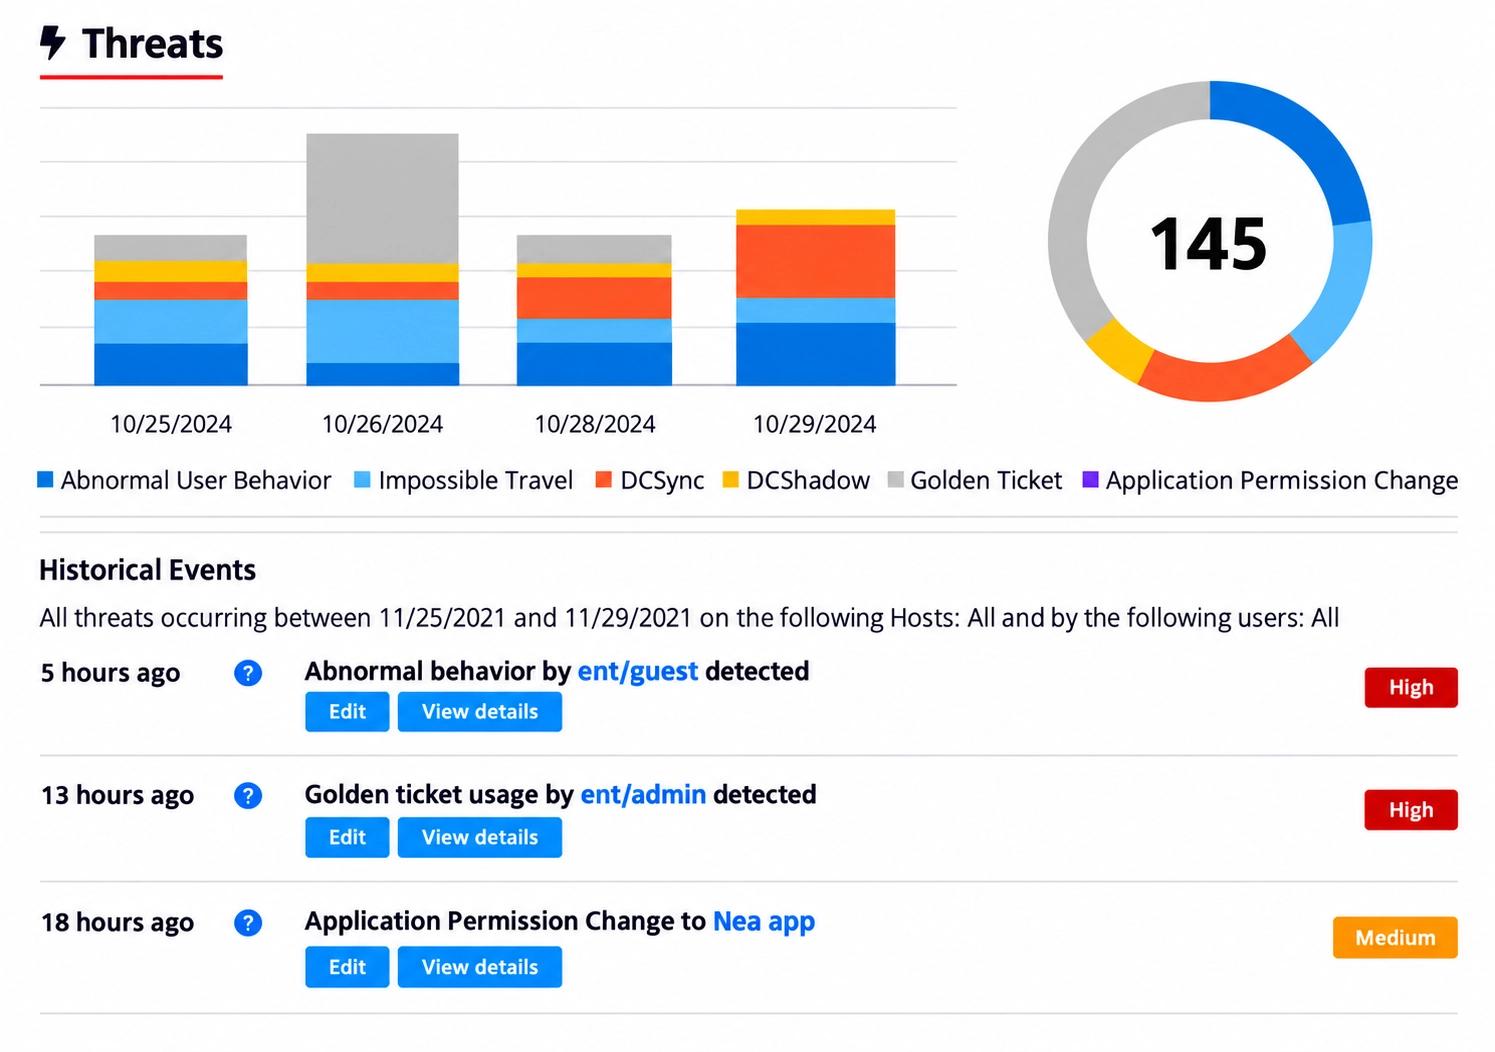
Threat Manager 可检测针对 Active Directory 和 Entra ID 的 DCSync、DCShadow、Golden Ticket 等攻击手法以及异常文件活动,并向人员告警或触发自动响应剧本。
查看 PCI DSS 与产品组合的完整映射
实际效果
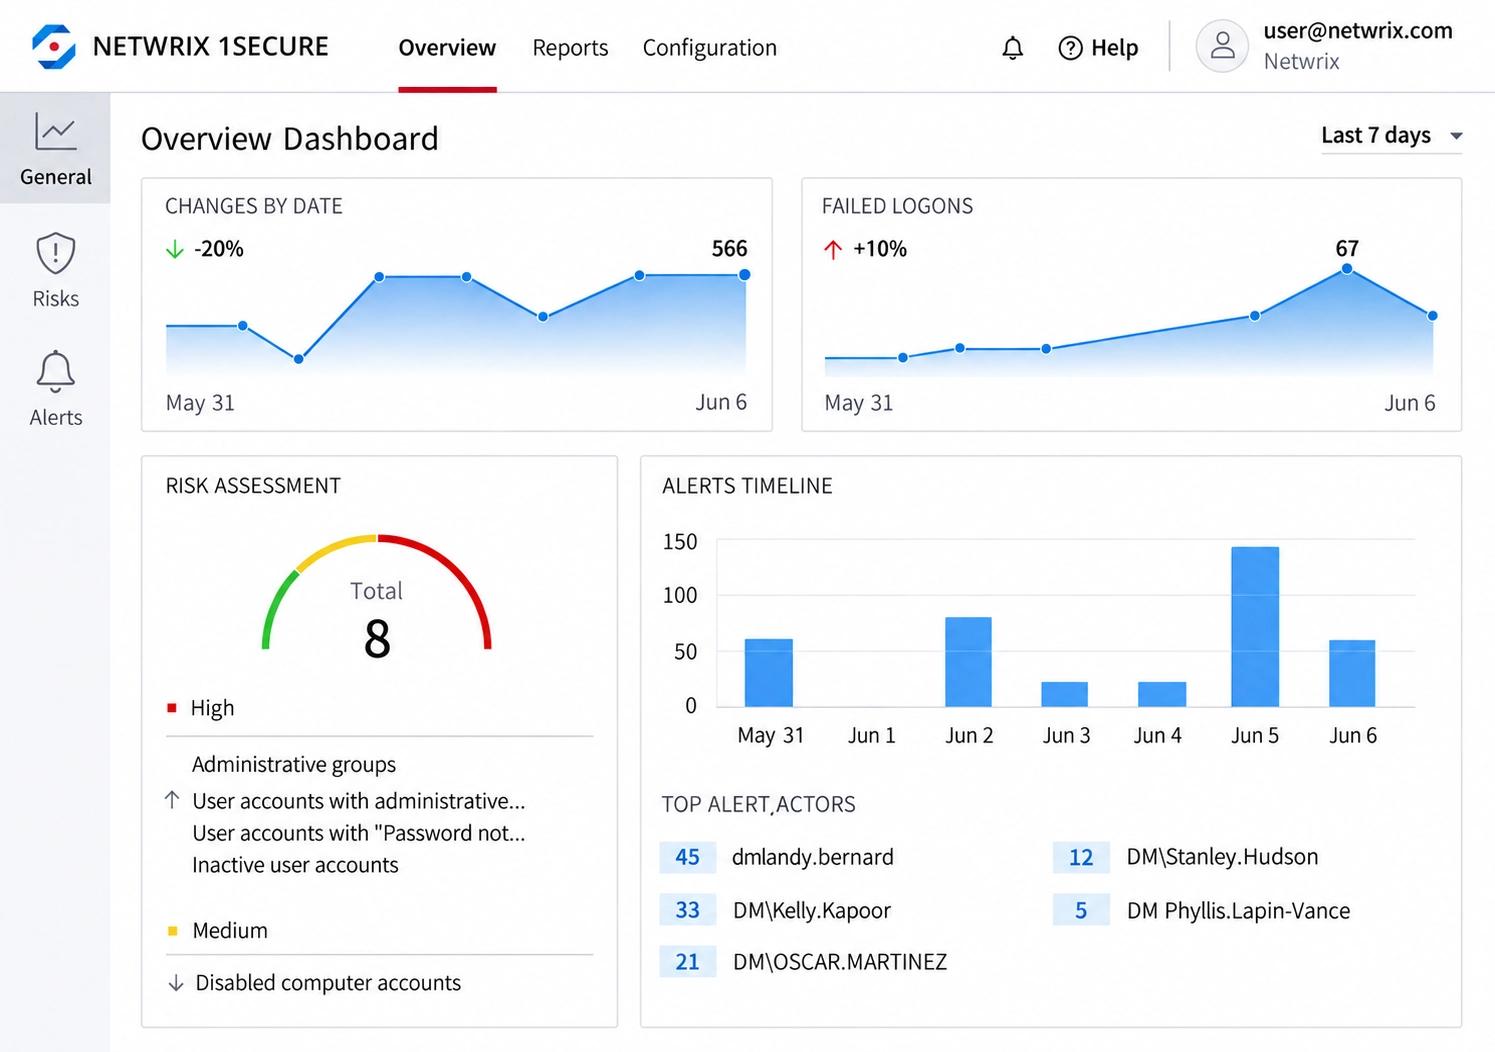
在一个仪表板中查看变更、登录失败和风险
1Secure 概览会跟踪整个环境中的变更、登录失败、告警和整体风险评分,让 CDE 内外的活动及早浮现。
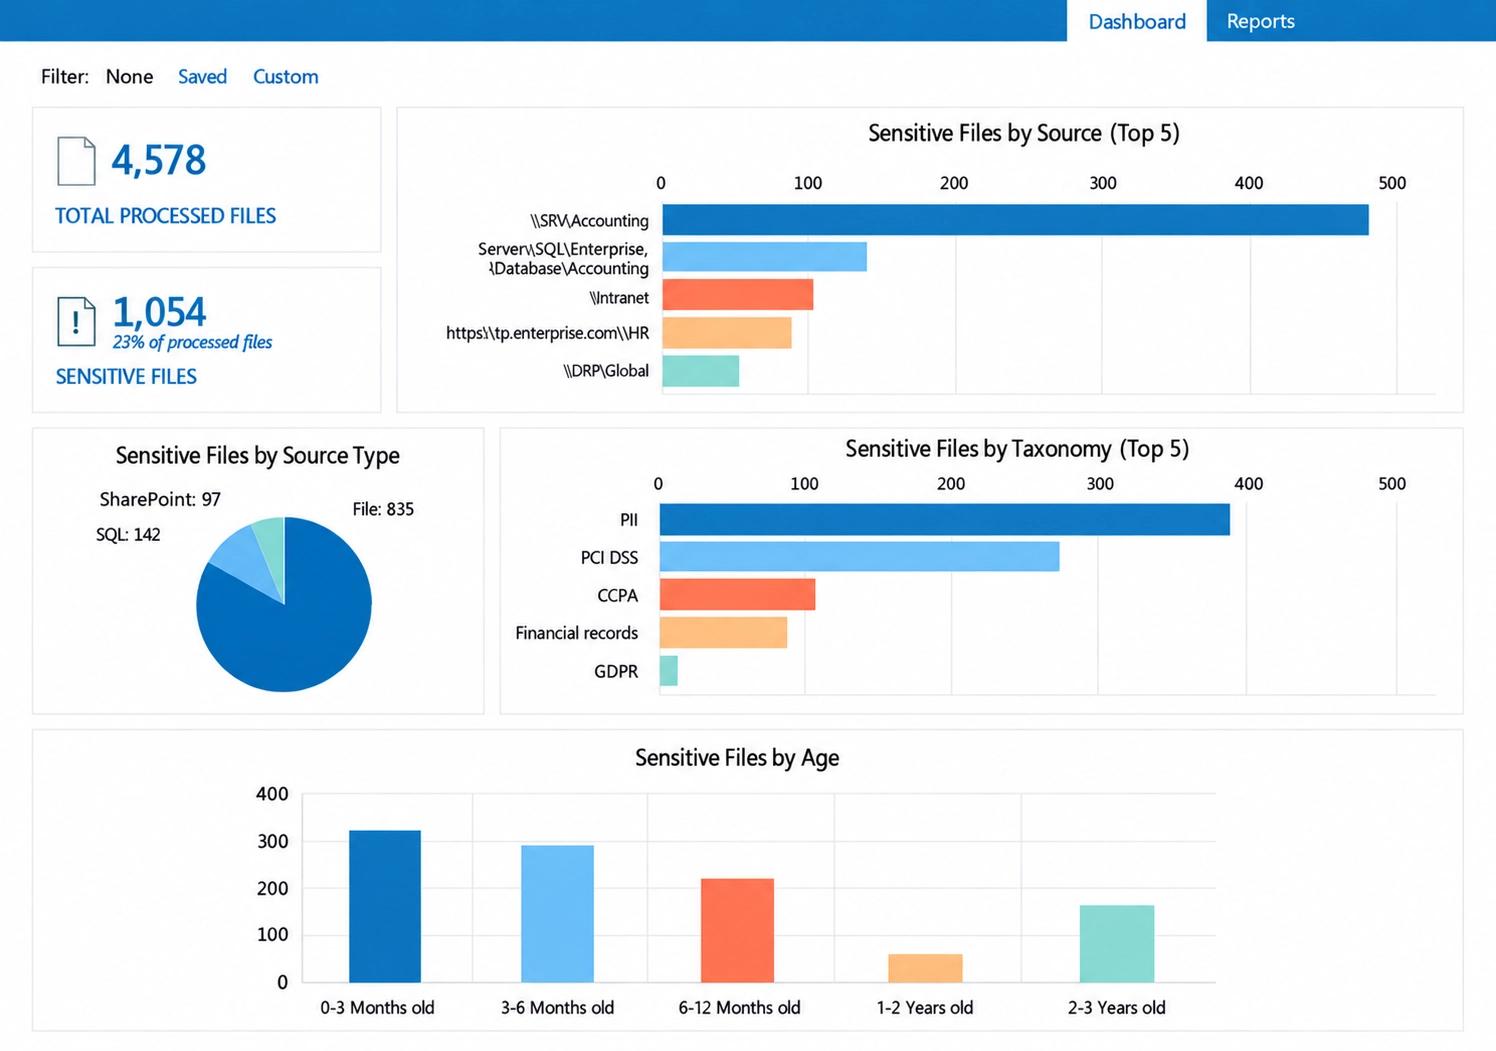
无论存放在哪里,都能找到持卡人数据
敏感文件按来源、分类体系(包括 PCI DSS)和存放时间细分,帮助您找到 CDE 之外的卡数据并应用保留规则。
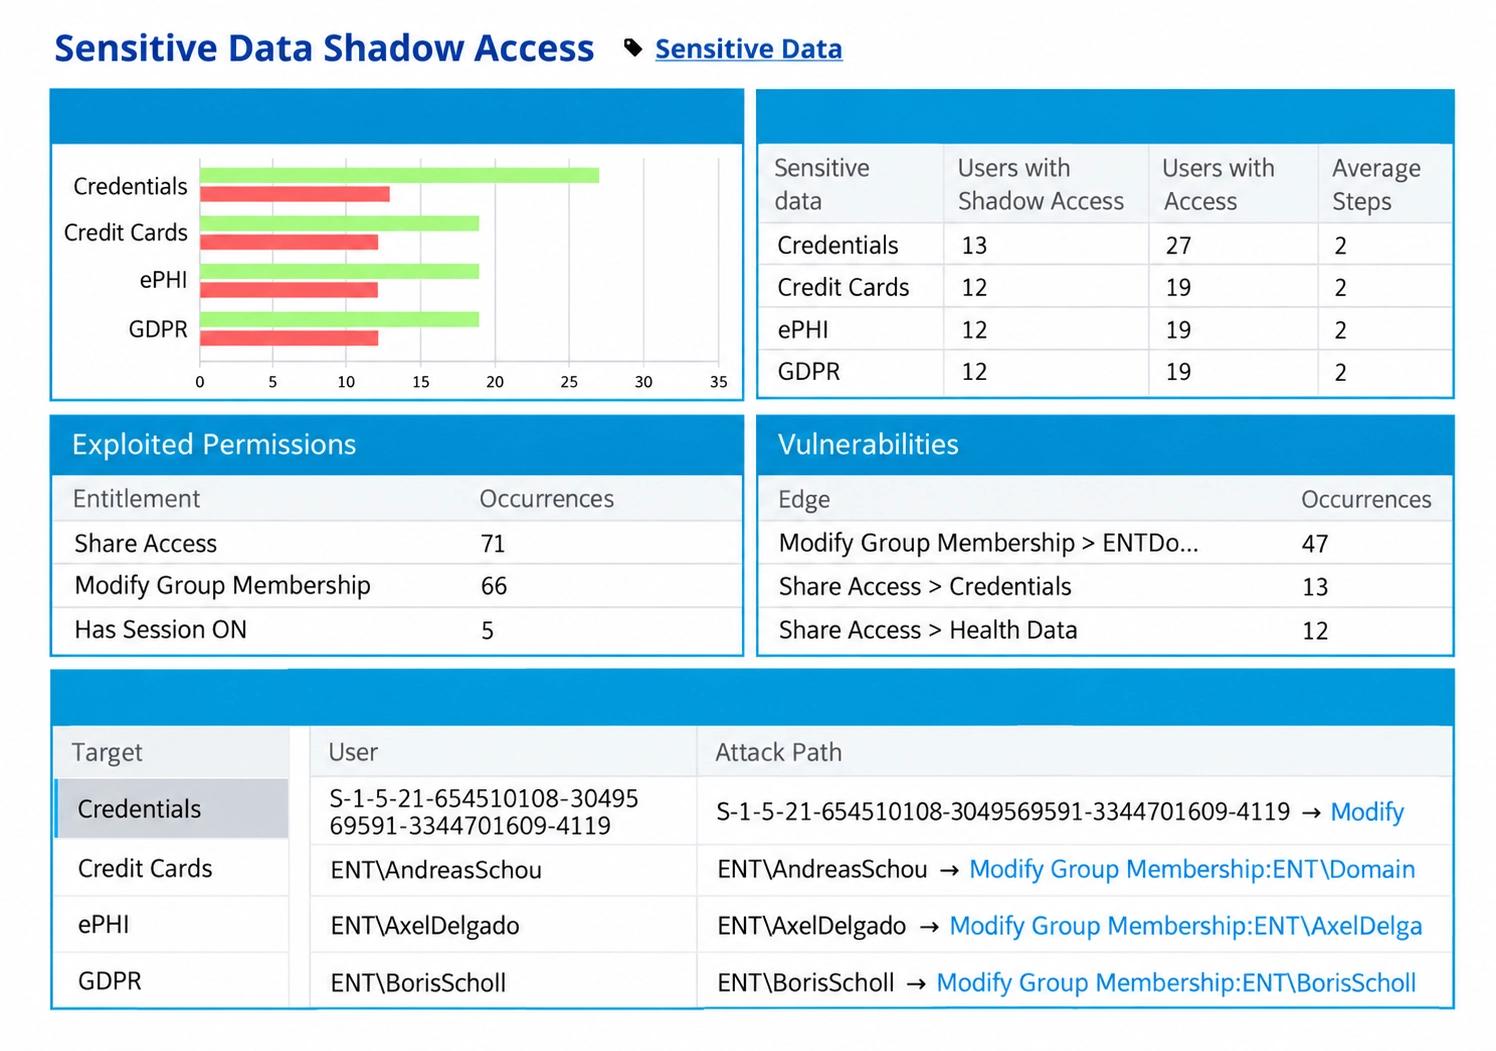
了解谁能访问信用卡数据以及如何访问
影子访问分析会显示哪些用户可以访问信用卡数据、依赖哪些权限以及确切的攻击路径,让访问审查从真实暴露面开始。
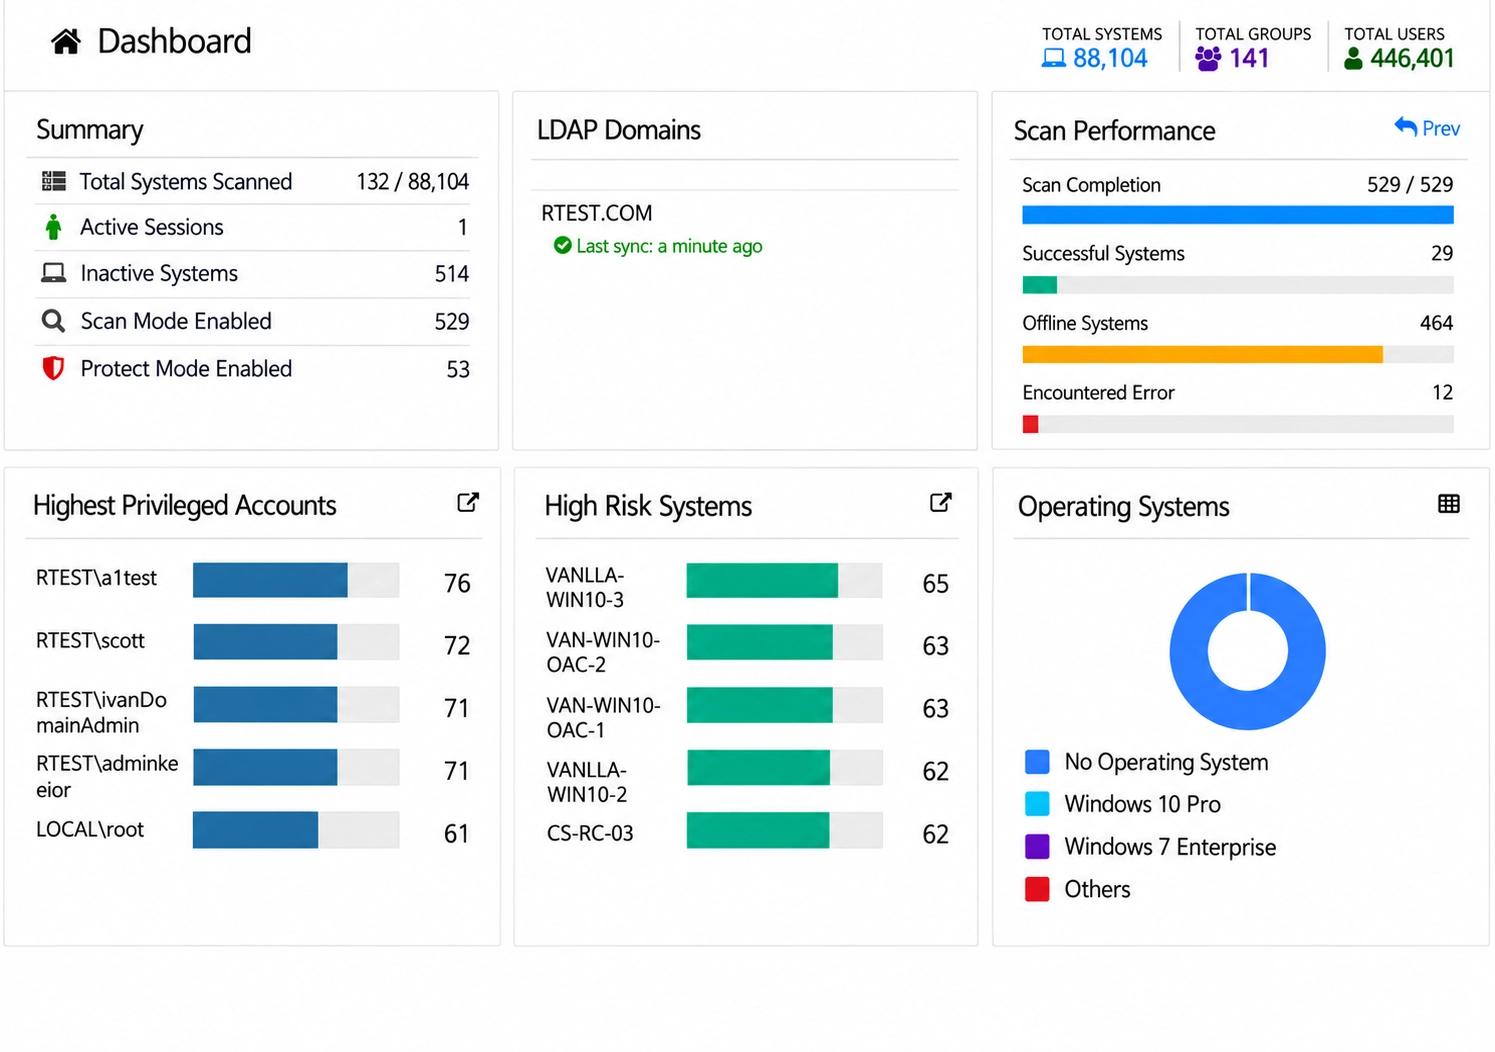
找出特权最高的账户和风险最高的系统
Privilege Secure 会扫描您的系统,对特权最高的账户和高风险系统进行排名,并显示应在哪些位置取消对 CDE 的常驻管理员访问。
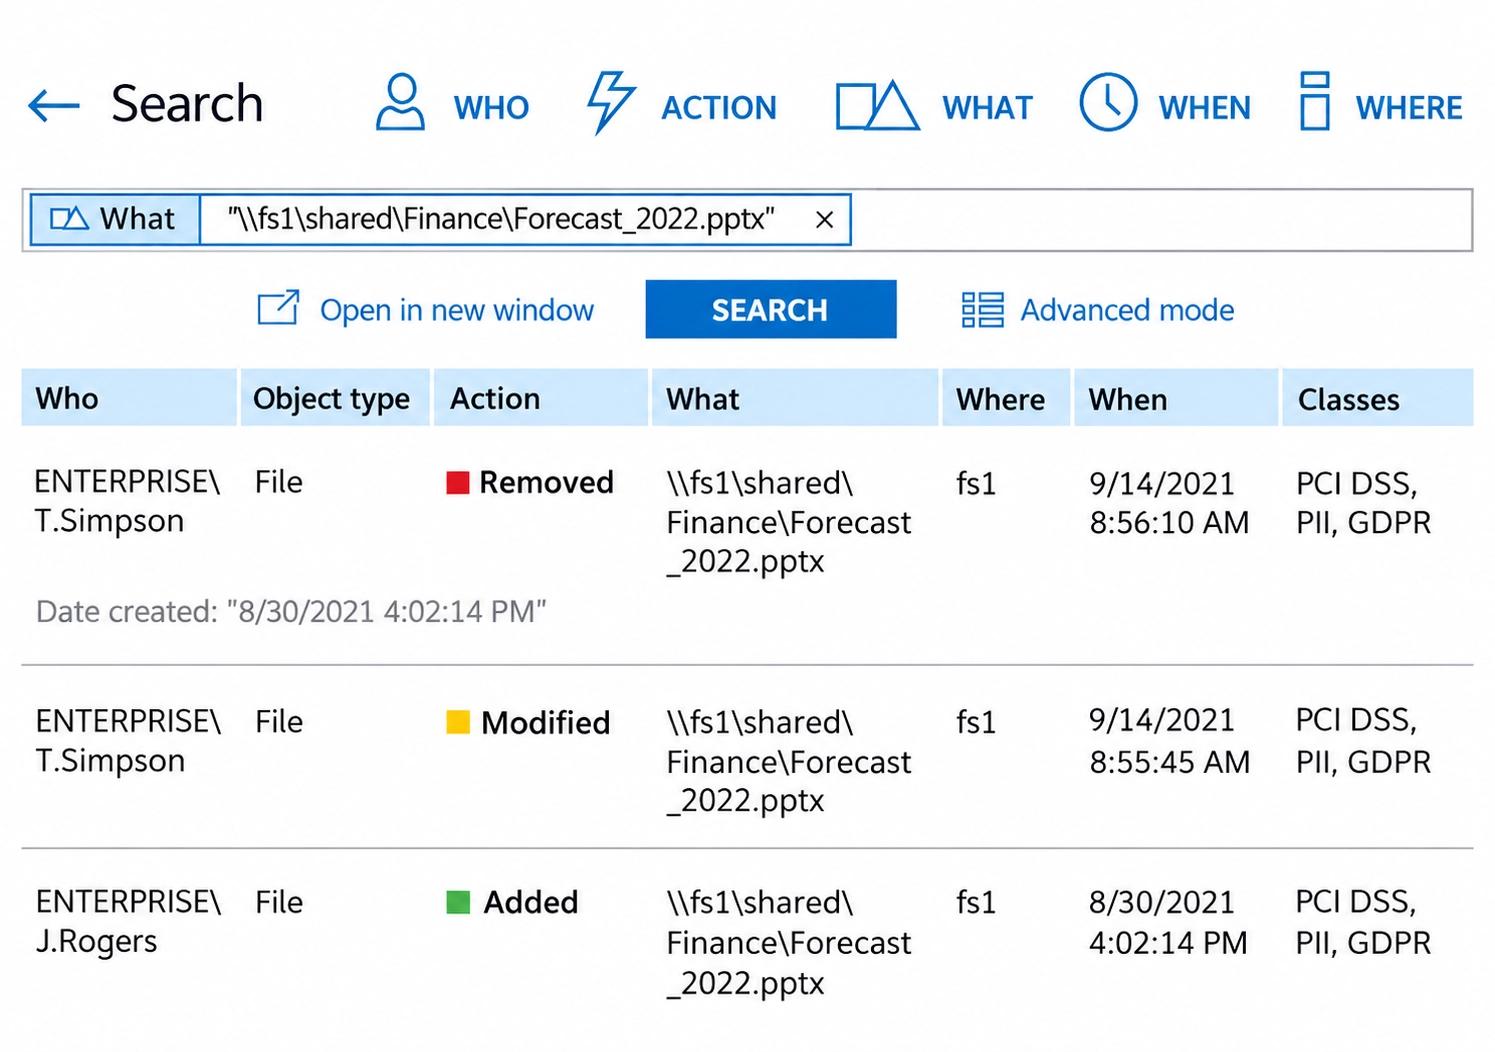
几秒内查明谁接触了持卡人数据文件
搜索会显示谁删除、修改或添加了文件、在何处以及何时,并在每个事件旁显示该文件的 PCI DSS 分类。这正是要求 10 所需的记录。
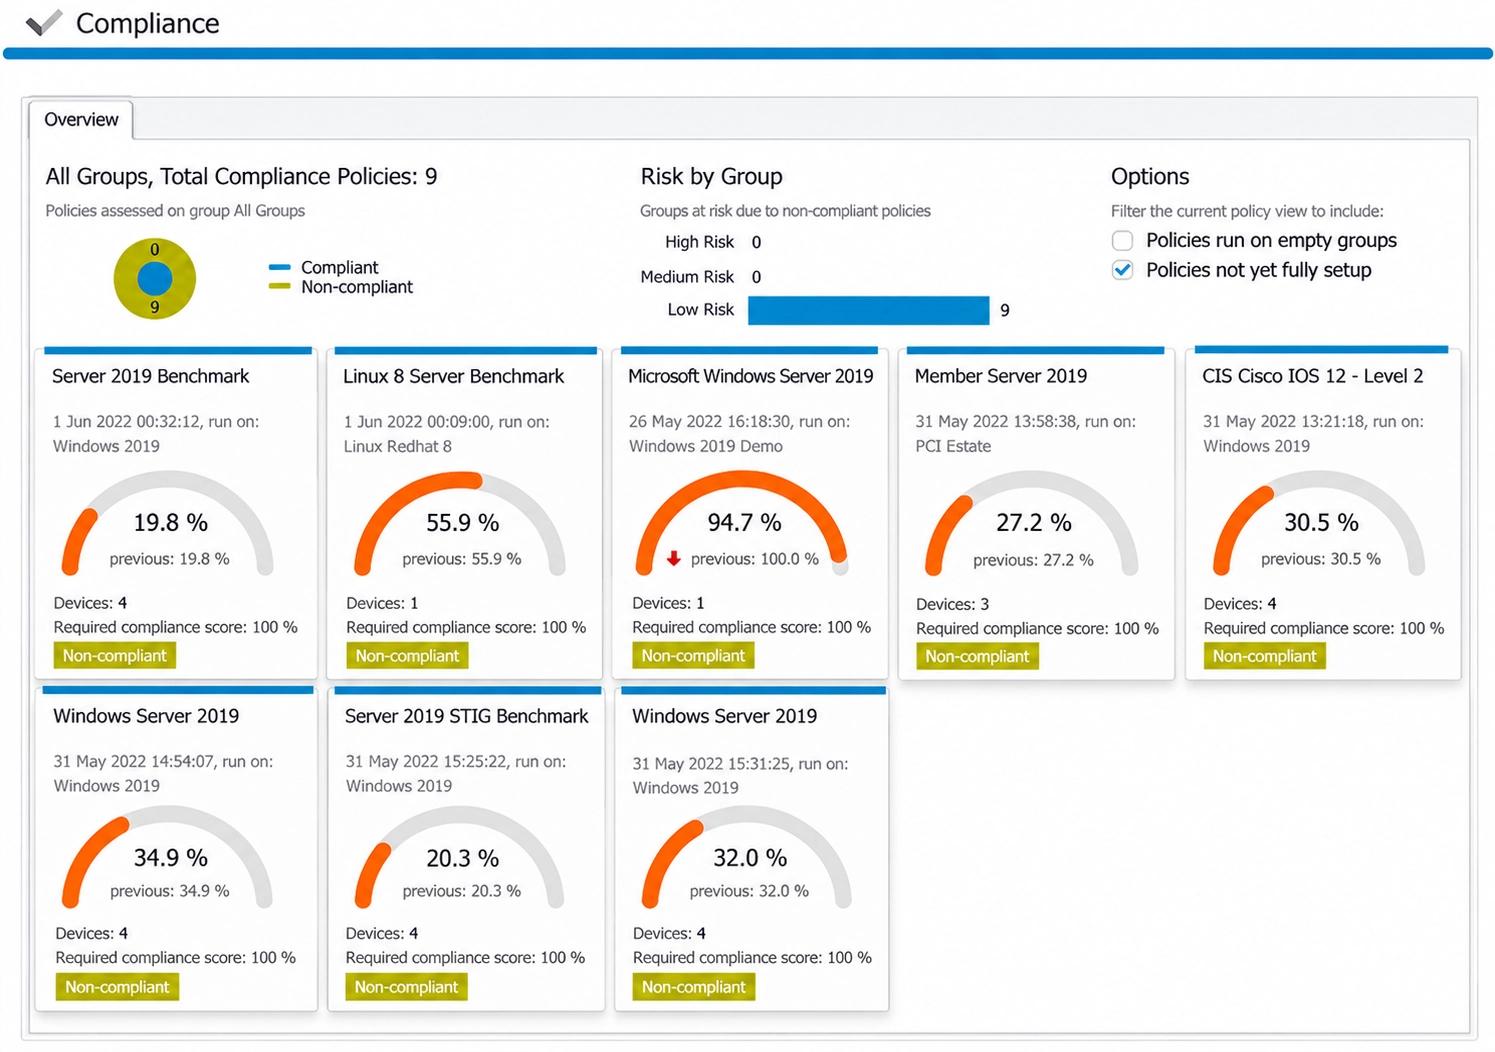
证明配置符合您的加固基线
针对 CIS、STIG 和服务器基准的合规评分会显示哪些系统偏离了已批准的配置,支持 PCI DSS 的安全配置与变更检测。
在 DCSync 和 Golden Ticket 等攻击发生时即时发现
Threat Manager 会按严重程度标记异常行为、不可能的旅行、DCSync 和 Golden Ticket 活动,使安全告警直接进入您的事件响应流程。