
Netwrix Directory Management
让组生命周期与访问管理变得更简单
使用 Netwrix Directory Manager 自动化组成员资格和访问控制
为什么选择 Netwrix 来进行组生命周期和访问管理?
Netwrix Directory Manager 通过自动化整个组生命周期来消除这项负担。使用 SmartGroups(动态组),您可以定义基于属性的规则,并在用户加入、调动或离开时自动调整成员资格。这确保正确的人始终拥有正确的访问权限——无需持续依赖 IT 介入。

使用动态成员资格自动化访问决策
Netwrix SmartGroups 会根据部门、角色或位置等用户属性自动更新成员身份。这可以防止权限蔓延,并在无需无休止手动更新的情况下保持目录整洁。
通过委派式管理降低 IT 工作量
让业务负责人、经理或组所有者能够管理成员资格请求和审批。这减少了 IT 瓶颈,同时通过内置控制维护治理。
执行生命周期与合规策略
认证工作流确保组所有者定期验证成员资格。过期或未使用的组会被自动取消配置,从而防止权限过度并提升合规性。
在不增加复杂性的情况下扩展
无论您管理的是数百还是数千个用户和设备,SmartGroups 都能轻松扩展。基于属性的规则可确保在最复杂的环境中实现一致、安全的访问权限分配。
简化组生命周期与访问管理的功能
示例:
组混乱会带来安全风险
IT 团队发现数百个 Active Directory 组中包含过时的成员。由于组成员身份从未得到清理,离职员工仍然可以访问内部文件共享和应用程序。
已部署动态 SmartGroups
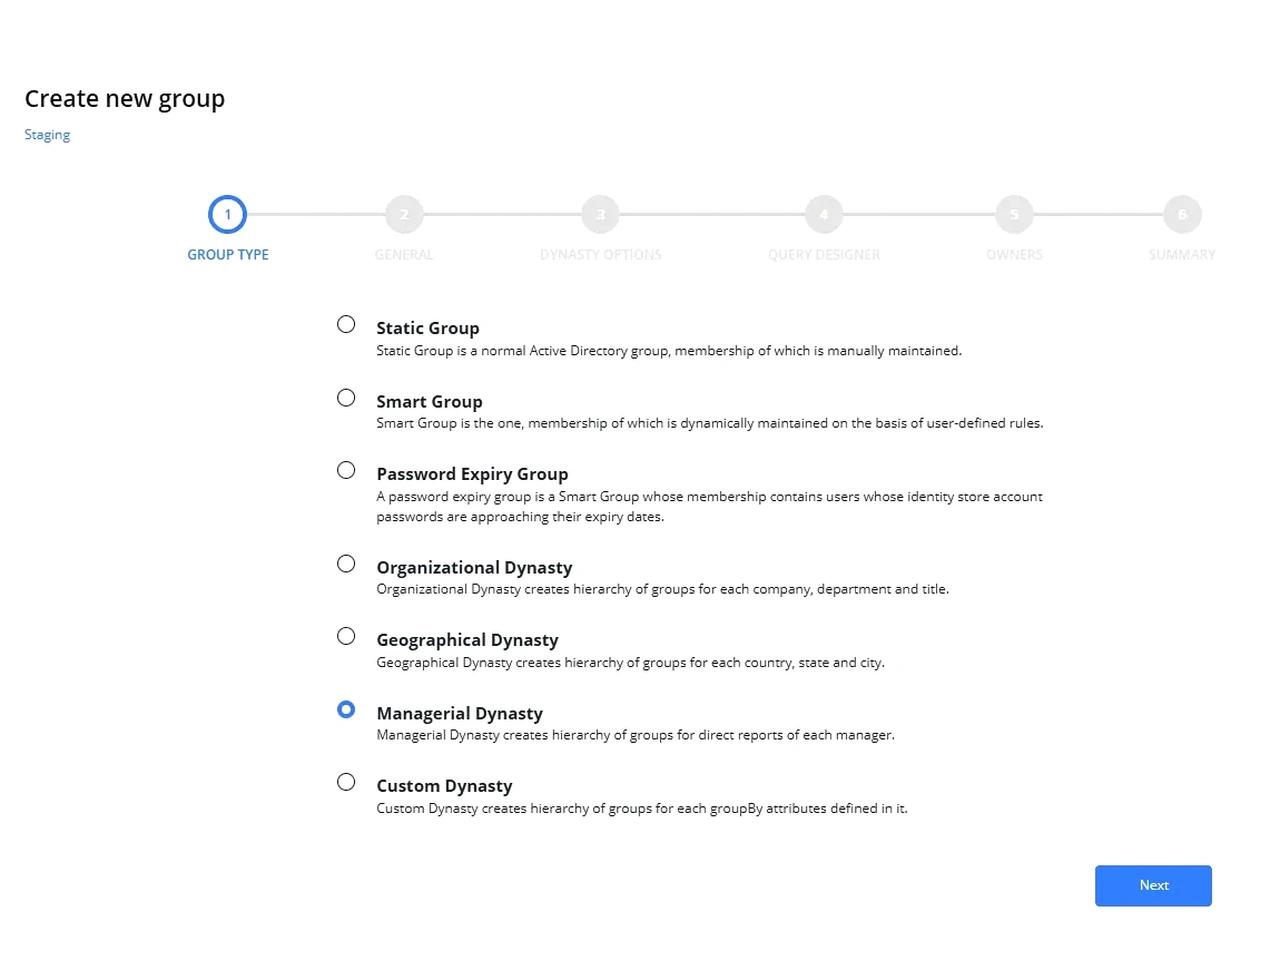
借助 Netwrix Directory Manager,IT 团队可以定义 SmartGroups,根据部门、职位和地点自动添加或移除用户。一旦员工调岗或离职,其组成员关系会自动更新,确保访问权限始终反映当前的角色。
生命周期策略清理过期组
没有活跃成员或在设定期限内未使用的组会被标记为过期。Netwrix Directory Manager 会根据定义的生命周期策略自动将这些组设为过期或停用,从而保持目录的有序和合规。
跨目录同步让环境保持一致
Active Directory 中的更改会自动同步到 Microsoft Entra ID,在混合环境中传播更新后的成员身份和组结构,以实现一致的访问控制。
审计证据可随时导出
当审计人员要求提供证明时,IT 可以生成一份完整的报告,显示谁有权访问什么、谁批准了访问以及何时到期。以往需要数周的审计准备工作,现在只需几分钟即可完成。
结果
借助 Netwrix Directory Manager,组织可以消除手动的组维护工作,并通过自动化防止权限蔓延。SmartGroups、委派管理和生命周期强制执行确保每位用户在恰当的时间拥有恰当的访问权限,并且不会有人保留超过应有期限的权限。
准备开始了吗?
“我们使用 Directory Manager,为用户提供管理账户的方式。它提供易于使用的门户,用于更改密码并解锁账户。管理也很简单,并且与 AD 无缝集成。”
IT 助理经理, Healthcare and Biotech