
零常驻特权
实施零常驻特权
实施最小特权、符合 Zero Trust 原则,并消除始终开启的管理员权限带来的风险。
为什么选择 Netwrix Privilege Secure 来实现零常驻特权?
持久的管理员账户是攻击者的高价值目标。一旦被攻破,它们就会使攻击者能够在您的环境中横向移动,并实现长期驻留。Netwrix Privilege Secure 可通过对关键系统授予按需的 just-in-time(即时)且短暂(ephemeral)的访问来帮助您消除常驻权限。
消除始终开启的管理员权限
用仅在需要时才存在的限时访问取代持久的特权账户。
减少攻击面
通过确保特权账户无法在已批准的会话之外被利用,最大限度地减少攻击者的可乘之机。
实施零信任
每个特权会话都需要明确的批准、身份验证和日志记录,确保绝不假定信任。
提升审计就绪度
保持所有特权活动清晰、可审计的记录,简化对 SOX、HIPAA 和 PCI DSS 等标准的合规。
实现“零常驻特权”的功能
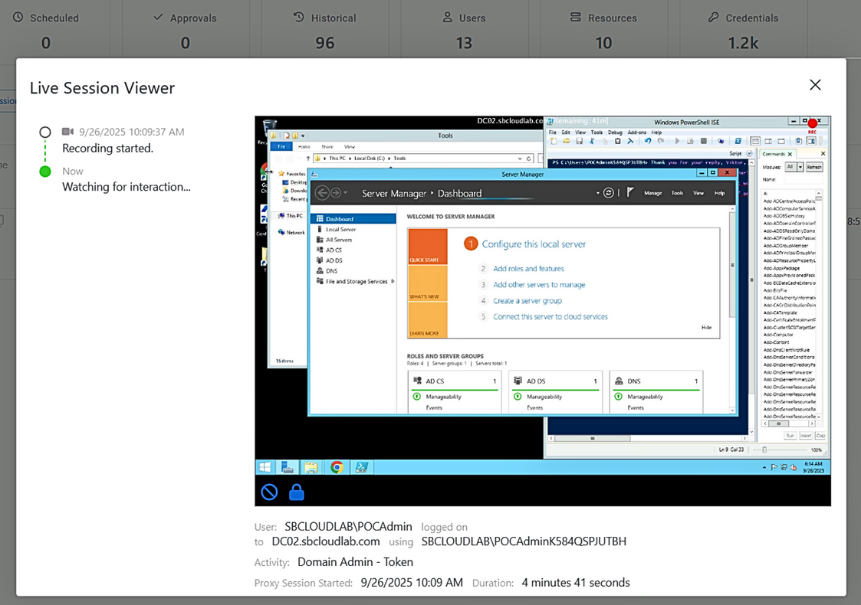
示例:
收到可疑电子邮件
某位员工通过电子邮件收到了一份看似常规的软件更新。其中隐藏着试图利用管理员权限的恶意代码。
阻止权限提升
他们点击安装它,但 Netwrix Privilege Secure 强制执行零常设权限。该进程尝试提权,但由于不存在常设管理员权限,因此被阻止。
攻击瞬间被阻止
安装失败,攻击者的有效载荷无法执行。由于没有可用的持久权限,威胁立即被阻止。
授予按需(Just-in-Time)的访问权限
之后,另一名员工需要更新设备驱动程序。通过 Netwrix Privilege Secure,他们请求即时访问权限,该权限获得批准并为该特定任务进行配置。
权限自动撤销
任务完成后,提升的权限会被自动撤销,不会留下任何可供攻击者利用的常驻凭证。
结果
借助 Netwrix Privilege Secure,您的组织可以消除始终开启的管理员权限,强制实施最小权限原则,并在不降低用户效率的情况下与零信任原则保持一致。
准备好开始了吗?
"借助 Netwrix Privilege Secure,我们在数天内而非数月内为关键系统实现了 privileged access management,并且它与我们现有的系统和安全控制无缝集成。"
Craig Larsen
信息系统管理员, Eastern Carver County Schools