
PingCastle vs. Purple Knight: Confronto scanner AD
Sep 3, 2026
La scansione delle vulnerabilità di AD offre agli acquirenti una vista istantanea del rischio della directory, mentre la valutazione ibrida dell'identità estende questa vista alle piattaforme cloud. Le configurazioni errate di account, permessi e policy creano esposizioni ricorrenti, quindi i team necessitano di punteggi, rimedi prioritari, chiarezza sulle licenze, prove riutilizzabili e un percorso verso la gestione continua della postura.
Le configurazioni errate di Active Directory (AD) sono la principale causa di esposizione che ora raggiunge dati sensibili. Il Netwrix 2026 Data and Identity Security Report ha rilevato che il 74% delle organizzazioni non è completamente sicuro che il proprio ambiente AD sia privo di configurazioni errate che potrebbero consentire l'escalation dei privilegi.
PingCastle e Purple Knight dominano la conversazione sulla ricerca di queste configurazioni errate, e Netwrix ha acquisito PingCastle il 1 agosto 2024.
Netwrix PingCastle chiede dove la configurazione e la maturità di AD sono deboli. Purple Knight chiede quali indicatori specifici di esposizione e indicatori di compromissione (IOE e IOC) devono essere corretti immediatamente in AD e Entra ID.
Questo confronto valuta metodologia, copertura, sforzo di implementazione e come ogni valutazione si inserisce nella gestione continua della sicurezza dell’identità.
PingCastle vs. Purple Knight a colpo d'occhio
La tabella sottostante confronta Netwrix PingCastle e Purple Knight nelle dimensioni più importanti per questa valutazione, oltre a come lo stack di sicurezza dell'identità più ampio di Netwrix estenda entrambi. La decisione più importante è se la valutazione necessita di una valutazione più approfondita della configurazione AD o di una copertura più ampia dell'identità ibrida.
Dimension | Netwrix PingCastle | Purple Knight | Netwrix |
|---|---|---|---|
|
Primary focus |
AD security assessment and maturity-style risk scoring |
Point-in-time exposure assessment for Active Directory and Microsoft Entra ID, scanning for attack-relevant risks |
AD assessment (Netwrix PingCastle) plus continuous identity security posture management via Netwrix 1Secure™ |
|
Core problem addressed |
Misconfigurations, outdated objects, insecure policies, privilege sprawl |
Exposure indicators and active-compromise signals across hybrid identity environments |
Point-in-time scoring plus continuous drift detection, real-time attack blocking, and privileged access remediation |
|
Output style |
HTML reports and risk scorecards; Domain Risk Score, Maturity Assessment |
Color-coded report card, graded categories, prioritized remediation checklist |
Domain Risk Score and CMMI maturity scoring from Netwrix PingCastle, plus ongoing risk scoring and alerting through 1Secure |
|
Coverage |
Both on-premises Active Directory and Microsoft Entra ID, while capabilities vary by edition |
On-premises AD + Entra ID + Okta |
On-premises AD and Entra ID; Okta isn't covered |
|
Ease of setup |
Standalone executable that can produce a scored HTML healthcheck report, with scan times typically ranging from a few minutes to an hour depending on environment size |
Lightweight installed GUI tool; AD scans run with standard domain-user permissions |
Same standalone Netwrix PingCastle executable, with 1Secure layered on for ongoing monitoring |
|
Continuous monitoring |
Community Edition runs on demand; Netwrix 1Secure adds ongoing identity security posture management across AD and Entra ID |
Community Edition runs on demand; Semperis Directory Services Protector adds continuous monitoring as a separate product |
Netwrix 1Secure adds always-on identity security posture management, closing the gap that the free tier leaves between scans |
|
Deployment model and licensing |
Offline single executable; Free under the Non-Profit Open Software License 3.0 for internal use; a paid licence covers reselling assessments |
Installed executable; Community Edition free, with current commercial-use terms requiring vendor verification |
Netwrix PingCastle Community Edition free for personal use; 1Secure, Threat Prevention, Threat Manager, and Privilege Secure licensed separately for the fuller program |
|
Best for |
Admins needing fast, scored AD health checks with a path into a broader identity security program |
Teams needing a fast hybrid exposure snapshot across AD, Entra ID, and Okta with guided remediation |
Teams that want the AD assessment tool to plug directly into ongoing monitoring, real-time attack blocking, and privileged access remediation |
Nota sui conteggi degli indicatori: le cifre esatte possono variare a seconda dell'edizione e della mappatura del framework, quindi considera i conteggi come approssimativi e non come fatti definitivi.
Perché gli acquirenti confrontano PingCastle e Purple Knight
Entrambi gli strumenti producono un report puntuale sul rischio dell'infrastruttura di identity, quindi le valutazioni li considerano di routine insieme.
Le linee guida governative congiunte raccomandano entrambi gli strumenti
Un avviso di settembre 2024 sulla rilevazione e mitigazione delle compromissioni di Active Directory raccomanda BloodHound, Netwrix PingCastle e Purple Knight insieme per nome. È stato emesso dalla National Security Agency (NSA), dalla Cybersecurity and Infrastructure Security Agency (CISA) e dalle agenzie informatiche di Australia, Canada, Nuova Zelanda e Regno Unito.
L’avviso descrive Netwrix PingCastle come uno strumento di reportistica per la sicurezza di Active Directory e Purple Knight come un’applicazione per valutare la sicurezza dell’ambiente Active Directory, mettendo così i due fianco a fianco in valutazioni serie.
Il rischio di configurazione e il rischio dell'indicatore di esposizione sono domande diverse
Netwrix PingCastle valuta la configurazione e la maturità delle policy in un formato progettato per essere rieseguito nel tempo. Purple Knight segnala indicatori specifici di esposizione, configurazioni errate e vulnerabilità in un dato momento. Gli acquirenti spesso riconoscono la differenza dopo aver confrontato direttamente le liste delle funzionalità, perché entrambi gli strumenti producono un punteggio numerico da una scansione rapida.
Gli ambienti ibridi AD, Entra ID e Okta alzano la posta in gioco
Il rapporto sulle tendenze della cybersecurity Netwrix 2025 ha rilevato che il 77% delle organizzazioni ora opera in ambienti IT ibridi. La copertura di Purple Knight è più approfondita per Active Directory e Microsoft Entra ID, quindi eventuali requisiti Okta devono essere convalidati specificamente qui.
Il livello gratuito di Netwrix PingCastle si concentra su AD on-premises piuttosto che su Entra ID o Okta, quindi gli acquirenti ibridi devono prendere una decisione concreta sulla copertura.
La proprietà e la roadmap di PingCastle sono cambiate
L'acquisizione di PingCastle da parte di Netwrix significa che la maggior parte dei consigli esistenti per utilizzare entrambi gli strumenti risale a prima del cambiamento, inclusa la comparazione di Semperis di settembre 2022. Gli acquirenti che valutano oggi dovrebbero considerare dove si colloca Netwrix PingCastle all'interno di un'architettura di sicurezza dell'identità più ampia.
Netwrix PingCastle per la configurazione e la valutazione dello stato di AD
Netwrix PingCastle è uno strumento di valutazione della sicurezza AD che valuta il rischio della directory e dà priorità ai lavori di rafforzamento. Funziona come eseguibile autonomo sotto un account utente di dominio standard, tramite Lightweight Directory Access Protocol (LDAP), Active Directory Web Services (ADWS) e Server Message Block.
Ogni scansione è introdotta da un Domain Risk Score, che prende il massimo di quattro sotto-punteggi di categoria in Privileged Accounts, Trusts, Stale Objects e Security Anomalies, con un limite di 100. Una valutazione di maturità separata basata sul modello Capability Maturity Model Integration (CMMI) valuta 20 misure in cinque aree.
Ciò che spicca:
Queste funzionalità rendono Netwrix PingCastle utile per il monitoraggio ripetibile della postura AD:
- Le scansioni automatizzate segnalano configurazioni errate, oggetti obsoleti, politiche insicure e impostazioni rischiose che gli aggressori potrebbero sfruttare, organizzate nelle quattro categorie di rischio sopra indicate.
- I report HTML e le schede di valutazione supportano il monitoraggio della postura nelle riesecuzioni; l’output XML alimenta report di consolidamento e mappe delle relazioni di fiducia per ambienti multi-dominio
- La valutazione del rischio indica prima gli amministratori nella categoria con il punteggio peggiore, aiutando a trasformare un controllo generale in una sequenza di rimedio
- L'esecuzione offline in un singolo file mantiene la scansione all'interno dell'ambiente, e la documentazione Enterprise supporta esplicitamente l'operazione air-gapped, importante per le reti regolamentate
- L’edizione Enterprise aggiunge una dashboard centralizzata, valutazioni programmate tramite Windows Task Scheduler, monitoraggio del punteggio di maturità nel tempo e viste di stato codificate a colori per i report di gestione
- All'interno di un programma più ampio di Netwrix, 1Secure evidenzia il punteggio continuo del rischio di identità su AD e Entra ID, con oltre 170 controlli mappati su MITRE ATT&CK
Il monitoraggio delle tendenze e i report di gestione restano facili da produrre senza modificare il flusso di lavoro di scansione sottostante.
Cosa da considerare:
Gli acquirenti devono anche considerare questi limiti prima di affidarsi alla scansione gratuita:
- I consulenti e i fornitori di servizi gestiti necessitano di una licenza a pagamento, poiché la licenza gratuita copre la valutazione interna ma non la vendita di valutazioni ad altri.
- La copertura specifica per edizione di Entra ID richiede verifica, quindi gli acquirenti ibridi dovrebbero confermare la profondità prima di confrontare scanner più ampi.
- Le scansioni on-demand lasciano delle lacune tra le esecuzioni, quindi i team necessitano di strumenti continui per il monitoraggio della deriva della postura e della cronologia delle evidenze.
La revisione dell'edizione e della licenza fa parte della valutazione di Netwrix PingCastle insieme ai risultati della scansione.
Purple Knight per la valutazione ibrida di esposizione e compromissione
Purple Knight è uno strumento di valutazione gratuito di Semperis che funziona come applicazione con interfaccia grafica (GUI) e analizza AD e Microsoft Entra ID per IOE e IOC. Una scansione restituisce un punteggio di sicurezza complessivo da 0 a 100, valutato da A+ a F.
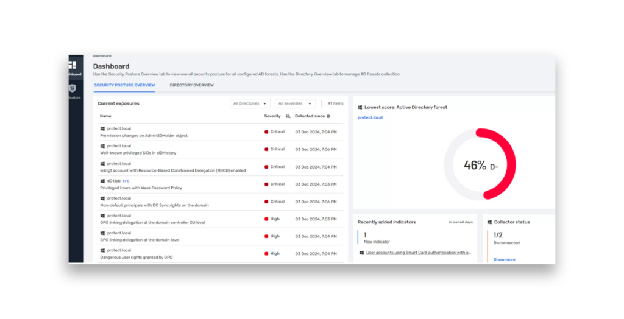
Fonte: semperis.com
Cosa che spicca:
I punti di forza di Purple Knight si concentrano su una copertura ibrida rapida e su una rimedio guidato:
- Il report codificato a colori e prescrittivo è accessibile ai team senza una profonda esperienza in sicurezza AD e fornisce una checklist per le attività di correzione
- Una scansione gratuita copre AD, Entra ID e Okta; gli indicatori di Okta includono controlli per ruoli personalizzati privilegiati, token API creati di recente e nuove concessioni di Super Admin.
- Ogni indicatore è mappato su MITRE ATT&CK, e questi indicatori possono aiutare i team a correlare i risultati con framework di sicurezza più ampi dove tali mappature sono documentate, dando a ogni risultato il contesto della tecnica di attacco.
- Le scansioni AD vengono eseguite come utente di dominio normale con permessi standard; le scansioni Entra ID richiedono una registrazione dell'app una tantum eseguita da un Global Admin
Il rapporto procede in modo chiaro dalla valutazione al lavoro di rimedio.
Cosa da considerare:
I team dovrebbero valutare questi compromessi rispetto alla copertura della scansione ibrida dello strumento:
- L'operazione on-demand lascia lacune di visibilità tra le rivalutazioni, quindi gli acquirenti necessitano di processi separati per il rilevamento delle deviazioni.
- Il punteggio pesa gli indicatori falliti, la gravità e il volume degli oggetti, limitando il monitoraggio della maturità durante i cicli di rimedio.
- Il percorso di aggiornamento indirizza gli acquirenti verso l'acquisto di Identity threat detection & response (ITDR), che potrebbe superare un budget o un ambito solo di valutazione.
- I metadati di replica aiutano a identificare le modifiche, ma l'attribuzione degli attori e il riconoscimento LDAP richiedono ulteriori fonti di telemetria.
Purple Knight è più efficace come snapshot veloce che come programma continuo di sicurezza dell’identità da solo.
PingCastle vs. Purple Knight: confronto diretto
La configurazione e la maturità della salute e l'indicatore di esposizione al rischio rispondono a diverse domande operative.
Profondità di AD vs. ampiezza ibrida
Netwrix PingCastle approfondisce la configurazione specifica di AD e il monitoraggio della maturità, con un motore di regole organizzato attorno ad account privilegiati, trust, oggetti obsoleti e anomalie di sicurezza. Purple Knight copre di più, includendo Entra ID e Okta nella stessa scansione gratuita.
Per le organizzazioni che utilizzano solo AD on-premises, entrambi gli strumenti coprono il caso d'uso principale della directory. Per ambienti ibridi, la copertura Okta di Purple Knight è un vantaggio concreto che la Community Edition di Netwrix PingCastle non offre, quindi la scelta dipende dal fatto che la priorità sia un punteggio approfondito della configurazione AD o uno snapshot ibrido veloce che includa Okta.
Reportistica e usabilità
I report HTML di Netwrix PingCastle sono più tecnici e adatti agli amministratori a proprio agio nella lettura dell’output di configurazione, con dettagli approfonditi e raccomandazioni di rimedio per ogni regola. La scheda di valutazione e la checklist Excel di Purple Knight sono più rapide da utilizzare per team con competenze miste, poiché l’output abbina un punteggio alle attività di rimedio.
I team con competenze limitate in AD possono utilizzare entrambi gli strumenti, anche se l'interpretazione dei risultati differisce. Il report di Purple Knight è più facile da leggere per un pubblico non specializzato, mentre il punteggio di Netwrix PingCastle monitora meglio i miglioramenti nel tempo.
Facilità di configurazione
Netwrix PingCastle viene eseguito da un singolo eseguibile. Purple Knight funziona come strumento GUI installato, e i suoi controlli degli indicatori più lunghi sono deselezionati di default in modo che la prima scansione termini rapidamente. Entrambi gli strumenti si installano rapidamente, e Netwrix PingCastle mantiene un leggero vantaggio negli ambienti offline o isolati durante i test.
Scansione puntuale vs. monitoraggio continuo
I livelli gratuiti sono on demand e forniscono snapshot, e il Netwrix 2025 Cybersecurity Trends Report ha rilevato che il 51% delle organizzazioni ha affrontato un incidente di sicurezza negli ultimi 12 mesi che ha richiesto una risposta dedicata. Uno snapshot stabilisce una baseline e la deriva può apparire già dalla settimana successiva.
Il livello Enterprise di Netwrix PingCastle aggiunge valutazioni programmate all’interno dello stesso strumento, mentre Semperis Directory Services Protector serve gli utenti Purple Knight come prodotto separato. Netwrix 1Secure estende invece gli utenti di Netwrix PingCastle alla gestione continua della postura di sicurezza dell’identità su AD e Entra ID.
Come scegliere tra PingCastle e Purple Knight
Entrambi gli approcci di valutazione affrontano lo stesso problema di esposizione da angolazioni diverse, e la scelta dipende da quale domanda devi rispondere per prima.
Scegli Netwrix PingCastle se:
- L'obiettivo è una baseline di configurazione e maturità di AD valutata che può essere rieseguita per monitorare i miglioramenti nel tempo, soprattutto in un ambiente isolato o regolamentato.
- L'ambiente è esclusivamente AD on-premises, dove la copertura di Purple Knight per Entra ID e Okta è limitata.
- L'uso commerciale non è un fattore, oppure il team è pronto a passare a una versione a pagamento di Netwrix PingCastle
Scegli Purple Knight se:
- La priorità è una rapida istantanea ibrida guidata su AD, Entra ID e Okta, soprattutto per un team senza una profonda esperienza in sicurezza AD.
- Okta fa parte del patrimonio di identità e necessita di copertura nella stessa scansione di AD e Entra ID.
- Un report card valutato e una checklist di rimedio contano più del tracciamento della maturità riutilizzabile.
La pressione della conformità spesso decide la situazione. Per le organizzazioni di medie dimensioni in settori regolamentati come sanità, servizi finanziari e appalti per la difesa, prove ripetibili di valutazione di AD possono aiutare a soddisfare la preparazione all’audit, la conformità continua e la pianificazione delle scadenze di Cybersecurity Maturity Model Certification (CMMC).
I report di entrambi gli strumenti possono mostrare che i team hanno identificato, assegnato, risolto e ricontrollato i rischi di identità. I team soggetti a HIPAA, PCI DSS, o GDPR possono fare affidamento sullo strumento che già corrisponde alla loro impronta AD, Entra ID e Okta.
Utilizzare entrambi gli strumenti per la convalida incrociata è giustificabile, e il consiglio delle sei agenzie raccomanda tutti e tre gli strumenti di valutazione invece di sceglierne uno. Tuttavia, i programmi di Identity raramente si fermano alla valutazione. I team che superano gli strumenti di valutazione gratuiti di solito passano alla valutazione continua del rischio di AD e Entra ID, al rilevamento delle minacce e alla Privileged Access Management.
Quando scegliere Netwrix invece di PingCastle o Purple Knight
Netwrix si adatta agli acquirenti che vogliono che la fase di valutazione alimenti direttamente un programma applicato.
Quando la valutazione deve essere eseguita continuamente
Solo il 36% delle organizzazioni ha condotto una valutazione completa della sicurezza di AD negli ultimi 12 mesi, secondo il Netwrix 2026 Data and Identity Security Report. Un altro 64% non ha valutato la propria postura AD nell’ultimo anno o non sa se l’ha fatto, lasciando la maggior parte degli ambienti esposti a variazioni tra le scansioni.
Netwrix 1Secure colma questa lacuna eseguendo continuamente il motore di valutazione di Netwrix PingCastle. Aggiunge identity security posture management su AD e Entra ID, con oltre 170 controlli mappati su MITRE ATT&CK, invece di lasciare i team con un solo punteggio istantaneo.
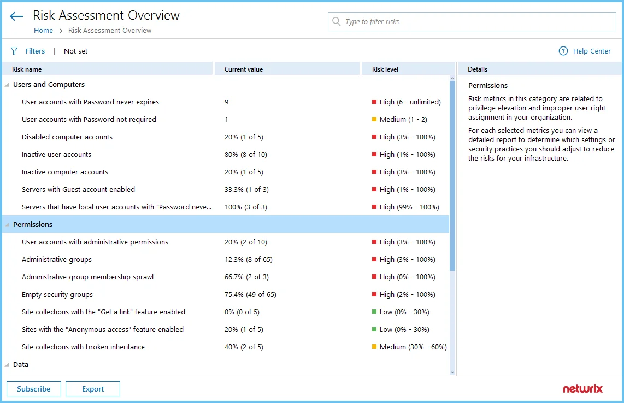
Fonte: documentazione del prodotto Netwrix
Quando gli attacchi a AD devono essere bloccati in tempo reale
Né Netwrix PingCastle né Purple Knight fermano un attacco in corso; entrambi segnalano il rischio a posteriori. Netwrix Threat Prevention blocca attacchi AD come DCSync, Kerberoasting e Pass-the-Hash in tempo reale.
Netwrix Threat Manager rileva modelli di sfruttamento di Active Directory Certificate Services (AD CS) inclusi ESC1, ESC3, ESC4 e ESC7, con questa rilevazione aggiunta nella versione Netwrix Threat Manager 3.2.
Quando il passo successivo è chiudere l'accesso privilegiato permanente
I risultati della valutazione evidenziano regolarmente account privilegiati sovradimensionati, e Netwrix Privilege Secure sostituisce quegli account permanenti con account effimeri, sessioni privilegiate limitate al compito che si revocano automaticamente invece di rimanere attive tra un utilizzo e l'altro.
Eastern Carver County Schools ha eliminato l'accesso privilegiato permanente nei sistemi che contengono dati di 9.300 studenti dopo che una valutazione ha rilevato accessi eccessivi. Il rollout di Netwrix Privilege Secure è stato completato in giorni, non nei mesi che avrebbe richiesto un progetto PAM tradizionale.
I team che necessitano di valutazione AD, monitoraggio continuo e rimedio degli accessi privilegiati ottengono tutti e tre da un unico fornitore invece di collegare Netwrix PingCastle o Purple Knight a strumenti separati.
Richiedi una demo per vedere come Netwrix PingCastle, 1Secure, Threat Prevention e Privilege Secure lavorano insieme su Active Directory ibrido e Entra ID.
Avvertenza: Le informazioni in questo articolo sono state verificate a luglio 2026. Si prega di verificare direttamente con ogni fornitore le capacità e i prezzi attuali.
Domande frequenti su PingCastle vs. Purple Knight: confronto tra scanner di vulnerabilità AD
Condividi su
Scopri di più
Informazioni sull'autore

Netwrix Team
Scopri di più su questo argomento
Classificazione dei dati e DLP: Prevenire la perdita di dati, dimostrare la conformità
Conformità CMMC e il ruolo critico del controllo USB in stile MDM nella protezione del CUI
Condivisione esterna in SharePoint: Consigli per un'implementazione oculata
L'importanza della Data Classification per la prevenzione della perdita di dati
10 pratiche migliori essenziali per la tua politica di Data Loss Prevention (DLP)