
Chi è responsabile dei tuoi agenti IA? Probabilmente nessuno
Oct 15, 2026
Gli agenti IA si moltiplicano più velocemente di quanto la maggior parte delle organizzazioni riesca a tracciare, figuriamoci a governare. IDC prevede 1,3 miliardi di agenti entro il 2028.
Ogni team che ne adotta uno crea anche, spesso senza volerlo, una nuova identità. Un'identità che può accedere ai sistemi, spostare dati e agire per conto di qualcuno. La corsa di oggi è anticipare il problema prima che sfugga di mano, e il primo passo è rispondere a una domanda di base: di chi è questo compito?
Dell'ufficio legale, perché qualcuno deve scrivere le regole su come un agente tratta i dati? Del team Identity, che vede crescere il numero di identità mentre i dipendenti creano agenti senza richiedere accessi? O del responsabile il cui team l'ha costruito, secondo la logica che chi l'ha creato ne debba rispondere?
Se non riesci a dire con chiarezza chi, la risposta sincera è probabilmente nessuno. È questa ambiguità a fare sì che gli accessi non vengano rivisti, che i permessi sopravvivano al loro scopo e che gli agenti orfani restino attivi.
Un recente studio di Ivanti ha rilevato che l'85% dei professionisti IT afferma che ogni agente IA ha un responsabile designato, ma solo il 42% dice che è chiaro chi sia quel responsabile. Una differenza di 43 punti tra la storia che l'IT racconta di sé e la realtà sul campo. È ciò che accade quando "qualcuno dovrebbe esserne responsabile" non diventa mai "questo ruolo specifico ne è responsabile, e così sapremmo se smettesse di esserlo".
La proprietà è un titolo. La responsabilità è un flusso di lavoro
La risposta a "chi è il proprietario di questo agente" non è solo una persona. È anche il processo che ricontrolla quell'accesso a intervalli regolari, lo revoca quando non è più giustificato e dimostra che entrambe le cose sono avvenute. Se quel processo non esiste, la proprietà è finzione: un titolo senza la responsabilità che lo sostenga. Non si può assegnare la responsabilità una volta e fidarsi. Bisogna continuare a dimostrarla, con una cadenza, tramite un flusso di lavoro che funzioni anche quando il proprietario originale non presta attenzione.
Come appare quando manca
Pensa agli sviluppatori che eseguono agenti di codifica autonomi sui propri endpoint: l'IT non ha mai approvato quegli strumenti e spesso non li vede. Ma l'istinto non dovrebbe essere vietarli. Dovrebbe essere costruire un flusso di lavoro che tenga il passo con il lavoro reale.
In pratica, è un'autorizzazione una tantum legata a una persona specifica, abbinata a un ciclo ricorrente di riattestazione. Inizia con un ciclo di riattestazione di 30 giorni. È abbastanza breve da impedire che un progetto concluso mantenga l'accesso per un intero trimestre. Costringe qualcuno a riconfermare che l'accesso è ancora giustificato, invece di dare per scontato che l'approvazione del trimestre scorso valga ancora.
È questo il motivo per cui la governance conta più degli organigrammi di proprietà. L'organigramma riporta un nome. Il ciclo verifica che il nome corrisponda ancora alla realtà e revoca l'accesso quando non è così.
Come Netwrix Identity Manager trasforma un proprietario designato in un proprietario verificato
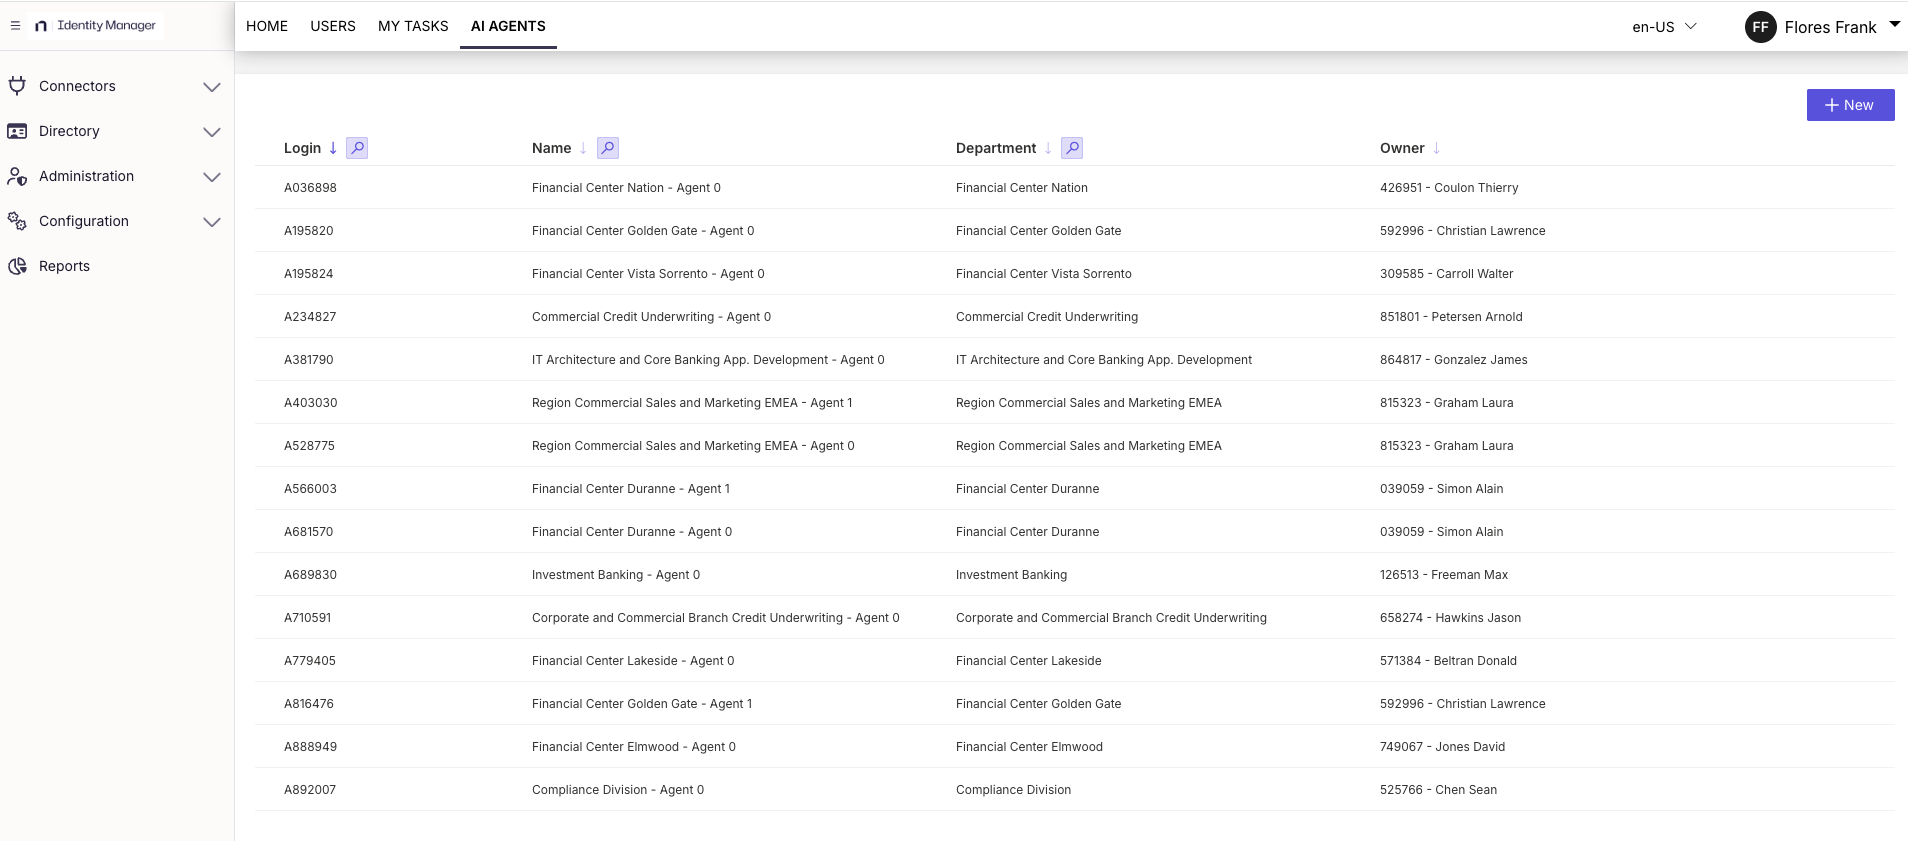
Netwrix Identity Manager è una soluzione di governance e amministrazione delle identità che gestisce identità non umane dal 2018, anni prima che gli agenti IA diventassero un problema. Applica agli agenti lo stesso modello di certificazione e ciclo di vita usato per gli account di servizio e le identità macchina.
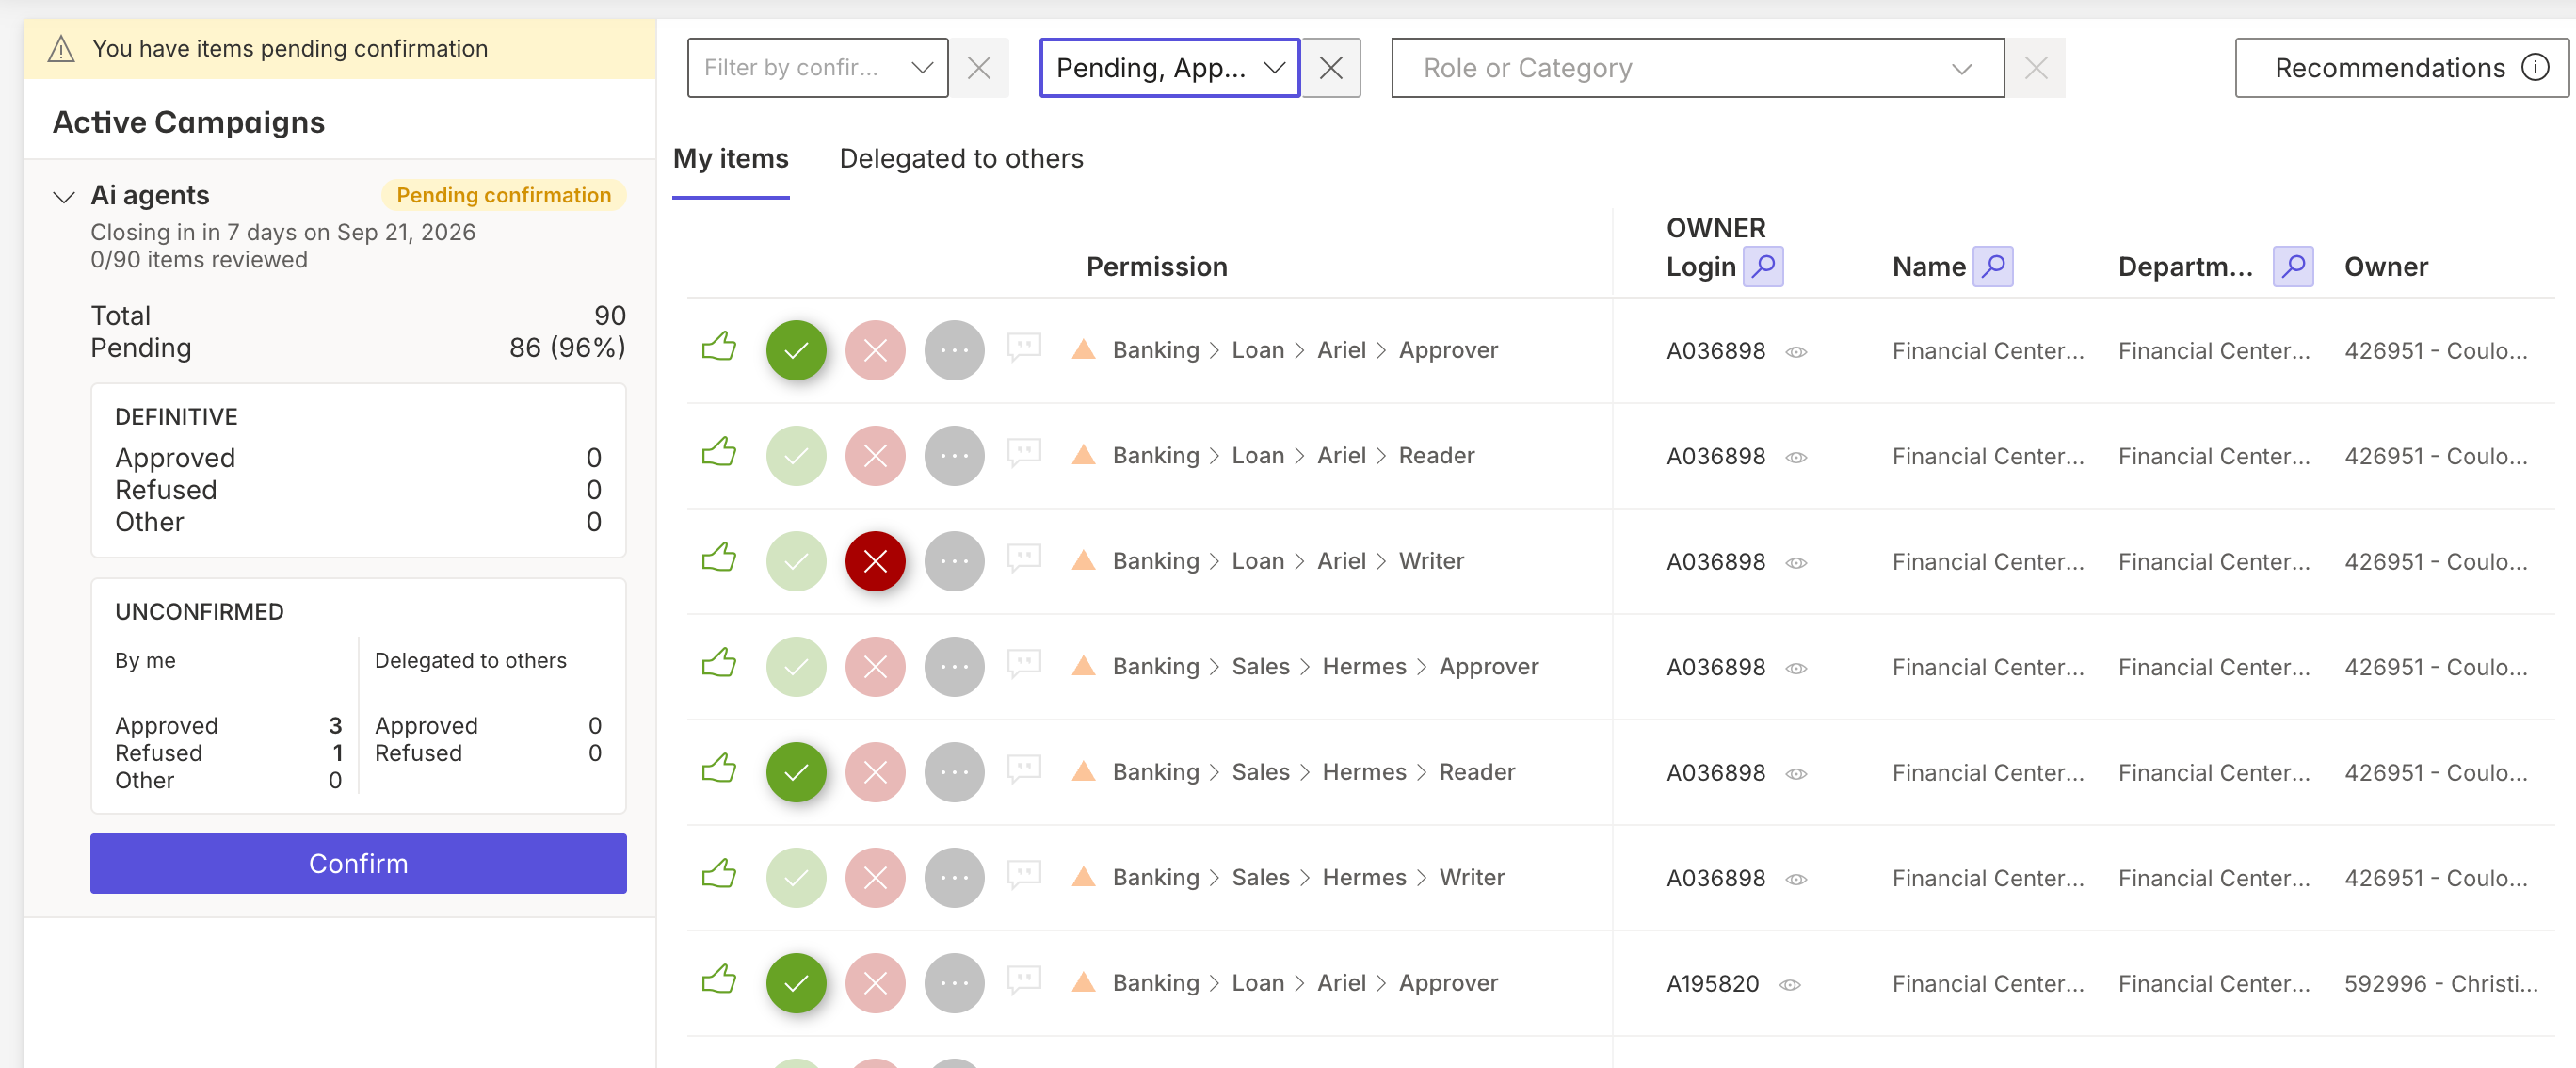
Identity Manager lo ottiene tramite il deprovisioning automatico guidato dalla certificazione. L'accesso concesso a un agente IA è pianificato per la certificazione periodica, come quello di un utente umano. Se il progetto è terminato, il proprietario se n'è andato o l'accesso non è più giustificato, il certificatore non lo riapproverà e Identity Manager revoca automaticamente il permesso invece di lasciarlo attivo. Non importa che il 100% degli agenti abbia un nome associato se nulla impone di riverificarlo. Un agente non verificato o abbandonato perde l'accesso da solo.
Assegna proprietari ai tuoi agenti
Certifica i permessi tramite campagne pianificate
In sintesi
Porta ogni agente IA nel tuo programma di gestione delle identità e assegnagli un proprietario in grado di verificarne l'accesso. Poi pianifica campagne di certificazione che richiedano a quel proprietario di ricertificare con cadenza regolare. Quando un proprietario ha bisogno di input, attiva la delega, così che possa ricevere raccomandazioni da collaboratori più vicini al lavoro, senza cedere la responsabilità.
Il proprietario firma ancora, e l'accesso viene ancora rivisto da qualcuno che decide se deve restare, non rinnovato per impostazione predefinita.
Nominare un proprietario risponde alla domanda una volta sola. La governance risponde in modo continuo, così la responsabilità resta valida anche molto tempo dopo che l'organigramma è cambiato.
Condividi su
Scopri di più
Informazioni sull'autore
Kate Fleming
Product Manager
Consigli da un professionista della sicurezza dedicato a scomporre le sfide odierne e a guidare i team nella protezione delle identità e dei dati.
Scopri di più su questo argomento
Cos'è l'esfiltrazione dei dati? Come l'IA accelera il furto di dati e come ridurre ciò che viene esposto
Il gioco dell'acchiappa la talpa sugli accessi non finisce mai. C'è un motivo
Netwrix Innovation Week: soluzioni del CTF
Netwrix Innovation Week: Gli attacchi basati su AI sono più veloci di quanto il tuo SIEM possa registrare
Netwrix Innovation Week: Perché la sicurezza dell'IA agentica è importante