
SEC の開示ルールについて
SECのサイバーセキュリティ リスク管理、戦略、ガバナンス、およびインシデント開示
米国証券取引委員会(SEC)は、米国内に本社を置く、または米国内で事業を行う企業を含む、影響を受けるすべての上場企業に向けて、サイバーセキュリティのリスク管理、戦略、ガバナンス、およびインシデント開示プロセスに関する一連の新しい規則を公表しました。
SECの開示規則の目的は何ですか?
インシデント開示の頻度と形式を標準化します。将来の開示に向けて、企業投資家や関連市場の意思決定を促進する、明確でわかりやすいフォーマットを提供します。
司法長官がインシデントの重大度を一目で把握し、適切な対応を判断できるようにします。インシデントにつながった取締役会の監督を評価することで、説明責任を前面に打ち出します。サイバーセキュリティのリスク管理、戦略、ガバナンス、インシデント対応に関する継続的な改善を促進します。
SECには何を開示する必要がありますか?
- サイバーセキュリティ インシデント: 影響を受けるすべての上場企業は、発見から4日以内に、すべてのサイバーセキュリティ インシデントを開示することが求められます。
- リスク管理と戦略: すべての影響を受ける組織は、サイバーセキュリティのリスク管理、戦略、ガバナンスに関して、継続的な取り組みと活用した技術に関するすべての情報を、年次(可能であれば四半期ごと)の頻度で開示することが求められます。
Netwrix はどのようにコンプライアンスを支援しますか?
リーディングカンパニーのサイバーセキュリティ ソリューション ベンダー兼プロバイダーの一つとして、Netwrix は、ユーザー、データ、またはインフラに関連するセキュリティ ギャップによって引き起こされるかどうかにかかわらず、データ侵害に対する統制(ガバナンス)、特定、検知、保護、対応、復旧を行うために必要なすべてのツールを組織に提供できるよう支援することを目指しています。
当社のソリューションは、サイバーセキュリティの影響を最小化し、その性質を特定し、影響範囲を絞り込み、発生の正確なタイミングを特定するとともに、組織の最も価値ある資産を保護することで、セキュリティ担当者のリスク評価、脅威の特定、インシデント管理の取り組みを支援することを目的としています。
Netwrix Access Analyzer
Netwrix Access Analyzer は、40 を超えるモジュール全体でデータ収集と分析を自動化し、オンプレミス環境とクラウド環境の両方において、オペレーティング システムから Office 365 まで、重要な IT 資産を管理・保護するのに役立ちます。
Netwrix Access Analyzer と SEC について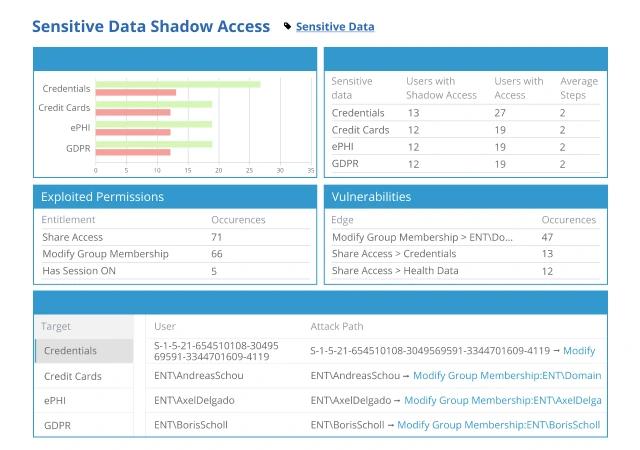
Netwrix Auditor
Netwrix Auditor は、ハイブリッド IT 環境全体における変更、構成、およびアクセスを追跡する可視化プラットフォームです。異常なユーザー挙動を検知し、侵害が発生する前に脅威を調査できるように、セキュリティ分析を提供します。
Netwrix Auditor と SEC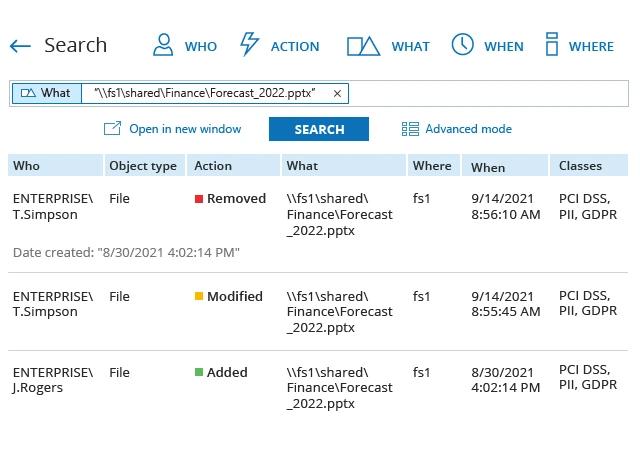
Netwrix Change Tracker
Netwrix Change Tracker は、システム構成と整合性(インテグリティ)を保証するための製品で、コンプライアンス プログラム、ホスト侵入検知、ならびにエンタープライズ IT システムに対する変更管理に使用されます。
Netwrix Change Tracker と SEC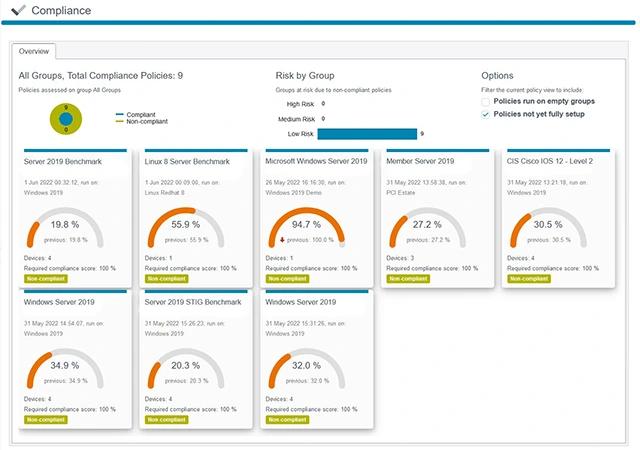
Netwrix Data Classification
Netwrix Data Classification はデータ・アイデンティティのプラットフォームで、組織がリスクを低減し、このデータの本来の価値を引き出せるようにします。
Netwrix Data Classification and SEC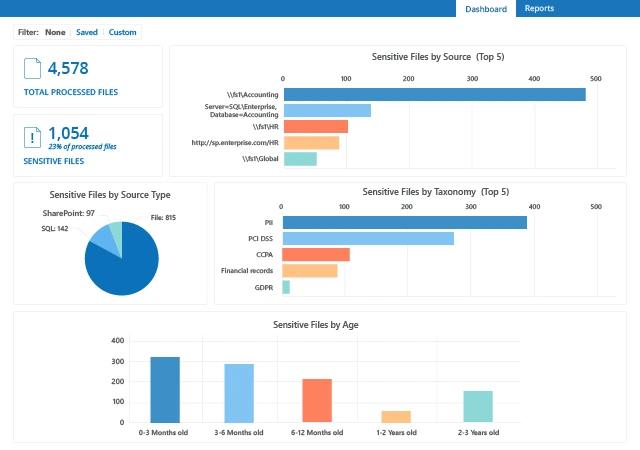
Netwrix PolicyPak
Netwrix PolicyPakは、仮想デスクトップ、薄型クライアント、ドメインに参加済みおよび未参加のデバイスなど、多様なエンドポイント全体にわたるポリシー管理を簡素化し、ハイブリッド環境において一貫したセキュリティを確実にします。
Netwrix PolicyPak and SEC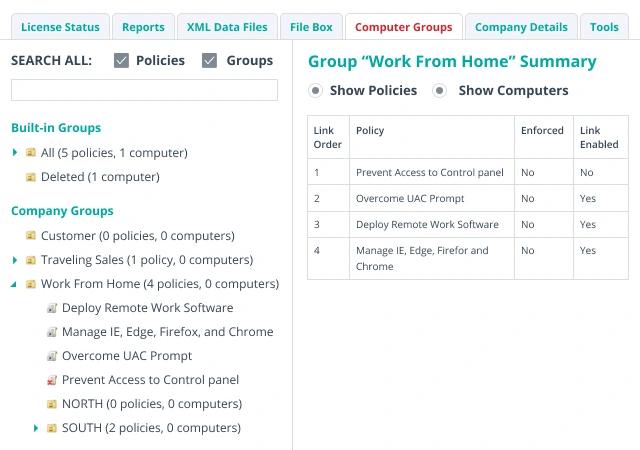
Netwrix Privilege Secure
Netwrix Privilege Secure は次世代の PAM ソリューションです。アカウントではなく「操作」に注目することで、特権タスクの管理を簡素化し、複雑さを減らし、攻撃対象領域を最小化します。
Netwrix Privilege Secure and SEC
Netwrix Threat Manager
Netwrix Threat Manager は、高い精度で Active Directory やファイルシステムに対する高度な脅威を検知し、対応します。自動化され、カスタマイズ可能な対応アクションを提供し、Teams、Slack、ServiceNow、SIEM プラットフォームなどのツールを通じて脅威データを提供します。
Netwrix Threat Manager and SEC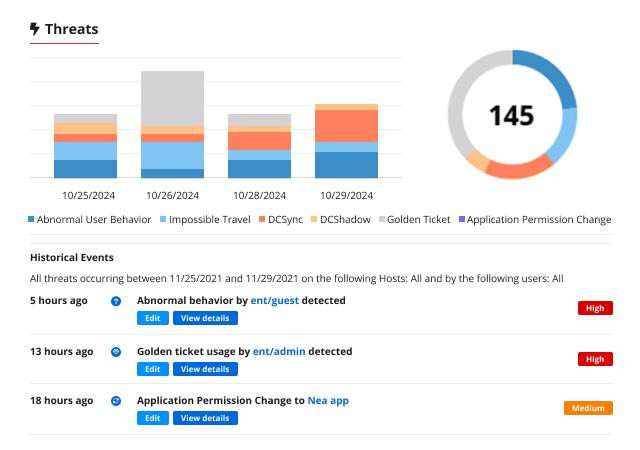
Netwrix Threat Prevention
Netwrix Threat Prevention は、ユーザーの行動を監視し、不審なアクティビティを検知してアラートを出し、脅威を発生源で遮断することで、可視性とセキュリティを高めます。これにより、Active Directory、Exchange、ファイルシステムなどの重要なシステムを保護します。
Netwrix Threat Prevention and SEC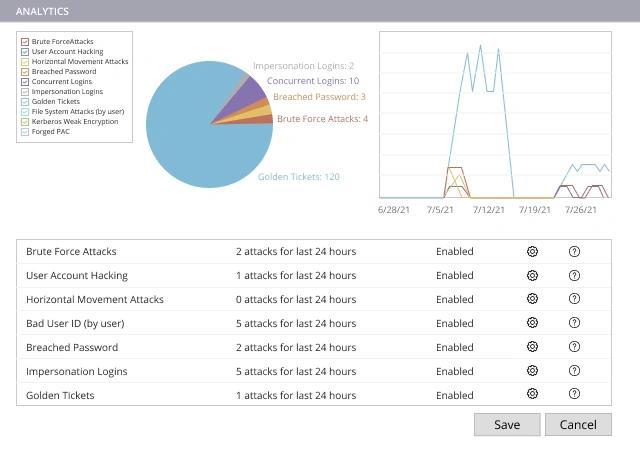
共有する