
Netwrix Data Access Governance + Netwrix Identity Management
最も重要なことを自動化してガバナンスする
データアクセス・ガバナンスと Identity and Access Management を統合
機微なデータと重要インフラには、つぎはぎのアイデンティティ・ガバナンス以上のものが必要です。Netwrix Access Analyzer + Netwrix Identity Manager Solution Accelerator は、Access Analyzer による機微データおよびエンタイトルメント(権限)の可視性に、Identity Manager の自動化を組み合わせることで、検出をライフサイクル・ガバナンスへと拡張し、クリーンなエンタイトルメント・データと所有権の文脈によって認証(セキュリティ認定)を充実させます。これにより、すべての権限が意図に基づき、すべてのエンタイトルメントが見直され、すべてのユーザーが本当に必要なものだけにアクセスできるようになります——それ以上でもそれ以下でもありません。
Netwrix が実現する統合ガバナンスを実例で
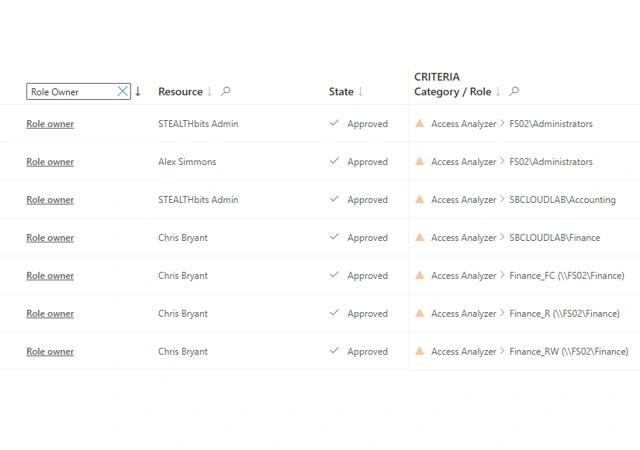
なぜ Netwrix の DAG と IGA ソリューションを統合するのですか?
DAG と IGA を組み合わせることで、スケーラブルで安全かつ自動化されたアクセス・ガバナンスが可能になります。手順は次のとおりです:
適切な Identity Management は、適切なデータから始まります
Netwrix Access Analyzer は機密データを検出して分類し、Identity Manager が正確な判断を行うために必要な「クリーンな」権限付与データを提供します。
集中型ポリシー管理
Netwrix Identity Manager を使って 1 つの場所でアクセス・ポリシーを定義し適用することで、オンプレミス環境とクラウド環境の両方で一貫したガバナンスを確保します。
集中型エンタイトルメント認証
ファイル、アプリ、データ全体でアクセス認証を統一し、サイロを解消してレビューの負担を軽減します。
リアルタイムのロール同期
役割、組織構造、ポリシートリガーの変更を即時に同期—古い役割はありません。
権限承認および認証の完全な監査トレイル
すべての意思決定はログに記録され、追跡でき、監査対応のレポート用にエクスポート可能です。
ガバナンスのライフサイクルに対する包括的アプローチ
アクセス要求からオフボーディングまで——あらゆるステップが統制され、可視化され、管理されています。
人気のユースケース
機密データの自動オフボーディング
ユーザーが退職したら、重要なデータに紐づくファイル、共有、およびシステムへのアクセス権を直ちに取り消します。
ロールベースのアクセスプロビジョニング
役割とビジネスロジックに基づいて権限(entitlements)を自動的に割り当て、手作業によるミスを減らします。
権限(entitlements)の証明キャンペーン
内蔵されたリマインダーとエスカレーションのワークフローにより、部門全体または組織全体でレビューを開始できます。
人間と非人間を含むあらゆるアクセスを認証
契約担当者、ボットアカウント、または統合のいずれであっても、正当なアイデンティティだけがアクセスを保持できるようにしてください。
アクセスの保護と承認を自動化
自動化されたワークフローでポリシーチェックと承認を徹底し、アクセスのコンプライアンスを維持しながら、過剰な権限付与を防止します。