Just-in-Time と常駐アクセスゼロで特権タスクを自動化
一時的なアイデンティティと just-in-time(必要なときだけ)のアクセスを使用して、脆弱な認証情報の痕跡を残さずに高リスクな管理タスクを安全に実行します。Netwrix Privilege Secure は、常駐する権限とラテラルムーブメント(横展開)の脅威を排除し、継続的で監査可能なトレースと、コンプライアンスのための監査準備済みの証拠を提供します。
信頼されています
ゼロ常駐権限でタスク自動化をモダナイズ
特権タスク自動化の主要機能
セキュリティを損なうことなく管理業務を簡素化します。Netwrix Privilege Secure は、常駐(standing)の特権を排除し、あらゆるアクションを完全に監査可能にする動的アクセス制御を用いて、反復的で高リスクなタスクを自動化するための統一されたフレームワークを提供します。
動的な一時アクセス
NIMを使用して管理者権限の資格のあるユーザーを定義し、Netwrix Privilege Secureに権限のジャストインタイム作成をリクエスト時のみ処理させます。
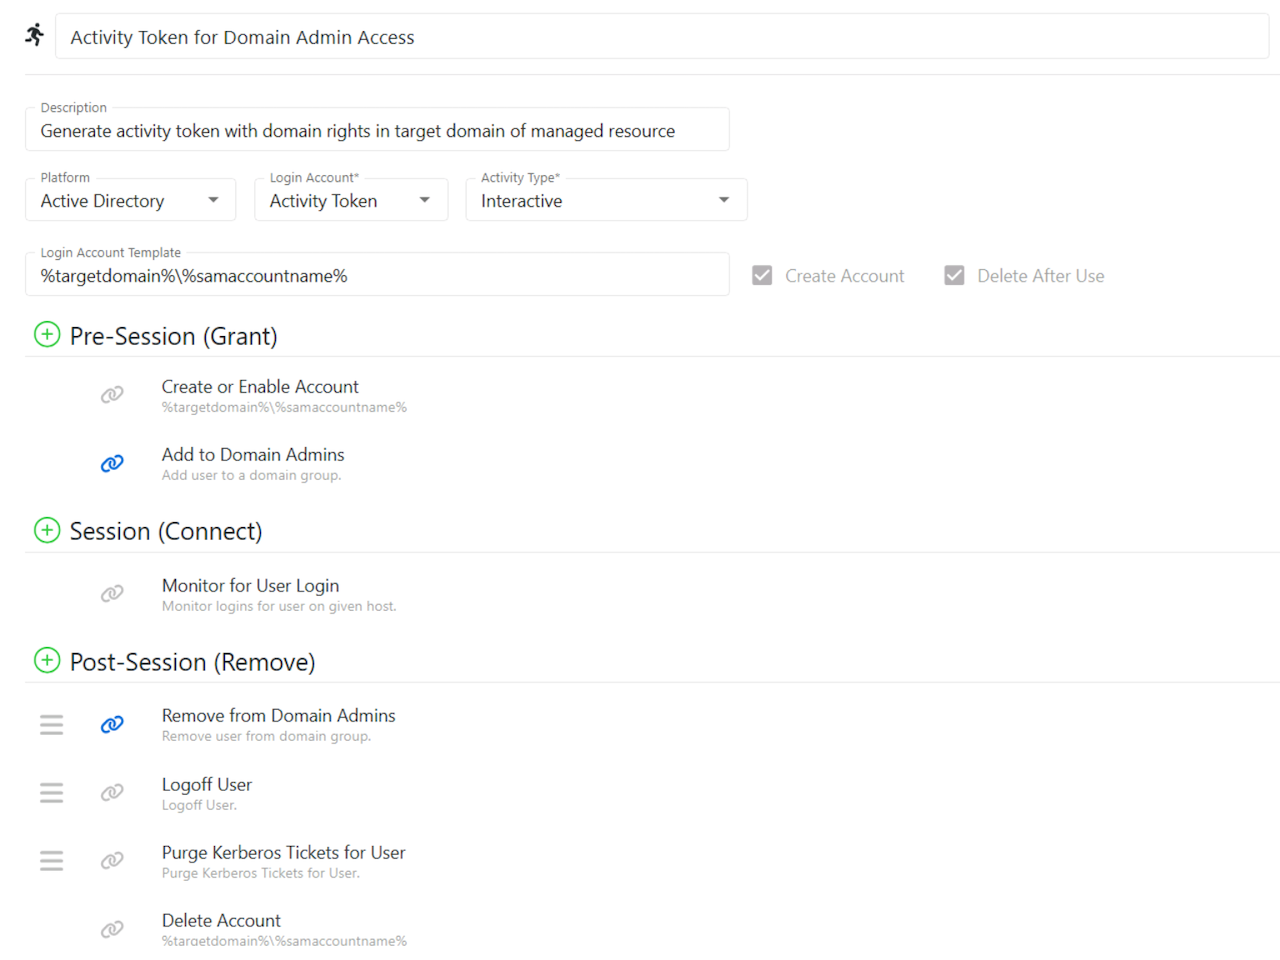
各タスクごとに、スコープ付き権限と just-in-time の昇格(必要なタイミングでの一時的な権限付与)が適用された一時的なアイデンティティを作成します。これにより、アクセスは必要なときにだけプロビジョニングされ、完了と同時に即座に取り消されるため、攻撃者が悪用できる常駐アカウントを残しません。
安全なリモートタスク実行
「管理する」アカウントから「排除する」アカウントへアップグレードしましょう。NIMが特定の期限付きリクエストを承認するまで、環境内に管理者アカウントが存在しないことを保証してください。
再起動、パッチ、アップデートなどの事前定義済みの管理コマンドやスクリプトを、フルシステムアクセスを公開することなく、また直接のインタラクティブログインを要求せずに実行できます。
ポリシー主導のワークフロー承認
ユーザーの役割がNIMで変更されると、その特権アクセス経路はリアルタイムで自動的に更新または取り消され、「privilege creep」や孤立したアカウントを防止します。
内蔵された承認フローとコンテキストに応じたポリシーを使用して、ゼロトラストの原則に合わせます。これにより、実行が始まる前に適切な関係者がすべての機密性の高いタスクを承認できるようになります。
包括的な監査とセッション録画
NIM承認からの「誰が、なぜ」とNetwrix Privilege Secureのセッション録画からの「何を、どのように」を結びつけるGartner対応の監査を提供します。
すべての自動化されたアクションについて、完全で監査可能な記録を維持します。詳細なログと特権セッションのビデオ記録を取得して、責任の所在を明確にし、コンプライアンス報告を簡素化します。
エージェントレスでスケーラブルな導入
NIM ガバナンスルールに従うセルフサービスのアクセス要求を有効にし、安全で保護されたまたは一時的なセッションを通じて即座にアクセスを提供します。
軽量なエージェントレス アーキテクチャで素早く導入し、環境全体に簡単にスケールできます。このアプローチにより、インフラのオーバーヘッドを最小限に抑えながら、サーバー、ワークステーション、ネットワーク機器にまたがるアクセスを安全に保ちます。
エコシステムおよびボールト統合
CyberArk、HashiCorp、LAPS などのサードパーティ製ツールやボールトとシームレスに連携し、既存のセキュリティ投資を最大限に活用して特権タスク管理を一元化できます。
自動化できる一般的な特権タスク
ユーザーのパスワードをリセット
機密の認証情報を公開することなく、また完全なドメイン管理者権限を必要とせずに、パスワードのリセットを自動化できます。Netwrix Privilege Secure により、ヘルプデスク担当者は just-in-time access を使って、安全にロックアウト問題を解決できます。
サーバーを再起動するか、サービスを再起動します
完全な監査証跡を備えた状態で、リモートから制御されたシステムの再起動やサービスの再起動を実行できます。常時の特権を取り除くことで、サーバー上にアクティブな管理者セッションを開いたままにせずに、これらの定期的なメンテナンス作業を自動化できます。
パッチとアップデートをインストール
常駐アクセスをゼロにして、インフラ全体にわたる安全なパッチ配布を開始します。Netwrix Privilege Secure は、更新に必要な権限昇格を自動化し、恒久的なセキュリティの穴を作らずに、システムを迅速にパッチ適用できるようにします。
ローカルまたはサービスアカウントのパスワードをローテーション
危険な固定パスワードを、最も重要なアカウントに対する自動化されたジャストインタイムのローテーションに置き換えます。これにより、認証情報の窃取や横方向への移動(lateral movement)につながる「設定して忘れる」考え方をなくします。
ログと監査データを取得する
ユーザーに対象システムへの直接アクセス権を付与せずに、フォレンジックデータとシステムログを自動的に収集します。これにより監査証跡が改ざんされず、コンプライアンス報告も簡素化されます。
新規ユーザーのアクセス権を付与する
アカウント作成とグループのメンバー割り当てを自動化することでオンボーディングを効率化します。最初の1日目から最小権限の原則に従い、新規ユーザーが必要なときに必要なアクセスだけを確実に取得できるようにします。
ネットワーク設定を更新
厳格なアクセス制御のもとで自動化スクリプトを実行し、ファイアウォールのルールやDNS設定を調整します。Netwrix は、リスクを最小化するために、重要度の高いネットワーク変更であっても一時的なアイデンティティを使用して実行されることを保証します。
エンドポイントにスクリプトを展開
ワークステーションとサーバー群全体に管理スクリプトを配布して実行しても、恒久的な管理者権限を渡さないようにします。Netwrix Privilege Secure を使用して、すべてのスクリプトが安全で隔離された、完全に記録されたセッション内で実行されることを保証します。
データベース管理タスク
日常的なデータベース保守を自動化することで、最も機密性の高いデータを安全に保護します。DBA がバックアップ、スキーマ変更、またはパフォーマンス調整を行えるように、必要なタイミングでのアクセス(Just-in-Time)を付与し、すべてのクエリが恒久的な認証情報なしで、安全かつ記録されたセッション内で実行されることを保証します。