
Return on Security Investment(ROSI:セキュリティ投資対効果)は、サイバーセキュリティへの投資によって組織がどれだけの損失を回避できるかを定量化し、予算の妥当性を説明するとともに、戦略の有効性を評価できるようにします。定量的なリスク分析を用いて、ROSI は annualized loss expectancy、脅威の頻度(threat frequency)、単一インシデントのコスト(single incident cost)、および緩和率(mitigation ratio)を考慮して削減効果を見積もります。正確なリスク評価、コンプライアンス上の考慮、そして組織の準備状況はすべて、計算の精度を高め、投資の優先順位付けに役立ちます。
IT分野で20年以上のキャリアを通じて、私はさまざまな観点からプロジェクトに携わってきました。私はエンドユーザーであり、コンサルタントでもありました。技術をマネジメントし、技術を販売してきたこともあります。けれども、そのすべての中で変わらない一つの課題がありました。それは、自分が提供する(または利用する)技術について、投資対効果をどう評価するかという問題です。
私の歩みは IT セキュリティへと導いてくれましたが、私はよく次のような話を耳にします。「セキュリティ投資の効果を測るのは難しい。保険と同じで、必要なのは分かっているのに、価値を数値化できない。」 しかし、効果的な IT マネージャーになりたいのであれば、このような考え方はNGです。セキュリティ投資のリターン(ROSI)を正確に算出するための手法がどうしても必要です。そうすれば、あなたのサイバーセキュリティ戦略が部門および組織の目標を満たしているかどうかを評価でき、必要に応じて追加予算を訴えるための根拠も示せます。この記事では、ROSI の計算方法を説明します。
従来の投資収益率
投資収益率(ROI)は、特定の投資に対する収益性の指標(比率)です。購入すべきか見送るべきか、またはその投資がこれまでどの程度成果を上げてきたかを判断するのに役立ちます。
ROI を最も簡単に計算する方法は、何らかの「リターン」または「利益」を定量化し、それを「投資」または「コスト」で割ることです:
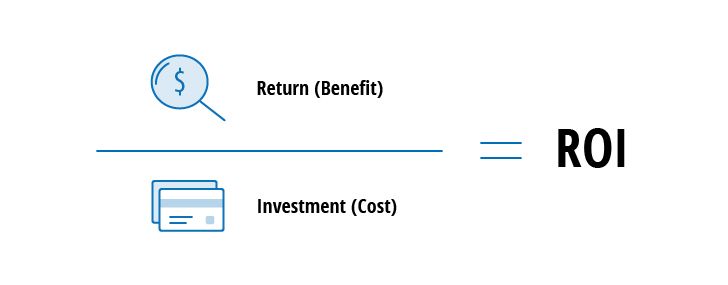
ROI の計算
なぜ従来のROIが「セキュリティ投資の回収(ROSI)」に機能しないのか
このROIの計算式が機能するのは、コスト削減や収益の増加のように、明確なプラスの結果につながる投資だけです。しかし、セキュリティ投資とは何でしょうか。セキュリティ投資は、売上を直接的に増やしたり、すぐに回収できる利益を提供したりするものではありません。むしろ、損失の防止とリスクの低減につながるリスク管理が目的です。したがって、ROSIの計算では セキュリティ投資によって組織が回避できる損失がどれくらいか、 つまり別の計算式が必要だということを示す必要があります。
ROSI に適した指標の選び方
ROSIの計算方法を詳しく見ていく前に、そのプロセスが実用的で、信頼でき実行につながる結果をもたらすことを確認しておくことが重要です。指標は次の条件を満たしている必要があります:
- 定期的に収集しやすいこと 必要なデータの収集に多くの時間や費用がかかる場合、ROSIの計算はすぐに負担になり、得られると見込まれる利益を上回ってしまいます。
- 貴社のビジネスに関連し、 直面しているリスクを反映します。
- 比較的正確です。 自社に降りかかり得る脅威を見積もっているため、計算は100%正確にはなりません。それを前提に受け入れ、できる限り最善の形で進めてください。
ROSIの計算 — 定量的なリスク分析の公式
SANS Institute は、ROSI を見積もるための 定量的なリスク分析の公式 を提供しており、広く採用されています。単純な ROI の計算式とは異なり、特定のセキュリティ投資がどのような具体的なリスクに対処するかを評価した内容に基づいています。したがって、セキュリティにおけるリスクのさらされ度合いを明確に理解し、そのセキュリティ投資が保護しようとしている各資産の価値を見積もる必要があります。公式は以下のとおりです:
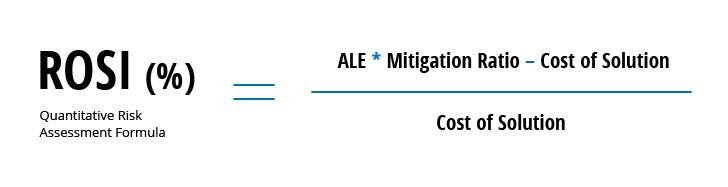
ROSI を計算するための定量的なリスク分析の公式
この式における各構成要素の計算方法を見ていきましょう。
年換算損失期待値(ALE)
年換算損失期待値(ALE)とは、セキュリティ投資を行わない場合に、特定の曝露要因から生じると見込まれる年間の総金銭的損失のことです。ALEを計算するには、単一損失期待値(SLE)に年換算発生率(ARO)を掛けます。:
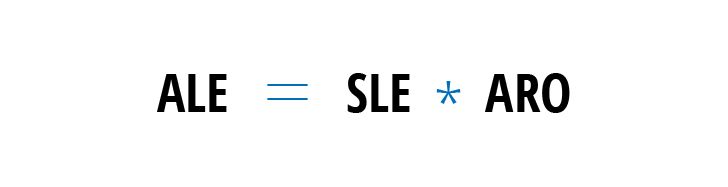
ALEの計算
ALEの式には次の2つの構成要素があります。:
- 単一損失期待値(Single loss expectancy(SLE)) は、1 回のセキュリティインシデントで失われる金額のことです。SLE を推定するには、データおよびその他の IT 資産を棚卸しし、それらの資産の損傷または喪失に伴う直接コスト(例:技術調査や法的ペナルティ)と、間接コスト(例:業務停止時間や顧客の解約率上昇)を合計する必要があります。
- 年換算発生率(Annualized rate of occurrence(ARO)) は、1 年以内に脅威が発生する(起こる)と推定される頻度または期待値です。これは単純な数値で、過去の記録から把握できます。たとえば、特定の脅威が過去 10 年間で組織にたった 1 回しか発生していない場合、その ARO は 0.1 です。逆に、脅威が毎年約 10 回発生するのであれば、その ARO は 10 になります。
低減率(Mitigation ratio)
低減率とは、セキュリティ投資によって対処できるリスクの割合(%)です。
Sonnenreich、Albanese、Stout によれば(セキュリティコントロールの価値を定量化するという課題に最初に取り組んだ研究者の一部です)、リスクの低減比率が概算であっても問題ありません。最善のアプローチは、ユーザー自身が選ぶスコアリングアルゴリズムに基づいて、低減されると予測されるリスクの数を評価することです。ROSI モデルのデータが不正確であったとしても、このアルゴリズムを反復可能かつ一貫した方法で用いることで、異なるセキュリティ投資の相対的な価値を比較できるようになります。
例
架空のシナリオを想定して、ALE と緩和(mitigation)比率を見積もり、それらを使って提案するセキュリティ投資の ROSI を計算しましょう。
ファイルサーバーに、社内の誰でもアクセスできる共有フォルダーがあり、その中に機密情報を含むファイルがあるとします。このデータの過度な公開が、データ侵害や損失のリスクを高めることは分かっていますが、フォルダーの正確な数や場所は分かりません。このリスクを減らすために、会社では機密データを検出(発見)するソリューションへの投資を検討しています。この投資が妥当かどうかを判断するには、計算が必要です。
ソリューションがない場合、年間あたり平均 10 件のセキュリティインシデントが発生すると予測します (ARO = 10)。各インシデントによって、データ損失、罰金、失われた生産性、失われた事業によって、約 40,000 ドルのコストがかかる侵害につながる可能性があります (SLE = 40,000)。したがって、ALE は 400,000です。
提案するデータ検出(発見)ソリューションは、このリスクを 94% 緩和(mitigate)すると見込まれます (mitigation ratio = 94%)。そのソリューションの購入と管理にかかる見積コストは $60,000です。
上記の ROSI 公式を使って、以下のとおり計算できます:
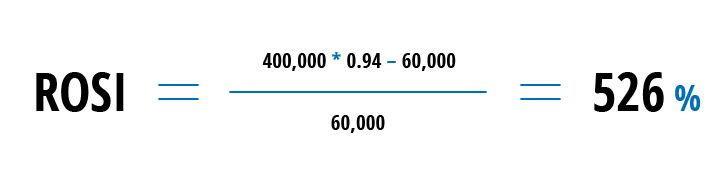
ROSI 計算の例
この計算に基づいて、この投資によって会社が約 $316,000($400,000 * 0.94 – $60,000)を節約でき、526%の回収が見込めると主張できます。
この式を使って、既存投資の ROSI を評価することもできます。必ず正確なリスク評価を行い、自社のリスク曝露を理解してください。
追加指標で ROSI 公式を修正する
業界固有の基準、または組織にとってより重要な基準を追加することで、定量的なリスク分析の数式を修正できます。例をいくつか挙げます:
- 業界の同業他社と比べたリスクプロファイル — 業界内の同業他社と、セキュリティ予算および実行状況を比較することは非常に役立ちます。業界固有の調査により、定量的なベストプラクティスを特定し、同業他社が直面する脅威とそれへの対処方法を学び、基準(ベースライン)を確認して自社の方向性を定められます。Gartner の調査から始めることをおすすめします。
- コンプライアンス状況 — 貴社が新しいコンプライアンス基準の対象となる場合、または既存の基準に対するコンプライアンスを改善したい場合は、セキュリティ投資を評価する際に、コンプライアンス状況を要因として含めるべきです。このデータは、定期的な内部監査を実施して、プロセスが当該基準で義務付けられているセキュリティ・フレームワークに適合しているかを確認し、直近の監査における評価(成績)を確認し、取り組む必要がある領域を特定することで収集できます。
- インシデントに対処するための組織の準備状況 — セキュリティのシミュレーション(“war-gaming”)について もう1つのブログ記事で 書きました。セキュリティ担当の専門家を2つのグループに分けます。1つのチームは自社のインフラを攻撃し、もう1つのグループはそれを防御します。これらの演習を時々実施することで、攻撃中のチームメンバーのパフォーマンスを追跡でき、セキュリティプログラムや投資がどれほど有効かを検証でき、達成した結果を前回の演習と比較できます。たとえば、チームが攻撃を検知して対応するまでにどれくらいの時間が必要だったか、誰がより良いパフォーマンスを示したか、そして誰に追加のトレーニングが必要かを見ることができます。
結論
投資を行う前に ROSI を計算する時間を取り、既存の投資についても定期的に算出することで、想像以上のメリットが得られる可能性があります。正確に計算された ROSI により、取り組みが実際に IT セキュリティ戦略を支え、サイバーリスクを低減しているのかを判断するために必要な、実行可能で信頼できるデータを得られます。さらに、現在のセキュリティ支出が妥当かどうかを判断したり、優先度の高い課題にリソースを再配分して予算を調整したり、追加投資を申請したりすることもできます。
共有する
もっと詳しく
著者について

Dirk Schrader
セキュリティ リサーチの VP
Dirk Schrader は Netwrix の Resident CISO (EMEA) であり、セキュリティ リサーチの VP です。CISSP (ISC²) および CISM (ISACA) の資格を持つ、IT セキュリティ分野で 25 年のベテランとして、サイバー脅威に取り組むための現代的なアプローチであるサイバー レジリエンスの推進に取り組んでいます。Dirk はキャリアの初期に技術およびサポートの役割からスタートし、その後、大規模な多国籍企業から小さなスタートアップまでで、営業、マーケティング、プロダクト マネジメントのポジションへと移行しながら、世界中のサイバーセキュリティ プロジェクトに携わってきました。彼はサイバー レジリエンスを実現するために、変更管理と脆弱性管理に取り組む必要性について、多数の記事を発表しています。