
Netwrix Auditor for Oracle Database
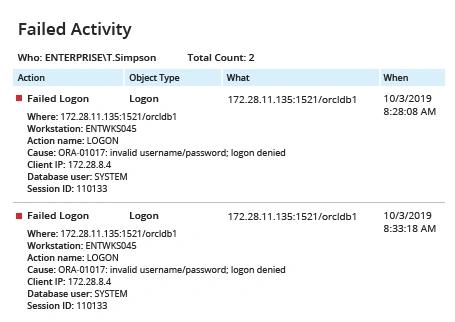
- Netwrix Auditor を実行 → Reports に移動 → Oracle Database → 「Failed Activity」を選択 → 「View」をクリック → 「Actions」フィルターで「Failed Logons'」のみを選択します。
ネイティブ監査
- SQL Developer を実行し、SYSDBA として Oracle Database に接続します。
- SQL Developer で次のコマンドを実行し、監査が有効になっていて監査ログがデータベース テーブルに書き込まれているかどうかを確認します:
show parameter audit_trail
- 監査が有効になっていない場合は、SQL Developer で次のコマンドを実行します:
audit_trail="true"
- その後、データベースを再起動してください。
- 失敗したログオンを記録するには、SQL Developer で次のコマンドを実行してください:
audit session whenever not successful;
- このコマンドを実行すると、すべての失敗したログオン試行はデータベースの監査トレイル(SYS.AUD$ テーブル)に記録されます。
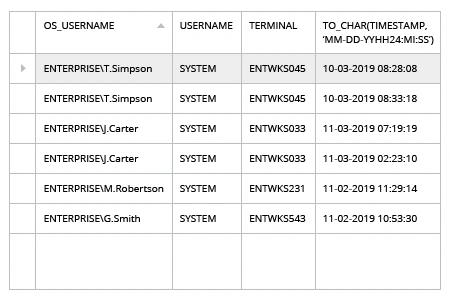
- 失敗したログオン試行を見つけるには、SQL Developer で次のスクリプトを実行してください:
      select
   os_username,
   username,
   terminal,
   to_char(timestamp,'MM-DD-YYYY HH24:MI:SS')
from
   dba_audit_trail;
詳しくはこちら:Netwrix Auditor for Oracle Database
失敗したログイン試行の Oracle 監査を有効にして、機密データを保護する
通常の業務運用では、システムに対する一定数の失敗したログイン試行が発生するのは想定されます。しかし、失敗したログイン試行が不自然に急増したり、継続的に増加したりする場合は、攻撃者やマルウェアがユーザー名やパスワードを推測してデータベースに侵入しようとしている可能性があります。成功しなかったユーザーログイン試行の Oracle 監査を有効にすると、内部者および外部者の脅威を適時に検知し、Oracle Database を不正アクセスやデータ侵害から守るのに役立ちます。
Netwrix Auditor for Oracle Database は、成功したログイン試行および失敗したログイン試行の監査を含め、Oracle Database における変更とアクセス イベントを完全に可視化し、制御することを可能にします。幅広い包括的な事前定義レポートのセットには、Oracle Database 用の「Failed Activity(失敗したアクティビティ)」レポートが含まれており、失敗したログイン試行を簡単に監査できます。このレポートでは、失敗したログオンの監査を効率化し、セキュリティ侵害のリスクを最小化するために必要な、失敗したアクティビティに関する重要な「誰が・何を・いつ・どこで」といった詳細がすべて提供されます。さらに、費用対効果の高い 2 段階(SQL データベース + ファイルベース)ストレージで、完全な Oracle Database の監査ログを何年も保存できます。
共有する