
Netwrix Auditor for SQL Server
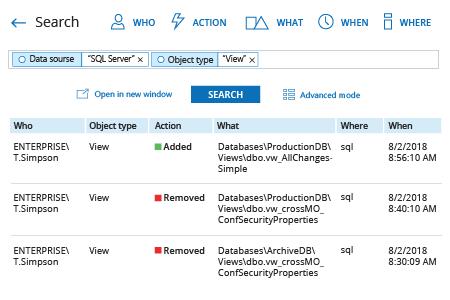
- Netwrix Auditor を実行 → "Search" に移動 → 未選択の場合は "Advanced mode" をクリック → 次のフィルターを設定します:
- フィルター = "Data Source"
演算子 = "Equals"
値 = "SQL Server" - フィルター – "Object type"
演算子 – "Equals"
値 – "View"
- フィルター = "Data Source"
- 「Search」ボタンをクリックし、表示権限に対して行われた変更内容を確認してください。
詳しくは Netwrix Auditor for SQL Server
ネイティブ監査
- SQL Management Studio を起動し、次の T-SQL コードを実行して SQL Server の監査と SQL Server の監査仕様を作成して有効化します。必要に応じて、ログのパスを調整してください:
      USE master ;
GO
-- Create the server audit.
CREATE SERVER AUDIT AuditSQL
    TO FILE ( FILEPATH ='\\SQL\Audit\' )
        WITH ( QUEUE_DELAY = 1000, ON_FAILURE = CONTINUE );
GO
-- Create the server audit specification.
CREATE SERVER AUDIT SPECIFICATION Change_Object_Permissions
FOR SERVER AUDIT AuditSQL
ADD (SCHEMA_OBJECT_PERMISSION_CHANGE_GROUP);
GO
-- Enable the server audit.
ALTER SERVER AUDIT AuditSQL
WITH (STATE = ON);
GO
-- Enable the server audit specification.
ALTER SERVER AUDIT SPECIFICATION Change_Object_Permissions
WITH (STATE = ON);
GO
-- Move it to the target database.
USE DBNAME;
GO
-- Create and enable the database audit specification.
CREATE DATABASE AUDIT SPECIFICATION Change_Object_Permissions
FOR SERVER AUDIT AuditSQL
ADD (SCHEMA_OBJECT_PERMISSION_CHANGE_GROUP)
WITH (STATE = ON);
GO
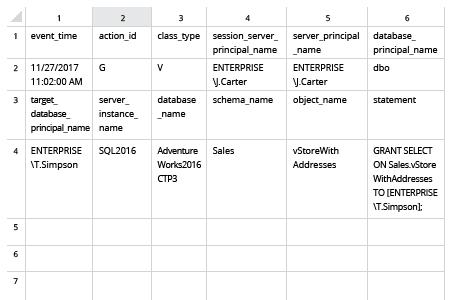
- オブジェクト権限の変更を表示するには、SQL Management Studio で次のコードを実行し、必要に応じてログのパスを調整してください:
      SELECT * FROM sys.fn_get_audit_file ('SQL\\Audit\*',default,default)
WHERE action_id like 'G'
- スクリプトによって生成されたファイルを MS Excel で開きます。
ビュー権限の変更を追跡して、データの過度な公開リスクを最小化する
データベース (DB) の所有者が、特定のテーブルから取得した保護可能なデータの一部を含むビューに対して SELECT のオブジェクト権限を付与すると、権限を受けたユーザーは情報を読み取れるようになります。したがって、各データベース ユーザーに対して、SQL Server のビュー権限のようなオブジェクト権限を、ロールのメンバーシップを通じて、かつ必要な承認をすべて得たうえで適切に付与することが不可欠です。そうしない場合、ユーザーは本来読み取れるはずのないより多くのデータを読み取ってしまい、データのセキュリティを脅かし、機密データの露出につながるおそれがあります。
SQL Server の権限およびデータベース ロールに加えられたすべての変更を、シンプルで確実な方法で把握し、それによって重要なデータを保護できます。Netwrix Auditor for SQL Server は、SQL Server 全体で何が起きているのかを 360 度可視化し、アクセス権の変更だけでなく、すべての SQL ログインや、基盤となるテーブル、ストアド プロシージャなどの変更も含めて確認できます。レポートを作成するために Transact-SQL スクリプトを手動で作り込むことは不要です。Netwrix Auditor が提供する読みやすいレポートでは、各アクションと誰がいつ実行したかが示されるため、不適切な変更や不正なログインを素早く特定し、すぐに調査して機密性の高いデータを安全に保護できます。
共有する