
Netwrix Auditor for Microsoft EntraID
1. Netwrix Auditor を実行 → 「Search」へ移動 → 次の条件を指定します:
- フィルター – "データ ソース"
演算子 – "次と等しい"
値 – "Azure AD" - フィルター – "オブジェクトの種類"
演算子 – "次と等しい"
値 – "Logon" - フィルター – "ワークステーション"
演算子 – "含まない"
値 – 除外する IP アドレスまたは場所
追加の「Workstation」フィルターを追加することで、複数の IP アドレスまたは場所を除外できます。
2. 「Search」をクリックします:
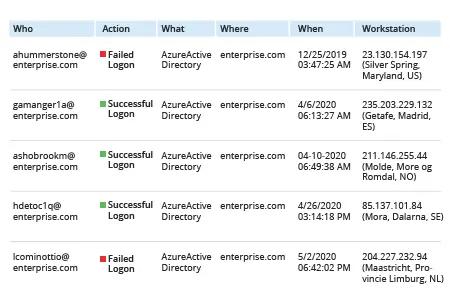
このレポートを将来の使用のために保存するには、“Tools” -> “Save as report”をクリック -> レポートの名前を指定 -> “Save”をクリックします。
詳しくは Netwrix Auditor for Microsoft Entra ID
ネイティブ ソリューション
- 開く portal.azure.com -> 「Azure Active Directory」をクリックします。
- 「Monitoring」セクションで「Sign-ins」をクリックします。
- 「ダウンロード」をクリック -> CSV。
- 生成されたファイルを Microsoft Excel にインポートします:
- Excelで「ファイル」->「開く」-> 直前にダウンロードしたファイルを選択します。
- 「テキスト インポート ウィザード」で「データの形式」=「区切り位置」を選択し、「先頭行に列名があります」ボックスをチェック -> 「次へ」をクリックします。
- 「区切り記号」セクションで「コンマ」をチェック -> 「次へ」をクリックします。
- フィールドのプレビューをスクロールして、「Do not import column (skip)」を選択し、次の列のみを残します:Date (UTC)、User、Username、IP address、Location、Status。(ログオンの詳細をさらに確認する場合は、「Application」「Resource」「Authentication requirement」「Browser」「Operating System」フィールドにチェックを入れたままにしておくこともできます。)->「Finish」をクリックします。
- 「Location」(または「IP address」)列を使用して、信頼できる場所(または IP アドレス)でフィルターします。
- 結果を確認してください:
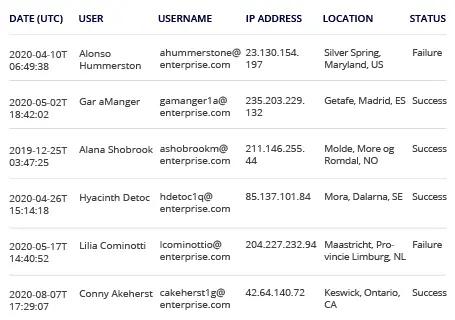
Microsoft Entra ID の疑わしいサインインをより簡単に見つける
多くの組織では、ここ数か月間、拡大したリモートワーク部隊で業務を運用してきました。リモートワーカーを稼働させるための課題の多くは解決されていますが、依然として深刻なセキュリティ上の課題が残っています。特に、脅威がより巧妙になってきているため、アクセス制御には従来型のファイアウォールルールだけに頼ることはもはやできません。
Microsoft Entra ID の条件付きアクセス ポリシーにより、ユーザーがリソースにアクセスできる範囲を制御でき、さらにサインインの場所に基づいて MFA を実装することも可能です。とはいえ、リモートワーカーやクラウド アプリケーションが増えれば増えるほど攻撃対象領域は大幅に広がるため、Azure のサインイン イベントを継続的に把握しておくことが極めて重要です。
Microsoft Entra ID の監査ログにはすべてのサインイン イベントが記録されますが、既知(安全)な場所を除外する形で項目を効果的にフィルタリングすることはできません。その結果、人手で処理するには到底対処できない量の情報が残ってしまいます。
Netwrix Auditor for Microsoft Entra ID は、Microsoft Entra ID およびクラウド アプリケーションへのアクセス試行について、成功・失敗の両方を対象としたセキュリティ レポートを提供することで、セキュリティとコンプライアンスのためのアクセス制御を促進します。使いやすい検索機能により、不要なレコードを絞り込み、探している情報をすばやく見つけることができます。さらに、検索をカスタム レポートとして保存し、関係者が購読できるように設定することも可能です。加えて、疑わしいサインイン試行をすぐに把握できるよう、アラートを設定できます。
共有する