
Windows ファイルサーバー向け Netwrix Data Classification
以下の手順には、Netwrix Data Classification を最初からセットアップする内容が含まれています。すでにセットアップ済みの場合は、レポートの確認方法を説明している最後の部分にスキップしてください。
タクソノミーを設定します:
次のリンクを Web ブラウザーで使用して Netwrix Data Classification を開きます: http://localhost/conceptQS/。インストール先のサーバー以外のサーバーからアクセスする場合は、localhost をサーバーのアドレス(または名前)に置き換えてください。
- 次をクリックします: Taxonomies -> 次を選択します: Global Settings -> 次をクリックします: Add 新しいタクソノミー設定を作成します。
- Add ダイアログで、Load -> から PCI DSS をドロップダウン リストから選択 -> 次に Add。
データソースを設定します:
- クリック Sources -> General -> Add.
- Add ダイアログで、ファイル共有の Folder オプションを選択します。
- Source Configuration タブに移動し、次の項目を指定します:
- 次の Folders フィールドの横にある「+」ボタンをクリックし、共有アドレスを指定します。
- All Subfolders.
- 「Write classifications 」オプションを確認してください。
- 追加をクリックします。
- 「Pencil icon」をクリックします。指定した共有の前にあります。
- 「Edit -> 」を選択してから、Enabled -> を確認し、「Save。」をクリックします。
分類プロセスを開始します:
- 次へ進む: 全般 -> ソース そして:
- 分析したい共有を選択してください。
- Re-Collect をクリックして初期分類を行います
レポートを確認してください:
支払いカード情報を含むファイルの一覧を表示するには:
- 次へ移動: Reports -> Document Reports -> Document tagging。
- レポートを確認したい Taxonomy (PCI DSS)を選択します。
- 「Show Filters
- Classification フィールドで、レポートが必要な用語を選択します(「PCI DSS>Mastercard」)。
- 「Generate
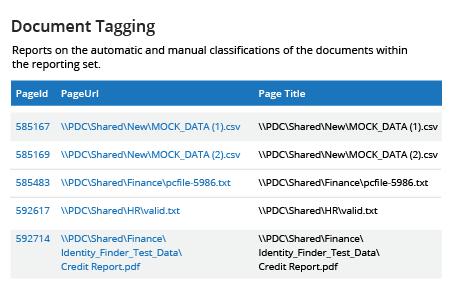
リストを CSV または XLSX でダウンロードするには、「サーバーから利用可能なすべてのレコードをダウンロード」というラベルの付いた CSV または XLSX リンクをクリックしてください。
詳しくはこちら: Netwrix Data Classification for Windows File Servers
ネイティブ ソリューション
特定の種類の機密データを見つけるためのルールを作成します:
- ファイル サーバー リソース マネージャー(FRSM)を開きます:次へ進みます。 Server Manager -> Tools -> File Server Resource Manager.
- FRSM で次のように進みます: Classification Management -> Classification Properties -> Create Local Property.
- Create Local Classification Property のダイアログで、プロパティ Name を指定し、Yes/No を Properties type。 をクリックして OK。
- 次へ移動します: Classification Management -> Classification Rules -> Create Classification Rule。
- General タブで Rule Name
- Scope タブで、Add をクリックしてディレクトリを選択します。OK。
- 「Classification 」タブに移動します。Classification Method を Content Classifier に設定し、 Property を クレジットカード番号に設定します。
- 「Parameters section」で Configure をクリックします。Expression Type では Regular Expression を選択し、MasterCard の番号を見つけるために次の式を入力します:^(5[1-5][0-9]{14}|2(22[1-9][0-9]{12}|2[3-9][0-9]{13}|[3-6][0-9]{14}|7[0-1][0-9]{13}|720[0-9]{12}))$
- 「OK」をクリックします。
- 「Evaluation Type」タブに移動し、次の内容を指定します:
- 有効化 既存のプロパティ値を再評価します。
- 選択 既存の値を上書きします。
- チェック 自動分類されたプロパティをクリア および ユーザー分類されたプロパティをクリア。
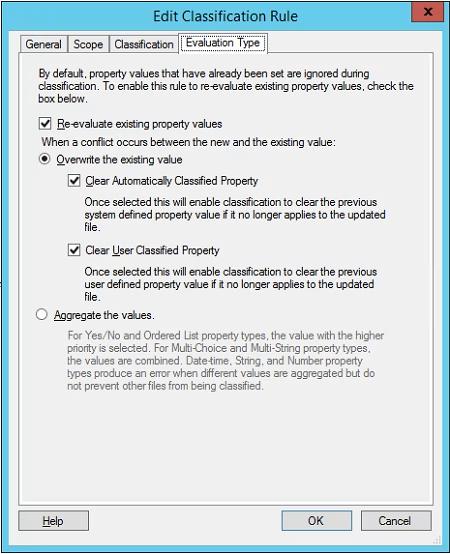
次に [OK]をクリックします。
必要に応じて、American Express や Visa のカード番号など、他の種類の機密データに対する分類ルールを作成するために、前の手順を繰り返します。
ルールを実行します:
- 開く FSRM -> 右クリック Classification Rules -> クリック 「今すぐ、すべてのルールで分類を実行」します。
- Run Classification, で、分類をバックグラウンドで実行するかどうかを選択します。OK。
結果を確認します:
分類プロセスの実行が完了すると、分類されたファイルに関するレポートが表示されます。レポートには、下の目次に示されているセクションが含まれます:
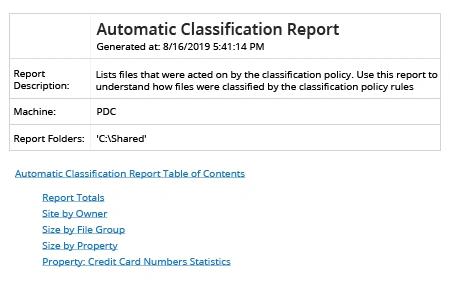
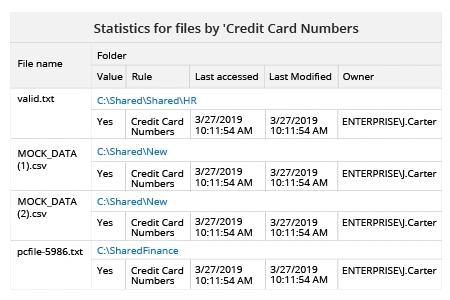
クレジットカード番号を含むファイルを探しているため、最も注目するのは最後のセクションで、次のようになります:
データ分類でコンプライアンス対応を効率化する方法
カード会員データを保護することは、Payment Card Industry Data Security Standard(PCI DSS)の要件の1つです。PCI DSSは法律ではなく、主要なカードブランドが作成した情報セキュリティ基準であり、決済カードを取り扱うすべての組織に適用されます。PCI DSSは、今日企業が対象となっている多くの基準のうちの1つにすぎません。コンプライアンス違反は、罰金、カード再発行の費用、追加監査、そしてブランド毀損につながる可能性があります。
幸いなことに、同じプロセスとツールを使うことで、多くの異なる基準へのコンプライアンスを達成できます。特に、規制対象データのセキュリティを確保するには、そのデータがどこに保存されているかを理解し、種類ごとに分類する必要があります。
1つの選択肢はネイティブ ツールを使うことです。File Server Resource Manager (FSRM) は、ファイル サーバーに保存されているデータを管理し、分類できるようにする Windows Server のロール サービスです。 ただし、この方法には、次のようにいくつかの欠点があります:
- 対象は Windows のファイル サーバーに保存されたデータに限られます。
- Optical Character Recognition (OCR) をサポートしていません。
- 検索機能が提供されていません。
- インストール、設定、保守が難しいです。特に、分類したいデータの種類ごとにルールを手動で構成する必要があります。
- 分類結果を確認するには、各ファイルを開く必要があります。
Netwrix Data Classification は、これらすべての欠点を克服します。オンプレミスとクラウドの両方を含む複数のプラットフォームにわたって機密データを見つけるのに役立ち、写真やスキャン内のデータを分類するための OCR 機能も備えています。あらかじめ定義されたタクソノミー、自動分類、強力な検索エンジンによりセットアップが効率化され、はるかに少ない手間で規制対象データを数分で特定できるようになります。さらに、Netwrix ソリューションは複合語の処理と統計分析を使用するため、文法スタイルに関係なくあらゆる言語や語彙で機能し、ネイティブツールよりもはるかに正確な結果を提供します。
共有する