
Windows Server 用 Netwrix Auditor
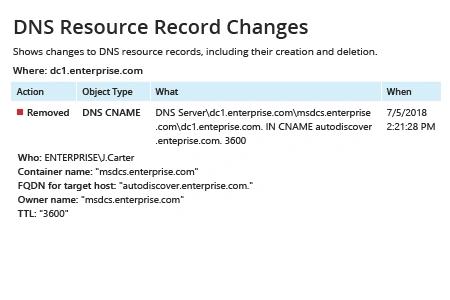
- Netwrix Auditor を実行 → "Reports" に移動 → "Windows Server" セクションを展開 → "Windows Server Changes" に進む → "DNS Resource Record Changes" を選択 → "View" をクリックします。
このレポートをメールで定期的に受け取りたい場合は、単に「Subscribe」オプションを選択し、スケジュールと受信者を設定してください。
ネイティブ監査
gpmc.msc を実行 → 「Default Domain Policy」を編集 → コンピューターの構成 → ポリシー → Windows の設定 → セキュリティの設定 → ローカル ポリシー → 監査ポリシー → 「監査ディレクトリ サービス アクセス」の「プロパティ」に移動 → 定義 → 成功。
- コンピューターの構成 → ポリシー → Windows の設定 → セキュリティの設定 → イベント ログ → 以下のポリシーの「プロパティ」で次を定義します。
- セキュリティ ログの最大サイズを 1GB に設定
- セキュリティ ログの保持方法を、必要に応じてイベントを上書きに設定します。
- ADSI Edit を開く → [デフォルトの命名コンテキスト] に接続 → ドメイン名で DomainDNS オブジェクトを展開 → System → 右クリック MicrosoftDNS → Properties → Security(タブ)→ Advanced(ボタン)→ Auditing(タブ)→ Principal "Everyone" を追加 → "Success" と入力 → "このオブジェクトおよびすべての子オブジェクト" に適用 → Permissions → 次のチェックボックスを選択:Write all properties、Delete、Delete subtree → "OK" をクリック。
- DNS マネージャーを開く → サーバー名を展開 → Forward Lookup Zone → 認査(監査)したいゾーンを右クリック → Properties → Security(タブ)→ Advanced(ボタン)→ Auditing(タブ)→ Principal "Everyone" を追加 → "Success" を入力 → "このオブジェクトおよびすべての子オブジェクト" に適用 → Permissions → 次のチェックボックスを選択:Write all properties、Delete、Delete Subtree → "OK" をクリック。
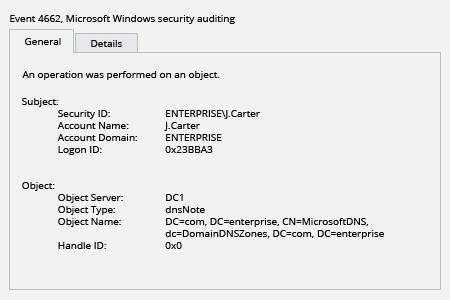
- DNS レコードの削除を追跡するために、Security イベント ログで Object Type: dnsNode を含む Event ID 4662 を探してください。
詳しくは Netwrix Auditor for Windows Server
DNS レコードの削除を追跡してサービス停止を回避
DNS レコードの誤削除または悪意による削除は、IT サービスが利用できなくなる重要な原因の 1 つです。たとえば、ドメイン コントローラーから DNS レコードが削除されると、ユーザーがログインできない可能性があります。また、SharePoint の DNS レコードが削除されると、社内のリソースが利用できなくなることがあります。DNS レコードの削除を継続的に監視することで、IT 管理者はこのようなインシデントを素早く把握でき、システム停止、認証エラー、アクセス試行の失敗につながり得る変更を適切に復旧・是正できます。
Netwrix Auditor for Windows Server は、DNS レコードの削除を含む、Windows サーバー全体でのアクティビティに関する重要な詳細を提供します。いつ発生したか、誰が実行したか、そして正確に何が変更されたかなど、すべての変更について詳細情報を提供します。さらに、このアプリケーションは、DNS レコードが削除されるたびに IT 担当者へメール アラートを送信して通知します。そして、費用対効果の高い 2 層構成(ファイル ベース + SQL データベース)の AuditArchive に、監査証跡全体を 10 年以上安全に保存できます。
共有する