
Netwrix Auditor for SQL Server
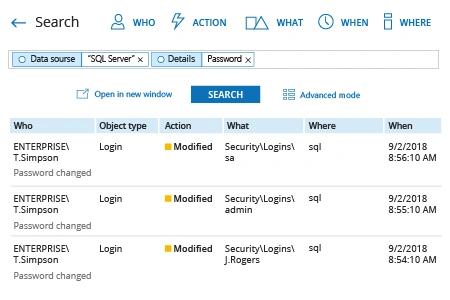
- Netwrix Auditor を実行 → 「Search」に移動 → 選択されていない場合は「Advanced mode」をクリック → 次のフィルターを設定します:
- フィルター = "Data Source"
演算子 = "Equals"
値 = "SQL Server" - フィルター – "Details"
演算子 = "Contains"
値 = "Password"
- フィルター = "Data Source"
- "Search" ボタンをクリックし、パスワードに加えられた変更内容を確認します。
ネイティブ監査
- SQL Management Studio を起動し、次の T-SQL コードを実行して、SQL Server の監査(audit)と SQL Server の監査仕様(audit specification)を作成して有効にします。必要に応じてログのパスを調整してください:
      -- Create a server audit.
CREATE SERVER AUDIT AuditSQL
    TO FILE ( FILEPATH ='\\SQL\Audit\' )
        WITH ( QUEUE_DELAY = 1000, ON_FAILURE = CONTINUE );
GO
-- Create a server audit specification for login password changes.
CREATE SERVER AUDIT SPECIFICATION User_pw_change
FOR SERVER AUDIT AuditSQL
    ADD (LOGIN_CHANGE_PASSWORD_GROUP);
GO
-- Enable the audit.
ALTER SERVER AUDIT AuditSQL
WITH (STATE = ON);
GO
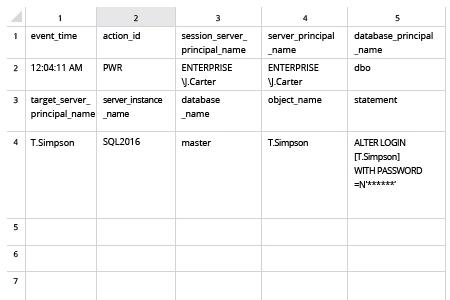
- ログイン パスワードの変更を表示するには、SQL Management Studio で次のコードを実行してください:
      SELECT * FROM sys.fn_get_audit_file ('\\SQL\Audit\*',default,default)
WHERE action_id = 'PWR'
GO
- スクリプトによって生成されたファイルを MS Excel で開きます。
SQL Server のログイン パスワードの変更を常に監視して、アカウント侵害のリスクを最小限に抑えましょう
適切な承認なしに、誰も Windows SQL Server のログイン パスワードを変更してはいけません。残念ながら、SQL Server はデフォルトではログイン パスワードの変更を追跡しないため、誰かが SQL Server 環境内でログイン パスワードを変更しても、その事実すら把握できません。さらに、誰がパスワードを変更したのかを特定することもできません。パスワード変更ログがないため、データベースを適切に管理することが難しくなります。実際、ログイン変更を監査できないことにより、SQL Server のセキュリティと重要データが危険にさらされます。
変更内容を含むパスワード イベントを収集するには、SQL Server の監査を使用できます。ただし、この方法では SQL Server Management Studio 内で Transact-SQL のスクリプト作成が必要になるため、スクリプト作成スキルを作り直す(見直す)準備をしておく必要があります。代替として、Netwrix Auditor for SQL Server を使用してログイン パスワードの変更を監査することもできます。さらに、それ以上のことも可能です。この包括的なソリューションにより、SQL Server のログインだけでなく、データベース オブジェクト、権限、インスタンス、パスワード イベントなどへの変更を追跡できます。どのような操作が、いつ、誰によって実行されたのかを詳細に把握できるため、データが侵害される前に脅威となり得る活動をより迅速に特定し、SQL Server のセキュリティを強化できます。
共有する