
CMMCコンプライアンスソリューション
証拠で示すCMMCコンプライアンスソリューション
NetwrixのCMMCコンプライアンスソリューションは、管理対象非機密情報(CUI)に誰がアクセスできるかを継続的に可視化し、最小権限を徹底し、C3PAOが求める日時と主体を記録した証拠を作成します。
多くのコンプライアンスソフトウェアは、CUIに実際に誰がアクセスしているかを示せず、評価者に証明することもできません。
見えないものは範囲を決められない
組織の55%は機密データのインベントリを継続的に維持しておらず、CMMCのスコープ設定はCUIの所在を把握することから始まります(2026 Data and Identity Security Report)。
アクセス権は必要がなくなっても残る
組織の76%は、不要になった常時アクセスを即座に取り消せず、CMMCは特権アカウントを含め最小権限を求めています(同レポート)。
リスク評価は浅いまま
過去12か月にActive Directoryの包括的なセキュリティ評価を実施した組織は36%にとどまり、権限昇格を可能にする設定ミスがActive Directoryにないと確信している組織は26%だけです(同レポート)。
NetwrixのCMMCコンプライアンスソリューション:CMMC 2.0レベル2の要件と支援内容
Netwrix Auditorは30分で導入でき、数時間で最初のレポートを取得できます。
要件
CMMCの要件
Netwrix
NIST SP 800-171 3.1.3、アクセス制御
承認された権限に従ってCUIの流れを管理する。
Data Classificationは、サーバー、データベース、フォルダー全体のCUIを重要度別に分類し、Auditorと連携して、承認されたユーザーにのみアクセスを許可します。
NIST SP 800-171 3.1.5、アクセス制御
特定のセキュリティ機能や特権アカウントを含め、最小権限の原則を適用する。
Privilege Secureは、常時有効な特権アカウントをなくし、セッションに必要な権限だけでジャストインタイムのアクセスを付与し、そのセッションを記録します。
NIST SP 800-171 3.3.2、監査と説明責任
個々のシステムユーザーの行動をそのユーザーに一意にたどれるようにし、責任を問えるようにする。
Auditorは、Active Directory、Entra ID、ファイルサーバーなどCUIを扱うシステムで、誰が、いつ、どこで、何をしたかを示し、登録された各ユーザーのプロファイルを保持します。
NIST SP 800-171 3.4.1、3.4.2、構成管理
組織のシステムの基準構成を確立・維持し、セキュリティ構成設定を確立・適用する。
Change Trackerは、ソフトウェアと構成のベースラインを定義し、そこから逸脱したシステムを検出し、認定されたCISおよびDISA STIGのハードニングレポートを生成します。
NIST SP 800-171 3.11.1、リスク評価
CUIを処理、保存、送信するシステムに起因する、組織の業務、資産、個人へのリスクを定期的に評価する。
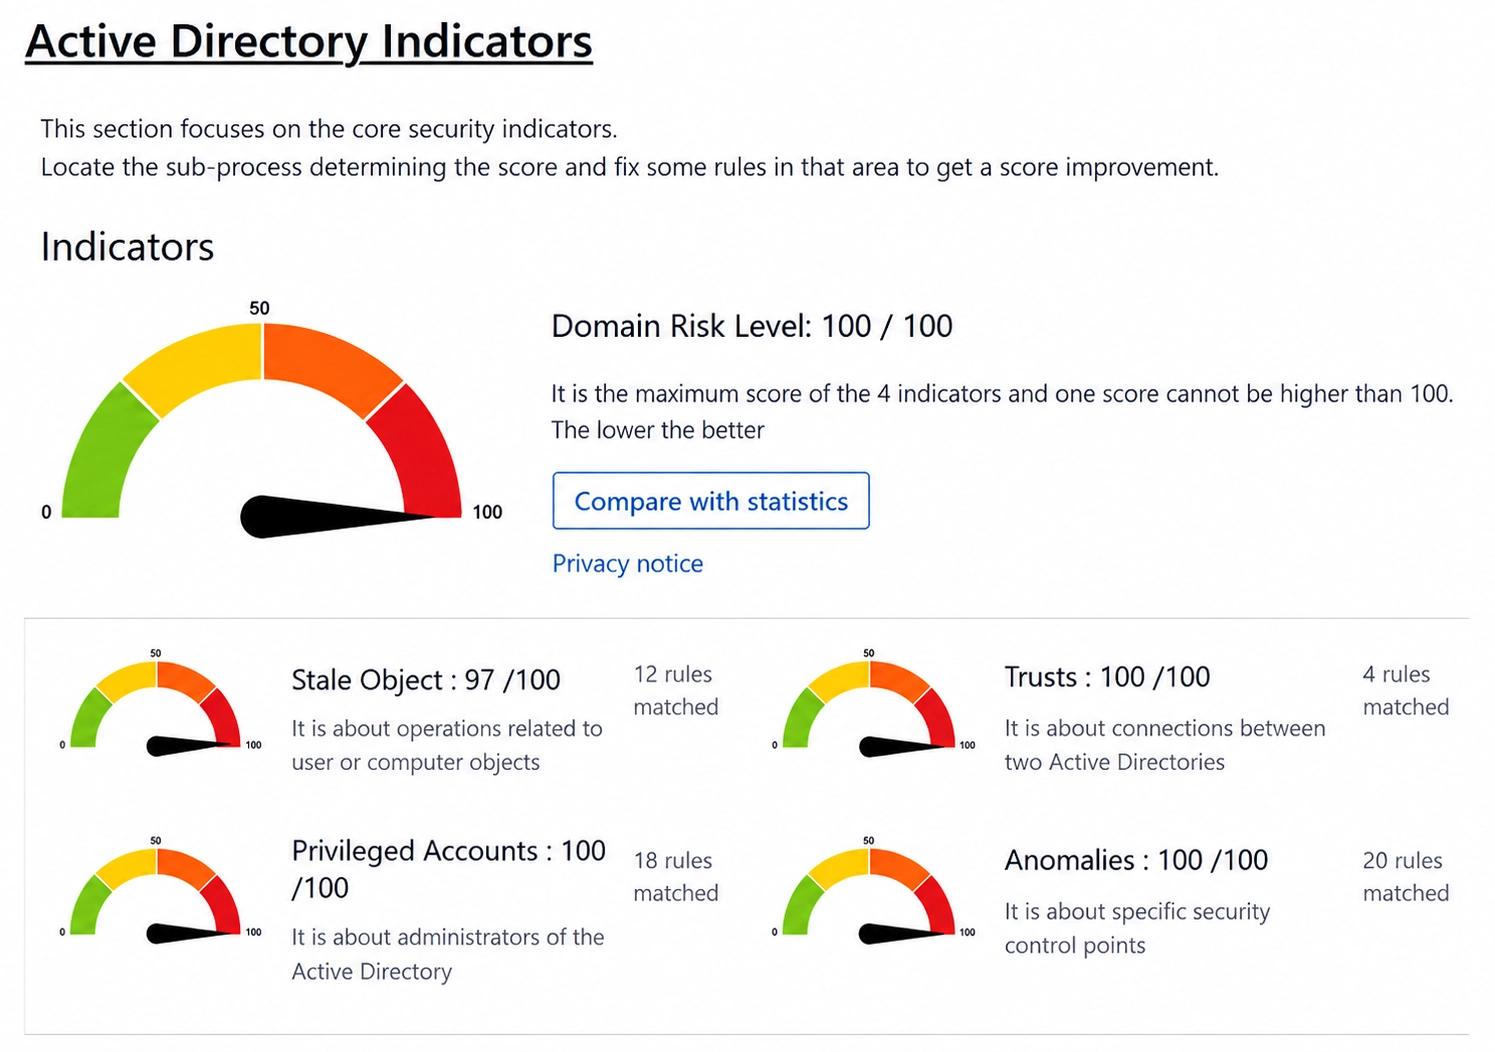
PingCastleは、Active Directoryのヘルスチェック、リスクスコア、アクションプランを生成し、是正の進捗を追跡します。
NIST SP 800-171 3.11.2、リスク評価
組織のシステムとアプリケーションの脆弱性を定期的に、また新たな脆弱性が特定されたときにスキャンする。
Access Analyzerは、オープンアクセスや特権ユーザーの多さなど、機密データへのリスクを洗い出し、古いオブジェクトを整理して大規模に是正するのを支援します。
NIST SP 800-171 3.8.7、メディア保護
システムコンポーネント上でのリムーバブルメディアの使用を管理する。
Endpoint Protectorは、接続できるリムーバブルデバイスを制御し、承認されたUSBストレージにコピーされるファイルを暗号化し、試行された転送とブロックされた転送を報告します。
CMMCとポートフォリオの完全なマッピングを見る
実際の画面を見る
CUIを扱うシステムへのすべてのログインを追跡
誰が、いつ、どこから、どのコンピューターにログインしたかを確認し、CUIを扱うシステムでの不審なログイン活動をすばやく把握して報告できます。
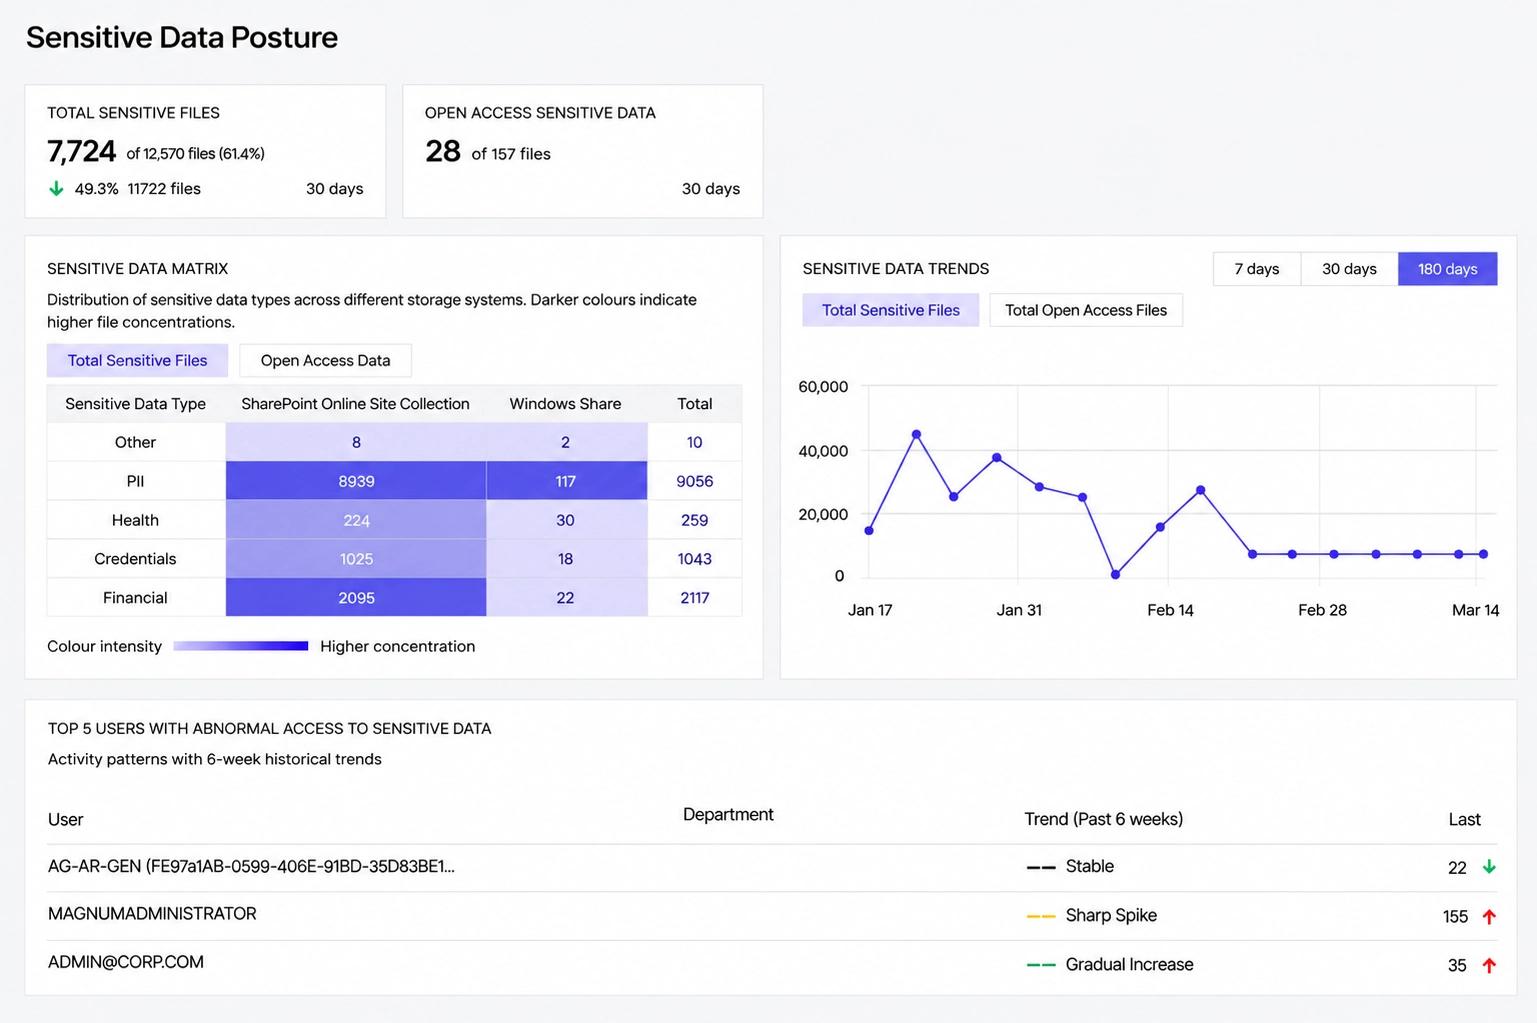
データ所有者にCUIへのアクセス権をレビューさせる
権限レビューにより、アクセスの判断をデータの所有者に委ねるため、CUIに対するすべての権限がレビュー、承認、文書化されます。
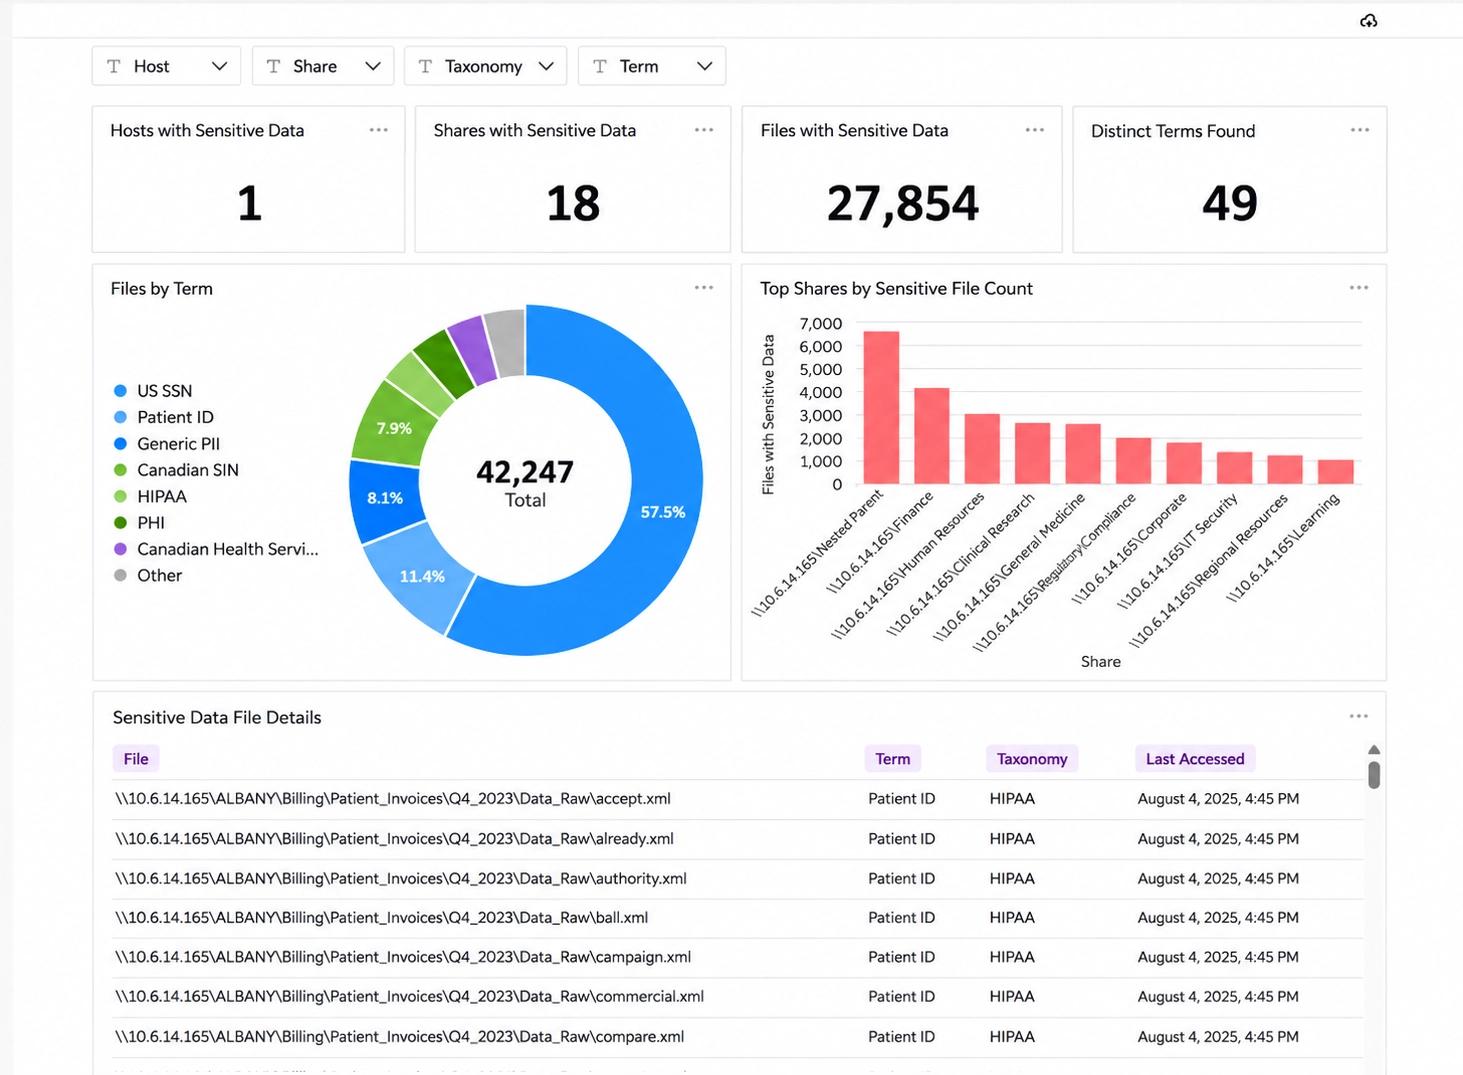
何が変わったかを変更前後で正確に確認
変更されたすべてのオブジェクトの変更前後の値を並べて比較できるため、CUIを扱うシステムでの不適切または未承認の変更を簡単に見つけられます。
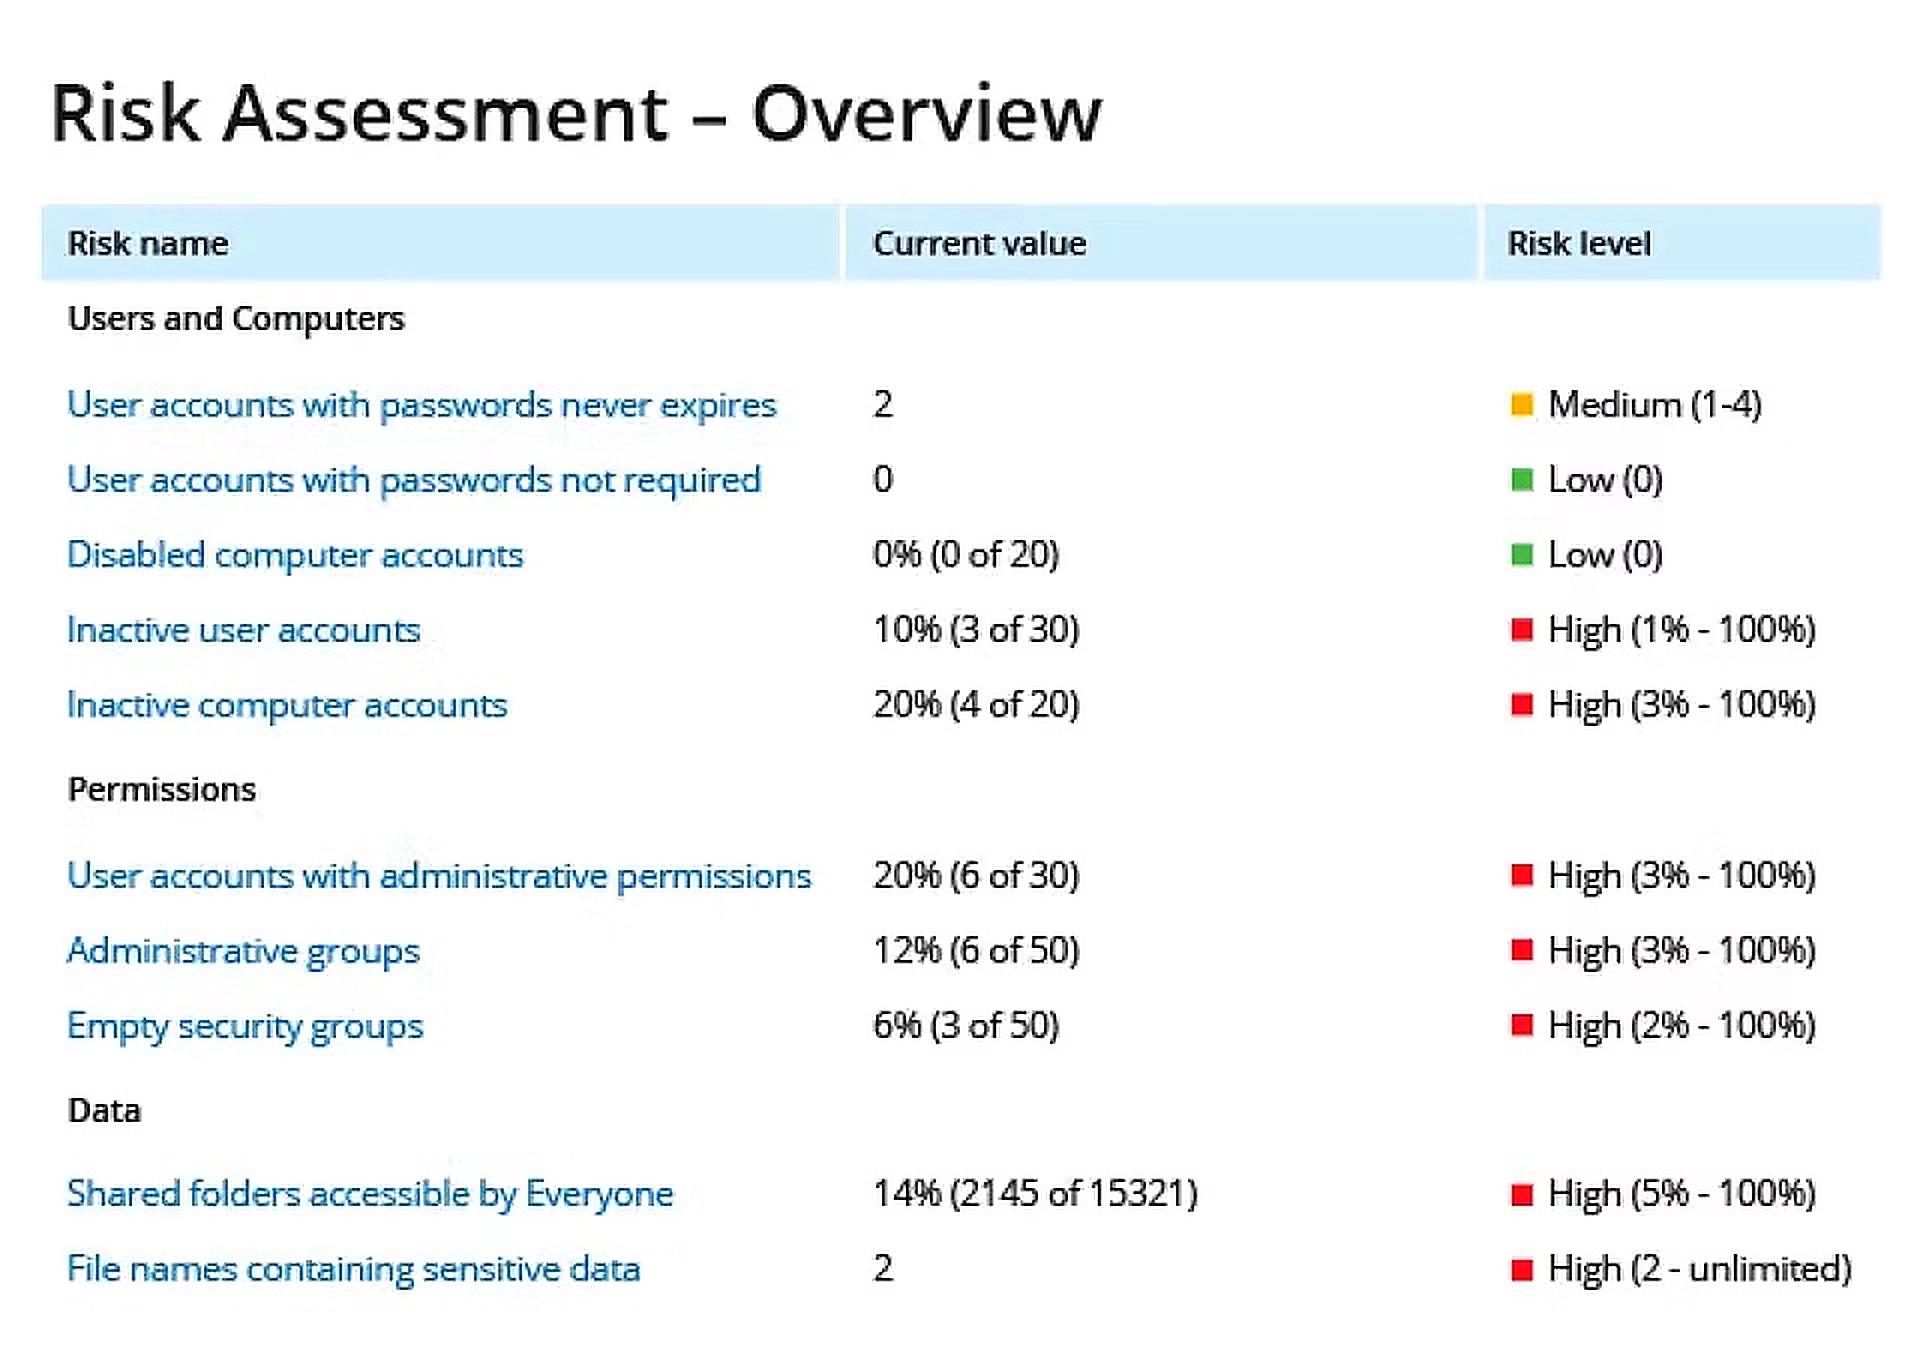
エンドポイントに接続できるデバイスを制御
USBストレージ、プリンター、Bluetoothなどのデバイスに対して、拒否、許可、読み取り専用の権限を設定し、CUIが承認した人とデバイスにのみ移動するようにします。
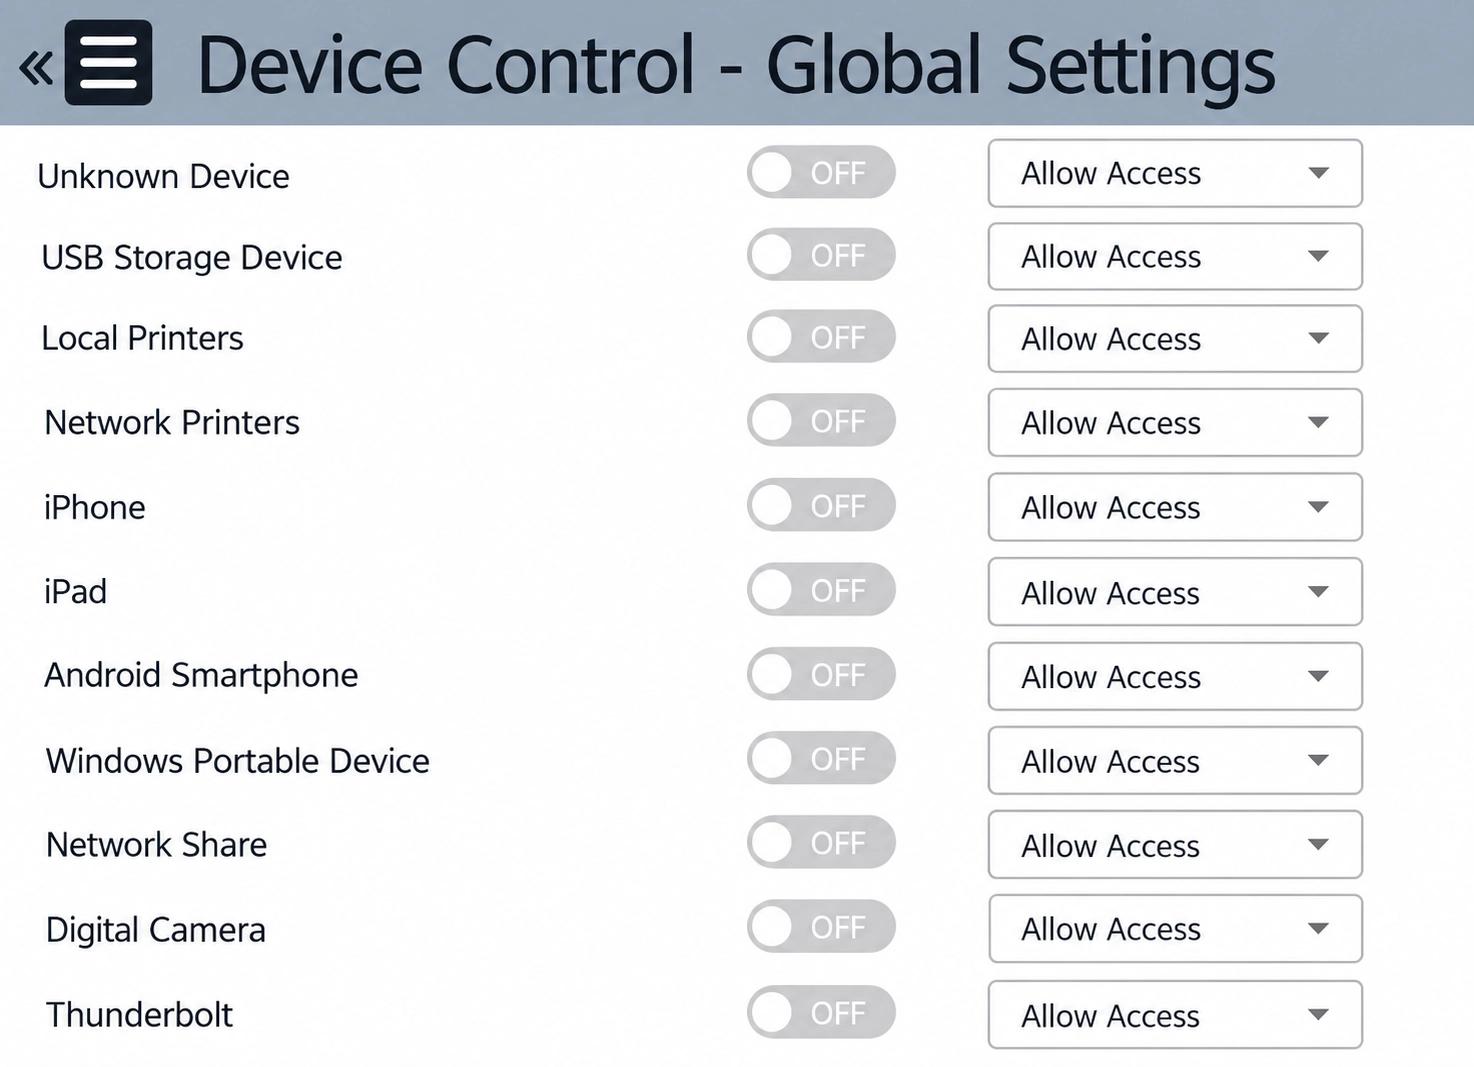
Active DirectoryとEntra IDのリスクをスコア化
ヘルスチェックレポートは、170を超えるセキュリティチェックでActive DirectoryとEntra IDを評価し、検出したリスクをスコア化して、CMMCの定期的なリスク評価要件を支援します。
必要な機能へ直接移動
CMMCコンプライアンスをさらに詳しく
CUIの特定と保護に関するウェビナー、ガイド、記事。