PCI DSS v4.0.1 コンプライアンス
カード会員データの所在、アクセスできるユーザー、変更内容を可視化する PCI コンプライアンスソフトウェア
Netwrix の PCI コンプライアンスソフトウェアは、オンプレミスとクラウドの両方でカード会員データを検出し、アクセスを制御し、すべての変更を追跡します。PCI DSS のギャップを解消し、評価者が必要とする証跡を提供できます。
多くのコンプライアンスソフトウェアは、カード会員データが実際にどこにあり、誰がアクセスできるのかを把握できません。
カード会員データが CDE の外にも広がります
機密データの所在を常に最新の状態で管理している組織は 43% にとどまります (2026 Data and Identity Security Report)。
アクセス権が必要以上に膨らみます
51% の組織が、ロールに沿ったアクセスでも一部に過剰付与があると回答し、13% は多くのユーザーが必要以上に広いアクセス権を持っていると回答しています(同レポート)。
アクセスに関する質問への回答に何時間もかかります
特定の機密データにどの ID がアクセスできるかをすぐに把握できる組織は 29% にとどまります(同レポート)。
Netwrix の PCI DSS コンプライアンスソフトウェア:PCI DSS v4.0.1 の要件と Netwrix の支援内容
要件
PCI DSS の要件
Netwrix
PCI DSS v4.0.1 3.2.1、保存されたアカウントデータの保護
保持・廃棄ポリシーにより、アカウントデータの保存を最小限に抑えます。
Data Classification は事前定義の PCI DSS タクソノミでカード会員データを検出し、主要なカード会員データの保管先以外にある文書のカード番号を墨消しし、古いデータや重複データを安全な隔離領域に移動します。
PCI DSS v4.0.1 7.2.4、アクセスレビュー
すべてのユーザーアカウントと関連するアクセス権限を、少なくとも 6 か月ごとにレビューします。
Access Analyzer は、どの機密データに誰がどの程度アクセスできるかを示し、データ所有者が不要な権限をレビューして取り消せるようにします。
PCI DSS v4.0.1 7.2.2、最小権限
職務分類と職務内容に基づき、必要最小限の権限でアクセスを割り当てます。
Privilege Secure は常時付与の管理者権限を、作業に限定したジャストインタイムの特権アクセスに置き換え、すべてのセッションを記録します。
PCI DSS v4.0.1 10.2.1、10.4.1、すべてのアクセスのログ記録と監視
個々のユーザーによるカード会員データへのアクセスと管理者アカウントのすべての操作を記録する監査ログを有効にし、定期的にレビューします。
Auditor はハイブリッド IT 全体の変更、構成、アクセスを追跡し、日次のログレビューを支えるアラートとレポートを提供します。
PCI DSS v4.0.1 10.2.1.5、変更の記録
監査ログには、新規アカウントの作成、権限の昇格、管理者権限を持つアカウントの変更を含め、識別情報および認証情報の変更を記録する必要があります。
1Secure は、Active Directory と Entra ID でのアカウント作成、ロールとパスワードの変更、グループメンバーシップの変更(管理者権限を持つアカウントに影響する変更を含む)をレポートします。
PCI DSS v4.0.1 11.5.2、変更検知
重要ファイルの不正な変更を通知する変更検知の仕組みを導入し、重要ファイルを少なくとも週 1 回比較します。
Change Tracker はシステム全体でファイル整合性監視を行い、承認済みベースラインと異なる計画外の変更を検出します。
PCI DSS v4.0.1 11.5.1、侵入検知
CDE の境界と重要なポイントで侵入検知または侵入防止の技術を使用し、侵害の疑いがある場合は担当者に通知します。
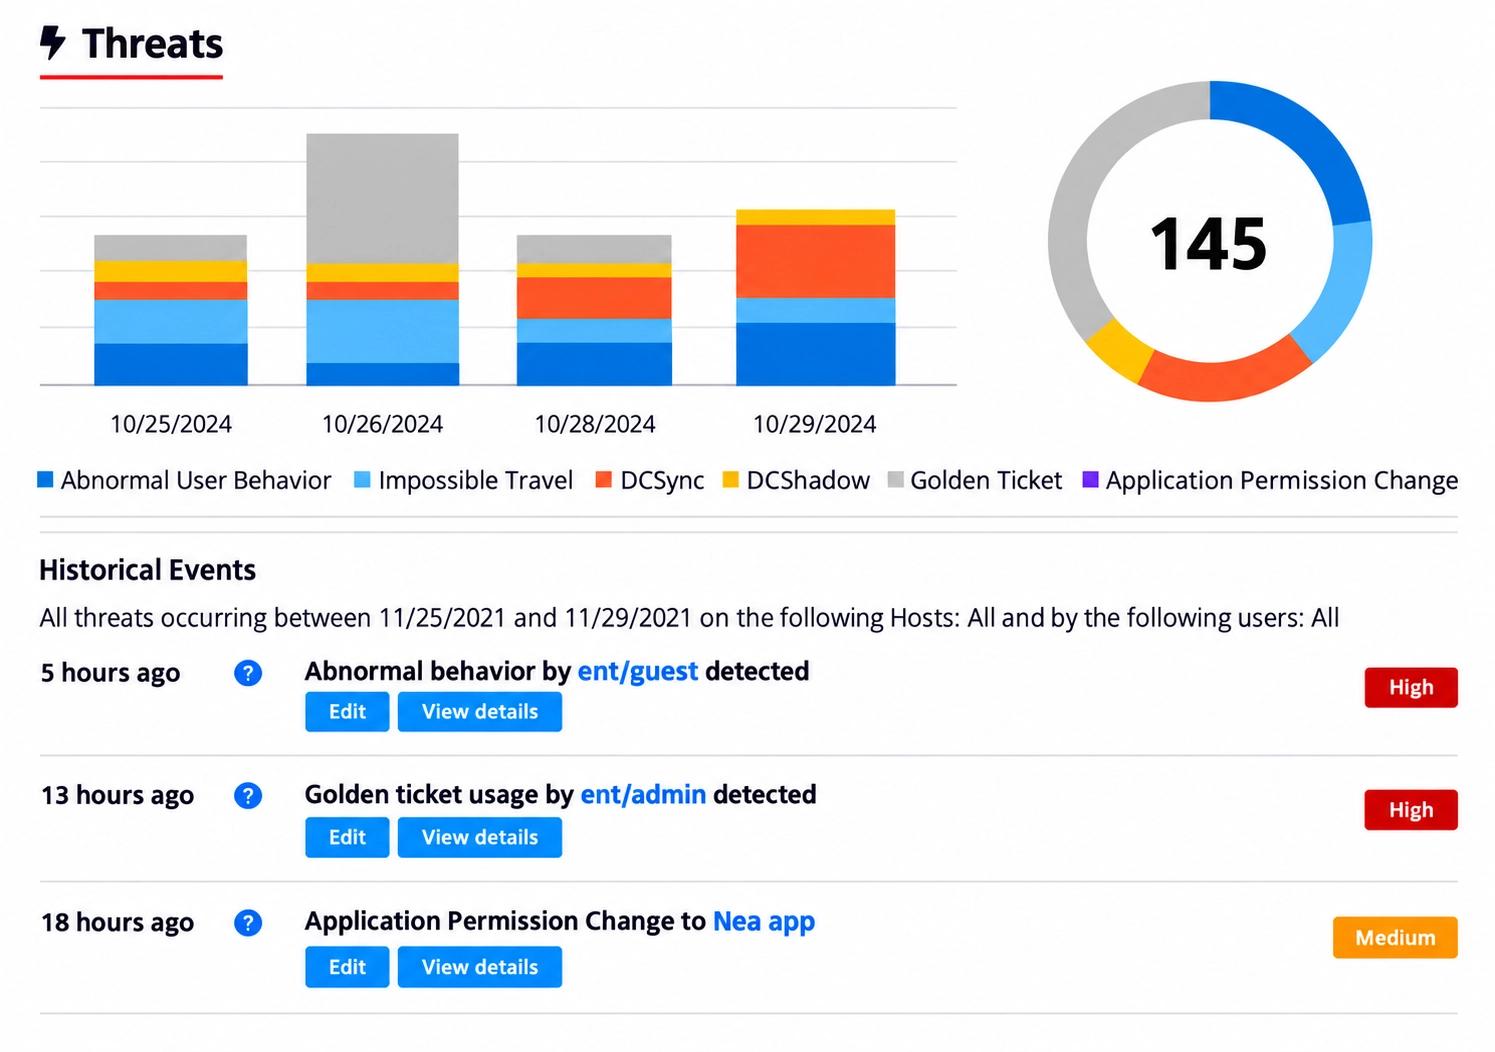
Threat Manager は、Active Directory と Entra ID に対する DCSync、DCShadow、Golden Ticket などの攻撃手法や異常なファイル活動を検知し、担当者に通知するか、自動対応プレイブックを実行します。
PCI DSS とポートフォリオの完全なマッピングを見る
実際の画面を見る
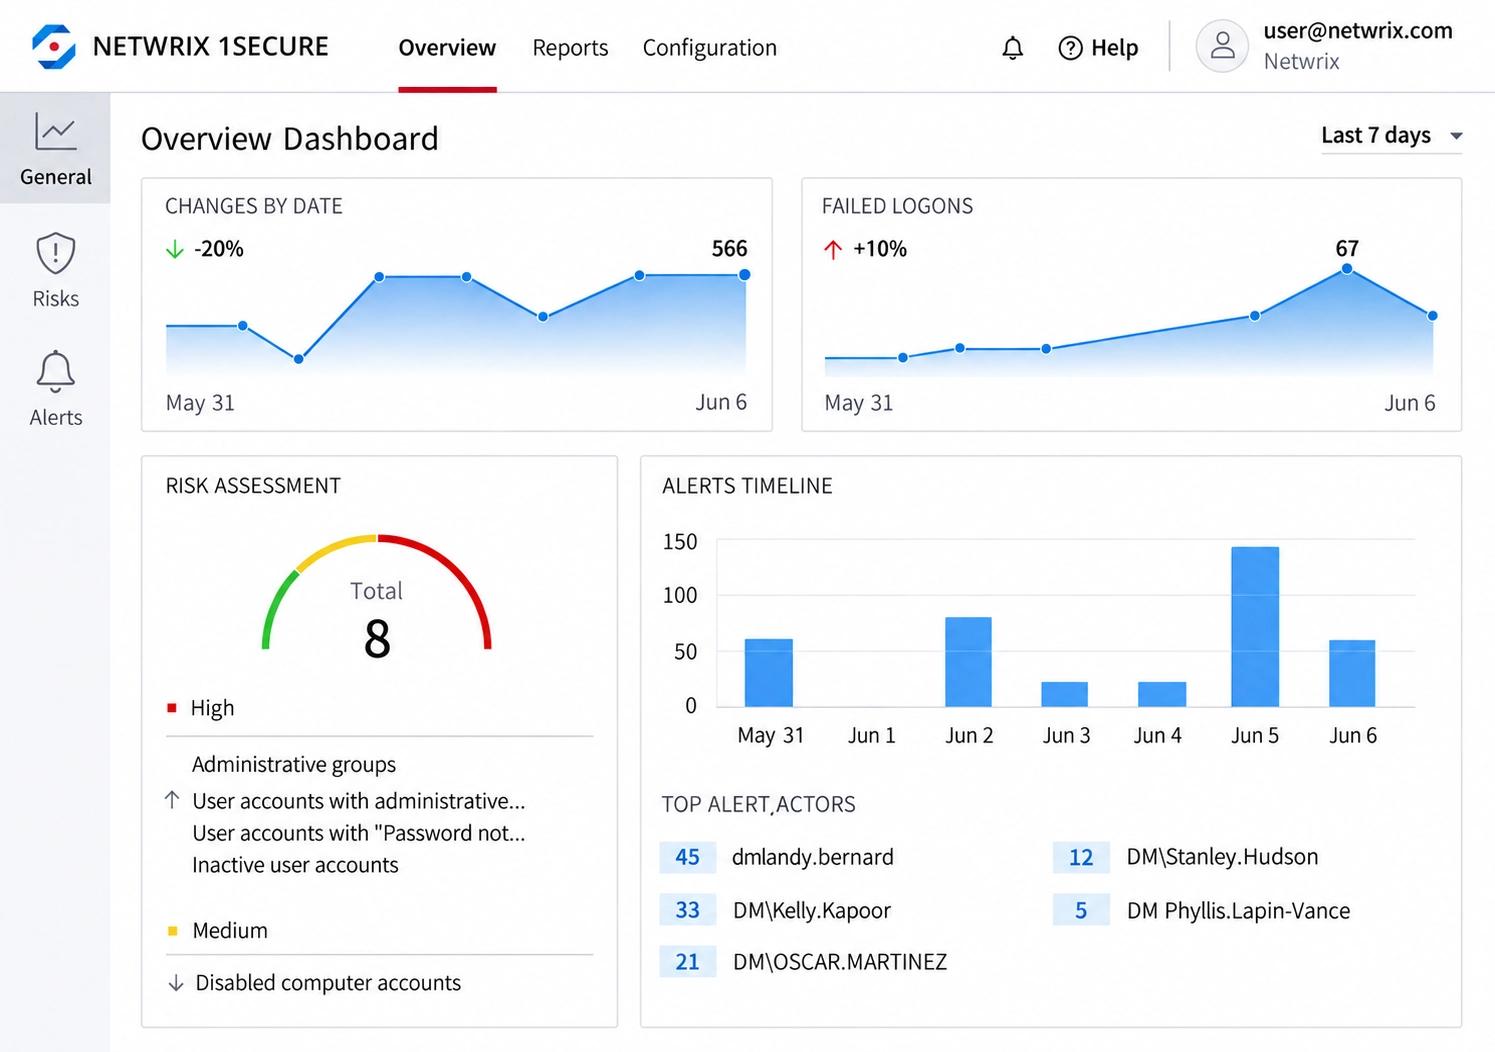
変更、ログオン失敗、リスクを 1 つのダッシュボードで把握
1Secure の概要画面は、環境全体の変更、ログオン失敗、アラート、総合リスクスコアを追跡するため、CDE 内外の動きを早期に把握できます。
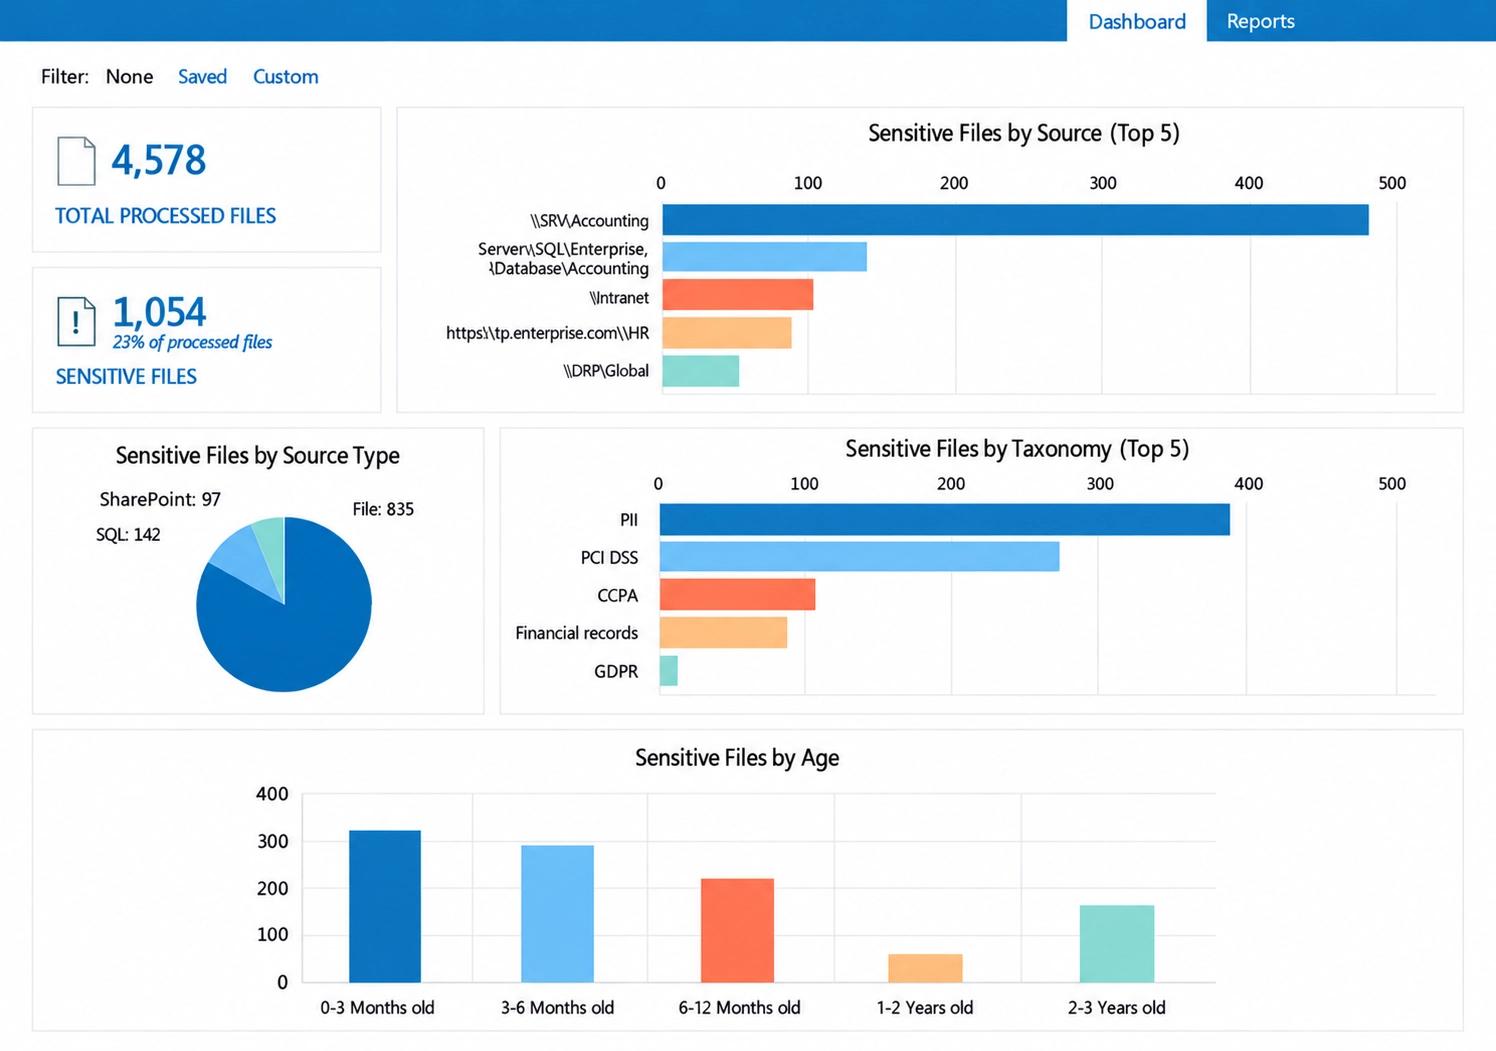
保存場所を問わずカード会員データを検出
機密ファイルをソース、分類体系(PCI DSS を含む)、経過期間別に集計するため、CDE 外のカードデータを見つけて保持ルールを適用できます。
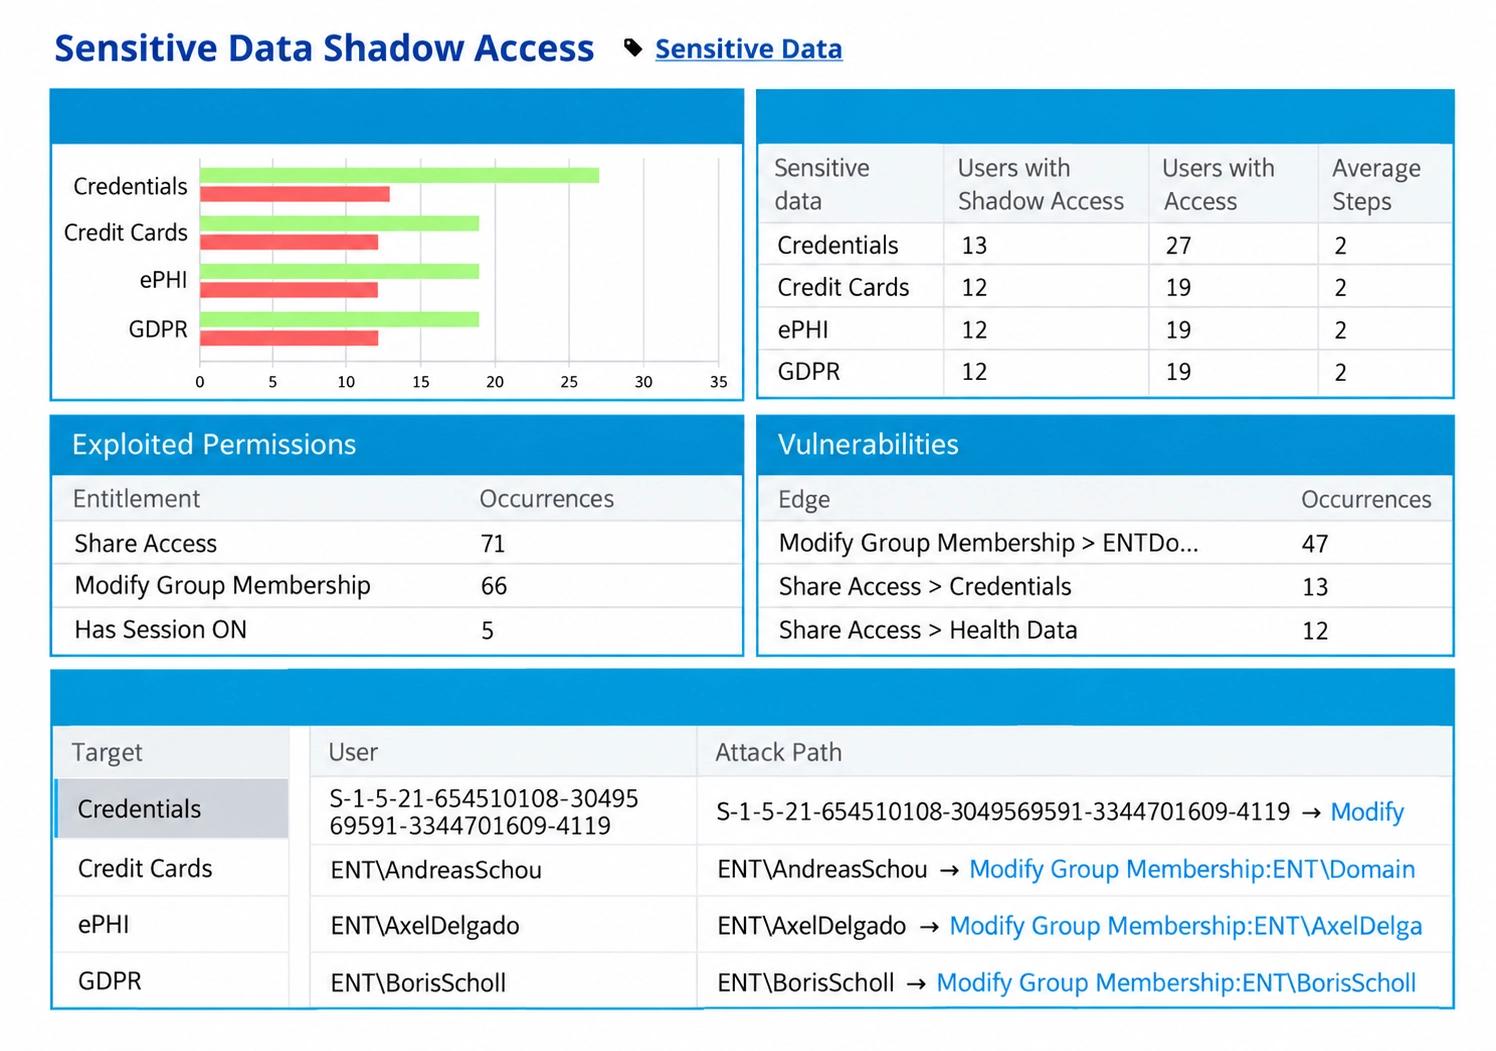
クレジットカードデータにアクセスできるユーザーとその経路を把握
シャドウアクセス分析は、どのユーザーがどの権限でクレジットカードデータに到達できるか、その正確な攻撃経路を示すため、アクセスレビューを実際のリスクから始められます。
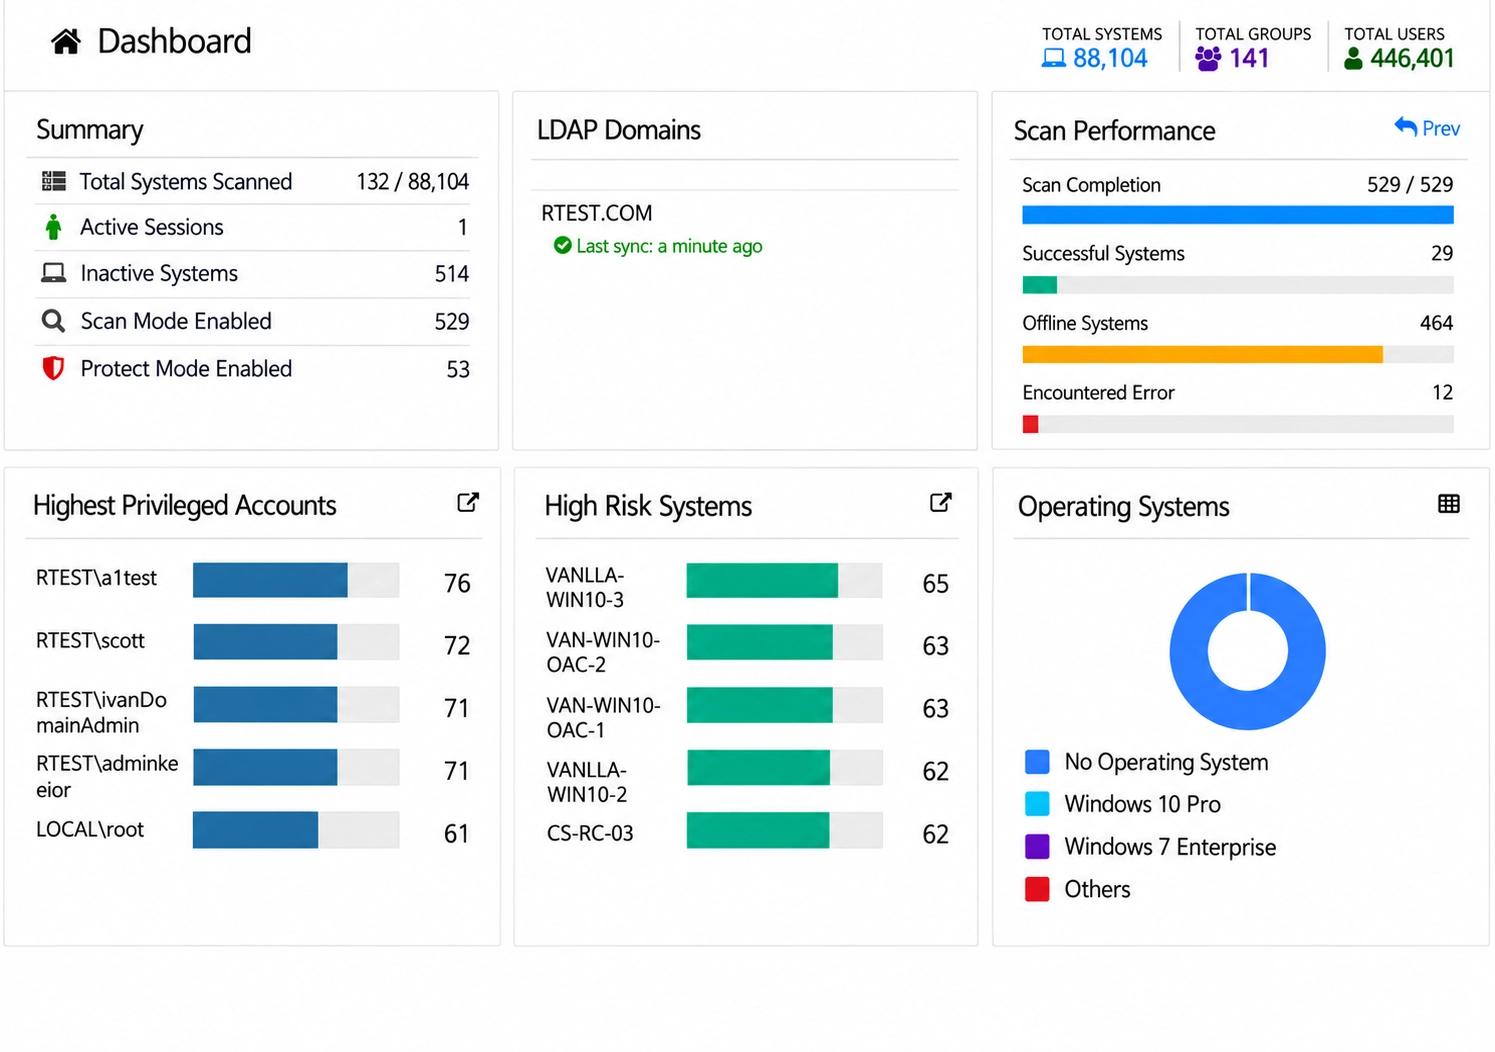
最も特権の高いアカウントと最もリスクの高いシステムを特定
Privilege Secure はシステムをスキャンし、特権の高いアカウントとリスクの高いシステムをランク付けして、CDE への常時管理者アクセスを削除すべき場所を示します。
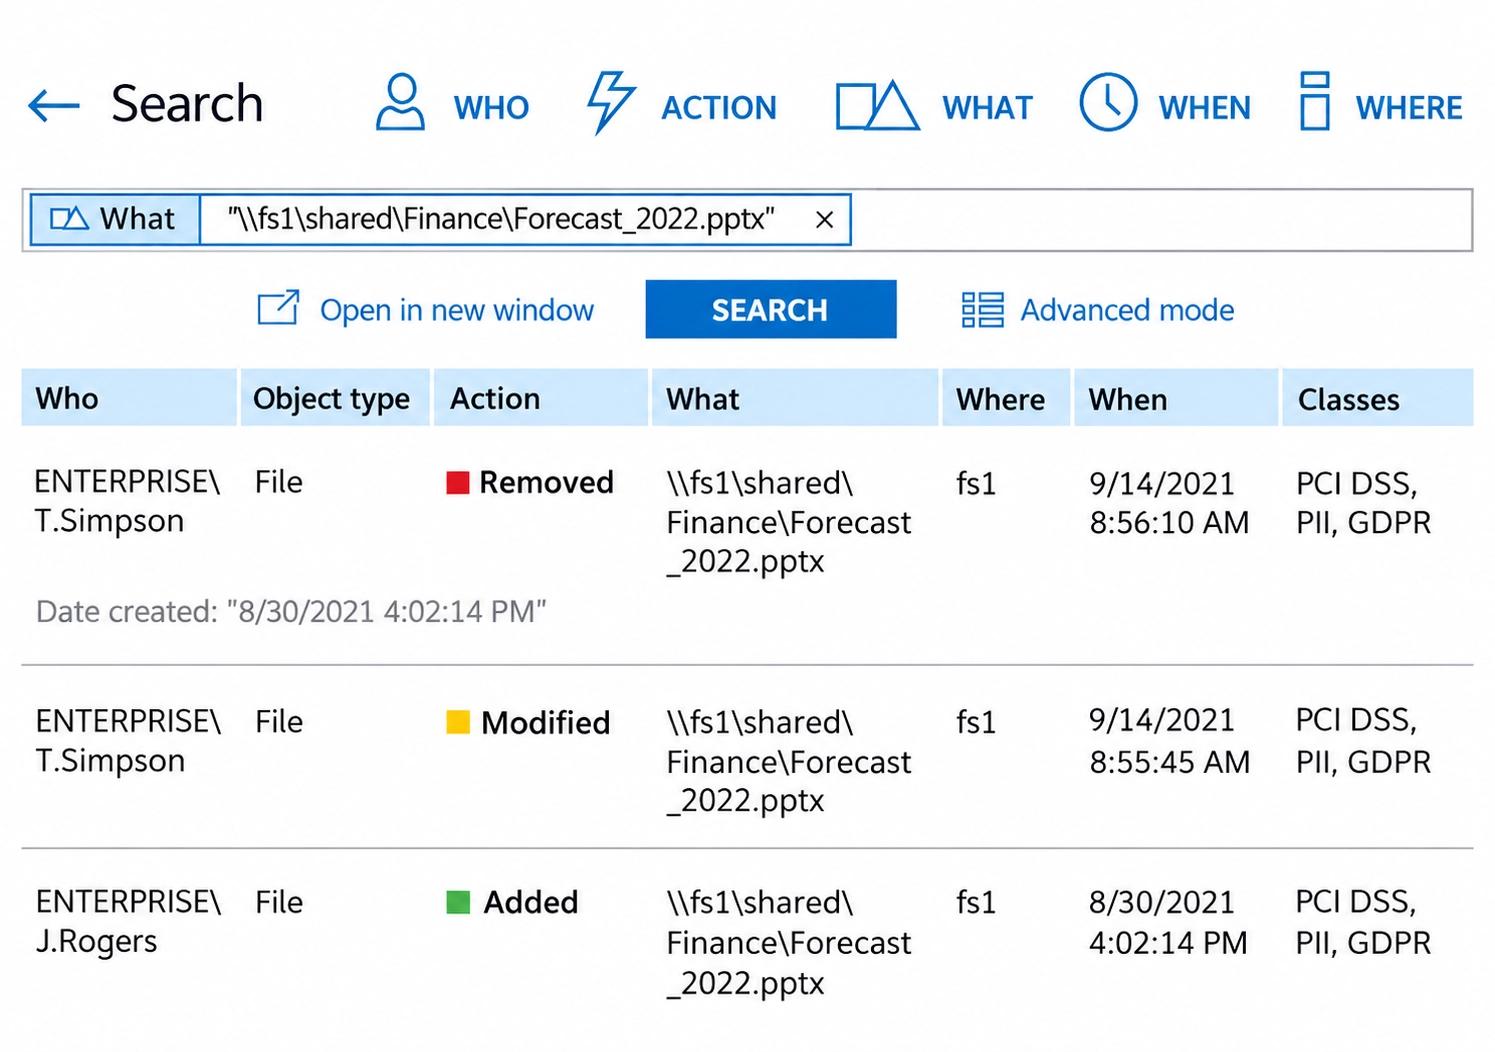
カード会員データのファイルを誰が操作したかを数秒で確認
検索では、ファイルを削除、変更、追加した人、場所、時刻が表示され、各イベントの横にそのファイルの PCI DSS 分類も示されます。要件 10 が求める記録です。
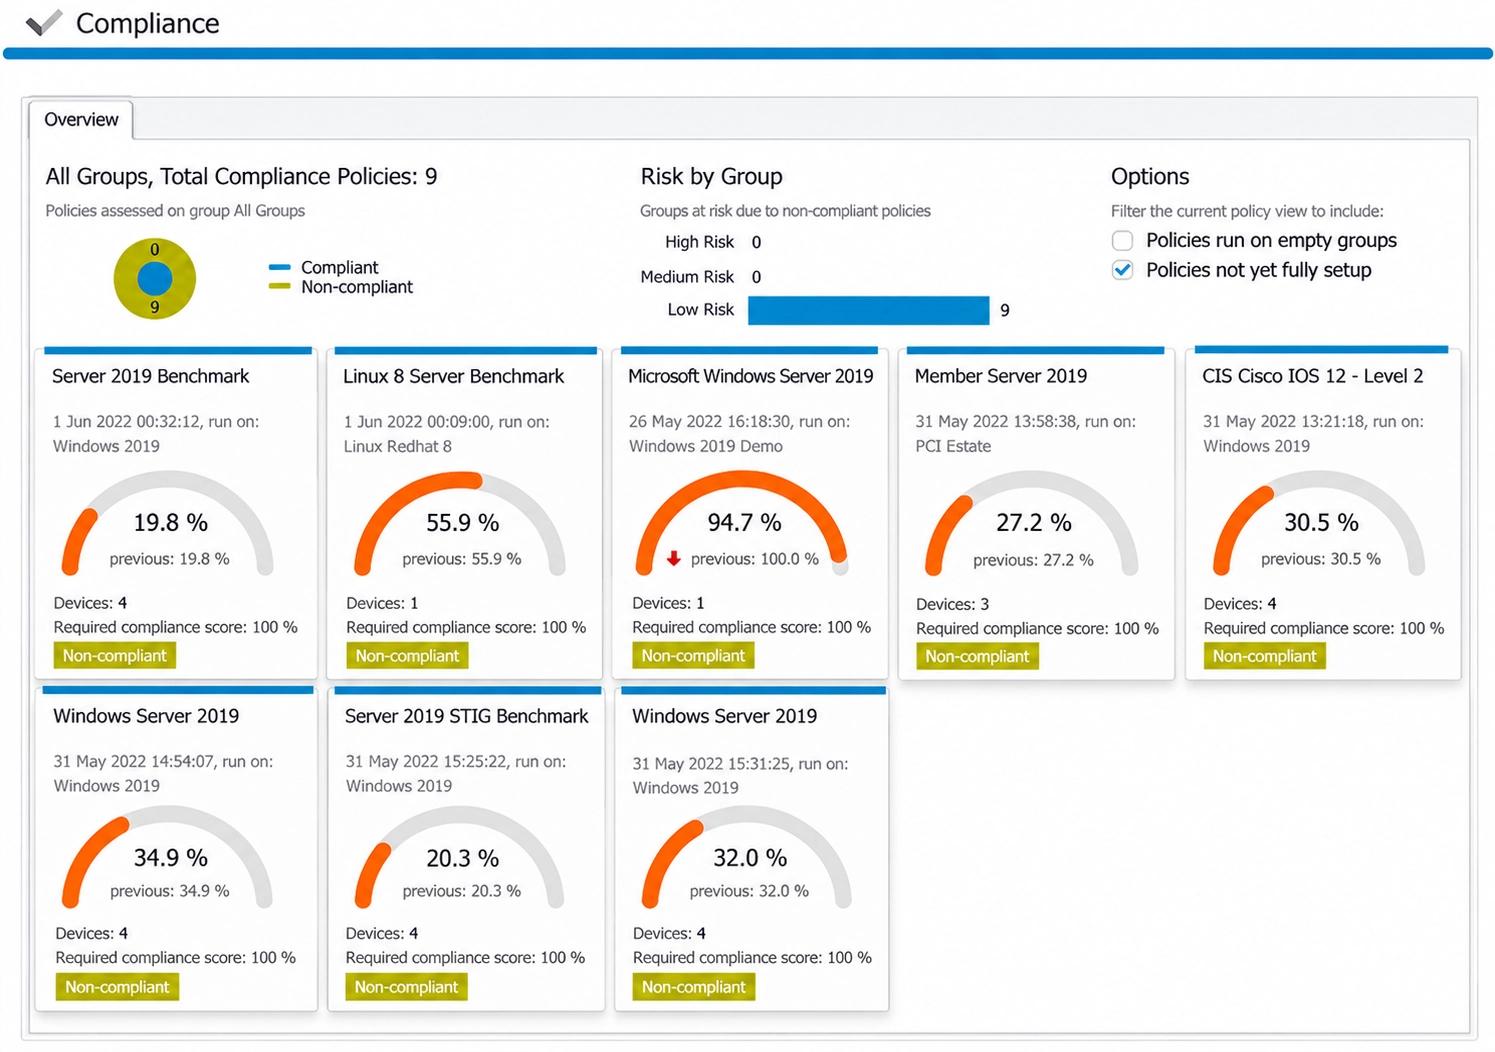
構成がハードニングのベースラインに一致していることを証明
CIS、STIG、サーバーベンチマークに対するコンプライアンススコアにより、承認済みの構成から逸脱したシステムを特定でき、PCI DSS の安全な構成と変更検知を支援します。
DCSync や Golden Ticket などの攻撃を発生と同時に検知
Threat Manager は、異常な振る舞い、あり得ない移動、DCSync、Golden Ticket の活動を重大度別に表示し、セキュリティアラートをそのままインシデント対応につなげます。