
Netwrix Directory Management
グループのライフサイクルとアクセス管理を簡単に
Netwrix Directory Managerでグループのメンバーシップとアクセス制御を自動化
グループのライフサイクルとアクセス管理に Netwrix を選ぶ理由
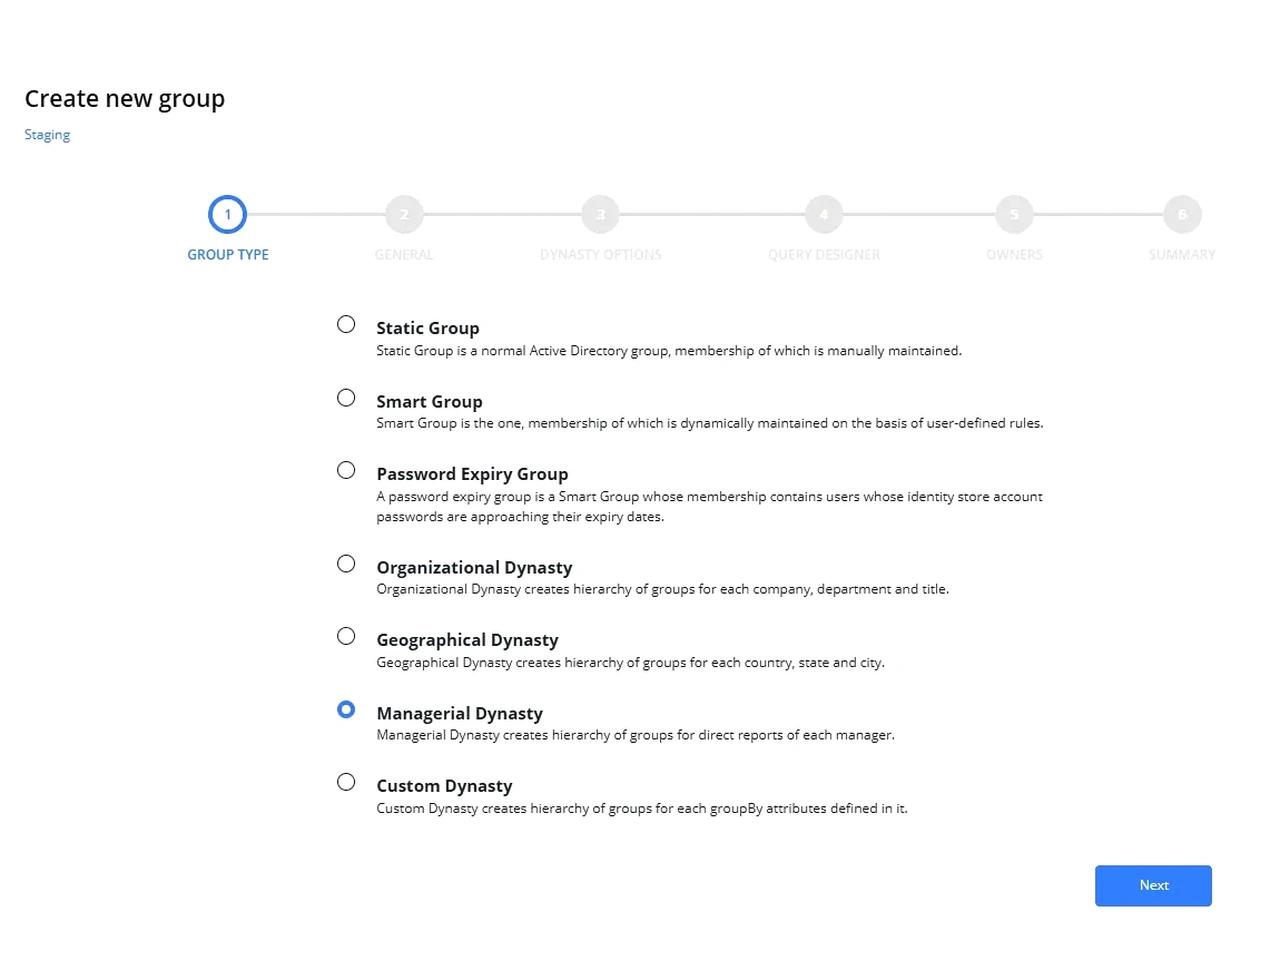
Netwrix Directory Manager は、グループのライフサイクル全体を自動化することで、この負担を解消します。SmartGroups(動的グループ)を使えば、部門、役割、または所在地などの属性に基づくルールを定義でき、ユーザーが入社・異動・退職するたびにメンバーシップが自動的に調整されます。これにより、IT が絶えず介入しなくても、常に適切な人が適切なアクセス権を持てるようになります。

動的メンバーシップでアクセス判断を自動化
Netwrix SmartGroupsは、部門、役割、場所などのユーザー属性に基づいてメンバーシップを自動的に更新します。これにより、アクセス権の肥大化を防ぎ、手作業による際限のない更新なしでディレクトリをクリーンに保ちます。
委任型管理で IT の負荷を削減
ビジネスオーナー、マネージャー、またはグループオーナーがメンバーシップの申請と承認を管理できるようにします。これにより、組み込みのコントロールでガバナンスを維持しながら、ITのボトルネックを削減できます。
ライフサイクルとコンプライアンスのポリシーを強制適用
認証ワークフローにより、グループ所有者は定期的にメンバーシップを検証します。期限切れまたは未使用のグループは自動的にプロビジョニング解除され、過剰な権限を防ぎ、コンプライアンスを向上させます。
複雑さのないスケール
数百人、数千人のユーザーやデバイスを管理する場合でも、SmartGroupsは容易に拡張できます。属性ベースのルールにより、最も複雑な環境でも一貫した安全なアクセス割り当てを実現します。
グループのライフサイクルとアクセス管理を簡素化する機能
例:
グループの混乱はセキュリティリスクを生みます
ITチームは、数百のActive Directoryグループに古いメンバーが含まれていることを発見します。グループメンバーシップが一度も整理されなかったため、退職した従業員が依然として社内のファイル共有やアプリケーションにアクセスできる状態になっています。
Dynamic SmartGroups を展開
Netwrix Directory Manager を使用して、IT チームは部門、役職、場所に基づいてユーザーを自動的に追加または削除する SmartGroups を定義します。従業員が異動または退職するとすぐに、グループメンバーシップが自動的に更新され、アクセス権が常に現在の役割を反映するようになります。
ライフサイクル ポリシーで古いグループを整理
アクティブなメンバーがいないグループや一定期間使用されていないグループには、有効期限のフラグが付けられます。Netwrix Directory Manager は、定義されたライフサイクルポリシーに従ってこれらのグループを自動的に有効期限切れにするか無効化し、ディレクトリを整理された状態でコンプライアンスに準拠させます。
ディレクトリ間の同期で環境を揃える
Active Directory での変更は Microsoft Entra ID に自動的に同期され、更新されたメンバーシップやグループ構造がハイブリッド環境全体に反映されて、一貫したアクセス制御を実現します。
監査用の証拠をエクスポートできる状態に
監査担当者が証拠を求めた際、ITは誰が何にアクセスできるか、誰が承認したか、いつ期限が切れるかを示す完全なレポートを生成します。かつては数週間かかっていた監査準備が、今では数分で完了します。
結果
Netwrix Directory Manager を使用すると、組織は手作業によるグループ管理を排除し、自動化によってアクセス権限の肥大化を防止できます。SmartGroups、委任管理、ライフサイクルの適用により、すべてのユーザーが適切なタイミングで適切なアクセス権を持ち、必要以上に長く保持することがないようにします。
始める準備はできましたか?
「当社では、ユーザーがアカウントを管理できるように Directory Manager を使用しています。パスワードの変更やアカウントのロック解除を行える、使いやすいポータルを提供します。管理も簡単で、AD とシームレスに統合されています。」
IT アシスタントマネージャー, Healthcare and Biotech