
常駐特権のゼロ
常駐特権をゼロにする
最小権限を徹底し、Zero Trust の原則に整合させ、常時有効な管理者権限に伴うリスクを取り除きます。
「ゼロ常駐特権」を実現するために Netwrix Privilege Secure が必要な理由
恒常的な管理者アカウントは攻撃者にとって価値の高い標的です。一度侵害されると、環境全体で横方向への移動(lateral movement)と長期的な持続性(persistence)を可能にします。Netwrix Privilege Secure は、重要なシステムに対して必要なときだけ付与される just-in-time(即時)かつ一時的(ephemeral)なアクセスを提供することで、常駐(standing)の特権を排除するのに役立ちます。
常時有効な管理者権限を排除する
永続的な特権アカウントを、必要なときにのみ存在する期限付きアクセスに置き換えます。
攻撃対象領域の削減
特権アカウントが承認されたセッション外で悪用されないようにすることで、攻撃者の機会を最小限に抑えます。
ゼロトラストの徹底
すべての特権セッションには明示的な承認、認証、ログ記録が必要であり、信頼が前提とされることは決してありません。
監査の準備状態を改善する
すべての特権アクティビティについて、明確で監査可能な記録を維持し、SOX、HIPAA、PCI DSS などの標準への準拠を簡素化します。
常駐権限ゼロを可能にする機能
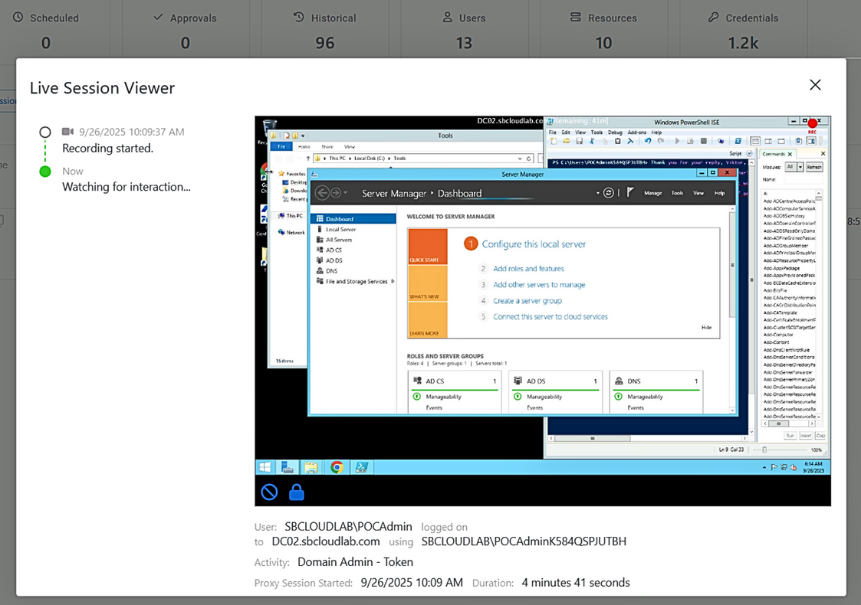
例:
疑わしいメールを受信
ある従業員が、通常のソフトウェア更新のように見えるメールを受け取ります。その中には、管理者権限を悪用しようとする悪意のあるコードが隠されています。
特権の昇格をブロック
ユーザーはインストールしようとクリックしますが、Netwrix Privilege Secure がゼロスタンディング特権を適用します。プロセスは昇格を試みますが、常時付与された管理者権限が存在しないため、ブロックされます。
攻撃が即座に停止
インストールは失敗し、攻撃者のペイロードは実行できません。永続的な権限が利用できないため、脅威は即座に阻止されます。
ジャストインタイムのアクセスが付与される
その後、別の従業員がデバイスドライバーを更新する必要が生じます。Netwrix Privilege Secure を通じて、その従業員はジャストインタイムアクセスを要求し、その特定のタスクに対して承認されプロビジョニングされます。
特権が自動的に取り消されます
タスクが完了すると、昇格された権限は自動的に取り消され、攻撃者に悪用される恒常的な資格情報が残りません。
結果
Netwrix Privilege Secureを使用することで、組織は常時有効な管理者権限を排除し、最小権限を適用し、ユーザーの作業を妨げることなくゼロトラストの原則に準拠できます。
始める準備はできていますか?
"Netwrix Privilege Secure を導入することで、数か月ではなく数日で重要なシステムに privileged access management を実装でき、さらに現在のシステムやセキュリティ管理策ともシームレスに統合されました。"
Craig Larsen
情報システム管理者, Eastern Carver County Schools