
Netwrix Privileged Access Management (PAM)
セッション監視と監査対応の準備
すべての特権セッションをログに記録し、保存し、すぐに監査できる状態にします。規制要件の達成と、重要なシステム全体での説明責任の維持を支援します。
セッション監視と監査対応のために Netwrix が必要な理由は?
特権セッションに対する完全な説明責任を確保する
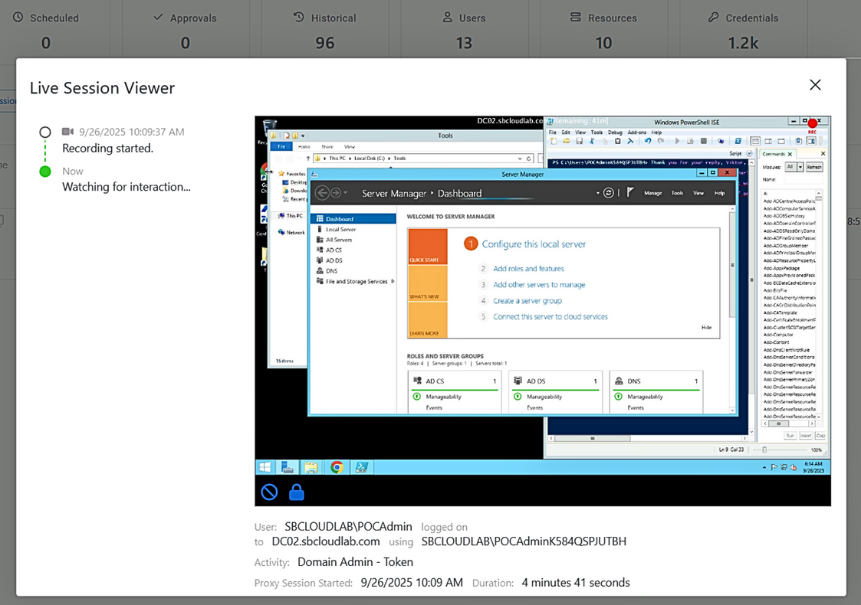
セッション監視機能により、RDP、SSH、SQLセッションの動画やテキスト記録を含め、特権ユーザーがセッション中に行うすべての操作を記録できます。
強力なコンプライアンスと監査の目標を支援します
SOX、PCI DSS、HIPAAなどの規制では、堅牢な監査証跡が求められます。PAMのセッション記録とアーカイブログは、誰がいつ何を行ったのかを証明する証拠を提供します。
リアルタイムで誤用を検知し、対応する
監視ツールにより、ライブセッションの終了、シャドウイング、異常検知が可能になり、特権セッション中の不正使用のリスクを軽減します。
フォレンジック調査と継続的な改善を可能にする
記録されたセッションと詳細なログにより、過去のアクティビティを確認し、プロセスのギャップを特定し、今後の防止に向けてポリシーを改善できます。
Netwrix PAM によるセッション監視と監査対応の主な機能
例:
管理者アクセスの開始
管理者がRDP経由で接続し、本番データベースの更新を実行します。セッションはNetwrix Privilege Secureによって自動的にログに記録され、録画されます。
すべての操作を記録
管理者が更新を実行すると、Netwrix Privilege Secure は各コマンド、キーストローク、操作をリアルタイムで記録します。また、そのアクティビティにはタイムスタンプとセッションメタデータがタグ付けされ、簡単に確認できます。
不審な動作を検知
セッション中、異常なコマンドシーケンスがアラートをトリガーします。セキュリティチームはライブセッションのフィードを確認し、潜在的な構成の損傷を防ぐために直ちにそれを終了することを決定します。
監査証跡を自動生成
セッション終了後、すべてのアクティビティは改ざん防止ストレージにアーカイブされます。システムは、誰がサーバーにアクセスし、どのような操作が実行され、いつ行われたかを示す監査対応レポートを自動的に生成します。
証拠が調査を後押しします
タスクが完了すると、昇格された権限は自動的に取り消され、攻撃者に悪用される常設の認証情報が残ることはありません。
結果
Netwrix Privilege Secureでは、すべての特権操作が記録、監視され、完全に監査可能です。セキュリティチームはリアルタイムの可視性を得て不正利用を検出でき、監査およびコンプライアンスチームは規制要件を満たし説明責任を強化するための詳細な証跡を容易に作成できます。
始める準備はできましたか?
"Netwrix Privilege Secure を導入することで、数か月ではなく数日で重要なシステムに privileged access management を実装でき、さらに現在のシステムやセキュリティ管理策ともシームレスに統合されました。"
Craig Larsen
情報システム管理者, Eastern Carver County Schools