
BadUSB, Rubber Ducky, Flipper Zero 공격을 중단하기
Sep 23, 2025
BadUSB, Rubber Ducky, Flipper Zero 장치는 키보드를 가장하고 기계 속도로 명령을 실행함으로써 기존 USB 차단을 우회합니다. Netwrix Endpoint Management는 Endpoint Protector의 장치 제어와 Policy Manager의 권한 집행을 결합해, 악성 장치를 차단하고 불필요한 관리자 권한을 제거하며, 공격이 확산되기 전에 측면 이동을 억제합니다.
50달러짜리 소형 장치 하나로도 몇 초 만에 방어 체계를 무너뜨릴 수 있습니다. BadUSB, Rubber Ducky, Flipper Zero 장치는 키보드를 가장해 기계 속도로 명령을 실행함으로써 보호 기능을 비활성화하고 백도어를 생성합니다. 이는 공상과학 같은 이야기가 아닙니다. 많은 USB 방어 체계가 놓치는 실제 공격입니다.
다음은 작동 방식, 기존 통제가 실패하는 이유, 그리고 이를 효과적으로 예방하는 방법입니다.
50달러 USB 스틱 하나로 네트워크를 망가뜨릴 수 있습니다
이런 상황을 떠올려 보세요. 주차장에 USB 드라이브가 놓여 있습니다. 호기심에 직원이 꽂아버립니다.
몇 초 안에 장치는 키보드인 척 하며 기계 속도로 수백 개의 명령을 입력합니다. 보안 보호 기능을 비활성화하고 악성코드를 설치하며 백도어를 엽니다.
필요한 건 단 하나의 연결. 한 번의 부주의한 순간. 50달러짜리 한 대의 기기일 뿐입니다.
이건 공상과학이 아닙니다. 실제입니다. 이러한 공격은 BadUSB, Rubber Ducky, 또는 Flipper Zero 익스플로잇이며, 오늘날 가장 쉽게 간과되는 엔드포인트 위협 중 하나입니다.
BadUSB, Rubber Ducky, Flipper Zero 공격이란?
이러한 공격은 HID(인간 인터페이스 장치) 익스플로잇로 분류됩니다. 방법은 간단하지만 치명적입니다:
- 저장장치처럼 동작하지 않습니다. 대신 USB 드라이브로 인식되는 대신 키보드를 가장합니다.
- 어떤 인간보다 더 빠르게 움직입니다. 누구도 대응하기 전에 번개처럼 빠른 속도로 명령이 입력됩니다.
- 신뢰를 악용합니다. 운영체제는 이들을 정당한 키보드로 취급해, 공격자가 아무 제약 없이 통과할 수 있게 합니다.
공격의 해부
USB HID 공격은 손기술(마술)과 같은 사이버 보안의 동등물입니다. 겉보기엔 단순하지만 매우 효과적입니다:
- 전달: 공격자는 악성 장치를 직원들이 발견할 만한 장소에 숨겨두거나, 직접 우편으로 보냅니다.
- 실행: 장치를 꽂는 순간 바로 키 입력이 시작됩니다.
- 권한 상승: 사용자가 로컬 관리자 권한이 있으면, 가짜 키보드는 백신 소프트웨어를 효과적으로 비활성화하고 악성코드를 실행하거나 새 계정을 만들 수 있습니다.
- 수평 이동: 관리자 자격 증명이 여러 장치에서 재사용된다면, 공격자는 네트워크를 통해 빠르게 확산됩니다.
결과는? 작은 기기 하나가 잠재적으로 치명적인 침해를 일으킵니다.
오래된 방어가 실패하는 이유
대부분의 조직은 USB 저장 장치를 차단합니다. 하지만 USB 차단이 곧 HID 차단을 의미하지는 않습니다. BadUSB는 저장 장치로 표시되지 않고, 새 키보드처럼 자신을 드러냅니다. 그래서 기존 방어는 위협을 놓치며, 많은 보안 팀에 사각지대를 만들어냅니다.
이러한 사각지대를 실제로 확인하고 이를 해결하는 방법을 알아보려면 웨비나를 시청하세요: Modern Device Control & USB Security: Beyond Blocking.
내부자 위협을 시작하는 지점에서 차단하세요: 엔드포인트에서
지금 시청Netwrix가 공격을 차단하는 방법
Netwrix Endpoint Protector: HID 공격을 위한 장치 제어
Endpoint Protector의 Device Control 모듈을 통해 실시간으로 악성 HID 공격을 차단할 수 있습니다:
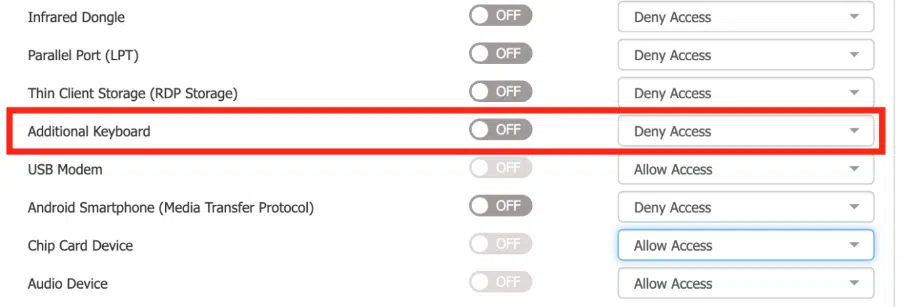
- 추가 키보드 차단: 한 번의 클릭으로 정책을 적용해 모든 “추가 키보드”의 작동을 차단합니다.
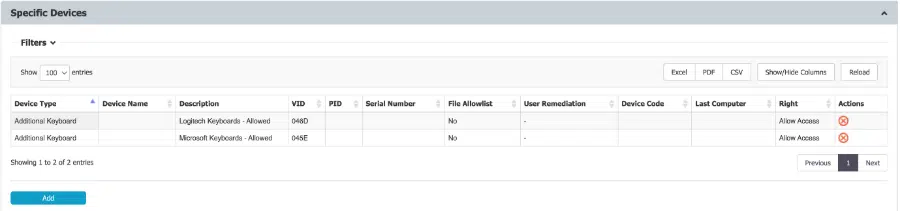
- 공급업체 ID 화이트리스트:신뢰할 수 있고 인식된 키보드만 작동합니다. 키보드인 척하지만 승인된 공급업체 ID가 없는 장치(예: Rubber Ducky 또는 Flipper Zero)는 차단됩니다.
- 멀티 플랫폼 강제 적용:Windows, macOS, Linux에서 알림과 차단이 수행됩니다.
결과: 낮은 유지보수로 높은 효과 HID 공격을 무력화하는 보호 기능.
Endpoint Protector를 사용한 2단계 프로세스는 다음과 같습니다.
1단계: 추가 키보드에 대한 액세스를 차단합니다.
2단계: Vendor ID 화이트리스트를 사용해, 환경에서 신뢰할 수 있고 인식된 키보드만 작동하도록 하세요. 키보드인 것처럼 위장하려 하지만 Vendor ID 확인에 실패하는 모든 장치(예: Rubber Ducky)는 즉시 차단됩니다.
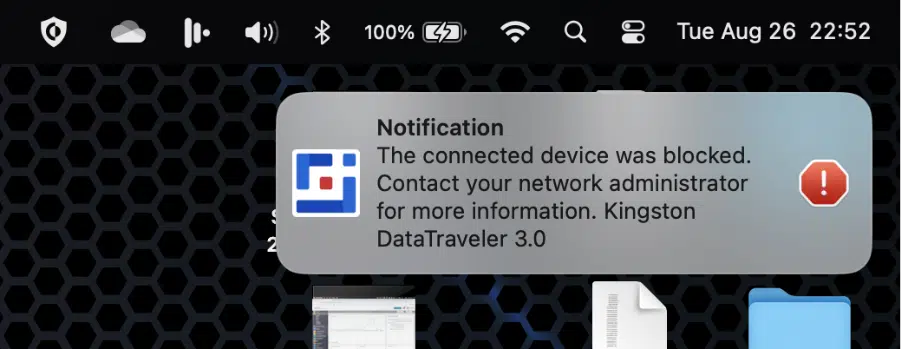
결과는 최종 사용자에게 분명하게 나타납니다. 의도치 않은 장치를 차단하는 예시는 다음과 같습니다(Windows, Mac, Linux 장치에서도 유사한 팝업이 표시됩니다).
Netwrix Policy Manager: Defense in Depth
공격자가 물리적 또는 원격 액세스를 확보하면, 장치 제어만으로는 부족합니다. 그 역할을 하는 것이 바로 Netwrix Policy Manager (이전 PolicyPak)입니다:
- 기본적으로 로컬 관리자 권한을 제거 , 악용 가능성 및 권한 상승 위험을 줄입니다.
- 필요할 때만 액세스 권한을 제공 ServiceNow 또는 헬프데스크와 통합하여 정당한 관리자 요청을 필요에 따라 승인하세요.
- 고위험 도구의 사용을 제한 예: PowerShell, CMD, 실행(Run). 승인된 애플리케이션과 스크립트에 대해서는 예외를 허용하세요.
- SecureRun™ – 신뢰할 수 없는 셀프 다운로드 애플리케이션을 자동으로 차단합니다.
이러한 제어를 함께 적용하면 공격자가 악성(불량) 장치나 탈취한 권한을 사용해 시스템을 장악하는 것을 막을 수 있습니다. UAC 프롬프트를 우회하기 위한 EPM 규칙을 만드는 것은 쉽습니다.
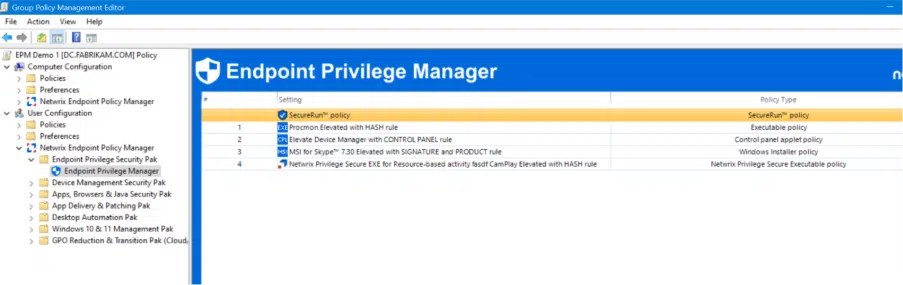
아직 규칙이 없는 항목의 경우, 사용자에게는 여기에서 확인할 수 있는 것처럼 Just-in-time Admin Approval 액세스를 허용할 수 있습니다.
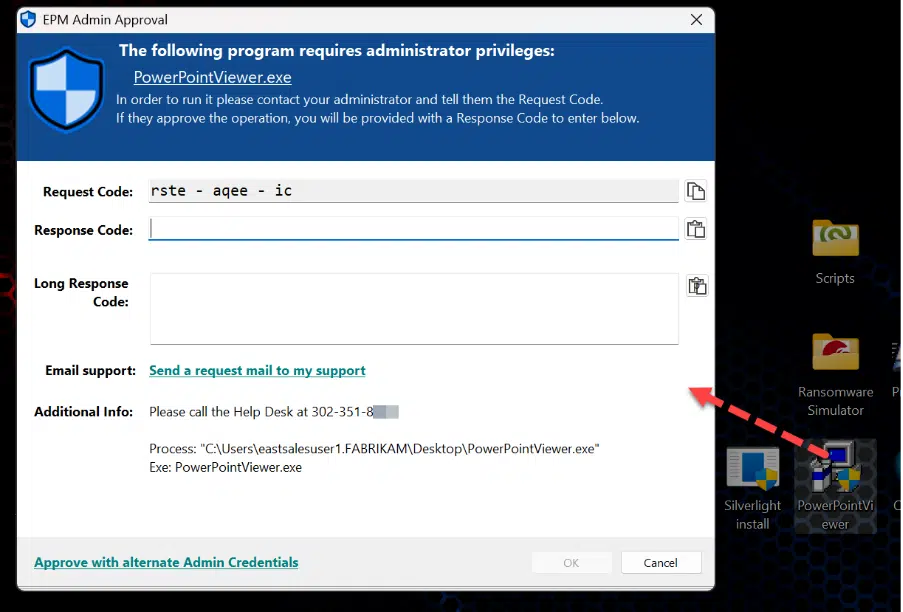
SecureRun에서 자동으로 차단된 항목은 ServiceNow / HelpDesk에서 접수(처리)할 수도 있습니다.
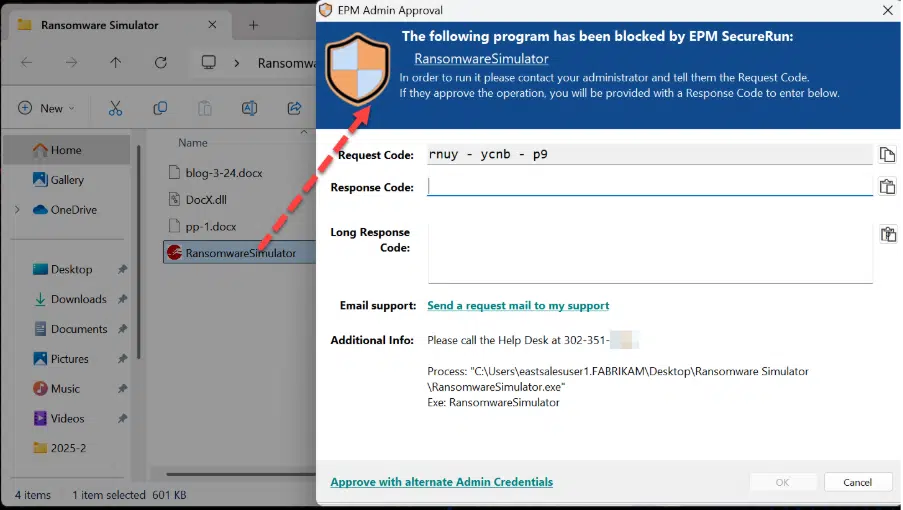
보안 리더를 위한 비즈니스 가치
Netwrix Endpoint Management (Endpoint Protector + Policy Manager) 는 단순히 장치를 차단하는 것만이 아니라, IT의 효율성은 유지하면서 조직의 위험을 줄이는 데 있습니다:
- 컴플라이언스 준비 완료: 이동식 매체 및 권한 관리에 대해 NIST, CIS 및 ISO 가이드라인을 충족합니다.
- 운영의 간편함: 생산성 손실이 없으며, 사용자는 신뢰하는 장치를 계속 사용하되 공격자는 그렇지 못합니다.
- 위험 감소: 랜섬웨어가 확산되기 전에 측면 이동(lateral movement) 시도를 탐지하고 차단합니다.
- 비용 절감: 한 번의 부주의한 행동으로 인해 발생할 수 있는 고액의 사고 대응 비용과 가동 중단을 방지합니다.
핵심 요점
BadUSB, Rubber Ducky, Flipper Zero 공격은 환경에서 가장 신뢰하는 장치인 키보드를 노립니다.
Netwrix Endpoint Management를 사용해, Endpoint Protector 및 Policy Manager로 작업을 시작하세요:
- 악성 USB HID 장치가 실행되기 전에 차단하세요.
- 불필요한 로컬 관리자 권한을 제거하고 최소 권한 원칙을 적용하세요.
- just-in-time access 및 권한 있는 세션 제어로 원래의 측면 이동을 차단하세요.
고위험 공격 경로가 별문제가 되고, 이제 50달러짜리 장치가 더 이상 백만 달러 규모의 위험을 초래하지 않습니다.
Netwrix Endpoint Protector
공유하기
더 알아보기
저자 소개
Jeremy Moskowitz
제품 관리 부사장(Endpoint Products)
Jeremy Moskowitz는 컴퓨터 및 네트워크 보안 업계에서 널리 인정받는 전문가입니다. PolicyPak Software의 공동 창립자이자 CTO(현재 Netwrix의 일부)로, 또한 그룹 정책, 엔터프라이즈 모빌리티 및 MDM 분야에서 마이크로소프트 Microsoft 20x MVP 출신이기도 합니다. Jeremy는 “Group Policy: Fundamentals, Security, and the Managed Desktop”와 “MDM: Fundamentals, Security, and the Modern Desktop”을 포함해 여러 베스트셀러 도서를 집필했습니다. 아울러 그는 데스크톱 설정 관리 등 다양한 주제에 대한 인기 연사로 활동하고 있으며, MDMandGPanswers.com의 창립자이기도 합니다.