
SharePoint 그룹 이해하기
Microsoft SharePoint 그룹을 사용하면 개별 사용자 대신 사용자 집합을 관리할 수 있습니다. 그룹에는 개별 SharePoint 사용자뿐만 아니라 Active Directory Domain 같은 모든 ID 관리 또는 도메인 서비스 시스템의 사용자 또는 그룹을 포함할 수 있습니다. Active Directory Domain Services (AD DS), LDAPv3 기반 디렉터리, 애플리케이션별 데이터베이스, Windows Live ID 같은 ID 모델이 포함될 수 있습니다.
조직이나 사이트의 규모와 복잡도에 따라 사용자를 원하는 수만큼 그룹으로 구성할 수 있습니다. 그러나 SharePoint 그룹에는 다른 SharePoint 그룹을 포함할 수 없습니다(즉, 중첩할 수 없음).
그룹을 통해 SharePoint 사이트에 permissions 를 할당하는 방법은 두 가지입니다. 첫 번째는 사용자를 SharePoint 그룹에 추가하는 것이고, 두 번째는 AD security 그룹의 액세스를 사이트에 직접 부여하거나, 해당 사이트에 대한 권한이 있는 SharePoint 그룹에 넣는 것입니다.
엄선된 관련 콘텐츠:
기본 제공 SharePoint 그룹
SharePoint에는 여러 기본 제공 그룹이 포함되어 있습니다. 이러한 그룹은 SharePoint에서 사이트 수준에 존재하며, 해당 그룹이 속한 사이트 컬렉션 내에서 권한을 할당할 수 있습니다. 미리 정의된 그룹의 집합은 사용 중인 사이트 템플릿에 따라 달라집니다. 예를 들어, 팀 사이트에 대한 미리 정의된 그룹과 SharePoint 사이트에 대한 기본 권한은 다음과 같습니다:
- 방문자 — 읽기 권한이 있음
- 멤버 — 편집 권한이 있음
- 소유자 — 전체 제어 권한이 있음
- 보기 전용 — 보기 전용 권한이 있음
다음은 뉴스피드 사이트 템플릿에 대해 미리 정의된 그룹과 해당 기본 권한입니다.
- 엔터프라이즈 리더 — 읽기 권한이 있으며 페이지와 문서를 볼 수 있고 문서를 다운로드할 수도 있습니다
- 엔터프라이즈 멤버 — 기여 권한이 있으며 목록 항목과 문서를 보고, 열고, 추가하고, 업데이트하고, 삭제할 수 있습니다
- 디자이너 — 브라우저 또는 SharePoint Designer를 사용하여 사이트 페이지의 레이아웃을 보고, 추가하고, 업데이트하고, 삭제하고, 승인하고, 사용자 지정할 수 있습니다
- 편집자 — 목록을 추가, 편집, 삭제할 수 있으며 SharePoint 목록 항목과 문서를 보고, 추가하고, 업데이트하고, 삭제할 수 있습니다
- Enterprise Owners — 사이트에 대한 전체 제어(Full Control) 권한이 있음
이러한 기본 제공 그룹은 서로 다른 권한 수준을 할당함으로써 변경될 수 있습니다.
모범 사례
권한을 관리할 때의 모범 사례는 정보만 읽을 필요가 있는 일반 사용자를 Visitors 그룹에 추가하고, 문서를 생성하거나 편집해야 하는 사용자를 Members 그룹에 추가하는 것입니다. 이는 Members 그룹의 사용자가 항목이나 문서를 추가, 변경 또는 삭제할 수는 있지만 사이트의 구조, 설정 또는 모양을 변경할 수는 없기 때문입니다. 마찬가지로 Visitors 그룹의 사용자는 페이지, 문서 및 항목을 볼 수는 있지만 추가 또는 삭제 작업은 수행할 수 없습니다.
엄선한 관련 콘텐츠:
SharePoint 그룹 만들기
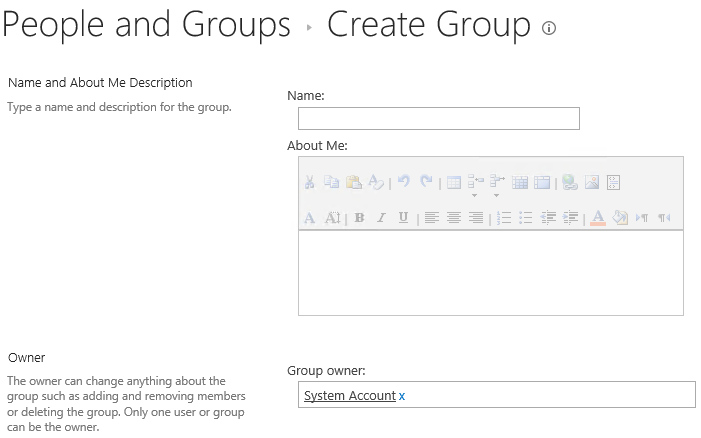
SharePoint 그룹을 만들려면 사이트 설정에서 사이트 권한(Site Permissions)으로 이동한 다음 “Create Group” 버튼을 클릭합니다. 그룹의 이름과 설명을 입력하세요. 그런 다음 그룹 소유자, 그룹 구성원을 볼 수 있고 편집할 수 있는 사용자, 사용자가 구성원 자격을 요청하거나 그룹에서 탈퇴를 요청할 수 있는지 여부, 그리고 사이트에 대한 그룹의 권한을 지정합니다. 마지막으로 “Create”를 클릭하여 그룹을 생성합니다.
SharePoint 그룹 삭제
그룹을 삭제하려면 사이트 설정(Site Settings)에서 “People and Groups” 메뉴를 사용합니다. 그룹을 선택한 다음 “Edit” 버튼을 클릭하고, 이어서 “Delete” 버튼을 클릭합니다.
그룹 구성원 변경
SharePoint 그룹에 구성원을 추가하려면, “People and Groups” 메뉴에서 왼쪽 창에 있는 그룹 이름을 클릭한 다음 아래와 같이 “New”와 “Add Users”를 클릭합니다. 그룹에 추가하려는 하나 이상의 사용자 이름을 입력한 다음 “Share”를 클릭하세요.
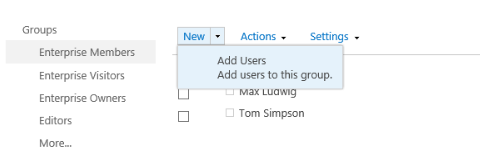
그룹에서 사용자를 제거하려면 삭제하려는 사용자를 선택한 다음 “Actions”를 클릭하고, 이어서 “Remove Users from Group”를 클릭합니다.
결론
SharePoint 그룹을 사용하는 것은 사용자 계정에 대해 개별 항목 수준의 권한을 직접 지정하는 것보다 훨씬 쉽고 더 안전한 액세스 제어 방법입니다. 그룹을 올바르게 설정하고 권한 및 그룹 구성원에 대한 모든 변경 사항을 추적하면 데이터를 안전하게 유지하는 데 도움이 됩니다.
FAQ
SharePoint에서 액세스 거부 오류를 해결하는 방법은 무엇인가요?
SharePoint에서 액세스가 거부되는 오류는 보통 권한 상속 문제, 그룹 구성원 문제, 또는 인증 실패로 인해 발생합니다. 먼저 Site Settings에서 Check Permissions 기능을 사용해 사용자가 실제로 보유한 권한이 무엇인지, 그리고 있어야 하는 권한이 무엇인지 확인하는 것으로 트러블슈팅을 시작하세요. 흔한 원인으로는 손상된 권한 상속(고유 권한이 액세스를 차단하는 경우)이나 관리자가 모르는 사이에 사용자가 보안 그룹에서 제거된 경우가 있습니다. 브라우저 캐시를 지우고 시크릿(인코그니토) 창에서 접속을 시도해 인증 토큰 문제를 제거해 보세요. 해당 사용자가 사이트의 People and Groups 섹션에 존재하는지 확인하고, 그룹 멤버십이 올바른지도 검증합니다. 문제가 지속되면 SharePoint 로그를 확인해 자세한 오류 정보를 확인하고, Microsoft 365에서 사용자의 라이선스 상태도 확인하세요. 특히 대규모 환경에서는 권한 변경 사항이 전파되기까지 시간이 걸릴 수 있음을 기억하세요. 액세스 문제를 해결할 때는 항상 그룹 권한과 상속 설정을 확인하기 전에 신원(Identity) 확인부터 시작하세요.
SharePoint 그룹을 효과적으로 생성하고 관리하는 방법은 무엇인가요?
SharePoint 그룹을 생성하려면 권한이 과도하게 늘어나거나 보안 공백이 생기지 않도록 신중한 계획이 필요합니다. Site Settings에 접속한 뒤 People and Groups를 클릭하여 새 그룹을 만들고, 개별 사용자 이름이 아니라 업무 기능을 반영하는 명확한 명명 규칙을 정의하세요. 최소 권한 원칙에 따라 적절한 권한 수준(Full Control, Contribute, Read)을 할당하고, 사용자가 자신의 역할에 필요한 최소한의 액세스 권한만 갖도록 하세요. 그룹을 너무 많이 만들면 관리 복잡성이 커지고 보안 위험이 증가하므로 피하는 것이 좋습니다. 대신, 가능하다면 중앙 집중식 관리를 위해 SharePoint와 동기화되는 Active Directory security groups 를 사용하세요. 그룹의 목적과 소유(책임) 영역을 문서로 남겨 책임소재를 유지합니다. 그룹 멤버십을 정기적으로 점검하여 사용되지 않는 계정이나 과도한 권한이 있는지 식별하세요. 대규모 환경에서는 그룹 멤버십이 항상 최신 상태를 유지하도록 자동 프로비저닝 및 디프로비저닝 프로세스를 구현하는 것이 좋습니다. 효과적인 SharePoint 그룹 관리는 누가 어떤 데이터에 왜 접근이 필요한지 이해하는 것에서 시작된다는 점을 기억하세요.
SharePoint 권한을 안전하게 변경하는 방법은 무엇인가요?
SharePoint 권한 변경에는 액세스를 방해하거나 보안 취약점을 생성하지 않기 위해 체계적인 접근이 필요합니다. 변경을 수행하기 전에 권한 보고서나 PowerShell 스크립트 같은 도구로 현재 권한을 문서화하세요. 특히 상속을 끊거나 권한 수준을 수정하는 경우에는 항상 먼저 개발 환경에서 권한 변경을 테스트하십시오. 상속을 끊는 경우에는 어떤 권한이 손실되는지 신중히 검토하고 필요한 액세스를 어떻게 복구할지 계획합니다. 가능하면 개별 사용자 권한을 부여하기보다 SharePoint 그룹을 사용해 관리가 더 쉽고 보안도 더 강화되도록 하세요. 사용자 영향이 최소화되도록 피크 시간대가 아닌 시간에 변경하고, 변경 사항을 사전에 영향을 받는 사용자에게 공지합니다. 권한을 수정한 후에는 사용자가 여전히 필요한 리소스에 액세스할 수 있는지, 보안 요구 사항이 충족되는지 확인하세요. 권한 문제를 나타낼 수 있는 “액세스 거부” 오류에 대해 SharePoint 로그를 모니터링합니다. 권한 변경에 대한 변경 승인 프로세스를 도입하여 보안 거버넌스 및 컴플라이언스 요구 사항을 유지하십시오.
컴플라이언스를 위해 SharePoint 권한을 감사하는 방법은?
SharePoint 권한을 감사하려면 액세스 권한에 대한 포괄적인 가시성을 확보하기 위해 기본 제공 도구와 타사 솔루션을 모두 사용해야 합니다. 사이트 설정(Site Settings)을 통해 SharePoint의 기본 권한 보고 기능을 사용하면 각 사이트에 대한 기본 권한 보고서를 생성할 수 있습니다. 엔터프라이즈 환경에서는 여러 사이트 컬렉션 전반에 대해 동시에 권한을 감사할 수 있는 PowerShell 스크립트나 전문 도구를 도입하세요. 과도한 권한을 가진 사용자, 고아 계정, 그리고 의도치 않은 액세스 권한을 가질 수 있는 깨진 상속(상속이 끊어진) 사이트를 식별하는 데 집중하십시오. 민감한 데이터에 누가 액세스하는지 문서화하고, 그 액세스가 비즈니스 요구 사항 및 컴플라이언스 의무와 일치하는지 확인합니다. 정기적인 감사 일정을 수립하되, 일반적으로 고위험 환경은 분기별로, 표준 비즈니스 사이트는 연 1회로 설정합니다. 그룹 제어를 우회하는 개별 사용자 권한이나 부적절한 액세스 수준을 가진 외부 사용자 등 권한 이상 징후를 확인하세요. 권한 위반을 해결하기 위한 시정 절차를 만들고, 컴플라이언스 보고를 위해 감사 추적(audit trail)을 유지합니다. 효과적인 SharePoint 감사 은 단순히 권한을 확인하는 것을 넘어 데이터 액세스 패턴과 잠재적인 보안 위험을 이해하는 데까지 확장됩니다.
SharePoint 권한 상속의 모범 사례는 무엇인가요?
가능한 한 SharePoint 권한 상속을 유지하여 관리의 복잡성을 줄이고 보안 위험을 낮추는 것이 좋습니다. 상속을 끊는 것은 비즈니스 요구 사항이 유일한(고유한) 권한을 반드시 필요로 하는 경우에 한해서만 수행하세요. 상속을 끊으면 추가적인 관리 부담과 잠재적인 보안 공백이 생길 수 있기 때문입니다. 꼭 상속을 끊어야 한다면, 비즈니스 정당성을 문서화하고 권한 관리를 지속적으로 담당할 명확한 소유자를 지정하십시오. 사이트 계층 전반에 걸쳐 권한 상속을 연쇄적으로 끊지 마세요. 이는 감사하고 유지보수하기 어려운 복잡한 권한 구조를 만들 수 있습니다. 상속이 깨진 사이트에서도 개별 권한을 할당하기보다 SharePoint 그룹을 일관되게 사용하세요. 고유 권한이 설정된 사이트에 대해 정기적인 검토를 수행하여 여전히 비즈니스 요구 사항과 보안 표준을 충족하는지 확인합니다. 상위 수준에서 상속을 끊는 대신, 권한 요구 사항이 다른 하위 사이트(sub-sites)나 라이브러리를 사용하는 방안을 고려하세요. 사이트 소유자에게 상속을 끊을 때의 보안 영향에 대해 교육하고, 권한 수정에는 승인 프로세스를 요구하십시오. 여러 번 상속을 끊은 복잡한 계층 구조보다, 더 단순한 권한 구조가 더 안전하고 관리하기도 쉽다는 점을 기억하세요.
특히 SharePoint 그룹 권한의 경우, 환경이 단일 팀 사이트에서 수백 개의 사이트, 라이브러리, 하위 사이트 및 공유 폴더로 확장됨에 따라 그 격차를 좁히기가 더 어려워집니다.
대부분의 조직은 더 이상 필요하지 않은 민감한 데이터에 대한 접근 권한을 자동으로 즉시 제거하지 않습니다. Netwrix 2026 Data and Identity Security Report는 그 비율을 76%로 보고합니다.
그룹은 이러한 성장을 관리하는 주요 수단입니다. 팀 사이트 템플릿에서 생성된 SharePoint 팀 사이트에는 자동으로 세 개의 기본 그룹: Owners, Members, Visitors가 포함됩니다.
해당 구조는 개별 권한 항목을 줄이지만, 소유자가 이유를 기록하지 않고 사람을 추가하거나 임시 작업을 위해 권한을 부여할 때 여전히 흐트러집니다. 검토되지 않은 Owners 그룹은 프로젝트 종료 후 몇 달 동안 떠난 계약자가 관리자 권한을 유지하는 방법입니다.
SharePoint 권한 그룹 작동 방식
관리자는 최소 권한 요구 사항에 맞는 사용자 지정 그룹을 생성할 수도 있으며, 톱니바퀴 아이콘 → 사이트 권한에서 전체 권한 설정 페이지를 사용하여 사용자 지정 그룹과 권한 수준을 관리할 수 있습니다.full permissions settings page for custom groups and permission levels.
그룹은 하나의 권한 수준을 공유 액세스로 전환합니다
SharePoint 그룹은 모든 구성원에게 하나의 권한 수준을 적용합니다. 권한 수준을 한 번 할당하면 현재 및 미래의 모든 구성원이 누군가가 제거하거나 권한 수준이 변경될 때까지 정확히 해당 액세스를 받습니다.
그 접근 권한은 그룹에 누가 있는지에 따라 달라집니다
그 상속은 또한 관련 있지만 다른 두 가지를 구분합니다: 사이트의 권한 집합(모든 그룹과 개별 권한을 나열)과 각 그룹에 할당된 수준에서 나오는 각 그룹 자체의 권한 집합입니다.
하나의 구조적 제한이 해당 멤버십이 조직되는 방식을 결정합니다: SharePoint 그룹은 다른 SharePoint 그룹을 포함할 수 없으므로, 관리자는 SharePoint에 해당 그룹을 추가하기 전에 Active Directory(AD) 또는 Entra ID 보안 그룹에서 상위에 있는 중첩 구성을 해야 합니다.
그 제한이 액세스 권한 부여 방법 두 가지를 만듭니다
SharePoint 그룹은 사이트에서 할당된 permission level을 모두 공유하는 사용자 집합입니다. 각 permission level은 관련 권한을 함께 묶으며, 해당 레벨을 그룹에 할당하면 모든 구성원에게 확장됩니다. 관리자가 사용자를 그룹에 추가하면 그 사용자들은 그룹이 할 수 있는 모든 권한을 상속받고, 제거하면 한 번에 접근 권한이 사라집니다.
그룹 구성원은 여러 신원 소스에서 올 수 있습니다: 개별 SharePoint 사용자, 그리고 Active Directory Domain Services (AD DS), Microsoft Entra ID, Lightweight Directory Access Protocol 버전 3 (LDAPv3) 기반 디렉터리, 애플리케이션별 데이터베이스 및 Microsoft account와 같은 신원 모델이 있습니다. 조직 또는 사이트의 규모와 복잡성에 따라 사용자를 여러 그룹으로 구성할 수 있습니다.
기본 그룹 유형
- 방문자: 읽기 전용
두 번째 접근 방식은 디렉터리에서 멤버십 관리를 중앙 집중화하며, 동일한 사람이 여러 사이트에 접근해야 할 때 효과적입니다.
해당 중첩 제한으로 인해 관리자는 그룹을 통해 사이트 권한을 부여하는 두 가지 방법이 있습니다. 첫 번째는 사용자를 직접 SharePoint 그룹에 추가하는 것입니다. 두 번째는 Active Directory security 그룹에 사이트 액세스 권한을 부여하는 것으로, 권한 수준을 직접 부여하거나 이미 권한이 있는 SharePoint 그룹에 포함시키는 방법입니다.
사이트 템플릿에는 사이트 수준에서 미리 정의된 그룹이 포함될 수 있으며, 관리자는 사이트 모음 내에서 해당 그룹에 권한을 할당할 수 있습니다. 최신 팀 사이트 템플릿 및 구성에 따라 그룹과 권한 수준에는 다음이 포함될 수 있습니다:
- 구성원: 편집
- 소유자: 전체 제어
- 뷰어: 보기 전용
권한 수준이 그룹에 매핑되는 방법
Owners 그룹은 사이트 설정을 변경하고, 멤버십을 관리하며, 권한을 변경할 수 있습니다. 멤버는 목록 항목과 문서를 보고, 추가하고, 업데이트하며, 삭제할 수 있습니다. 방문자는 아무 것도 변경하지 않고 페이지를 열고 문서를 다운로드할 수 있습니다.
Netwrix Auditor는 하이브리드 Microsoft 환경에서 액세스 및 변경 이벤트의 이전 및 이후 값을 기록합니다. 무료 평가판을 다운로드하세요
- 보기 전용: 페이지, 항목 및 문서를 볼 수 있지만 다운로드는 제한됩니다. 기본 그룹: Viewers.
이전 SharePoint Server 템플릿에는 Enterprise Readers, Enterprise Members, Designers, Editors, Enterprise Owners와 같은 레거시 그룹이 포함될 수 있으며, Read, Contribute, Page Design, List Editing 및 Full Control 권한을 가집니다. 기존 온프레미스 팜 관리자는 이러한 그룹을 접할 수 있으며, 내장된 그룹의 권한 수준을 변경할 수 있습니다.
- 읽기: 페이지와 항목을 보고, 문서를 열고 다운로드합니다. 기본 그룹: 방문자.
- 기여: 목록 항목 및 문서를 보고, 추가하고, 업데이트하고, 삭제합니다. 기본 그룹: 구성원(일부 템플릿에서).
권한 수준은 모든 그룹의 기본 구성 요소입니다. 각 수준은 개별 권한의 명명된 묶음이며, 관리자는 사이트, 목록 또는 라이브러리 범위에서 그룹에 하나 이상의 수준을 할당할 수 있습니다. Microsoft 참조의 기본 수준은 다음과 같습니다:
- 편집: Contribute가 허용하는 모든 작업과 목록 추가, 편집 및 삭제가 포함됩니다. 기본 그룹: Members.
- 디자인: 사이트 페이지 보기, 추가, 업데이트, 삭제, 승인 및 사용자 지정. 기본 그룹: Designers, 레거시 템플릿에서.
SharePoint 그룹과 Microsoft 365 그룹 비교
- 전체 제어: 사이트 설정, 사용자 및 권한을 포함한 모든 권한을 관리합니다. 기본 그룹: Owners.
Microsoft Teams 또는 Outlook에 연결된 팀 사이트는 두 가지 멤버십 시스템을 나란히 사용합니다. 사이트에는 여전히 고전적인 SharePoint 그룹(Owners, Members, Visitors)이 있으며, 여러 앱에서 액세스를 제어하는 Microsoft 365 그룹도 있습니다.
모던(Microsoft 365) 그룹과 SharePoint 그룹은 사이트에 서로 다른 액세스 권한을 부여합니다. Teams에서 팀에 사용자를 추가하면 해당 사용자가 Microsoft 365 그룹에 추가되고, 이는 다시 사이트의 구성원 그룹에 포함됩니다. SharePoint 그룹에만 사용자를 추가하면 Teams 멤버십 없이 사이트에 액세스할 수 있습니다.
SharePoint 그룹을 보는 위치
이 구분은 Teams에서 업로드된 파일 또는 폴더에 대한 액세스를 제어합니다. Teams는 연결된 SharePoint 사이트에 표준 채널 파일을 저장하며, 팀 구성원은 Members 그룹을 통해 해당 파일에 접근합니다.
가능한 경우 기본 수준을 사용하고, 권한 전략을 계획한 후 사용자 지정 권한을 생성하세요. 전략이 여러 사이트에 걸쳐 있을 경우 종속 권한과 잠금 모드를 고려해야 합니다. 권한 상속은 관리자가 상속을 해제할 때까지 하위 사이트, 목록 및 항목이 상위 사이트로부터 권한을 받는 방식을 결정합니다.
사이트 그룹은 한 곳에 모여 있습니다. 사이트의 어느 페이지에서나 오른쪽 상단의 톱니바퀴 아이콘을 클릭하고 Site permissions를 선택하세요. 열리는 패널에는 Owners, Members, Visitors 그룹과 현재 구성원이 나열됩니다.
SharePoint 그룹 생성 방법
기본 세 그룹으로 실제 접근 경계를 표현할 수 없을 때, 예를 들어 한 라이브러리에 대해 Contribute 접근 권한만 가진 검토 팀과 같이 맞춤 그룹을 만드세요.
폴더를 팀의 일부로 제한하려면 SharePoint 사이트 자체에서 작업하세요. 라이브러리 또는 폴더의 권한 설정을 열고 상위 항목에서 권한 상속을 중지한 다음 원하는 수준을 사용자 지정 SharePoint 그룹에 부여하세요. 문서화된 액세스 요구 사항을 충족하는 가장 좁은 범위에서 고유 권한을 적용하고 고유 권한이 있는 폴더를 기록하세요.
1. 그룹 생성 페이지를 엽니다
같은 위치에서 현재 권한 수준을 표시합니다. Read 권한으로는 콘텐츠를 볼 수만 있고 수정은 불가능하며, Contribute 권한으로는 항목을 추가 및 변경할 수 있지만 Site settings는 사용할 수 없습니다. Full Control 권한으로는 전체 Site settings 메뉴를 볼 수 있습니다. 사이트가 전혀 열리지 않는다면 권한이 없으며, access-denied page에서 사이트 소유자에게 접근 권한 요청을 할 수 있습니다.
톱니바퀴 아이콘을 클릭하고 사이트 권한을 선택한 다음 전체 권한 설정 페이지를 엽니다. 리본에서 그룹 만들기를 선택하세요.
사용자 지정 그룹 및 직접 권한이 부여된 모든 Active Directory 보안 그룹을 포함한 전체 내용을 보려면 전체 권한 설정 페이지를 여세요. 해당 보기의 사람 및 그룹 페이지는 왼쪽 창에 사이트의 모든 그룹을 나열하며, 그룹을 선택하면 해당 그룹의 구성원 및 설정이 표시됩니다. SharePoint Online permissions report 는 이 실시간 보기를 전체 내보낼 수 있는 기록으로 전환합니다.
2. 그룹 이름을 지정하고 소유자를 설정하세요
3. 누가 멤버십을 보고 편집할 수 있는지 결정하세요
4. 권한 수준을 할당하고 그룹을 만드세요
이름과 설명을 입력하세요. 1년 후에 의미가 없을 사람 이름이나 프로젝트 코드 대신 비즈니스 기능을 반영하는 이름("Finance-Contracts-Reviewers")을 사용하세요. 그룹 소유자를 설정하세요. 이 계정은 나중에 멤버십을 관리할 수 있으므로 역할 계정이나 지정된 데이터 소유자에게 소유권을 할당하세요.
SharePoint 그룹 구성원 변경 방법
소유자만 또는 모든 그룹 구성원이 그룹 멤버십을 보고 편집할 수 있는지 선택하세요. 그런 다음 사용자가 그룹에 가입하거나 탈퇴 요청을 할 수 있는지, 소유자가 해당 요청을 승인해야 하는지 결정하세요. 읽기 권한 이상의 경우 자동 승인 기능은 꺼 두세요.
사이트 권한 섹션에서 그룹이 가져야 할 권한 수준을 선택하세요. 만들기를 클릭하세요. 새 그룹은 즉시 People and Groups에 나타나며, 소유자가 추가하는 모든 사용자는 사이트에서 할당된 권한 수준을 받습니다.
1. 사용자를 그룹에 추가합니다
멤버십 편집은 가장 빈번한 그룹 작업이며, 여기서부터 드리프트가 시작됩니다. 사용자 추가 및 제거, 그룹에 사이트 액세스 권한 부여, 새 권한 수준 할당, 사이트 관리자 관리는 각각 아래에서 별도의 작업으로 처리됩니다.
2. 그룹에서 사용자 제거
사람 및 그룹에서 왼쪽 창의 그룹 이름을 클릭한 다음 새로 만들기 및 사용자 추가를 클릭합니다. 하나 이상의 사용자 이름 또는 AD 보안 그룹 이름을 입력하고 Share를 클릭합니다. SharePoint는 기본적으로 초대 이메일을 보내며, 추가가 일상적인 경우 이를 비활성화하세요.
3. 그룹에 할당된 권한 수준을 변경합니다
그룹을 열고 제거하려는 각 사용자 옆의 체크박스를 선택한 다음 작업을 클릭하고 그룹에서 사용자 제거를 클릭하세요. 제거하면 해당 그룹을 통해 부여된 액세스가 취소됩니다.
4. 기존 그룹에 사이트 접근 권한 부여
6. 그룹 나가기
5. 사이트 관리자를 추가, 변경 또는 제거합니다
전체 권한 설정 페이지에서 그룹 옆의 체크박스를 선택하고 사용자 권한 편집을 클릭하세요. 새 권한 수준을 선택한 후 확인을 클릭합니다. 이제 그룹의 모든 구성원이 새 권한 수준을 갖게 됩니다. 이는 그룹 내 모든 사람의 접근 권한을 한 번에 변경하는 것이므로, 관리되는 변경으로 간주하고 일부 구성원만 더 많은 접근 권한이 필요할 때 기존 그룹을 승격하기보다 두 번째 그룹을 만드는 것을 권장합니다.
관리자는 기존 SharePoint 그룹에 해당 사이트의 목록 및 라이브러리 접근 권한을 부여할 수 있습니다. 또한 AD 또는 Entra ID 보안 그룹에 모든 사이트 접근 권한을 부여할 수 있습니다. 전체 권한 설정 페이지에서 권한 부여를 클릭하고, 그룹 이름을 입력한 후, 옵션 표시를 확장하고 권한 수준을 선택하세요. 보안 그룹에 대한 초대 옵션은 선택 해제하세요.
사이트 컬렉션 관리자는 Owners 그룹이 제공하는 액세스 권한보다 높은 컬렉션 내 모든 사이트에 대한 전체 제어 권한을 가집니다. 전체 권한 설정 페이지에서 Site Collection Administrators를 클릭하고 계정을 추가하거나 제거한 다음 확인을 클릭하세요. 이 목록은 두세 개의 지정된 계정으로 유지하고 관리자가 조직을 떠날 때마다 검토하세요.
SharePoint 그룹 삭제 방법
SharePoint 권한 그룹 관리 모범 사례
그룹 기반 액세스는 관리자가 그룹이 처음 생성될 때뿐만 아니라 일관되게 이러한 관행을 적용할 때만 방어 가능합니다:
그룹 소유자가 그룹 생성 시 탈퇴 요청을 활성화한 경우 사용자는 사람 및 그룹을 열고 그룹을 선택한 다음 설정 메뉴에서 그룹 탈퇴를 선택할 수 있습니다. 그렇지 않으면 소유자가 위 단계를 사용하여 제거합니다. 그룹을 탈퇴하면 그룹이 부여한 액세스만 제거되며, 사이트나 개별 항목에 대한 사용자에 대한 직접 권한은 유지됩니다.
확인하기 전에 두 가지를 점검하세요. 첫째, 해당 그룹이 현재 직원이 여전히 필요한 콘텐츠에 접근하는 유일한 경로가 아닌지 확인하세요. 둘째, 멤버십 목록을 내보내거나 스크린샷으로 저장하여 제거 전 누가 포함되어 있었는지 기록을 남기세요.
목적이 끝난 그룹, 예를 들어 사이트가 보관된 프로젝트 그룹을 삭제하세요. 사이트 권한에서 전체 권한 설정 페이지를 열고 사람 및 그룹을 선택합니다. 그룹을 선택하고 설정을 열어 그룹 설정을 선택한 다음 삭제를 클릭하세요.
- 기본값을 신뢰하세요: Visitors는 읽는 사람용이며, Members는 콘텐츠를 생성하거나 편집하는 사용자용이고, Owners는 사이트에 책임이 있는 두세 명입니다. 이 모델은 맞춤 권한 경로를 제한하고 사이트 설정, 사용자 및 권한에 대한 책임을 Owners 그룹에 유지합니다.
- 공유 전에 공유 취소 계획하기: 임시 공유는 Owners에게 후속 작업을 발생시킬 수 있으므로, 접근 권한 철회 책임자를 정하십시오. 사이트 권한 설정을 사용해 공유 가능 대상을 제한하고 Members가 접근 요청을 group owner를 통해 전달하도록 교육하세요.
- 개별 항목이 아닌 그룹을 통해 액세스 권한 부여: 그룹은 협업자에게 사이트에 대한 하나의 권한 세트를 부여하며, 콘텐츠별로 개별 권한을 할당하는 대신 SharePoint group management guidance; 개별 권한 부여는 멤버십 검토를 복잡하게 만듭니다.
- 비즈니스 기능에 따라 그룹 이름을 지정하고 정기적으로 구성원을 검토하세요: 규제 데이터가 있는 사이트는 더 자주 검토하세요. 검토 중 Owners에 예상치 못한 멤버가 있으면 누가 언제 추가했는지 문의하세요. 변경 감사가 그 답을 제공합니다; 현재 멤버십 페이지는 지금 누가 있는지만 보여줍니다.
- AD 또는 Entra ID 보안 그룹에서 소스 멤버십을 가져와서: SharePoint 그룹 내에 배치된 동기화된 보안 그룹은 joiner, mover, and leaver 변경 사항이 디렉터리에서 흐르며, 한 번의 멤버십 검토로 그룹이 연결된 모든 사이트를 포함합니다.
Netwrix가 SharePoint 권한 그룹 관리를 지원하는 방법
- 사이트 수준에서 상속을 그대로 유지하세요: 사이트 또는 하위 사이트에서 상속을 끊으면 관리자가 상위와 별도로 검토해야 하는 두 번째 권한 트리가 생성되며, 상위에서 이루어진 변경 사항을 더 이상 받지 않습니다. 콘텐츠 하위 집합에 다른 액세스가 필요하면 특정 라이브러리나 폴더에서 상속을 끊고 이유를 기록한 후 콘텐츠가 이미 배치된 후가 아니라 미리 해당 구조를 결정하세요.
누가 언제 그룹 구성원을 변경했는지 추적
고위험 그룹 변경에 대한 경고
이는 사람 및 그룹 페이지의 현재 상태 보기 기능을 보완합니다. 사이트 소유자가 멤버에서 익숙하지 않은 계정을 발견하면 주변에 묻는 대신 기록된 변경 사항을 검색할 수 있습니다.
Netwrix Auditor는 영향을 받은 사용자, 그룹, 타임스탬프 및 변경을 수행한 계정을 포함하여 SharePoint 그룹에 대한 추가 및 제거를 기록합니다. 또한 권한 수준 재할당 및 상속 중단도 감사합니다.
위 내용은 특정 시점의 그룹 멤버십을 관리하지만, 누가 언제 무엇을 변경했는지는 보여주지 않습니다.Netwrix Auditor는 이 공백을 메우는 온프레미스 변경 감사 플랫폼으로, SharePoint 그룹 멤버십 및 권한에 대한 지속적인 감사를 제공하며, 대화형 검색 및 규정 준수 보고서를 함께 제공합니다. 30분 내에 배포되며, 몇 시간 내에 첫 보고서를 제공합니다.
장기간에 걸친 그룹 구성원 이력 검토
구성된 경고는 특권 그룹에 사용자를 추가하거나 그룹의 권한 수준을 높이거나 사이트 모음 관리자를 추가하는 등 감사된 고위험 변경 사항에 대해 팀에 알릴 수 있습니다. 이러한 가시성은 보안 팀이 다음 예정된 멤버십 검토 전에 잠재적 권한 상승을 검토하는 데 도움이 됩니다. 관리자는 규제된 데이터를 보유한 사이트에 검토를 집중하여 중요한 변경 사항에 주의를 기울일 수 있습니다.
사건 발생 후 계정이 무단 접근을 획득한 경로 추적
기본 감사 보존 또는 검색 제한으로 인해 이전 그룹 변경에 대한 액세스가 제한될 때 Netwrix Auditor의 기록된 변경 이력이 조사를 지원할 수 있습니다. 감사자는 보존된 사용 가능한 기록을 검색하여 18개월 전 사이트에서 Owner 권한을 가진 사람이 누구인지 확인할 수 있습니다.
과거 멤버십 보고서는 분기별 access reviews를 더 빠르게 만듭니다. 검토자가 마지막 검토 이후 기록된 변경 사항과 현재 멤버십을 비교할 수 있기 때문입니다.
침해 또는 내부자 의심 사건 후, 조사관은 계정이 데이터에 어떻게 접근했는지 확인해야 합니다. Netwrix Auditor의 멤버십 변경 기록은 누군가 계정을 그룹에 추가했을 때, 어떤 그룹이 관련되었는지, 누가 변경했는지를 기록합니다.
CoastHills Credit Union, 전체 Netwrix Auditor 배포에 SharePoint가 포함되어 매월 감사 절차에서 10시간을 절약했습니다. 이 시간을 회수하면 감사 인건비를 줄이고 IT 팀이 더 가치 있는 보안 우선순위에 집중할 수 있습니다.
SharePoint 권한 그룹 관리의 핵심
Netwrix는 SharePoint 권한 수준 변경도 별도로 감사합니다. 감사된 활동은 액세스 변경 후에 무슨 일이 있었는지도 보여줄 수 있습니다. 조사관은 각 로그를 개별적으로 검토하는 대신 기록된 SharePoint 활동과 관련된 Active Directory 또는 Entra ID 변경 사항을 검색할 수 있습니다.
지속 가능한 SharePoint 권한 모델은 명확한 소유권, 그룹 기반 액세스, 제한된 상속 중단, 예정된 검토 및 검색 가능한 변경 기록이 필요합니다. 사용자 지정 그룹과 고유 권한을 목록화하고, 각 예외에 소유자를 지정하며, 조직이 액세스 변경 증거를 얼마나 오래 보관해야 하는지 결정하는 것부터 시작하세요.
데모 요청하여 Netwrix가 현재 SharePoint 권한을 보존된 변경 이력과 연결하고, 감사 결과가 되기 전에 변동을 수정하는 데 어떻게 도움을 주는지 확인하세요.
SharePoint 권한 그룹 설정 및 관리에 관한 자주 묻는 질문
공유하기
더 알아보기
저자 소개
Jeff Melnick
시스템 엔지니어링 디렉터
Jeff는 Netwrix의 Global Solutions Engineering 분야 전(前) 디렉터입니다. 그는 오랜 기간 Netwrix 블로거이자 연사, 프레젠터로 활동해 왔습니다. Netwrix 블로그에서 Jeff는 시스템 관리 경험을 크게 향상시킬 수 있는 라이프해킹, 팁, 트릭을 공유합니다.