Semperis 대 Quest: Active Directory 보호 플랫폼 비교
Aug 4, 2026
랜섬웨어나 권한 상승 체인으로 Active Directory를 잃으면 해당 디렉터리에 인증하는 모든 시스템이 중단됩니다. 플랫폼 선택은 복구 깊이와 모듈식 범위 중 하나로 귀결됩니다. 한 접근법은 탐지와 포리스트 복구를 밀접하게 결합하는 반면, 다른 접근법은 탐지, 복구, 감사 및 거버넌스를 별도의 구매로 구성합니다. 잘못된 선택은 사건 대응과 감사 증거를 소규모 팀이 운영할 수 없는 도구들에 분산시킵니다.
민감한 데이터 노출의 75%는 손상된 ID 또는 잘못 구성된 권한에서 시작된다고 The Netwrix 2026 Data and Identity Security Report. Active Directory가 그 위험을 집중시킵니다: 디렉터리가 무너지면 탐지, 복구 및 감사 증거 모두 이를 보호하는 플랫폼에 의존합니다.
대부분의 Semperis 대 Quest 평가에서는 이제 이러한 요구 사항을 하나의 구매 결정으로 통합합니다. Semperis는 Identity Threat Detection & Response (ITDR) 및 Directory Services Protector (DSP)와 Active Directory Forest Recovery (ADFR)에서 복구에 집중합니다.
Quest는 더 넓은 포트폴리오를 포함합니다: ITDR용 Identity Defense, Active Directory(RMAD)용 Recovery Manager 및 Microsoft Entra ID 복구용, 그리고 감사 및 거버넌스를 위한 Change Auditor와 Active Roles가 포함됩니다.
이 비교는 탐지, 복구 깊이, 준수 증거 및 운영 노력을 평가합니다.
Semperis vs. Quest vs. Netwrix 한눈에 보기
Dimension | Semperis | Quest | Netwrix |
|---|---|---|---|
|
ITDR and threat detection |
DSP: replication-stream monitoring, rollback of malicious changes, machine learning detection of password spray and credential stuffing |
Identity Defense: alerts on attacker techniques across AD and Entra ID, Shields Up containment for Tier 0 assets |
Netwrix Threat Manager detects credential theft and lateral movement; Netwrix Threat Prevention blocks DCSync, Kerberoasting, and Pass-the-Hash before they succeed |
|
Recovery |
ADFR: forest recovery with Clean Restore and Anywhere Recovery; DRET covers Entra ID tenants as a separate SaaS product |
RMAD: granular and forest-level backup and recovery; Identity Recovery for Entra ID as the cloud counterpart |
Netwrix Identity Recovery covers AD objects, forests, Entra ID, and Okta recovery |
|
Governance and compliance evidence |
DSP includes compliance report templates for GDPR, HIPAA, PCI DSS, and SOX; access governance requires supplemental tooling |
Framework-mapped reporting lives in Change Auditor and Active Roles, separate from Identity Defense and RMAD |
Netwrix Auditor pairs before-and-after change values with reports pre-mapped to SOX, HIPAA, PCI DSS, GDPR, and FISMA/NIST, while Netwrix Access Analyzer handles access reviews |
|
Attack path analysis |
DSP and ADFR do not position attack path analysis as a core feature |
Available through SpecterOps BloodHound Enterprise as a distinct product |
Identity security posture management runs 170+ risk checks mapped to MITRE ATT&CK and surfaces attack paths |
|
Console and portfolio model |
Tighter DSP and ADFR integration; Lightning Intelligence and DRET are separate SKUs |
Modular by design; no confirmed single console across the portfolio |
One vendor relationship across Threat Prevention, Threat Manager, Auditor, and Identity Recovery |
|
Best for |
Recovery-first enterprises with AD and Entra ID risk |
Modular buyers with the capacity to run several Quest tools |
Mid-market, Microsoft-heavy, regulated teams consolidating detection, evidence, and recovery |
Netwrix Threat Prevention은 도메인 컨트롤러에서 DCSync, Kerberoasting, Pass-the-Hash와 같은 AD 공격을 성공하기 전에 차단합니다. 데모를 요청하세요.
구매자가 Semperis와 Quest를 비교하는 이유
두 공급업체는 서로 다른 경로로 동일한 최종 후보 목록에 도달하며, 두 가지 플랫폼 변화가 비교를 가속화하고 있습니다.
Recovery와 ITDR이 하나의 구매 결정이 되고 있습니다
조직들은 이전에 백업 및 탐지 도구를 별도로 구매했습니다. Semperis는 이제 DSP와 ADFR를 함께 배치하며, Quest는 Entra ID용 Identity Defense, RMAD 및 Identity Recovery를 신원 보안 및 복구 분야의 별도 제품으로 나열합니다. AD 보호를 평가하는 구매자는 점점 더 탐지와 복구를 모두 포함하는 단일 공급업체 관계를 원합니다.
Quest의 포트폴리오 범위는 단일 콘솔 문제를 제기합니다
Quest의 Identity Defense, RMAD 및 Change Auditor는 별도의 제품이며, 공격 경로 분석에는 추가 구매로 SpecterOps BloodHound Enterprise가 필요할 수 있습니다. 공격 경로는 공격자가 노출된 아이덴티티, 권한 또는 시스템에서 더 가치 있는 대상까지 이동할 수 있는 방법을 보여줍니다. 모듈화는 팀이 필요한 것만 정확히 구매할 수 있게 하지만, 콘솔 과다 사용은 가시성 비용을 초래합니다.
Semperis의 더 긴밀한 통합에는 자체적인 타협점이 있습니다
Semperis DSP와 ADFR는 Quest 제품군보다 더 긴밀하게 통합됩니다. 더 넓은 Semperis 스택은 여전히 여러 재고 관리 단위(SKU)를 포함합니다: Lightning Intelligence는 별도의 SaaS 서비스로 자세 평가를 처리하며, Disaster Recovery for Entra Tenant(DRET)는 독립형 SaaS 제품으로 Entra ID 테넌트 복구를 담당합니다.
Quest의 새로운 FedRAMP High 승인 변경 사항이 규제 평가를 변경합니다
Quest는 2026년 7월 Microsoft Azure Government의 Entra ID용 Identity Defense 및 Identity Recovery에 대해 FedRAMP High 승인을 발표했습니다. 방위 계약, 의료 및 공공 부문 구매자에게는 정확한 제품, 테넌트 및 배포 모델이 요구 사항과 일치할 때 이 자격증명이 중요하므로 구매 시 범위를 확인하세요.
Semperis: 통합 ITDR 및 forest 복구
Semperis는 플랫폼을 하이브리드 AD 및 Entra ID 위협 탐지를 위한 DSP와 사이버 복원력을 위한 ADFR에 중점을 두며, Lightning Intelligence와 DRET는 별도의 SaaS 제품으로 커버리지를 확장합니다. 차별점은 복구 깊이로, Clean Restore와 Anywhere Recovery는 포레스트 재구축 시 악성코드 재유입을 방지하도록 설계되었습니다.
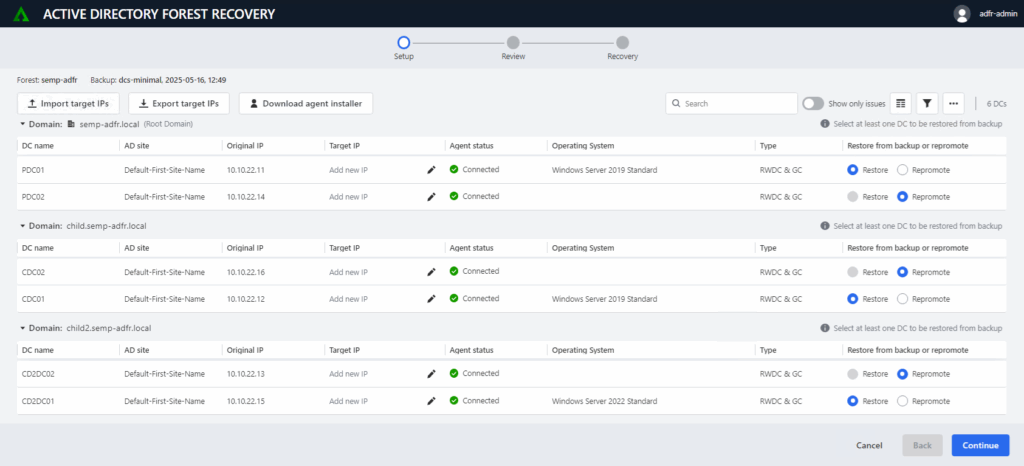
출처: semperis.com
DSP는 Semperis가 변조 방지 데이터 소스로 위치시키는 Active Directory 복제 스트림을 모니터링합니다. Windows 이벤트 로그를 비활성화하거나 에이전트를 제거하는 공격자는 복제 데이터를 직접 읽는 탐지를 우회할 수 없습니다.
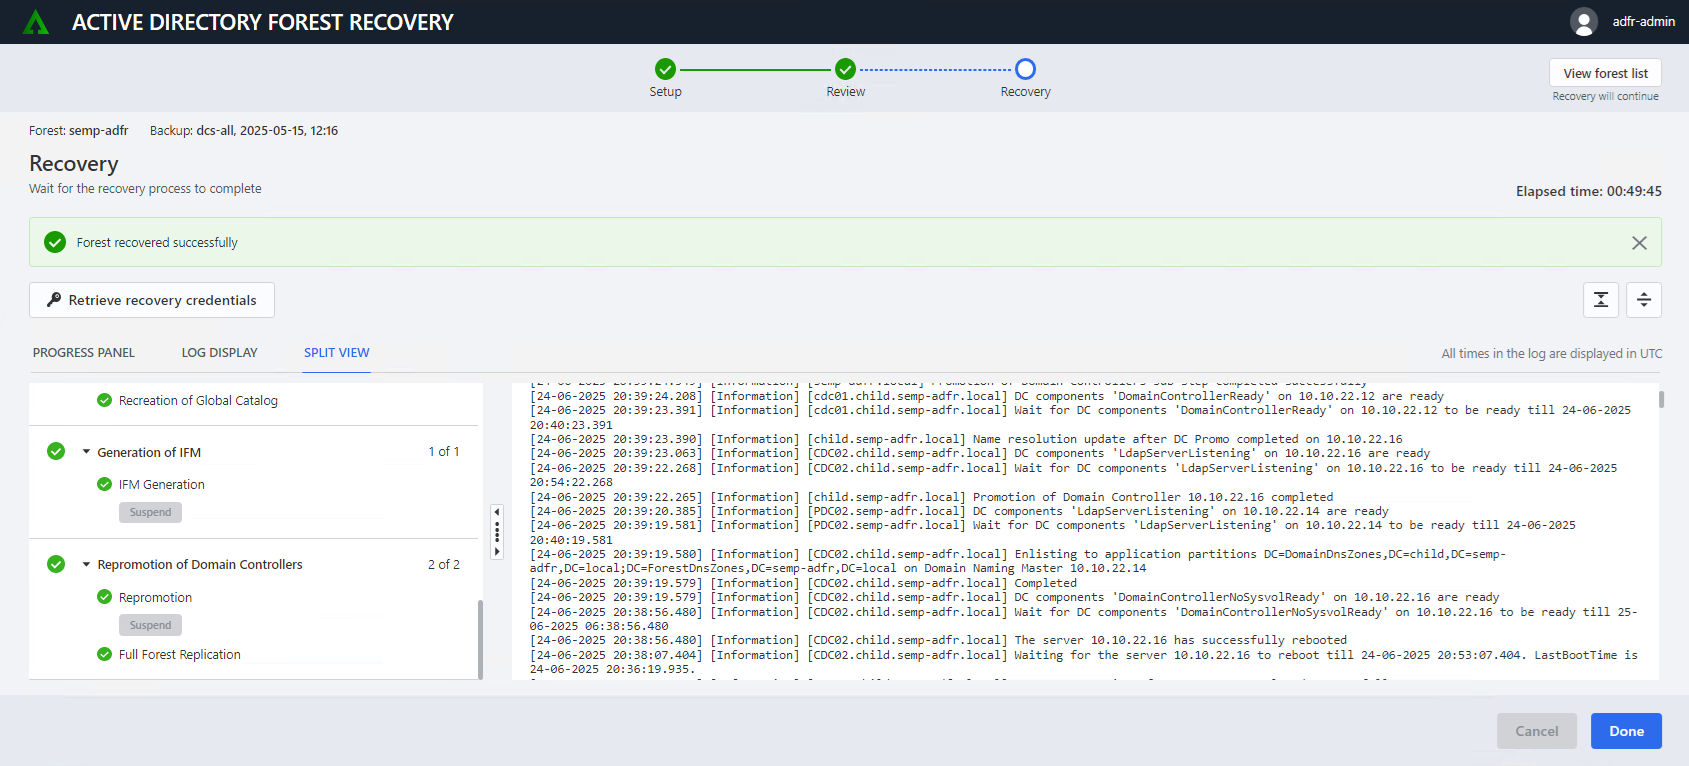
출처: semperis.com
눈에 띄는 점:
- 온프레미스 AD 및 Entra ID 전반에 걸친 변조 방지 변경 추적 및 자동 실행 취소 롤백이 포함된 복제 스트림 모니터링.
- 머신러닝 모델을 활용한 Identity Runtime Protection으로 password spraying, credential stuffing 및 무차별 대입 공격 탐지.
- ADFR 자동화는 Semperis가 의뢰한 Forrester Total Economic Impact 연구에서 더 짧은 포레스트 복구 기간과 연관되어 있습니다.
- 대체 IP 주소 공간을 포함하여 물리적, 가상, 온프레미스 및 클라우드 인프라에 대한 Anywhere Recovery 커버리지.
- GDPR, HIPAA용 네이티브 DSP 준수 보고서 템플릿, PCI DSS 및 SOX 증거 수집.
- 적격 고객을 위한 ADFR, DRET 및 사고 대응 서비스를 결합한 Ready1 패키지입니다.
고려할 사항:
- DSP는 커밋 후 변경 사항을 감지하고 롤백하므로, 사전 실행 차단이 필요한 팀은 보완 통제를 테스트해야 합니다.
- 복제 스트림 가시성은 복제 메타데이터가 없는 LDAP 쿼리, Kerberos 인증 및 정찰 이벤트를 놓칠 수 있습니다.
- 지속적인 access governance 및 권한 검토에는 DSP 준수 템플릿을 넘어서는 추가 도구가 필요합니다.
- Semperis의 공개 자료는 Cybersecurity Maturity Model Certification (CMMC) 매핑을 확인하지 않아 방위 계약자 감사 계획에 영향을 미칩니다.
- DSP, ADFR, Lightning Intelligence 및 DRET 전반에 걸친 완전한 커버리지는 여러 라이선스가 필요하여 조달 및 갱신 업무가 증가합니다.
- 적용 범위는 AD 및 Entra ID에 중점을 두므로 Okta 및 비인간 아이덴티티는 추가 제어가 필요합니다.
적합 대상: AD 및 Entra ID 위험이 있는 복구 중심 기업.
Quest: 모듈식 복구, 탐지 및 거버넌스
Quest는 모듈식 포트폴리오를 통해 AD 보호를 다룹니다: ITDR용 Identity Defense(이전 명칭 Security Guardian), 백업 및 복구용 Entra ID용 RMAD 및 Identity Recovery, 그리고 감사 및 거버넌스를 위한 Change Auditor와 Active Roles.
차별점은 탐지, 복구, 감사, 거버넌스 및 공격 경로 매핑을 각각의 특정 운영 요구에 맞게 별도로 구매할 수 있다는 점입니다.
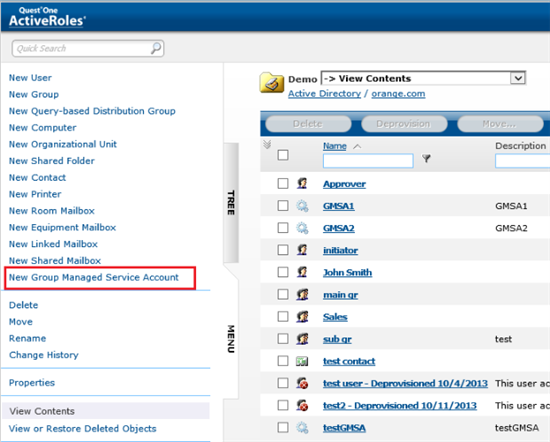
출처: quest.com
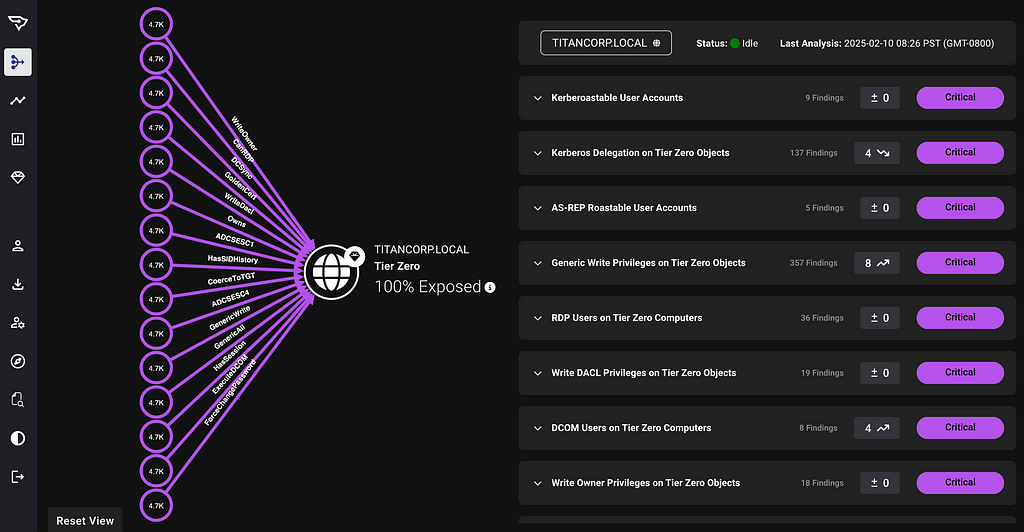
Quest는 AD 및 Entra ID 전반의 공격자 도구 및 기법에 대한 경고, Tier 0 변동 가시성 및 Shields Up 격리를 위해 Identity Defense를 배치합니다. Tier 0은 도메인 컨트롤러 및 디렉터리를 제어할 수 있는 계정과 같은 가장 권한이 높은 ID 자산을 의미합니다.
Quest는 Shields Up을 AD 권한을 변경하지 않는 오버레이로 설명하며, 이는 활성 사건 중에 적용 및 제거가 용이하고 프로토콜 계층 차단은 별도의 개념 증명 요구 사항으로 남아 있습니다.
눈에 띄는 점:
- 중요한 신원 자산을 위한 Shields Up 격리가 적용된 AD 및 Entra ID 전반의 Identity Defense 경고.
- Tier 0 노출 및 비인간 아이덴티티 취약점을 드러내는 지속적인 identity posture 벤치마킹입니다.
- 그룹 정책 개체 및 디렉터리 정보 트리 지표로 디렉터리 위험 조사 우선 순위 지정에 도움을 줍니다.
- RMAD 포리스트 수준 재해 복구 및 세분화된 개체 및 속성 복원 옵션.
- Identity Recovery for Entra ID는 RMAD의 클라우드 디렉터리 대응 제품으로, 이제 Azure Government에서 FedRAMP High 승인을 받았습니다.
- SpecterOps BloodHound Enterprise 공격 경로 매핑은 별도의 제품으로 제공됩니다.
고려할 사항:
- Quest는 Identity Defense, RMAD, Identity Recovery 및 Change Auditor 워크플로 전반에 걸쳐 단일 콘솔을 확인하지 않습니다.
- 공격 경로 분석은 BloodHound Enterprise를 통해 이루어지므로 라이선스 및 수정 인수인계를 별도로 평가하세요.
- 완전한 거버넌스 적용을 위해서는 Change Auditor, Active Roles 또는 유사한 도구가 운영 소유권을 높이는 데 필요합니다.
- Shields Up는 프로토콜 계층 차단이 아닌 오버레이이므로 활성 사고 요구 사항에 맞게 테스트하세요.
- Identity Defense는 감사 준비를 마케팅하며, 프레임워크에 매핑된 템플릿은 별도의 감사 및 거버넌스 제품에 존재합니다.
추천 대상: 여러 Quest 도구를 실행할 수 있는 모듈형 구매자.
Semperis 대 Quest: 직접 비교
아래 기준은 단일 SKU를 개별적으로 비교하는 대신 두 공급업체의 다중 제품 포트폴리오를 아우릅니다.
위협 탐지 접근 방식
Semperis DSP는 복제 스트림 모니터링을 통해 악의적 변경을 감지하고 커밋 후 Auto Undo로 롤백합니다. 이 설계는 변조 방지 변경 가시성을 제공하지만, LDAP 쿼리, Kerberos authentication 및 정찰 범위는 검증이 필요합니다. Quest Identity Defense는 Shields Up 격리를 추가하여 공격 중 핵심 자산에 대한 변경을 동결하며, 이는 프로토콜 계층 차단 외부에 위치한 오버레이입니다. Quest는 격리 속도에서 앞서 있습니다.
복구 깊이 및 복구 시간 목표(RTO)
Semperis ADFR는 재구축 중 악성코드 재유입을 방지하기 위해 Clean Restore 및 Anywhere Recovery를 중심으로 구축되었습니다. Quest RMAD는 전체 도메인 컨트롤러 재구축 없이 세분화된 객체 및 속성 복원을 제공하며 Microsoft forest 복구 작업을 자동화합니다.
Semperis는 대규모 산림 복구 설계에서 선두를 달리고 있으며, Quest는 세밀하고 목표 지향적인 복구에서 선두를 달리고 있습니다. 어느 주장도 그대로 받아들이지 말고 개념 증명에서 시나리오에 맞는 실제 RTO를 테스트하세요.
거버넌스 및 규정 준수 증거
Semperis DSP에는 GDPR, HIPAA, PCI DSS 및 SOX에 대한 규정 준수 보고서 템플릿이 포함되어 있으며, 지속적인 액세스 거버넌스나 권한 검토는 포함되지 않습니다. Quest는 포렌식 변경 추적을 Identity Defense와 별도로 구매하는 Change Auditor로 분리합니다. 국방부(DoD) 계약자가 CMMC 마감일에 맞춰 작업할 때, 프레임워크에 매핑된 증거 및 액세스 검토는 감사 준비 상태에 직접적인 영향을 미칩니다.
Semperis는 핵심 Identity Threat Detection & Response 제품 내 즉시 사용 가능한 템플릿에서 선도적입니다; Quest는 동등한 기능에 대해 추가 구매가 필요합니다. 두 제품 모두 지속적인 접근 거버넌스를 위한 보조 도구가 필요합니다.
콘솔 및 포트폴리오 복잡성
Semperis는 DSP와 ADFR를 긴밀하게 통합하지만 Lightning Intelligence와 DRET는 별도로 판매합니다. Quest는 모듈식 설계로 Identity Defense, RMAD, Identity Recovery for Entra ID, Change Auditor, BloodHound Enterprise 전반에 걸쳐 단일 콘솔이 확인되지 않았습니다.
어느 공급업체도 탐지, 복구 및 거버넌스를 모두 포함하는 단일 콘솔을 제공하지 않습니다. 이 격차 때문에 통합 대안과의 나란한 개념 증명이 가치가 있습니다.
Semperis와 Quest 중 선택하는 방법
두 공급업체 모두 동일한 디렉터리를 보호하므로 선택은 일반적으로 가장 큰 피해를 초래할 실패 모드를 따릅니다.
다음과 같은 경우 Semperis를 선택하세요:
- 우선 순위는 재해 발생 후 가장 빠르고 신뢰할 수 있는 전체 숲 복구입니다.
- 변조 방지 복제 기반 변경 추적과 자동 롤백이 탐지 모델에 적합합니다.
- 팀은 DSP와 ADFR의 긴밀한 통합을 선호하며, 커버리지가 확대됨에 따라 Lightning Intelligence와 DRET에 예산을 책정할 수 있습니다.
다음과 같은 경우 Quest를 선택하세요:
- 우선 순위는 탐지, 복구, 감사 및 공격 경로 매핑 모듈을 모듈별로 조립하는 것입니다.
- 객체 및 속성의 세분화된 복원은 전체 포레스트 재구성 속도보다 일상적으로 더 중요합니다.
- Azure Government에서의 FedRAMP High 승인은 Entra ID 보호 및 복구를 위한 필수 요건입니다.
결정은 보통 운영 능력에서 갈립니다. 작은 팀은 더 적고 집중된 제품을 선호할 수 있지만, 기능별로 별도의 도구를 원하고 여러 콘솔을 관리할 수 있는 팀은 모듈화를 선호할 수 있습니다.
Semperis 또는 Quest 대신 Netwrix를 선택해야 할 때
Microsoft 중심 환경을 가진 규제 산업의 중견 기업(100-5,000명 직원)의 경우, 팀이 AD 복구, 차단, 감사 증거 및 액세스 검토를 또 다른 운영 사일로 없이 통합할 수 있는지가 실질적인 문제입니다.
탐지나 롤백을 넘어 실시간 차단이 필요할 때
비교된 두 플랫폼 모두 탐지 후 롤백 또는 격리를 강조합니다. Netwrix Threat Prevention 는 DCSync를 도메인 컨트롤러 자체에서 정책 범위 외부의 머신이 GetNCChanges API 호출을 할 때 가로채 차단합니다. 개념 증명 단계에서 그룹 멤버십 변경 및 그룹 정책 개체 편집과 같은 기타 권한 변경 방지 요구사항도 테스트하세요.
규정 준수 보고서 템플릿이 포함된 액세스 검토가 필요할 때
핵심 Identity Threat Detection and Response 제품은 종종 지속적인 액세스 거버넌스를 보조 도구에 맡기며, 상시 액세스가 바로 그 격차가 드러나는 지점입니다: Netwrix 2026 Data and Identity Security Report에 따르면 76%의 조직이 상시 액세스를 즉시 취소할 수 없습니다.
Netwrix Auditor 이전과 이후를 쌍으로 연결하는 AD 변경 감사로 SOX, HIPAA, PCI DSS, GDPR, FISMA/NIST에 사전 매핑된 보고서를 제공하며, Access Reviews와 통합되어 비즈니스 소유자가 감사와 함께 리소스 및 그룹을 검토할 수 있습니다.
금융 서비스에서 감사 효율성 향상은 구체적입니다: First National Bank and Trust of Beloit는 Netwrix Auditor를 사용하여 Office of the Comptroller of the Currency (OCC) 감사 준비 시간을 1주일에서 1시간으로 단축했습니다.
탐지 및 감사와 동일한 공급업체에서 포레스트 복구를 원할 때
Netwrix Identity Recovery는 변경 타임라인에서 개별 객체, 속성 및 그룹 멤버십을 롤백하고 AD, Entra ID 및 Okta를 포함하는 전체 AD 포리스트 복구를 자동화합니다. 이는 Netwrix Threat Prevention, Netwrix Threat Manager 및 Auditor와 동일한 공급업체 관계 하에 이루어집니다. 공급업체의 복구 속도 주장만을 그대로 받아들이지 말고 개념 증명 중에 나란히 RTO 비교를 실행하세요.
차단, 감사 증거 및 디렉터리 복구가 단일 운영 모델로 작동해야 하는 팀은 별도의 콘솔과 라이선스가 아닌 단일 Netwrix 배포에서 이 세 가지를 모두 얻습니다.
데모 요청하여 Threat Prevention, Auditor 및 Identity Recovery가 Semperis 또는 Quest의 최종 후보 목록과 함께 차단, 감사 증거 및 포레스트 복구를 처리하는 방식을 확인하세요.
면책 조항: 이 문서의 정보는 2026년 7월 기준으로 확인되었습니다. 제품 기능, 로드맵 및 가격은 변경될 수 있으므로 구매 전에 각 공급업체에 직접 확인하십시오.
Semperis 대 Quest에 대한 자주 묻는 질문
공유하기
더 알아보기
저자 소개