
在 Active Directory 中添加别名
Aug 25, 2025
Active Directory 支持通过 proxyAddresses 属性来设置邮件别名;该属性用于存储主要地址和次要地址。别名可实现基于角色的地址、简化管理,并在无需额外邮箱的情况下将通信集中到 Exchange 或 Microsoft 365 中。你可以通过 ADUC(Attribute Editor)或 PowerShell(Set-ADUser -Add/-Remove @{proxyAddresses="smtp:alias@domain.com"} )来管理。复制与 Exchange 同步可能存在延迟。若进行批量操作,请使用带 PowerShell 的 CSV 导入。
AD 概览
Microsoft Active Directory is a directory service for Windows domain networks. Active Directory serves as a centralized database which stores information about network resources, including users, computers, and services. It plays a significant role in network management and security, providing a framework for user authentication, authorization, resource management, and policy enforcement. This allows organizations to manage permissions and access rights across the entire network efficiently. Below are some key services Active Directory providing.
身份认证
身份认证是验证试图访问网络的用户或设备身份的过程。Active Directory 使用 Kerberos 和 NTLM 等协议来安全地对用户进行身份认证。当用户登录时,AD 会将其凭据与已存储的数据进行比对,以确保用户确实是其所声称的身份。
授权
授权是确定已通过身份认证的用户在网络中被允许执行哪些操作的过程。在完成身份认证后,AD 会根据用户所属的组以及对文件、文件夹和应用程序等资源分配的访问控制权限来检查用户的权限。这确保用户只能访问其被允许使用的资源,从而增强安全性。
权限管理
权限管理包括为不同资源设置并控制用户和组的访问权限。AD 允许管理员使用“Access Control Lists (ACLs)”为用户和组定义权限级别,从而实现细粒度的访问控制。通常通过 Group Policy Objects (GPOs) 进行管理,即为用户和计算机应用特定设置。
资源访问
AD 通过管理用户凭据和权限来促进对资源的访问。当用户请求访问某个资源时,AD 会验证其身份并检查其权限;如果获得授权,则允许访问。Active Directory 使用安全组和权限来管理资源访问。
层级结构
Active Directory 采用层级结构组织,可实现对网络对象的高效管理与组织。通过在林、域和 OU 中对用户、计算机、打印机以及服务器进行分类,管理员能够应用策略、管理权限并有效维护安全性。该层级结构包含以下几个关键组成部分。
林
林是 Active Directory 中的顶级容器,由一个或多个域树组成。每个林共享通用的架构(schema)和 global catalog,但可能拥有不同的命名空间。它定义了所有域能够运行的安全边界。
域树
域树是域的层级结构。每个域都可以包含多个对象,例如用户帐户、计算机以及其他资源。
域
域是对网络对象(如用户帐户、计算机和服务)进行的逻辑分组。每个域都有自己的一套安全策略和管理边界,使得管理用户访问权限和资源更加方便。
域控制器(DC)
运行 Active Directory Domain 服务的服务器,负责管理域内的身份验证和授权。
组织单位(OU)
OU 是域内用于组织对象的容器。它们可以将用户、组、计算机及其他资源进行分组,以便更轻松地进行管理并应用组策略对象(Group Policy Objects, GPOs)。OU 还可以嵌套,从而在域内形成层级结构。
对象
在域和 OU 中,AD 会存储不同的对象,用于表示不同的网络资源。下面列出了常见对象。
- 用户帐户: 每个用户帐户都是一个对象,包含用户名、密码、电子邮件地址以及组成员身份等属性。用户帐户是网络内进行身份验证和授权所必需的。
- 组:用户帐户的集合,用于简化权限管理。组可以是用于授予权限的安全组(security groups),也可以是用于邮件分发的分发组(distribution groups)。
- 计算机帐户: 它们表示网络中的物理或虚拟机。每个计算机帐户都用于身份验证,并允许该计算机与 AD 进行通信。
- 打印机对象: 打印机可以在 AD 中以对象形式表示,从而实现对共享打印资源的集中管理和访问控制。
- 服务器对象: 服务器也在 AD 中被当作对象处理,这使得可以管理与特定服务器角色相关的服务以及访问权限。
存储网络对象的信息
Active Directory 使用结构化格式来存储有关这些网络对象的信息,包括下列内容。
- 属性: AD 中的每个对象都有用于存储特定信息的属性。例如,用户帐户对象包含诸如 sAMAccountName、displayName、userPrincipalName 和 email 等属性。
- 架构: 架构定义了可在 Active Directory 中创建的对象类型和属性。它决定目录中存储的数据性质,并建立数据验证规则。
- 全局编录: 这是一个集中式数据存储库,包含 AD 林中每个对象的一部分属性。全局编录有助于在整个目录中进行搜索,并使用户能够快速定位资源。
电子邮件地址在 AD 中的作用
用于管理用户帐户和沟通的电子邮件地址的重要性
电子邮件地址在 Active Directory 中发挥着重要作用:它有助于通信、标识以及用户帐户的管理,通常也会被用作用户帐户的唯一标识符。存储在 AD 中的电子邮件地址使组织内部与外部的通信成为可能。用户可以使用集成的电子邮件系统(例如 Microsoft Exchange 或 Microsoft365)来发送和接收电子邮件、进行即时消息、共享信息并在项目中协作;这些系统与 Active Directory 协同工作以实现通信管理。电子邮件地址还可以与分发组相关联,从而便于与多个用户进行沟通。这些组可用于有效发送公告、新闻简报或其他大规模通信。AD 允许为单个用户帐户或分发组配置多个电子邮件地址,作为代理地址(proxy addresses)或别名(aliases)的概念来使用。这在需要使用不同的电子邮件格式或域名,或在不同部门可能因不同用途而需要不同地址的情况下,仍能保持集中式控制,因而十分有用。许多依赖用户身份验证和数据检索的应用程序可以与 AD 集成,并使用存储在 AD 中的电子邮件地址来实现诸如帐户通知、密码重置和多因素身份验证等功能。
与 Microsoft Exchange 等服务的集成
Microsoft Exchange 为管理用户邮箱提供了集中式环境。Microsoft Exchange 与 Active Directory 无缝集成,可实现用户帐户在 Active Directory 之间的自动同步。这意味着:在 Active Directory 中创建的用户帐户会在 Exchange 中对应创建为邮箱;同样,由于两者之间的数据同步,现有的 Active Directory 帐户也可以被选择用于创建邮箱。Exchange 允许创建分发列表(distribution lists),以及启用邮件功能的安全组(mail enabled security groups),从而促进大规模通信,使向多个收件人发送电子邮件变得更简单。Exchange 还包含先进的安全措施,例如防恶意软件(anti-malware)、反垃圾邮件过滤器(anti-spam filters)以及加密(encryption),以保护敏感信息。与 Active Directory 的集成确保只有授权用户才能访问邮箱。用户可以在多种设备上访问自己的电子邮件和日历,包括台式机、笔记本电脑、智能手机和平板电脑。这种灵活性支持远程工作和随时随地的访问。Microsoft Exchange 还提供 Outlook Web App,这是一个基于浏览器的界面,用户可从任何地方访问其电子邮件、日历和其他功能,从而确保通信始终可用。
理解电子邮件别名
电子邮件别名的定义
电子邮件别名(Email aliases)是替代性的电子邮件地址,可将消息重定向到主要(主)电子邮件账户,从而让用户无需多个邮箱也能接收电子邮件。
对电子邮件别名作为转发机制的说明
电子邮件别名(Email aliases)主要作为转发机制使用:允许将发送到别名的邮件重定向到指定的主要(主)电子邮件账户。当邮件发送到别名地址时,邮件服务器会对其进行处理,并自动重定向到指定的主要电子邮件账户。收件人会在其主要收件箱中看到该邮件。对于通过别名接收的邮件进行回复时,用户可以选择从别名本身发送回复,从而保持一致的沟通渠道。别名没有独立的邮箱,它只是起到重定向的作用。这使用户能够从一个主要账户管理所有邮件。
电子邮件别名的示例用例
下面是电子邮件别名的一些示例用途场景。
- 团队或项目电子邮件: 组织可以为部门或项目创建别名,例如 “support@company.com” 或 “sales@company.com”。
- 基于角色的别名: 别名可用于管理特定角色的电子邮件,例如 “info@company.com” 或 “hr@company.com”。
- 活动报名:对于活动,可以使用诸如 events@company.com 的别名来收集报名信息,同时保持其与日常通信分开。
电子邮件别名的优势
电子邮件别名为个人和组织都提供多种优势。
管理多样化的职责
电子邮件别名(email aliases)允许你为不同的角色或项目创建不同的邮箱地址,从而更轻松地区分工作、个人用途或特定任务,并让职责保持清晰。你可以确保与特定任务或项目相关的邮件被发送到正确的位置。
增强隐私与安全性
通过使用别名,你可以在不危及主账号的情况下,将别名用于注册或较不安全的网站,从而保护你的主要电子邮件地址免受垃圾邮件、网络钓鱼和未经授权的访问。使用别名而不是主要电子邮件,你还可以在与未知联系人沟通或在公开论坛中保持一定程度的匿名性。
简化管理
在单个账户下管理多个别名(alias),通常比分别管理多个电子邮件账户更容易,从而简化密码管理并减少登录方面的麻烦。由于可以根据所使用的别名将消息定向到特定文件夹或标签,更便于管理传入邮件,从而减少收件箱的杂乱。还可以为团队或项目设置别名,使多名个人能够接收群发消息。这确保重要沟通能够高效地传达给所有相关方。
组织和筛选电子邮件
电子邮件别名(alias)能够通过帮助你根据邮件所关联的任务或项目进行分类和筛选,从而实现更好的组织管理并提升工作效率。你可以在邮件客户端中设置筛选器,自动整理来自特定别名的邮件,并让收件箱保持井然有序。
AD 中的电子邮件别名
扩展身份管理框架
将电子邮件别名集成到诸如 Active Directory 之类的 identity management 框架中,可以增强对用户身份的灵活性和控制能力,从而在维护安全与通信策略的同时提高管理效果。电子邮件别名允许用户用来表示不同的角色或职能;通过在单个用户配置文件中集中承载所有通信,同时为特定任务保留不同的电子邮件地址,这会简化 identity management。管理员可以通过该 identity management 框架集中管理电子邮件别名;当用户更换角色或职责时,无需创建或删除多个账户,就可以轻松将其现有别名进行重新指向(重定向)。这有助于确保通信连续性并尽量减少中断。电子邮件别名还可与使用 SAML(Security Assertion Markup Language)或 OAuth 等标准的其他身份服务配合使用,从而促进跨多个应用程序的身份验证流程更加顺畅。
与 Microsoft 365 等服务配合使用,无需额外的邮箱即可使用替代电子邮件地址
Microsoft 365 中的电子邮件别名提供了一种有效的方式,用于管理替代电子邮件地址,而无需承担管理开销或额外邮箱带来的成本,从而在成本与工作流效率方面带来收益。与本地的 Exchange 和 Active directory 类似,Microsoft 365 中的别名允许管理员与用户为多种用途(例如支持与市场营销)保留不同的电子邮件地址,同时将通信集中到一个主要收件箱中。用户可以为特定目的设置别名,帮助过滤与整理传入消息。管理员可以在 Microsoft 365 Admin Center 的单一位置管理所有别名,使得按需添加或移除别名变得十分直接。别名还可与 Microsoft Teams 和 SharePoint 配合使用,确保在各种平台上实现一致的通信与身份。
申请 Netwrix Directory Manager 提升 AD 效率的免费试用
Active Directory 和电子邮件地址属性
Active Directory 使用特定属性来管理用户账户的电子邮件地址,尤其是在与 Microsoft Exchange 或 Microsoft 365 等邮件系统进行集成的环境中。以下是 Active Directory 中与电子邮件地址相关的关键属性。
- Mail: 该属性用于存储用户的主要电子邮件地址。通常格式为“user@example.com”。它用于电子邮件通信,并在 Exchange 中承担用于邮件相关功能的主要标识作用。
- proxyAddresses: 该多值属性包含与用户关联的其他电子邮件地址(别名)。每个别名都可以采用“SMTP:alias@domain.com”或“smtp:alias@domain.com”的格式(“SMTP”的大小写表示它是主要地址)。
- mailNickname:Active Directory 属性,也称为“alias”。Microsoft Exchange 使用该属性来定义用户的短名称,而该短名称往往是其主要电子邮件地址的一部分。
AD 对象属性
Active Directory 对象属性定义了目录中用户、组、计算机以及其他对象的属性。每个 AD 对象都拥有大量属性,用于表示不同的功能和特性。
属性在定义用户详细信息中的作用
属性是定义用户账户特征和属性的关键组成部分。每个用户对象由多种属性构成,这些属性提供关于用户的详细信息,并支持网络中的不同功能。下面介绍其中一些属性的不同作用。
标识与认证
- distinguishedName: 此唯一标识符用于存储用户在 AD 层级结构中的位置,并且对于识别用户对象至关重要。
- sAMAccountName: 通常称为登录名,用于较旧的 Windows 系统,并且在用户身份验证时是必需的。
- userPrincipalName (UPN): 这种类似电子邮件的格式(例如 user@domain.com)作为现代化的登录标识,用于简化用户对不同服务的访问。
个人信息
- givenName: 表示用户的名字。
- sn (surname): 存储用户的姓氏。
- displayName: 一个易于使用的显示名称。
联系信息
- mail: 此属性用于保存用户的主要电子邮件地址。
- telephoneNumber: 此处提供用户的电话号码。
组成员资格与访问控制
- memberOf: 用于识别用户所属的组。
- groupType: 确定用户在网络中针对不同资源所拥有的访问级别。
账户管理
- userAccountControl: 此属性包含用于定义账户设置的标志,例如账户是否已启用或已禁用。
- lastLogonTimeStamp: 记录用户登录到 AD 的最后时间。
安全与合规
- passwordLastSet: 该属性有助于追踪用户上次更改密码的时间,从而支持遵守要求定期更新密码的安全策略。
- accountExpirationDate: 指定用户账户将到期的日期,这对于管理临时用户访问至关重要,例如承包商或学生。
电子邮件地址属性在连接数字身份与通信方面的重要性
电子邮件地址属性在组织内部建立和管理数字身份方面发挥着重要作用。电子邮件地址作为用户的唯一标识符,使得管理账户和通信更加容易。它有助于在可能存在多个用户姓名或角色相似的环境中防止混淆。电子邮件地址经常用于多个数字平台上的用户注册和身份验证。它们使用户能够访问应用程序、软件和云服务,并将其数字身份与关键工具连接起来。电子邮件地址通常用于 2FA 过程中,为用户账户增加额外的安全层。许多系统使用电子邮件地址进行账户注册、验证、密码重置和恢复流程。此功能可确保对数字身份的安全访问。
与 Microsoft Exchange 的集成
Active Directory 与 Microsoft Exchange 协同工作,提供全面的身份与电子邮件管理系统。Active Directory 作为用户管理的核心支撑,而 Microsoft Exchange 则促进电子邮件通信。
Exchange 对 AD 电子邮件属性的依赖
Microsoft Exchange 在有效运行以及管理用户身份和电子邮件通信方面,严重依赖 Active Directory 的电子邮件属性。AD 中的“mail”属性至关重要,因为它用于定义用户的主要电子邮件地址。Exchange 会使用该属性将邮件正确路由到用户的邮箱。 “proxyAddresses” 属性包含与用户关联的所有辅助电子邮件地址(别名)。Exchange 会利用这些信息,将发送到任意别名的邮件投递到用户的邮箱中。Exchange 从 AD 中提取包括电子邮件地址在内的信息,以填充全局地址列表(Global Address List)。这使得用户能够轻松查找并与组织内的其他人员沟通;在 AD 中对电子邮件属性所做的任何更改都会自动反映到 GAL 中,从而确保信息始终是最新的。Exchange 还会使用 AD 组属性来管理用于电子邮件通信的分发列表。最重要的是,Exchange 依赖 AD 进行用户身份验证,也就是说用户会使用其 AD 凭据登录。
在修改地址或添加别名时反映电子邮件基础设施的变更
在 Active Directory 中修改或添加电子邮件地址和别名时,需要考虑并落实若干关键事项与流程。请在 Active Directory 中修改相关属性,例如 mail 或 proxyAddresses,并确保这些更改已反映到用户资料中。随后需在电子邮件系统中调整路由和转发规则,以适配新的地址或别名,确保不会出现电子邮件丢失或被错误导向的情况。对 Active Directory 所做的更改应会自动更新 Exchange 中的 Global Address List;如果没有自动更新,请确认 GAL 已反映这些更改,以便用户能够访问到正确的信息。还应进行测试,验证发送到新地址或别名的邮件是否被正确路由,并确保所有用户都能从其别名正常发送电子邮件且不出现问题。
在 Active Directory 中添加备用电子邮件地址
在 Active Directory 中添加备用电子邮件地址,需要修改用户帐户的 proxyAddresses 属性;该属性用于存储与用户关联的所有电子邮件地址。
前提条件
在继续向 Active Directory 添加备用电子邮件地址之前,务必要确保满足某些前提条件。
管理员访问
请确认你在 Active Directory 中具有管理员权限。该级别的访问权限是修改用户属性所必需的,包括电子邮件地址。
已验证的主要电子邮件地址
在添加辅助电子邮件地址之前,请确认用户的主要电子邮件地址有效且可正常使用。这样可以确保所有通信都能正确定向,并降低发生冲突或投递问题的概率。
遵守组织的电子邮件策略
确保电子邮件地址的分配符合贵组织的电子邮件政策。可能存在关于格式、使用方式,甚至对可使用的辅助地址类型的限制(例如:个人域名与专业域名区分)的相关指南。确保合规可以避免未来潜在问题。
在 Active Directory 中添加别名(alias)的方法
请按照以下步骤在 Active Directory 中使用 Active Directory Users and Computers (ADUC) 管理控制台添加辅助电子邮件地址。
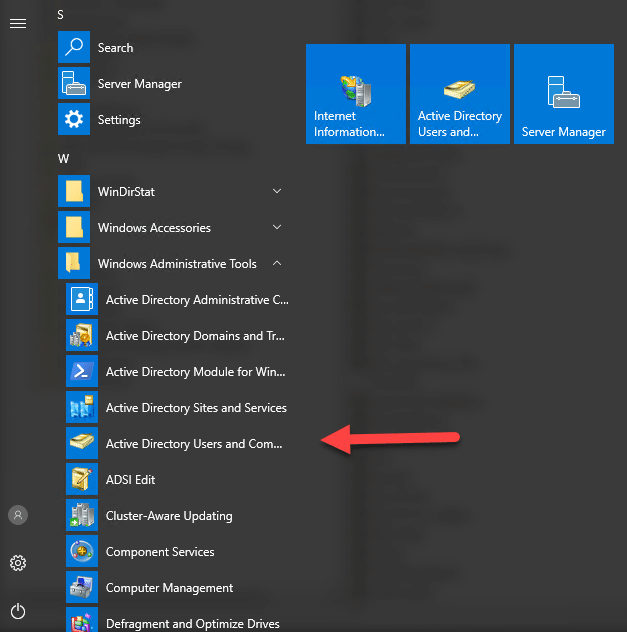
- 启动 Active Directory Users and Computers。在 Windows Server 上,你可以在“开始”菜单的“管理工具(Administrative Tools)”下找到它。或者,如果你的工作站已安装 RSAT 工具,也可以在“开始”菜单中搜索 Active Directory Users and Computers。
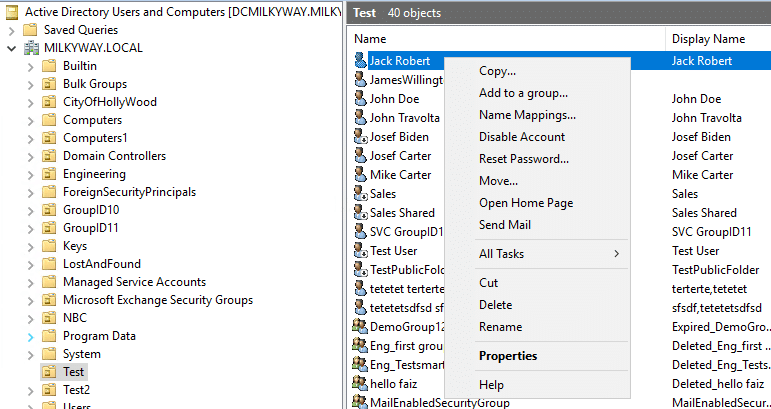
- 在 ADUC 控制台中,导航到用户账户所在的组织单位(Organizational Unit),右键单击该用户,然后从右键菜单中选择“属性(Properties)”。
- 在所选用户帐户的“属性(Properties)”窗口中,转到“属性编辑器(Attribute Editor)”选项卡。
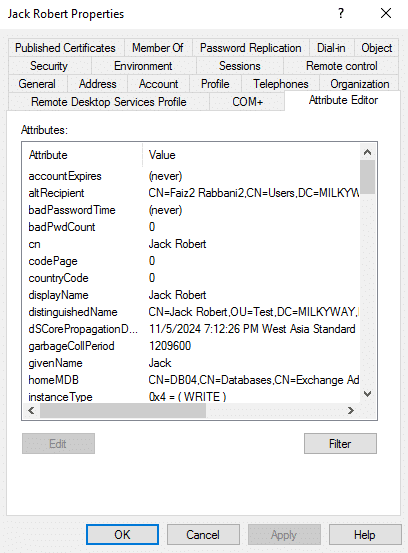
注意:如果看不到“属性编辑器(Attribute Editor)”选项卡,则需要在 ADUC 中启用“高级功能”。方法是点击 ADUC 窗口顶部的“视图(View)”菜单,然后选择“高级功能”,以显示包括“属性编辑器”在内的其他选项卡。
- 在“属性编辑器(Attribute Editor)”选项卡中向下滚动,找到“proxyAddresses”属性。双击“proxyAddresses”以进行编辑。
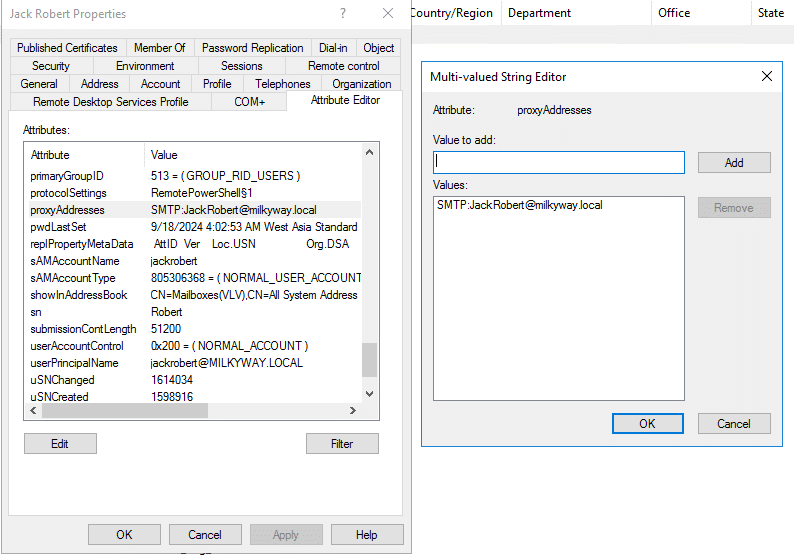
- 在 proxyAddresses 字段中,在“Value to add:”字段里按如下格式输入 SMTP 值:“smtp:alias@example.com”,然后点击 Add以包含一个新的电子邮件地址。
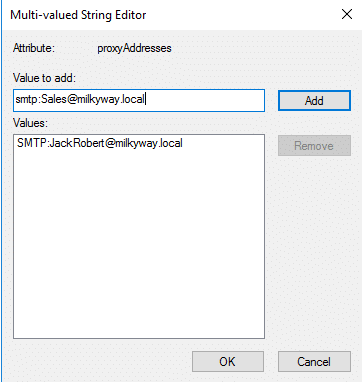
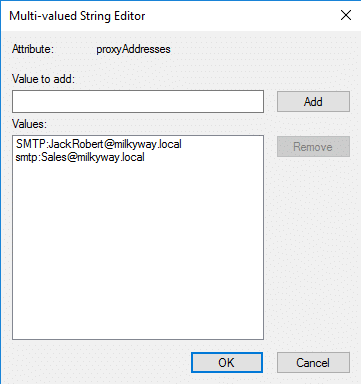
- 添加所需别名后,点击 OK 以保存对“proxyAddresses”属性所做的更改。然后,在用户的“Apply 和 OK(Properties)窗口中点击以应用更改并关闭窗口。
验证辅助电子邮箱地址
等待同步传播
当您添加辅助电子邮箱别名时,更改可能不会立即反映到所有系统中。同步传播时间取决于多种因素,例如 Active Directory 中的复制时间,通常每 15 分钟发生一次。电子邮件系统的同步,尤其是当您的组织使用 Exchange 或 Office 365 时。请至少等待 15 分钟,让 AD 复制确保更改已同步到所有域控制器;对于 Microsoft Exchange 或 M365,请确认更改已反映。必要时,您可以在域控制器上手动强制复制,但通常只需要等待一段时间以使更改生效。更改从几分钟到几个小时后生效是很常见的。
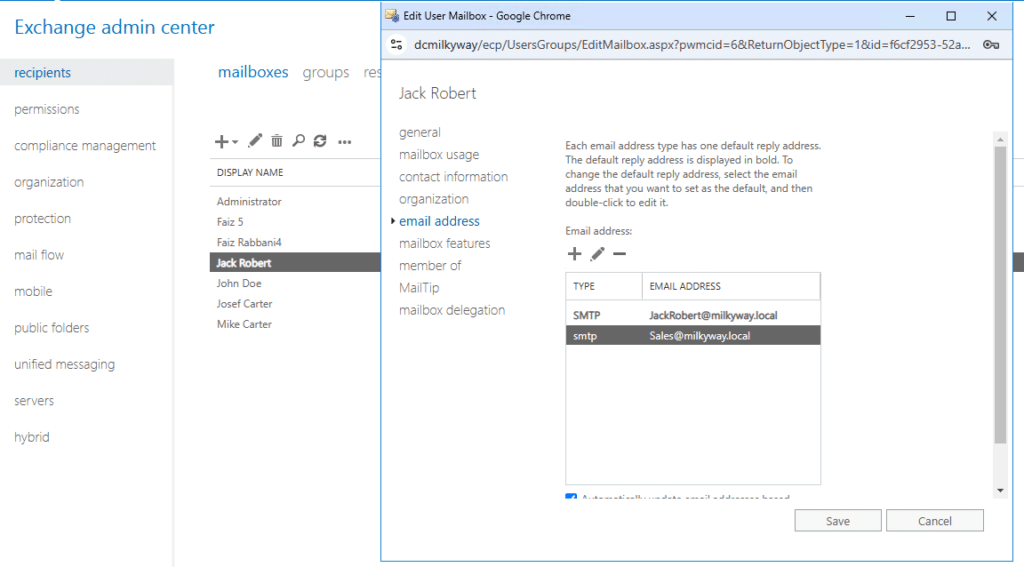
下面是使用 Active Directory 添加的别名的示意图。它已反映到本地(on-premises)Exchange 服务器中,并可随时使用。在小型环境中,通常是即时生效的;但在大型基础设施中,可能需要更长时间。
测试电子邮件投递
在给予足够的传播(propagation)时间之后,下一步是对新添加的辅助地址进行邮件投递的彻底测试。首先,从外部邮箱账户发送一封测试邮件开始此过程,最好使用一个与贵组织无关联的账户。该测试邮件应当清晰且简洁,便于您轻松验证其是否已到达。发送之后,请检查与辅助地址关联的收件箱,以确认测试邮件是否成功送达。
确认邮件客户端功能
验证辅助电子邮件地址的最后一步是确保用户能够在新地址的情况下顺利访问并有效使用邮件客户端软件。打开诸如 Microsoft Outlook、Mozilla Thunderbird 等邮件客户端,或贵组织所使用的其他任何应用,并将其配置为包含辅助电子邮件地址。通过该地址执行一系列任务,包括发送、接收以及回复邮件。留意可能出现的任何同步问题,例如邮件接收延迟,或已发送项目不显示等情况。
添加辅助电子邮件地址时的注意事项
在 Active Directory 中为用户账户添加辅助电子邮件地址时,需要考虑若干重要因素,以确保实现顺畅集成、保障安全,并符合组织标准的要求。
别名的用途
在添加别名之前,请先定义常见用途,例如基于角色的地址——当用户需要承担多种角色或职能时,这种做法很有用。用户可能希望使用更容易记忆或与特定项目/活动更相关的别名;有时别名用于对外沟通,而内部则使用主邮箱。有时,别名也用于将邮件转发到另一个地址或分发组,以便更好地处理特定邮件类型,例如客户咨询或团队沟通。
邮件策略的一致性
每个组织都应制定电子邮件策略,用于规范邮件别名的创建与管理。确保辅助别名符合组织的命名规范。别名不会让用户面临诸如垃圾邮件和网络钓鱼等安全风险;请使用诸如邮件过滤、反钓鱼策略或多因素身份验证之类的安全措施。确保邮件别名与 DLP policies 保持一致,以确保敏感信息不会通过未经批准的邮箱地址被误发或误收。确保别名适用与主邮箱地址相同的合规控制,例如加密或归档策略。
域名可用性与冲突
添加辅助电子邮件地址时,必须确保域名配置正确,并且不会与现有系统发生冲突。此步骤包括验证:你要将别名添加到的域名在系统中是有效且可用的。如果使用 Exchange 或 Microsoft 365,请确认该域名已注册并且配置正确。确认该别名是唯一的,不会与其他用户的别名或电子邮件地址冲突。在添加别名之前,请检查 proxyAddresses 中是否存在重复或冲突。
排查电子邮件别名问题
在使用电子邮件别名时,可能会出现一些常见问题,这些问题会中断通信或引起混淆。
常见问题
为检查配置、权限和邮件流向保留一套清晰的流程,将有助于确保用户体验更加顺畅,并维持组织内部的有效电子邮件通信。
重复别名冲突
如果两个用户共享相同的别名,可能会导致电子邮件投递问题。请使用 Active Directory 或您的邮件管理控制台列出现有别名。通过修改其中一个用户帐户来更改或移除冲突的别名,以确保每个别名都是唯一的。
无法添加别名
尝试添加新的别名时,系统会返回错误。可能是由于缺少修改用户帐户的权限,或邮件系统或目录服务存在技术问题。请确保您具有添加别名所需的权限。如有必要,请联系管理员,或在日志中查找特定的错误消息以定位问题。有时临时性问题可能会阻止更改,请在短暂等待后再试。
缺失或不正确的别名
该别名似乎缺失,或添加不正确。请通过查看 Active Directory 中的“proxyAddresses”属性来确认别名是否已正确添加。请记住,更改可能需要一段时间才能传播/生效;等待一小段时间后再检查一次。建议用户从其邮件客户端注销并重新登录以刷新设置,因为某些客户端可能需要重新启动才能识别新的别名。
别名路由错误
发送到别名的邮件可能无法到达目标邮箱,这表明存在路由问题。请检查邮件服务器中配置的路由规则,确保发送到别名的邮件会被定向到正确的邮箱。分析邮件投递日志,确定发往别名的邮件被路由到了哪里,或是否出现退信(bounce)。这有助于定位任何配置错误。
如有必要,请重启服务并联系支持
在某些情况下,为了让更改被识别,可能需要重启诸如 Exchange 或相关服务等邮件服务。使用合适的服务管理控制台来安全地重启这些服务。如果在核实设置和权限后问题仍然存在,请收集所有相关信息,并联系贵公司的 IT 支持团队以获得进一步帮助。
定期 AD 维护
对 Active Directory 进行例行审计,以确保所有用户帐户、别名(aliases)和权限均已正确配置并保持最新。识别并移除任何可能导致系统内部冲突的过期或不活跃帐户。
使用 PowerShell 进行邮件别名(Email Alias)管理
PowerShell 也可用于邮件别名管理,这样通常比使用 ADUC 逐步操作更省事。你可以轻松地在 Microsoft Exchange 或 Active Directory 中添加、修改或移除别名。以下是一些使用 PowerShell 管理邮件别名的命令。请确保你在环境中具备管理用户帐户和别名所需的权限。
查看现有别名
要使用 PowerShell 查看用户现有的电子邮件别名,请使用以下命令。
Get-ADUser -Identity “JackRobert” -Properties proxyAddresses | Select-Object proxyAddresses
该命令会检索 proxyAddresses 属性,该属性会列出与指定用户关联的所有别名。
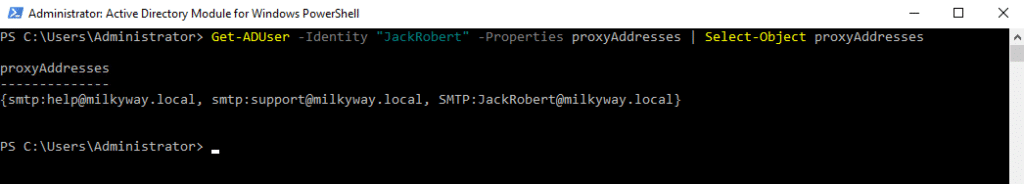
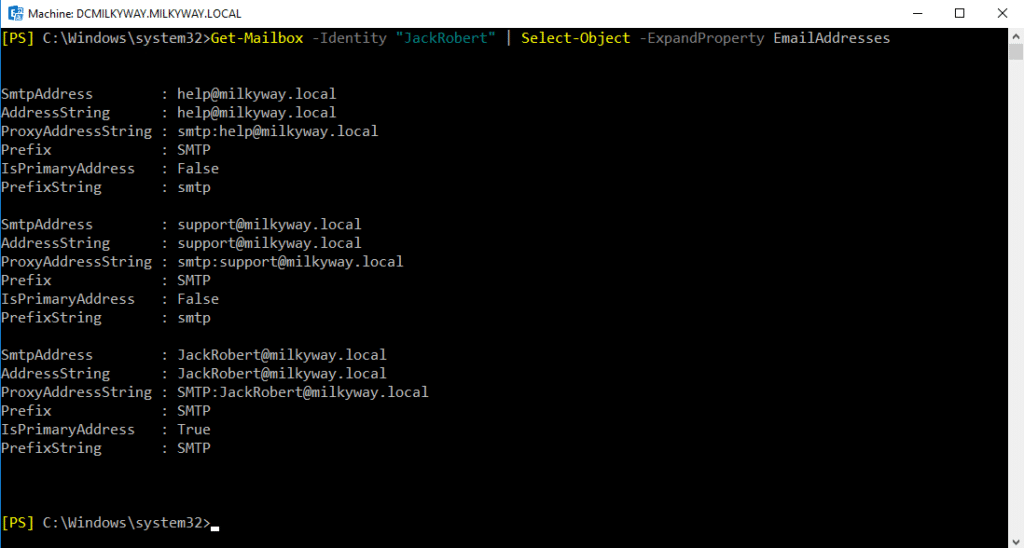
要使用 Exchange Management Shell 或 Microsoft 365 查看特定用户的所有别名,请使用以下命令。
Get-Mailbox -Identity “JackRobert” | Select-Object -ExpandProperty EmailAddresses
此命令将输出分配给该用户的所有电子邮件地址列表。你可以在三个列表中都查看字段“IsPrimaryAddress”,并且会发现 JackRobert@milkyway.local 对应的值为 true,而另外两个显示为 false,这证明它们是该用户的别名(aliases)。
添加新的别名
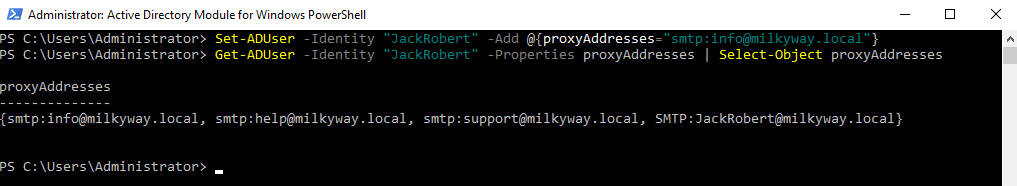
要为用户添加新的电子邮件别名,请使用下面的 cmdlet。
Set-ADUser -Identity “JackRobert” -Add @{proxyAddresses=”smtp:info@milkyway.local”}
上述 cmdlet 不会产生任何输出,但会在 proxyAddresses 属性中添加该别名。要确认添加是否成功,你可以再次使用下面的 cmdlet 进行验证。
Get-ADUser -Identity “JackRobert” -Properties proxyAddresses | Select-Object proxyAddresses
移除现有别名
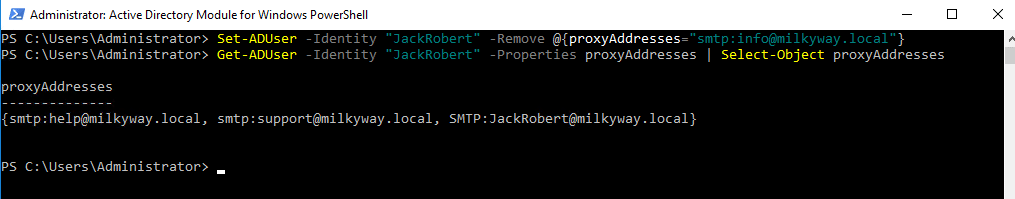
要移除现有的电子邮件别名,请使用下面的 cmdlet。
Set-ADUser -Identity “JackRobert” -Remove @{proxyAddresses=”smtp:info@milkyway.local”}
此命令将从用户账户中移除指定的别名;你可以使用 Get-ADuser cmdlet 来确认输出结果。
通过 Microsoft 365 管理中心添加别名的流程
通过 Microsoft 365 管理中心管理电子邮件别名是一个直观的过程。请按以下说明操作。
- 登录 Microsoft 365 管理中心:https://admin.microsoft.com 。输入管理员凭据以登录。
- 在左侧菜单中,点击“Users”,然后点击“Active users”。
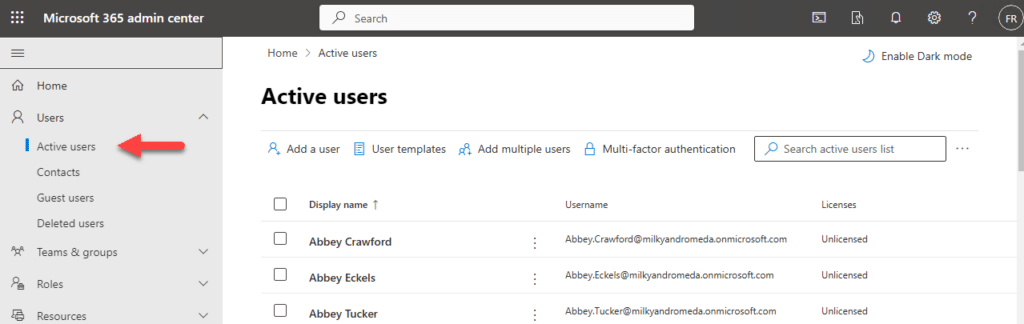
- 在“Active users”列表中,找到并点击您要为其添加别名的用户。
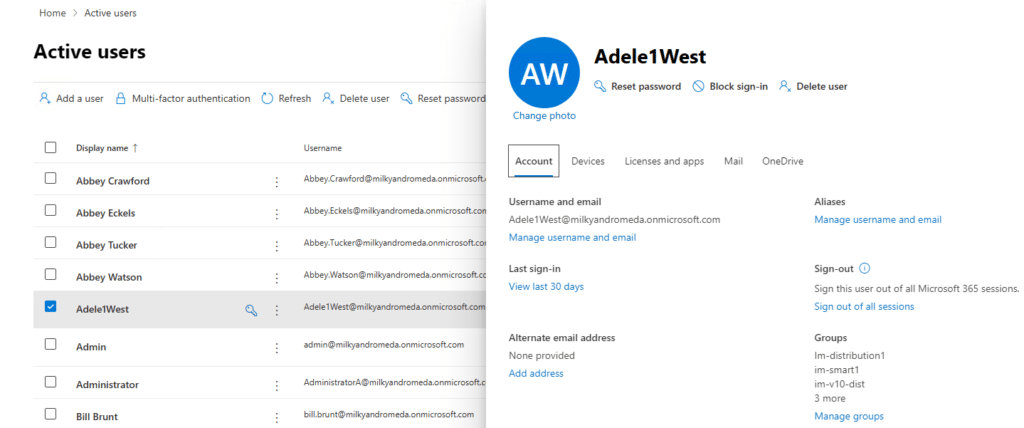
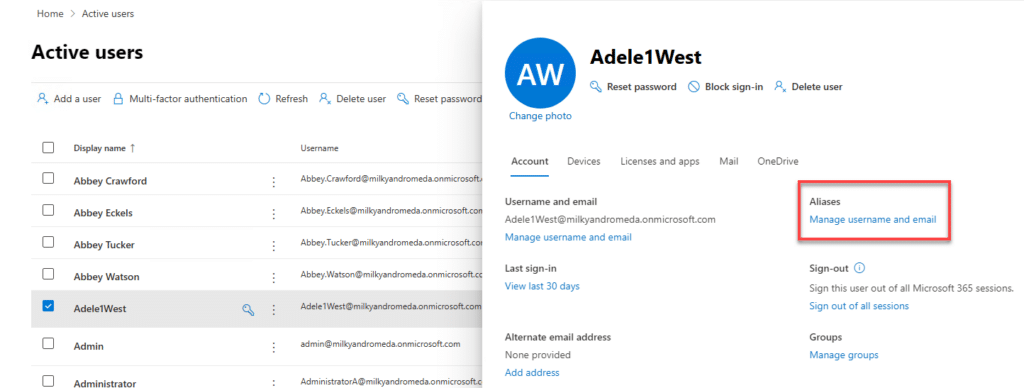
- 在用户详情窗格中,查找“Account(账号)”部分。在这里,您会看到一个名为“Aliases”的选项。点击 Aliases 下的“Manage username and email(管理用户名和电子邮件)”。
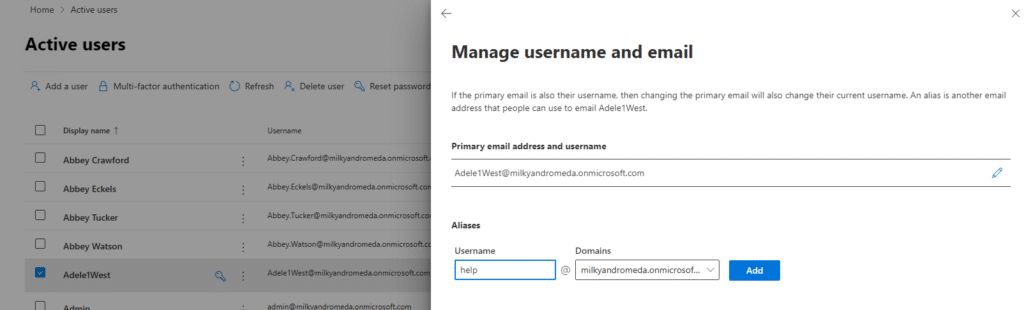
- 在下一个窗口中,您会看到一个用于输入新别名的字段“Username”。请输入所需的别名名称,仅输入别名本身。输入别名后,点击“Add(添加)”。
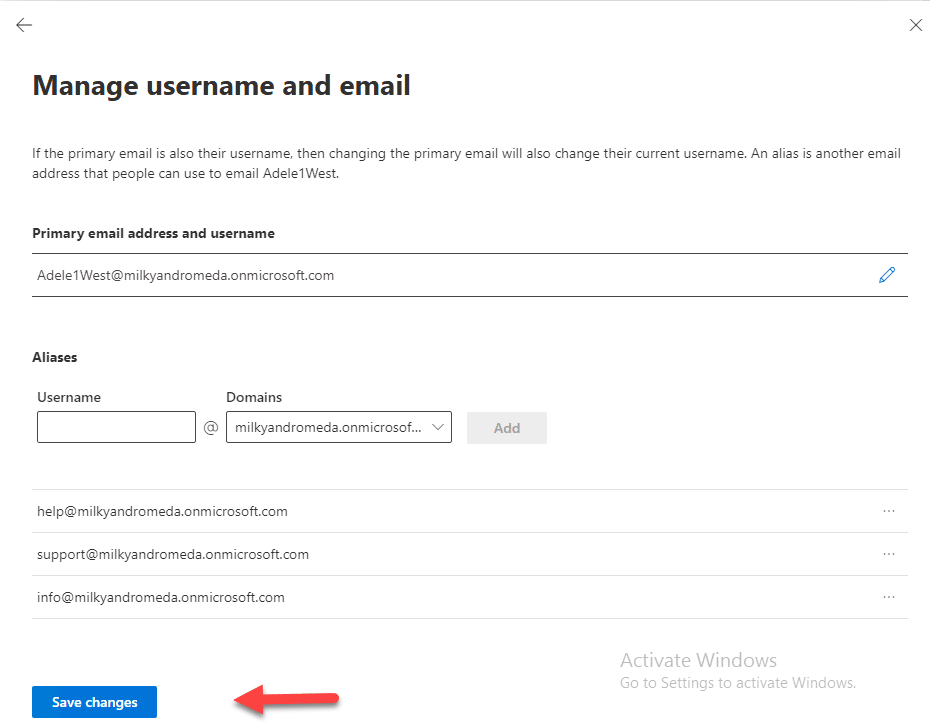
- 添加完所有需要的别名后,点击“Save Changes(保存更改)”以应用它们。
- 保存后返回到主 Account(账号)选项卡,您可以在用户详情中的同一“Aliases(别名)”部分下再次核对电子邮件别名,以确认这些别名已成功添加。
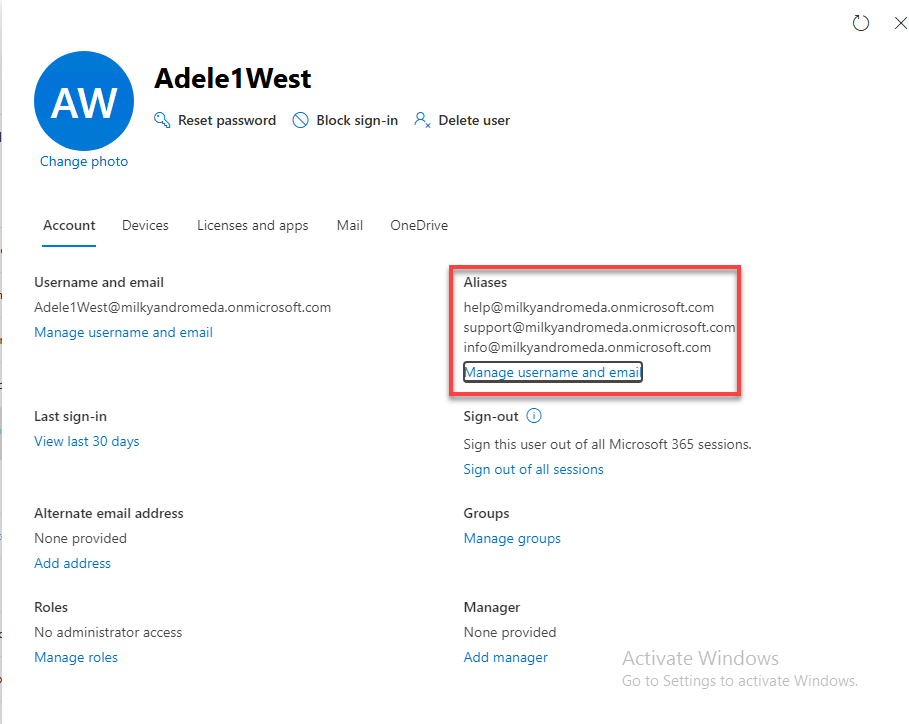
- 建议发送测试邮件,以确保发送到新别名的邮件能够被正确路由到用户的主要邮箱。
结论
在 Active Directory 中创建和管理电子邮件别名(aliases)出于多种原因都很重要:您可以为团队和个人创建容易记住的地址。控制别名有助于保护敏感信息,并降低钓鱼(Phishing)的风险。对别名进行适当管理还能通过将邮件定向到正确的组来减少收件箱的杂乱。添加和验证电子邮件别名时,需要考虑多个步骤。确定新别名的用途和用户。根据需要调整用于管理别名的权限。添加别名后,请从另一个帐户向新别名发送电子邮件以获取已收到的确认;如果出现问题,请查找任何表示故障的退回(bounce-back)消息,检查别名设置和权限、邮件流路由,或 Active Directory 内是否存在重复配置。采用 Active Directory 管理最佳实践对于安全高效的 IT 环境至关重要。保护敏感数据并防止未授权访问。清晰的文档有助于更快解决问题。确保遵守行业法规。为共享资源提供明确的角色和访问权限。
常见问题(FAQ)
如何在 Active Directory 中添加电子邮件别名?
在 Active Directory 中添加电子邮件别名需要更新用户帐户的 proxyAddresses 属性。最可靠的方法是使用 PowerShell:
Set-ADUser -Identity username -Add @{proxyAddresses="smtp:alias@domain.com"}
小写的 “smtp:” 前缀表示备用电子邮件地址,而 “SMTP:”(大写)表示主要地址。你也可以使用 Active Directory Users and Computers 图形界面:进入用户的属性,选择“Attribute Editor”选项卡,然后直接修改 proxyAddresses 属性。
如果你正在使用混合配置,变更需要时间在各域控制器之间复制,并同步到 Exchange Online。
为什么我的电子邮件别名在 Active Directory 中无法工作?
电子邮件别名问题通常源于三个常见原因:复制延迟、Exchange 属性冲突,或代理地址格式不正确。首先,通过以下检查来确认该别名是否已正确添加:
Get-ADUser username -Properties proxyAddresses
请确保使用正确的格式:用于辅助地址时采用 “smtp:alias@domain.com”。如果别名看起来是正确的但无法正常工作,请检查你们的组织是否使用 Exchange Online 混合配置——此类环境可能需要运行:
Start-ADSyncSyncCycle -PolicyType Delta
以强制进行同步。此外,还要确认你的 Exchange 组织已接受该别名域名,并且没有任何邮件流规则在阻止该地址。
如何批量为 Active Directory 用户添加电子邮件别名?
批量处理电子邮件别名时,使用带有 CSV 导入功能的 PowerShell 最为高效。创建一个包含“用户名”和“新别名”列的 CSV 文件,然后使用脚本循环:
      Import-Csv aliases.csv | ForEach-Object {
    Set-ADUser $_.Username -Add @{proxyAddresses="smtp:$($_.Alias)"}
}
对于大规模操作,可以考虑使用 Get-ADUser 结合筛选器来定位特定的用户组。务必先在小范围样本上测试你的脚本,并加入错误处理,以处理可能已经拥有该别名或缺少适当权限的账户。管理数百或数千个别名时,PowerShell 能带来显著的效率提升——如果手动操作需要数小时,使用合适的脚本通常只需几分钟即可完成。
如何从 Active Directory 中移除电子邮件别名?
移除电子邮件别名需要在 PowerShell 中使用 -Remove 参数:
Set-ADUser -Identity username -Remove @{proxyAddresses="smtp:alias@domain.com"}
警告:请务必小心主 SMTP 地址(大写“SMTP:”)——移除它可能会导致该用户的邮件投递中断。
要安全地移除多个别名,请先枚举现有地址:
Get-ADUser username -Properties proxyAddresses | Select-Object -ExpandProperty proxyAddresses
然后仅移除你不再需要的特定别名。对于批量移除操作,请使用与添加别名相同的 CSV 导入方式,但使用 -Remove 参数来替代 -Add 。在执行批量移除操作之前,请务必保留用户代理地址的备份。
分享到
了解更多
关于作者
Jonathan Blackwell
软件开发负责人
自 2012 年以来,工程师兼创新者 Jonathan Blackwell 一直提供工程领导力,使 Netwrix GroupID 成为 Active Directory 和 Azure AD 环境中群组与用户管理领域的领先者。他在研发、市场与销售方面的经验,使 Jonathan 能够全面理解 Identity 市场以及买家如何思考。