
一件 50 美元的设备就能在几秒内削弱你的防御。BadUSB、Rubber Ducky 和 Flipper Zero 设备会冒充键盘,以机器速度发送命令,从而禁用保护并创建后门。这些并非科幻情节,而是许多 USB 防护手段所忽视的真实攻击。
下面是它们如何工作、为什么传统控制会失效,以及如何有效地加以防范。
一枚 50 美元的 USB 闪存盘就能摧毁你的网络
设想一下:USB 盘被遗留在你的停车场。员工出于好奇把它插上。
数秒之内,该设备会假装成键盘,并以机器速度输入数百条命令。它会禁用防护、安装恶意软件,并打开后门。
只需要一次插入。一次粗心的瞬间。一个 50 美元的设备。
这不是科幻小说。这是真实存在的。这些攻击被称为 BadUSB、Rubber Ducky 或 Flipper Zero 漏洞利用,而且它们是当今最容易被忽视的终端威胁之一。
BadUSB、Rubber Ducky 和 Flipper Zero 攻击是什么?
这些攻击被归类为 HID(人机接口设备)漏洞利用。伎俩很简单,但后果极其严重:
- 它们不会像存储设备一样工作。 它们不会以 USB 盘的形式出现,而是冒充键盘。
- 它们比任何人类都更快。 在任何人来得及反应之前,命令会以闪电般的速度输入。
- 他们利用信任。 操作系统会将其视为合法键盘,从而让其畅通无阻。
一次攻击的剖析
USB HID 攻击就像网络安全领域里的“手法”——看起来简单、实则非常有效:
- 投递: 攻击者会把设备放到员工可能会发现的地方,或直接邮寄给你们。
- 执行: 插上设备后,按键输入会立即开始。
- 权限提升: 如果用户拥有 本地管理员权限,伪造的键盘就能有效禁用杀毒软件、启动恶意软件或创建新账户。
- 横向移动: 如果在多台设备上重复使用管理员凭据,攻击者就会迅速在你的网络中扩散。
结果呢?一个小小的设备就可能触发灾难性的泄露。
为什么旧的防御会失效
大多数组织都会阻止 USB 存储。但 USB 阻止并不等同于 HID 阻止。BadUSB 不会以存储设备的形式出现;它会伪装成一台新的键盘。正因如此,传统防御往往会错过这种威胁,给许多安全团队造成盲区。
想看这些盲点如何在实际中发挥作用,并了解如何弥补它们,请观看我们的网络研讨会: Modern Device Control & USB Security: Beyond Blocking.
在威胁从源头开始的地方阻止它们:在终端(Endpoint)
立即观看Netwrix 如何阻止攻击
Netwrix Endpoint Protector:用于 HID 攻击的设备控制
借助 Endpoint Protector 的 Device Control 模块,您可以实时阻止恶意 HID 攻击:
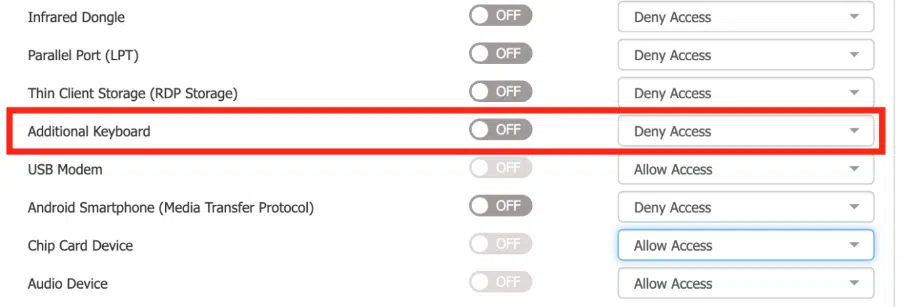
- 阻止其他键盘:一键策略会阻止所有“多余键盘”发挥作用。
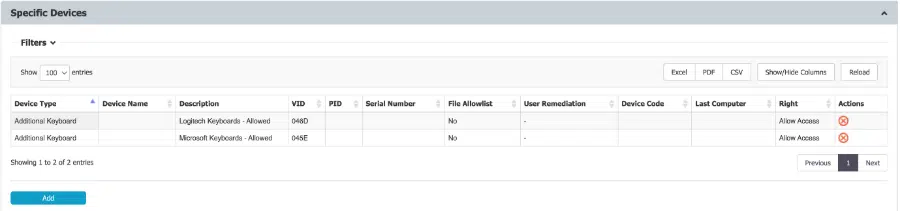
- 供应商 ID 白名单:只有可信且已识别的键盘才能工作。任何冒充键盘但缺少已批准的供应商 ID 的设备(如 Rubber Ducky 或 Flipper Zero)都会被拒绝。
- 跨平台强制执行:在 Windows、macOS 和 Linux 上发出告警并进行阻止。
结果:低维护、高影响力 的保护,能够消除 HID 攻击。
下面是使用 Endpoint Protector 的两步流程。
步骤 1: 拒绝对其他键盘的访问。
步骤 2: 使用供应商 ID(Vendor ID)白名单,确保只有环境中可信且已识别的键盘才能正常工作。任何试图冒充键盘但未通过供应商 ID 检查的设备(例如 Rubber Ducky)都会被立即阻止。
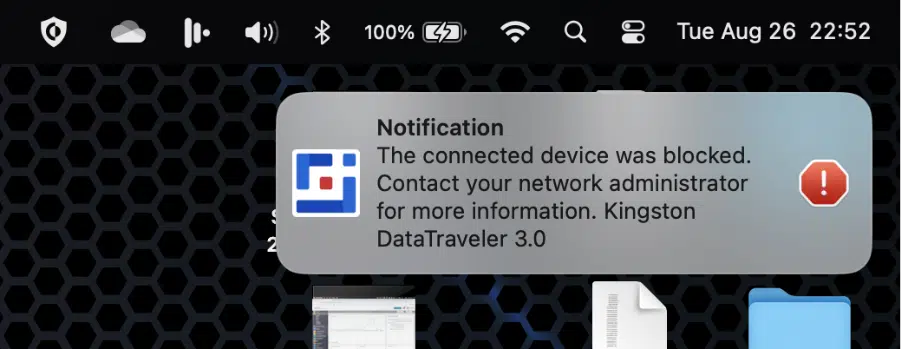
对终端用户来说,结果一目了然。下面是阻止非预期设备的示例(Windows、Mac 和 Linux 设备上也会出现类似的弹窗)。
Netwrix Policy Manager:Defense in Depth
如果攻击者获得物理或远程访问,仅靠设备控制是不够的。此时就需要 Netwrix Policy Manager(原名 PolicyPak):
- 默认移除本地管理员权限 ,从而降低 权限提升 的风险。
- 启用即时(Just-in-Time)访问 通过与 ServiceNow 或你的工单系统集成,在需要时批准合法的管理员请求。
- 限制高风险工具的使用 例如 PowerShell、CMD 和“运行(Run)”,同时允许对已批准的应用程序和脚本设置例外。
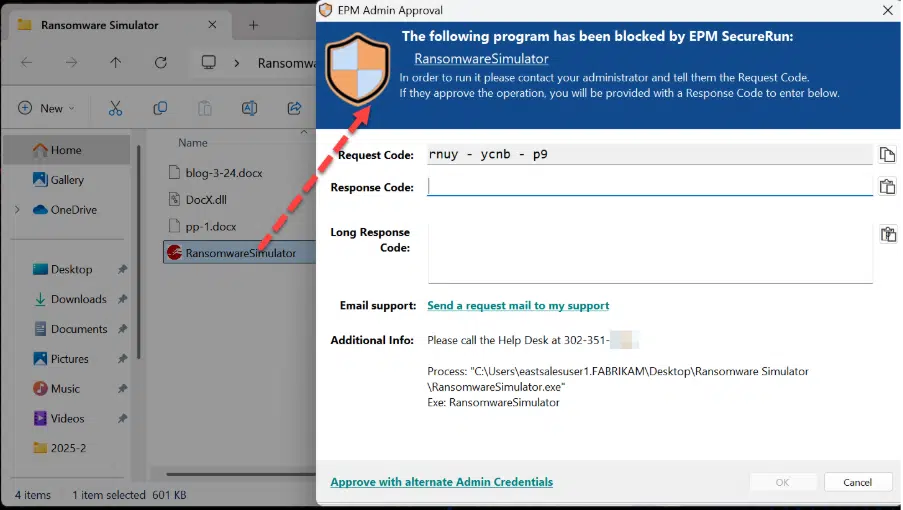
- SecureRun™ — 自动阻止不受信任的自下载应用程序。
这些控制合在一起,可以确保攻击者无法使用“僵尸/恶意”设备或被盗权限来接管你的系统。创建用于绕过 UAC 提示的 EPM 规则也很容易。
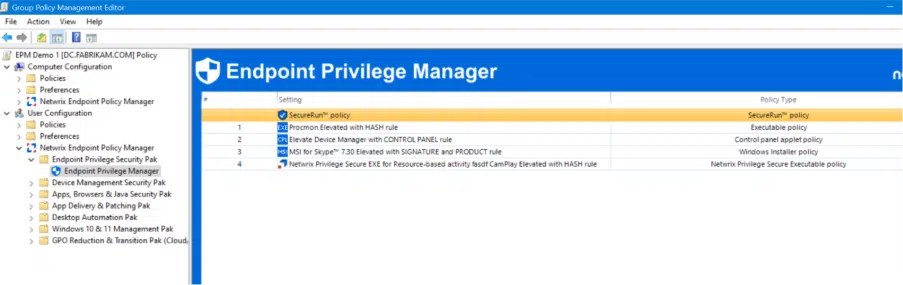
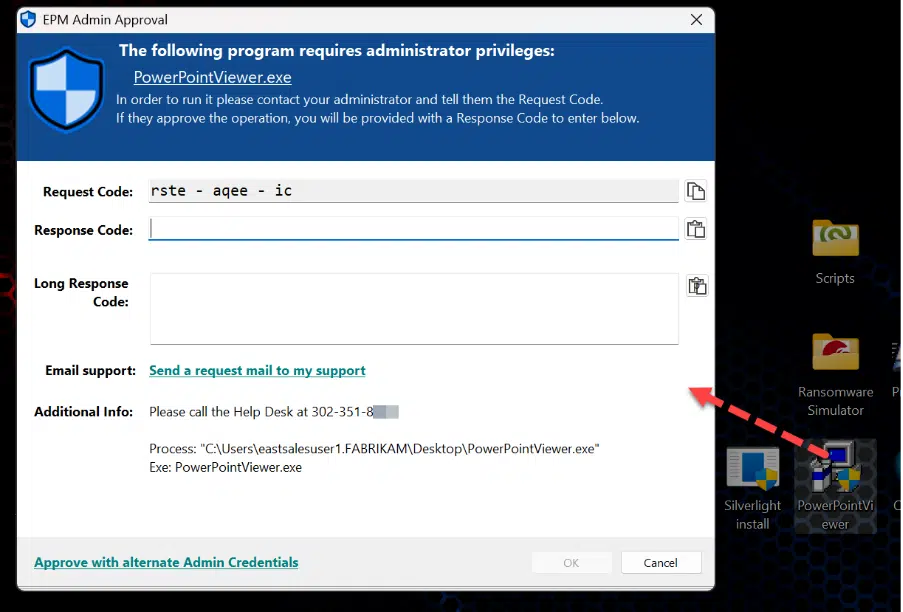
对于尚未设置规则的项目,用户可能会像此处所示那样使用 Just-in-time Admin Approval 访问。
SecureRun 会自动阻止的项目,也可以通过您的 ServiceNow / HelpDesk 进行受理。
安全领导者的业务价值
Netwrix Endpoint Management (Endpoint Protector + Policy Manager) 不仅仅是为了阻止设备;更在于 在保持 IT 高效的同时降低组织风险:
- 合规就绪: 符合 NIST、CIS 和 ISO 针对可移动介质与特权管理的指南。
- 操作简单: 不会损失生产力:用户可以继续使用他们信任的设备,而攻击者却无法做到。
- 降低风险: 在勒索软件扩散之前,检测并阻止横向移动尝试。
- 避免成本: 防止因一次粗心的操作而引发高额的事件响应费用和停机时间。
要点
BadUSB、Rubber Ducky 和 Flipper Zero 攻击会瞄准环境中最受信任的设备:键盘。
使用 Netwrix Endpoint Management,由 Endpoint Protector 和 Policy Manager 提供支持,你可以:
- 在恶意 USB HID 设备执行之前将其拦截。
- 移除不必要的本地管理员权限,并落实最小特权原则。
- 使用 just-in-time access 和特权会话控制来遏制横向移动。
高风险攻击途径会变成一件 不值一提的事, 如今,一件价值 50 美元的小设备也不再带来百万美元级别的风险。
Netwrix Endpoint Protector
分享到
了解更多
关于作者
Jeremy Moskowitz
产品管理副总裁(端点产品)
Jeremy Moskowitz 是计算机与网络安全领域备受认可的专家。作为 PolicyPak Software 的联合创始人兼 CTO(现已成为 Netwrix 的一部分),他同时还是微软在组策略、企业移动性与 MDM 领域的前 20x MVP。Jeremy 撰写了多本畅销书,包括《Group Policy: Fundamentals, Security, and the Managed Desktop》和《MDM: Fundamentals, Security, and the Modern Desktop》。此外,他还是桌面设置管理等主题备受追捧的演讲嘉宾,并且是 MDMandGPanswers.com 的创办人。