
非人类身份(NHI),包括 service accounts、API 密钥和机器工作负载,在大多数企业环境中数量超过人类用户。攻击者知道这一点。勒索软件运营者同样轻易地收集 service accounts 凭据,就像管理员密码一样。
然而,大多数 Privileged Access Management (PAM) 解决方案仍将特权访问视为人为管理问题,导致非人类账户在密码轮换期间拥有提升的权限。Netwrix 2026 Data and Identity Security Report 发现76%的组织无法在不再需要时立即撤销持续访问权限。
较新的Privileged Access Management工具采用不同的方法。它们不再管理常设账户,而是完全移除这些账户,创建针对特定任务的临时凭据,并在会话结束时撤销。这种从密码轮换到零常设权限的转变,是当前Privileged Access Management解决方案工作方式中最大的变化。
无论您是在选择首个Privileged Access Management解决方案,还是替换不再适用的方案,以下评估标准、并排比较以及七个解决方案的简介均针对中型市场和企业团队设计。
我们如何评估最佳的Privileged Access Management解决方案
我们根据与真实买家关注点一致的标准评估了每个解决方案,包括:
- Identity 和系统覆盖范围: 跨本地、云和SaaS的人类管理员、服务账户、API身份和机器工作负载。我们特别重视非人类身份的覆盖范围,因为大多数覆盖缺口都出现在这里。
- 特权控制的深度: Vaulting、轮换、JIT提升、privilege elevation and delegation management (PEDM) 以及 zero standing privilege 执行。关键问题:工具是移除持久访问,还是仅仅记录并轮换?
- 会话可见性: 录制、实时监督、命令级策略和会话终止,特别关注可搜索性和实时终止。
- Identity 和安全堆栈集成: 原生连接器支持 AD、Entra ID、SSO/MFA、SIEM/SOAR、ITSM 及云/DevOps 工具。集成间隙更少,部署阻力更小。
- 部署和运营适配: SaaS 与本地部署,代理与无代理,以及从安装到首次策略执行的现实部署时间表。
- 合规性和审计准备: 预构建报告映射到特定框架(NIST、PCI-DSS、HIPAA、SOX),而非通用日志导出。
Netwrix Privilege Secure 用即时特权会话替换常驻管理员账户,自动撤销。免费下载试用版
一览最佳的Privileged Access Management解决方案
这些供应商从不同的起点解决相同的常驻权限问题,有些围绕中央保险库构建,有些则完全消除了保险库的职责。
下表显示了每个项目在关注点和部署模型中的位置,完整分析将详细说明每个项目如何以及多好地实现这些目标。
供应商 | 主要侧重点 | 部署方式 | 最适合 |
|---|---|---|---|
|
中端市场,以身份为中心 |
本地、混合、云数据库 |
中端市场的 Microsoft 混合环境 |
|
|
CyberArk |
企业级 Privileged Access Management |
SaaS、本地、混合 |
拥有专职安全团队的大型企业 |
|
BeyondTrust |
融合型 Privileged Access Management |
SaaS(Azure)、本地、混合 |
整合远程访问与端点权限的组织 |
|
Delinea |
中端市场易用性 |
SaaS、本地、混合 |
优先考虑易用性和快速部署的团队 |
|
ManageEngine PAM360 |
与 IT 运维集成 |
本地、云 |
ManageEngine 生态系统客户 |
|
WALLIX Bastion |
欧洲认证的 PASM |
本地、混合、SaaS |
受监管的欧洲组织 |
|
Microsoft Entra PIM |
原生 Microsoft 控制 |
云(Entra ID) |
纯 Microsoft 环境或作为专用 Privileged Access Management 的补充 |
以下配置文件介绍了每个如何处理JIT提升、非人类身份覆盖以及您将参与的部署项目规模。
1. Netwrix Privilege Secure
Netwrix Privilege Secure 是一款PAM平台,通过创建临时的、任务范围内的凭据来消除持久的特权账户,而非存储常驻凭据。Activity Token登录账户按需生成特定任务范围的临时凭据,并在会话结束时自动撤销,能够通过无代理发现与AD、Entra ID、PIM、LAPS和Intune实现本地集成。
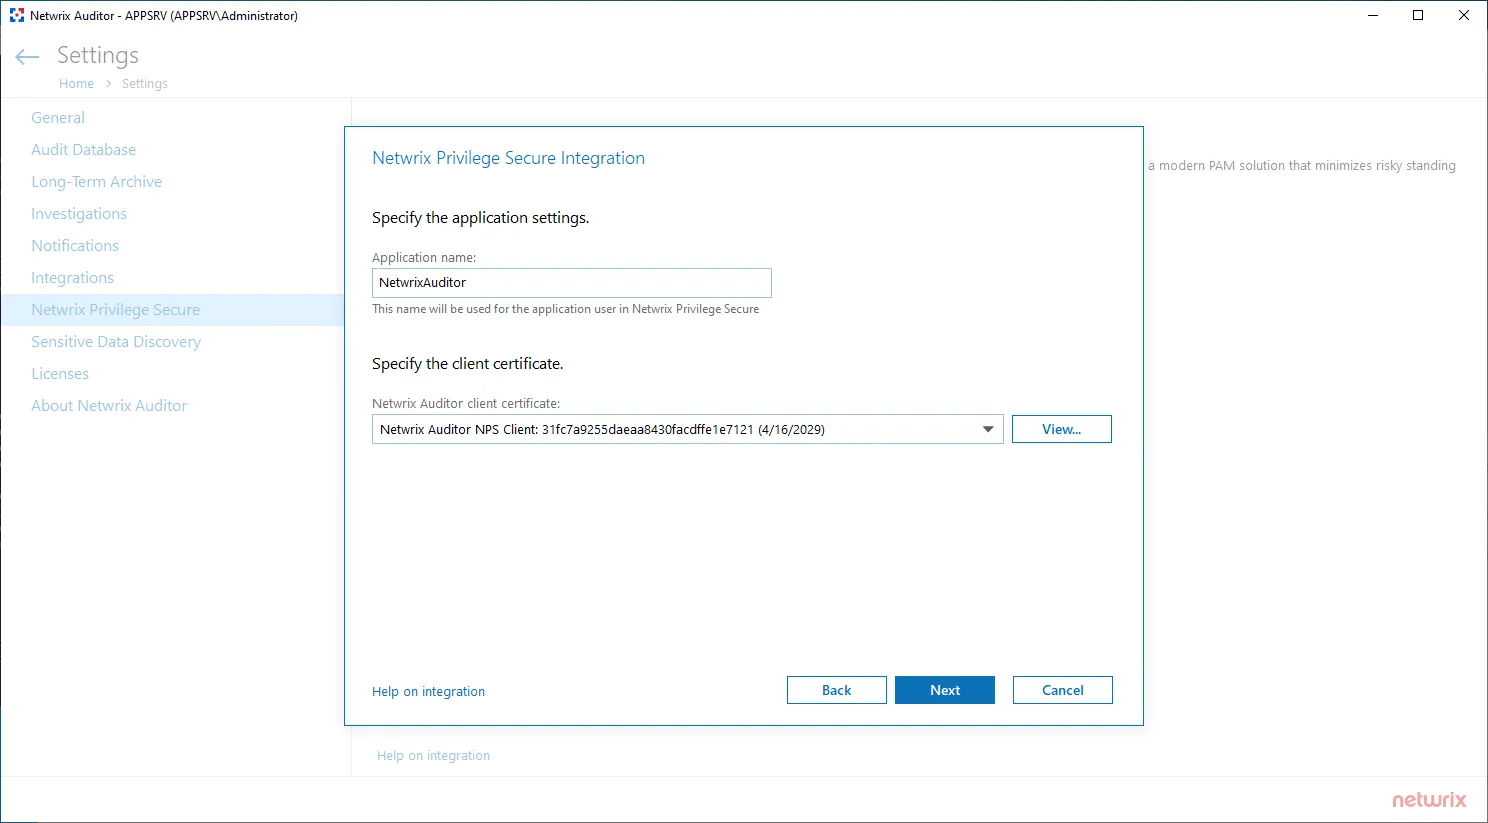
主要功能:
- 通过临时账户生成和自动权限撤销实现零常驻权限。
- 具有细粒度审批策略和时限提升的JIT访问工作流。
- 通过按键搜索的会话记录,集成 Netwrix Auditor。
- Bring-your-own-vault 灵活性及通过 PowerShell 远程实现的 Microsoft 原生集成。
- 供应商报告的无代理发现,数日内完成部署。
- 相较于以保险库为中心的企业供应商,价格具有竞争力。
- 自动执行授权的本地组成员资格,消除持续的域管理员暴露。
- 为员工和第三方提供安全的无VPN特权访问,采用隔离的基于代理的会话控制。
需要考虑的事项:
- 覆盖范围在以Microsoft为中心的混合环境中最深,因此以AWS原生或GCP优先的团队应在评估期间验证连接器的深度。
- Bring-your-own-vault 灵活性意味着保留现有 vault 的团队必须在概念验证期间与其特定的 vault 供应商确认集成深度。
实际上,差异很快显现。 Eastern Carver County Schools,一个保护9,300名学生数据的学区,在渗透测试人员反复利用过度授权的管理员账户后,完全取消了常设权限。
他们在几天内而非几个月内实施了Netwrix Privilege Secure,用即时访问替代了持续权限,该访问在每次会话后自动撤销。
适合: 拥有以Microsoft为中心的混合基础设施的中型受监管组织(100至5,000名员工),希望获得以身份为中心且从现有保险库切换摩擦低的PAM。
2. CyberArk
CyberArk 是一个以保险库为中心的企业级PAM平台,涵盖凭据发现、轮换、会话隔离以及跨本地和多云环境的终端权限管理。 Palo Alto Networks于2026年2月收购了CyberArk,CyberArk仍然是寻求成熟品牌安全性的企业的默认选择,即使这意味着更长的部署时间。
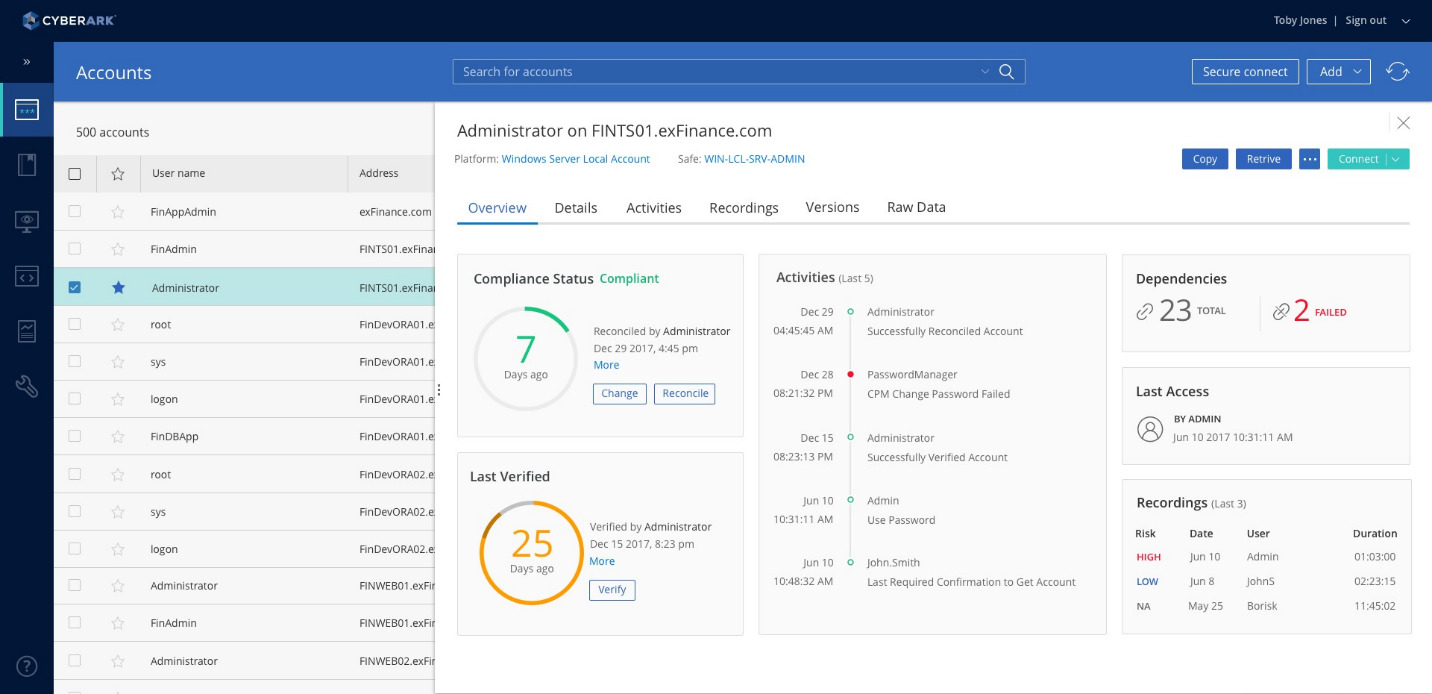
来源:cybersecurity-excellence-awards.com
主要功能:
- 具备AES-256加密、发现和自动轮换功能的Enterprise Digital Vault。
- 具有隔离、录制和回放功能的会话监控。
- 零常驻权限 跨本地和多云(AWS、Azure、GCP)的JIT。
- Endpoint Privilege Manager 在 Windows、Mac 和 Windows Server 上移除本地管理员权限。
需要考虑的事项:
- 完整的企业实施通常需要12到18个月才能实现价值。
- 复杂的架构需要专门的人员来配置、维护和扩展。
- 现为Palo Alto Networks更广泛产品组合的一部分,这为评估独立Privileged Access Management购买的买家增加了平台锁定的考虑。
适合: 拥有专职安全团队和专业服务预算,愿意接受较长实施周期和较高总体拥有成本的大型企业。
3. BeyondTrust
BeyondTrust 是一个融合的PAM平台,适用于寻求将远程访问、Endpoint Privilege Manager (EPM) 和凭据保管整合到单一供应商的组织。该产品组合涵盖Password Safe、Privilege Management和Privileged Remote Access,通过AI驱动的Pathfinder平台实现统一。
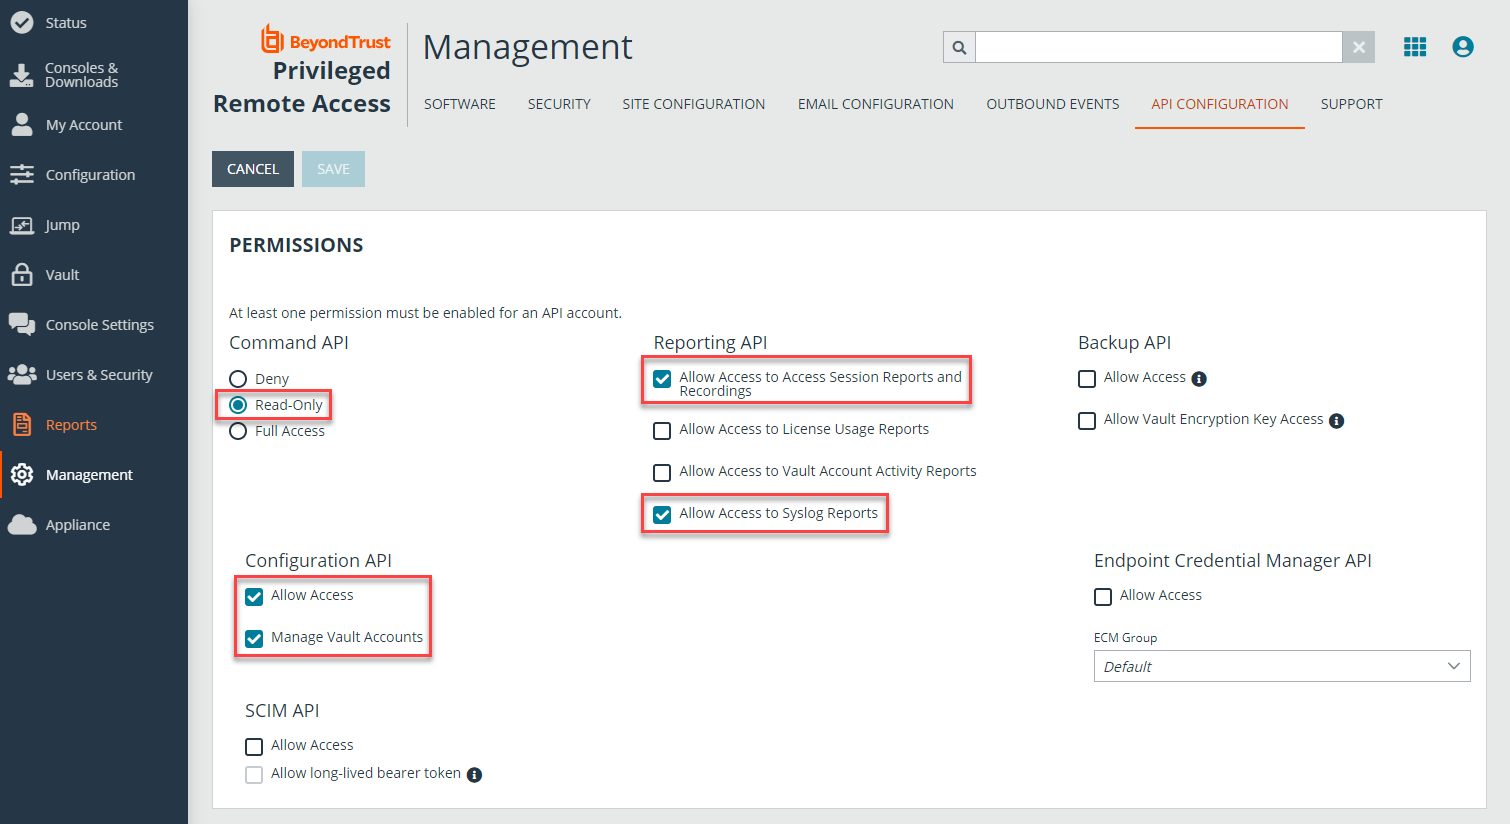
主要功能:
- Password Safe,具备自动发现、凭据注入和秘密管理功能。
- Endpoint Privilege Manager 会移除 Windows、Mac 和 Linux 上的本地管理员权限。
- 具有无VPN访问和会话记录功能的Privileged Remote Access。
- True Privilege Graph 映射隐藏的权限关系。
需要考虑的事项:
- EPM 设置需要专业服务和技术专长。
适合对象: 将远程访问、Endpoint Privilege 和凭据管理整合到一个供应商下的组织,尤其是那些优先考虑会话管理深度的组织。
4. 勾勒
Delinea 是一款面向中端市场的 PAM 平台,围绕易用性和速度构建,适合希望获得特权访问控制但不需要企业级复杂性的团队。其底层架构仍主要以 vault 为中心,管理现有特权账户而非删除它们,尽管 Delinea 于 2026 年 3 月收购 StrongDM 正开始改变这一点。
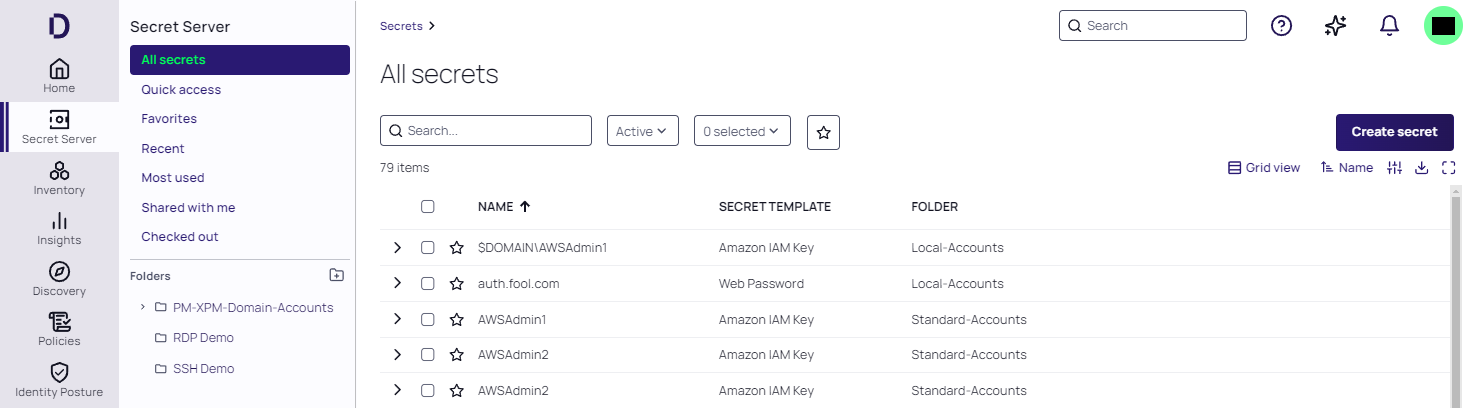
主要功能:
- Secret Server 使用 AES-256 加密管理跨人类、机器和服务身份的特权账户。
- Privilege Manager 在 Windows 和 macOS 上移除本地管理员权限,并强制执行 MFA。
- 适用于Windows、Linux和Unix的具有JIT和最小权限提升的Server PAM。
- 跨 AD、OpenLDAP、Ping Identity 和 Entra ID 的多目录中介。
需要考虑的事项:
- 核心金库中心架构仍在大多数模块中管理常驻权限,而不是默认移除它们。
- StrongDM基于Cedar的JIT运行时授权目前仅适用于特定模块,而非整个产品线,因此评估zero standing privilege的买家应确认具体哪些模块目前包含该功能。
- 集成摩擦,特别是在从Secret Server迁移到Delinea Platform期间。
- 复杂的技术问题可能超出支持团队的能力范围。
- 初始 AD 连接器设置需要专业知识。
适合对象: 优先考虑易用性和快速采用的团队,特别是优先管理凭据轮换而非零常驻权限的中型市场组织。
5. ManageEngine PAM360
ManageEngine PAM360 是为已运行 ManageEngine 生态系统的 IT 团队打造的 PAM 平台。它提供凭据保管、会话监控和合规报告,并与 ManageEngine 更广泛的 IT 运维工具集实现原生集成。
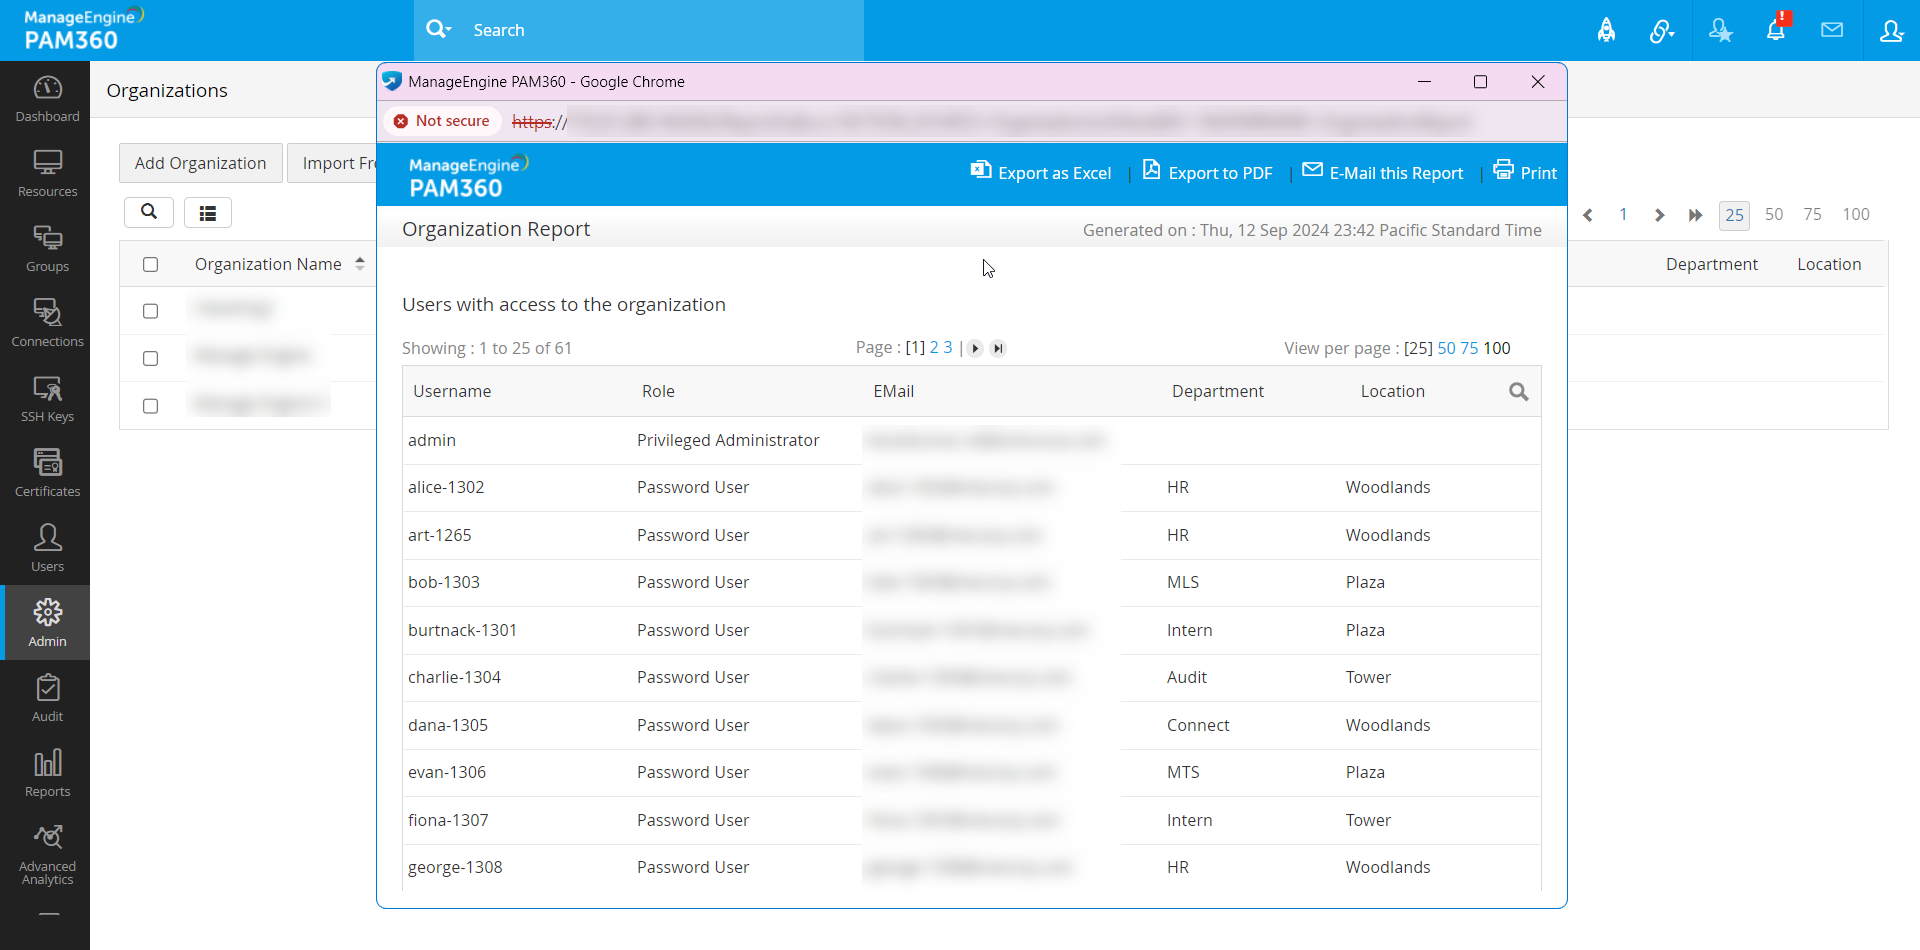
主要功能:
- 具有自动密码轮换和发现功能的凭据保管。
- 用于privileged access的会话记录和实时监控。
- 具有审批工作流的JIT权限提升。
- ManageEngine原生生态系统集成,外加通过Zoho Flow的800多个应用连接器。
- 针对PCI-DSS、HIPAA和SOX的合规报告。
需要考虑的事项:
- 原生MFA支持有限,某些用例可能需要外部集成。
- 记录的Linux集成问题和Windows密码同步问题。
- 为 ManageEngine 生态系统构建;在其外部灵活性较差。
适合: 在其现有生态系统中寻求经济高效PAM的ManageEngine标准化IT团队。
6. WALLIX Bastion
WALLIX Bastion 是一款面向欧洲的 PAM 平台,获得了德国联邦信息安全局(Bundesamt für Sicherheit in der Informationstechnik,BSI)和法国国家信息系统安全局(Agence nationale de la sécurité des systèmes d'information,ANSSI)的双重认证。该平台围绕区域合规性和数据主权要求构建,特别是 GDPR、网络与信息安全指令(NIS2)和数字运营韧性法案(DORA),在 EMEA 以外的覆盖范围较为有限。
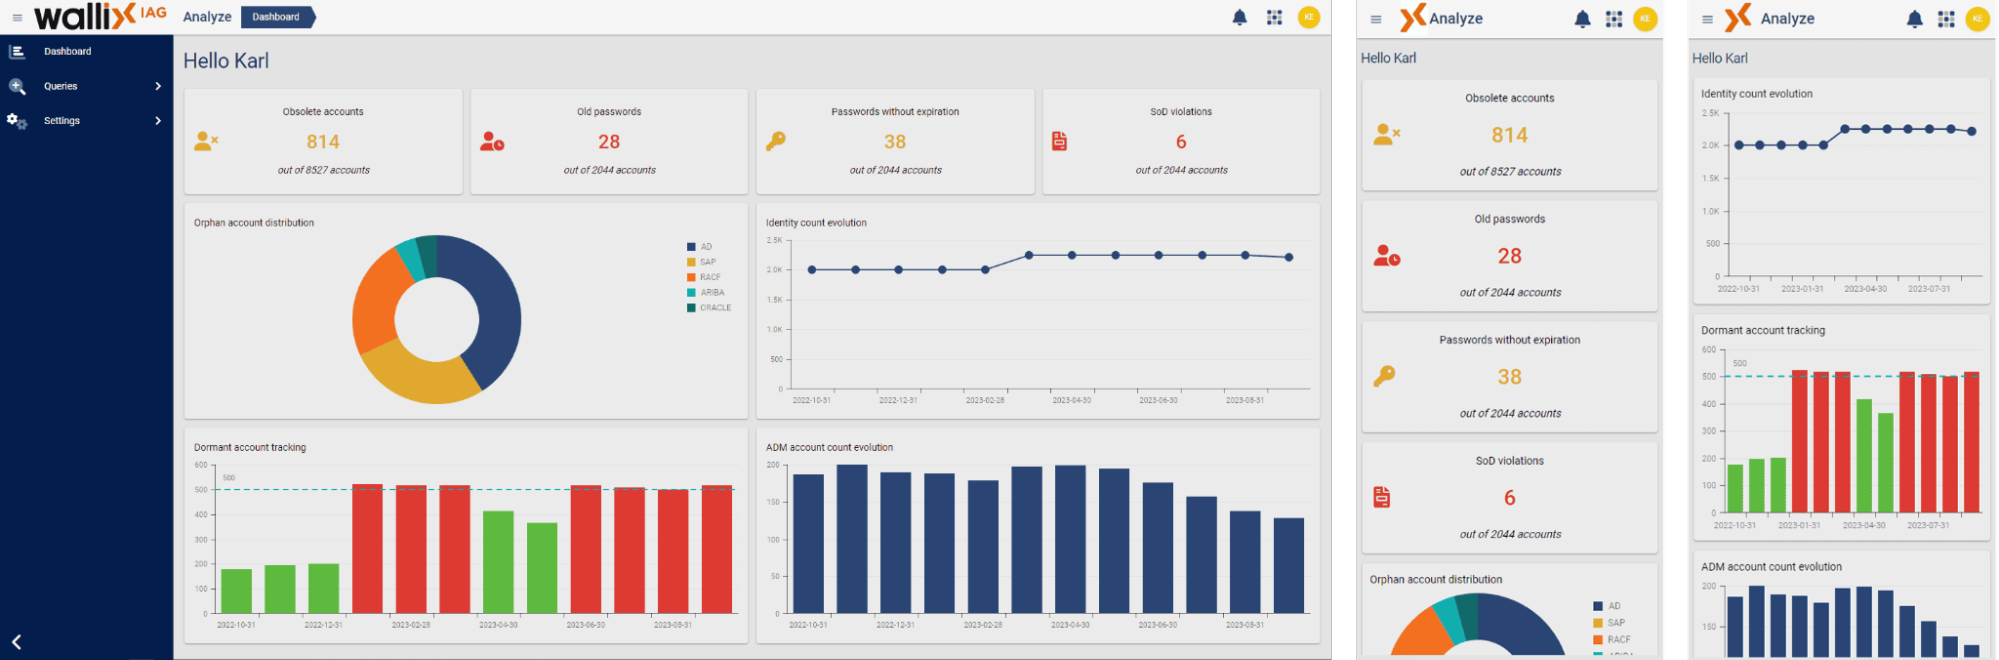
来源:wallix.com
主要特点:
- 使用 AES-256、SHA2 和 ECC 加密进行凭据存储和轮换。
- 具有实时监控和OCR可搜索审计跟踪的会话管理。
- 无需端点安装的无代理基于网络的会话管理。
- 原生协议支持RDP、SSH、HTTP、HTTPS、VNC、Telnet和SFTP。
需要考虑的事项:
- 针对本地部署的有限行为分析。
- 合作伙伴和集成生态系统比全球供应商更小。
适合: 需要区域合规(GDPR、NIS2、DORA)和数据主权的欧洲组织。
7. Microsoft Entra PIM
Microsoft Entra PIM 是 Microsoft PAM 的原生功能,提供针对 Azure 资源角色、Microsoft 365 管理员角色和 Entra ID 权限的即时访问(JIT)、审批工作流和访问审查。它包含在 Entra ID P2、Entra ID Governance 或 Microsoft 365 E5 许可中,无需额外费用,但覆盖范围仅限于 Microsoft 环境,不扩展到本地 AD、Linux 服务器或数据库。
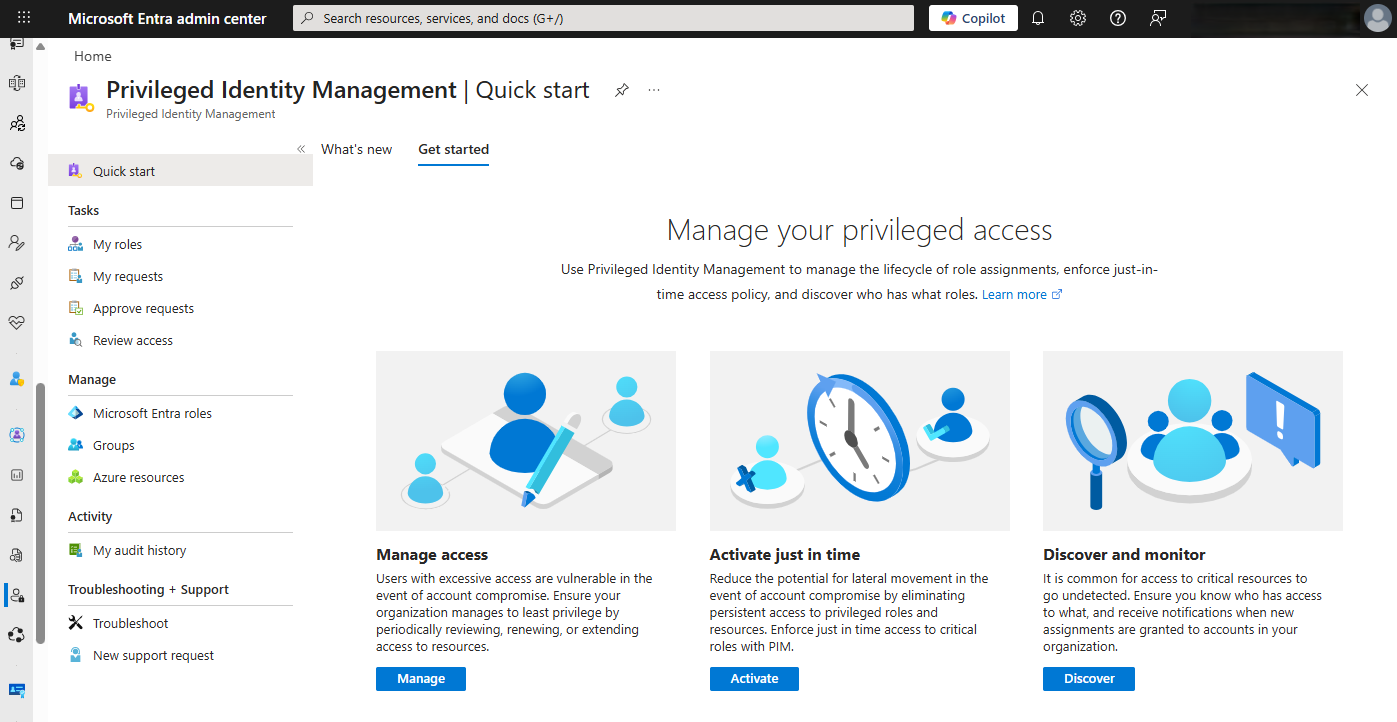
主要功能:
- 需要强制 MFA 且需明确激活的时限合格角色分配。
- 可配置的审批工作流,包含业务理由和完整的审计日志。
- 具有定期安排和自动修复的访问审查。
- 涵盖120多个Entra ID内置角色、Azure资源角色和Microsoft 365角色。
需要考虑的事项:
- 不支持非Microsoft基础设施(AWS、GCP、Linux服务器、数据库、网络设备)。
- 无会话录制或按键记录功能。
- 无服务账户的凭据保管或自动轮换。
- Entra Permissions Management的退役限制限制云权限功能。
适用对象: 仅限Microsoft环境,或作为专用Privileged Access Management的补充,以实现更广泛的混合覆盖。Entra PIM处理Azure和Microsoft 365角色,专用工具覆盖本地、数据库和非Microsoft系统。
如何在2026年选择合适的PAM解决方案
PAM市场正在从以保险库为中心的凭据轮换转向完全移除常驻账户的架构。
这一转变改变了评估重点:优先考虑的问题变成了哪个工具能移除攻击者针对的持续访问,而不是哪个工具管理密码更好。
在承诺供应商之前,请先完成以下事项:
- 在比较功能之前,先审计常驻权限: 您环境中的privileged account attack surface 告诉您哪些账户(人类和非人类)当前拥有始终开启的提升访问权限。该清单,而非供应商的功能列表,应指导您的评估。
- 测试该工具是移除持续访问还是仅进行轮换:运行概念验证,确认在密码更改之间不存在攻击者可发现的持久管理员账户。这是真正区分传统以保险库为中心的PAM与日益流行的零持续权限架构的界限。
- 确认vault迁移路径:如果您已经在使用credential vault,请检查新平台是否需要rip-and-replace,或支持bring-your-own-vault,因为这一决定会影响切换成本和部署时间表。
- 根据您的合规框架验证会话可见性:确认平台的审计追踪将被阻止或提升的会话与其背后的身份关联,并映射到审核人员会询问的特定框架(NIST、PCI-DSS、HIPAA、SOX)。
- 根据团队能力权衡融合平台:独立于身份治理运行的独立工具,可能会给已经人手紧张的团队增加更多负担。一个privileged access management best practices框架有助于区分必需控制和可选控制。
对于需要移除常设账户而非存储它们的特权访问控制的团队,Netwrix Privilege Secure 可在数日内部署,提供以活动为中心的会话监控,并支持 Microsoft 及非 Microsoft 系统的混合环境。
它是更广泛的Netwrix 1Secure™平台的一部分,该平台将Privileged Access Management、Data Security Posture Management、Identity Threat Detection & Response以及合规报告整合于单一供应商。
Netwrix Privilege Secure弥补了常设账户PAM和微软原生工具留下的漏洞,无需专门的PAM团队进行操作。
请求演示,了解消除常驻权限与在您的环境中存储它们的区别。
免责声明:本文信息截至2026年8月;请向各供应商核实最新信息。
关于PAM解决方案的常见问题
分享到
了解更多
关于作者
