
在本提示中,我将向您展示如何启用 对 Active Directory 对象权限变更的审计(auditing)。以下更改将在有人成功委派或更改 Active Directory 中某个对象的权限时记录事件 ID 5136。Active Directory。
第一步是在 DC 上启用对目录服务更改的审计。你可以通过修改 Default Domain Controllers Policy Group Policy Object (GPO) 来完成。
- Log in to a server or workstation, where the Remote Server Administration Tools (RSAT) are installed, with an account that has domain administrator privileges.
- 打开 Group Policy Management。如果你在 Windows Server 上操作,则可以在服务器管理器(Server Manager)中的 Tools 菜单里找到。
- 在 Group Policy Management 中展开你的 AD 林,Domains、你的域,然后展开 Domain Controllers 组织单位(OU)。
- 右键单击 Default Domain Controllers Policy 这个 GPO,然后选择 Edit(编辑)。
- 在 Group Policy Management Editor 窗口中,在左侧窗格的 Computer Configuration 下,展开 Policies > Windows Settings > Advanced Policy Configuration ,然后单击 DS Access 。
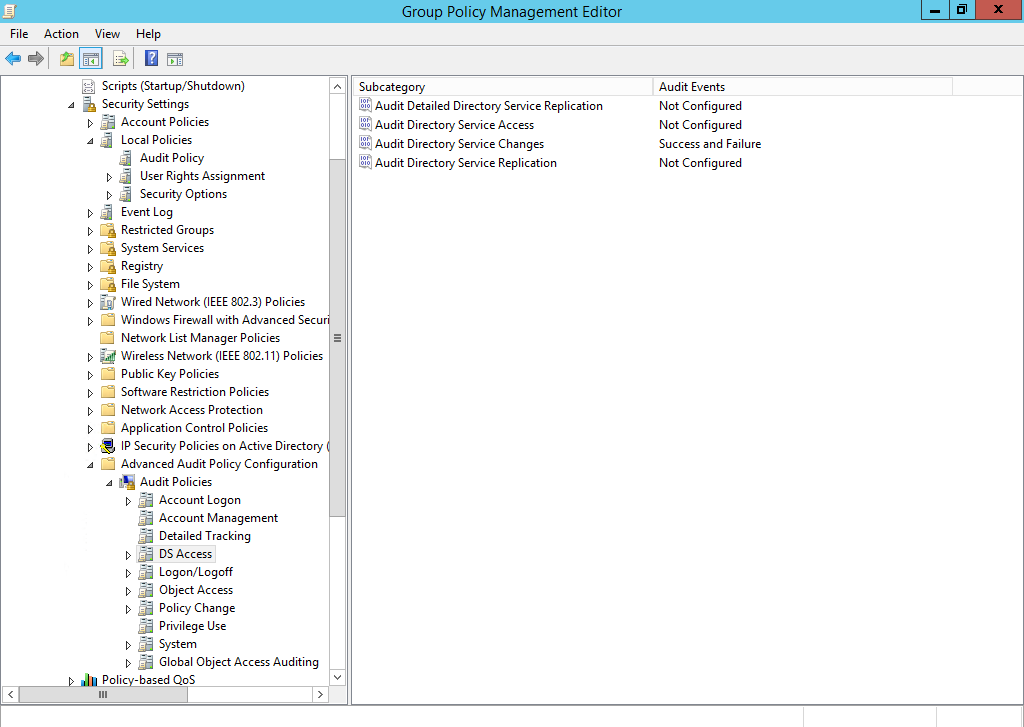
- 在右侧双击 Audit Directory Service Changes 。
- 在 Properties 对话框中,切换到 Policy 选项卡,勾选 Configure the following audit events,并同时勾选 Success 和 Failure 。单击 OK 。
- 关闭 Group Policy Management Editor
现在,让我们向域添加系统访问控制列表(SACL),以审计已修改的权限。
- 打开 Active Directory Users and Computers(ADUC)。
- 打开 View 菜单,并确保 Advanced Features 左侧有勾选。如果没有,请单击 Advanced Features 以启用它。
- 在左侧窗格中,对你的 AD domain 右键单击,然后从菜单中选择 Properties。
- 在 Properties 对话框中,切换到 Security 选项卡,然后单击 Advanced。
- 在 Advanced Security Settings 对话框中,切换到 Auditing 选项卡,然后单击 Add。
- 在 Auditing Entry 对话框中,单击 选择主体,在 everyone(位于 输入要选择的对象名称)中,在 选择用户、计算机、服务帐户或组 对话框里输入该内容,然后单击 确定。
- 在 Auditing Entry 对话框中,请确保 Type: 设置为 Success,并确保 Applies to: 设置为 This object and all descendant objects。
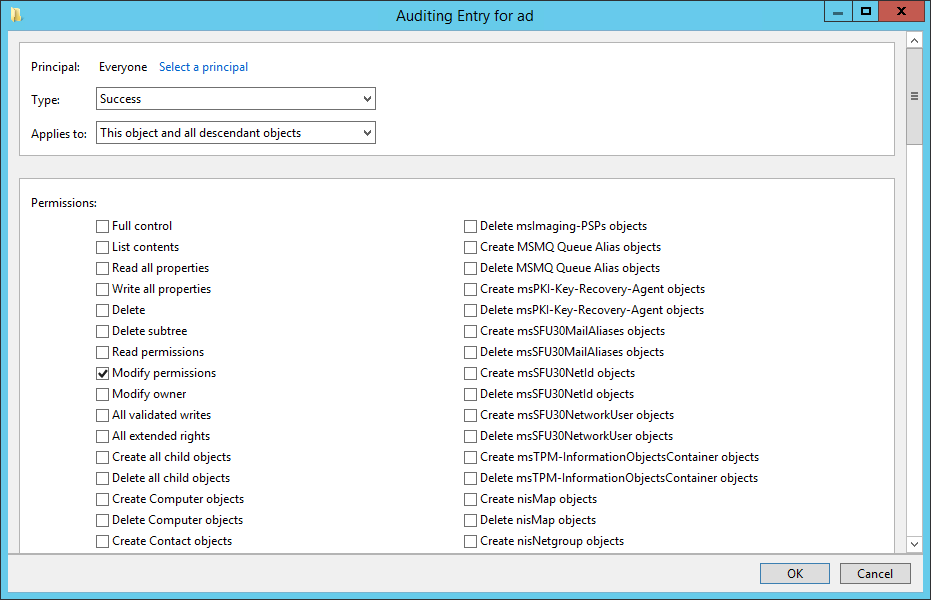
- 在 Permissions, 下,请确保 Modify permissions 是唯一被选中的选项,然后单击 OK。
- 在 Advanced Security Settings 和域 Properties 对话框中,单击 OK。
- 关闭 ADUC。
为了证明 权限更改 现在正在被记录,我委派了权限(通过使用内置在 ADUC 中的 Delegation of Control Wizard,在 AD 的 User 容器上)给一个名为 Helpdesk 的组,以便成员可以重置用户密码。为了获取安全事件列表,我登录到域控制器,并在 PowerShell 中运行了以下命令:
      Get-EventLog Security -Newest 10 | Where-Object {$_.EventID -eq 5136} |
Format-List
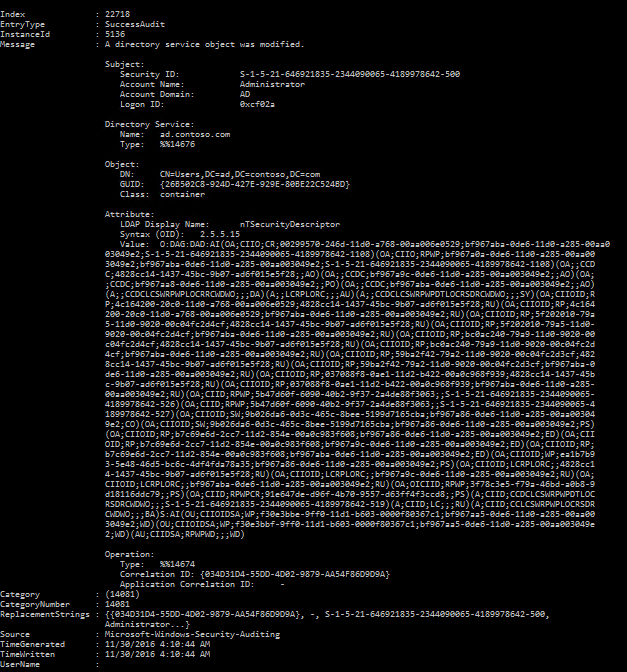
如截图所示,Administrator 账户更改了 Users 容器上的权限,并给出了新的安全描述符(SDDL)的值,尽管其格式相当难以阅读。
精心挑选的相关内容:
分享到
了解更多
关于作者
Russell Smith
IT 顾问
专注于管理与安全技术的 IT 顾问和作者。Russell 拥有超过 15 年的 IT 经验,撰写过一本关于 Windows 安全的书籍,并共同撰写了 Microsoft 官方学术课程(MOAC)系列的相关教材。