
Varonis vs Lumos:数据安全 vs IGA
Jul 22, 2026
Varonis 与 Lumos 处理的是访问问题的两端。Varonis 属于数据中心安全:它会发现敏感数据,监视谁能够访问到这些数据,并在文件层(file layer)上削减多余的权限。Lumos 则是以身份为中心的 SaaS 治理,用于访问请求、审阅以及应用(app)的全生命周期。选择哪种平台取决于主要差距是来自数据层的暴露,还是来自 SaaS 访问范围不断扩散(sprawl);同时也取决于在 2026 年之后,本地(on-premises)覆盖是否仍然重要。
访问治理从了解敏感数据存放在哪里开始,但根据 The Netwrix 2026 Data and Identity Security Report,55% 的组织并未维护敏感数据的持续清单。正是这种差距把 Varonis 和 Lumos 从相反的方向拉进了同一份候选名单:Varonis 会映射数据以及谁可以访问它,而 Lumos 则负责管理某个人可以打开哪些应用,以及如何对该访问进行复核。
这两个平台回答的是两类不同的问题,而这些问题正日益成为受监管团队需要共同面对的挑战。Varonis 面向数据层:对内容进行分类、对行为建立基线,并削减过多的权限。Lumos 面向身份和应用层:在 SaaS 环境中自动化访问请求,并对认证进行复核。两者都没有覆盖对方的职责范围。
本对比从以下维度评估两个平台:数据层的深度、 identity governance and administration (IGA) 深度、混合覆盖范围以及合规证据;然后展示 Netwrix 在两者单独覆盖不足的地方如何弥补差距。
为什么采购方会对比 Varonis 和 Lumos
这些平台通过两条容易辨认的路径走向同一份候选清单,而一个不断逼近的截止期限又在加速两者推进。
一次 Varonis 评估撞上了 Lumos
当安全或合规团队在界定 Varonis 的适用范围时,另一位利益相关方提出了“更清晰的访问审查”和“应用生命周期”的需求,于是他们也将 Lumos 纳入考虑。两者都归入“access(访问)”这一类,因此尽管一个侧重数据层,另一个侧重应用层,最终还是并排出现在清单上。
Lumos 团队撞上了数据层的“墙”
已经在使用 Lumos 进行 SaaS 审查的团队可以确认某个用户拥有 Salesforce,但却无法确认该用户进入系统之后究竟能够访问到什么内容。Lumos 知道门在哪里,却不知道房间在哪里,因此搜索范围会进一步扩展到 Varonis 所专注的——数据层可视性。
Varonis 的截止期限迫使用户做出决定
Varonis 将 在 2026 年 12 月 31 日 停止其自托管平台。面临这次迁移的本地部署客户会权衡可选方案,并且在重新审视技术栈时,往往会补充像 Lumos 这样的 SaaS 原生选项。
Netwrix Identity Manager 可在无需代码的情况下自动化混合 Active Directory 与 Entra ID 跨环境的入职-调岗-离职(joiner-mover-leaver)流程。申请演示
快速对比:Varonis vs Lumos vs Netwrix
下表将各个平台按通常决定本次评估的维度进行映射:数据安全深度、IGA 深度、混合覆盖范围以及合规证据。
Dimension | Varonis | Lumos | Netwrix |
|---|---|---|---|
|
Primary discipline |
Data-centric security: discover, classify, monitor, and remediate at the file layer |
Identity-centric SaaS governance: access requests, reviews, app lifecycle, license management |
Identity and data governance: certifications and JML through Netwrix Identity Manager, permission visibility through Netwrix Access Analyzer, change auditing through Netwrix Auditor |
|
Deployment model |
SaaS, with self-hosted end of life on December 31, 2026 |
Cloud-native SaaS |
On-premises, SaaS, and hybrid, with sustained commitment |
|
Data security depth |
Very strong: classification, UEBA, automated permission cleanup |
Limited: app-level access only, no data discovery or classification |
Strong for Microsoft: file and SharePoint access visibility and classification via Netwrix Access Analyzer, plus change auditing via Netwrix Auditor |
|
Access governance depth |
Limited: data-scoped reviews, no app certification engine |
Strong for SaaS: access requests, reviews, and joiner-mover-leaver lifecycle |
Strong: access certifications and joiner-mover-leaver lifecycle via Netwrix Identity Manager across AD and Entra ID |
|
Threat response |
UEBA and behavioral detection at the data layer |
Limited: workflow-focused, no behavioral analytics |
Real-time alerting on AD and Entra privilege changes via Netwrix Threat Manager, plus protocol-layer attack blocking via Netwrix Threat Prevention |
|
Privileged access management (PAM) |
No native PAM |
No native PAM |
Netwrix Privilege Secure: just-in-time, ephemeral sessions with Zero Standing Privilege, plus recorded session activity |
|
Compliance and reporting |
Strong for data-centric regulations: GDPR, HIPAA, PCI DSS, SOX |
Moderate: SOC 2 and HIPAA access-review evidence |
Strong across both: AD and Entra auditing via Netwrix Auditor, plus certification evidence via Netwrix Identity Manager for SOX, HIPAA, PCI DSS, and Cybersecurity Maturity Model Certification (CMMC) |
|
Best for |
Security teams chasing data exposure and insider risk at the file layer |
SaaS-heavy teams replacing ticket- and spreadsheet-based access reviews |
Microsoft-centric teams needing data and identity security from one vendor |
Varonis
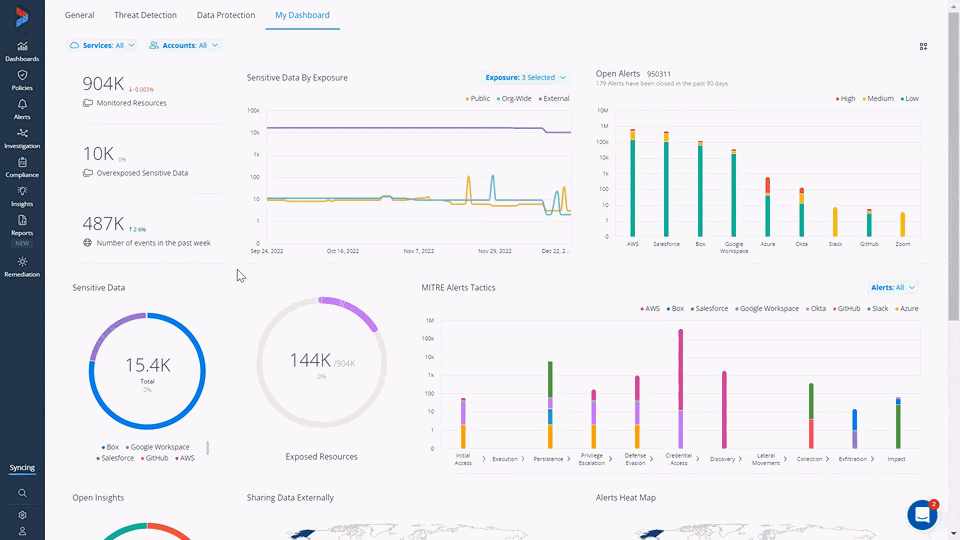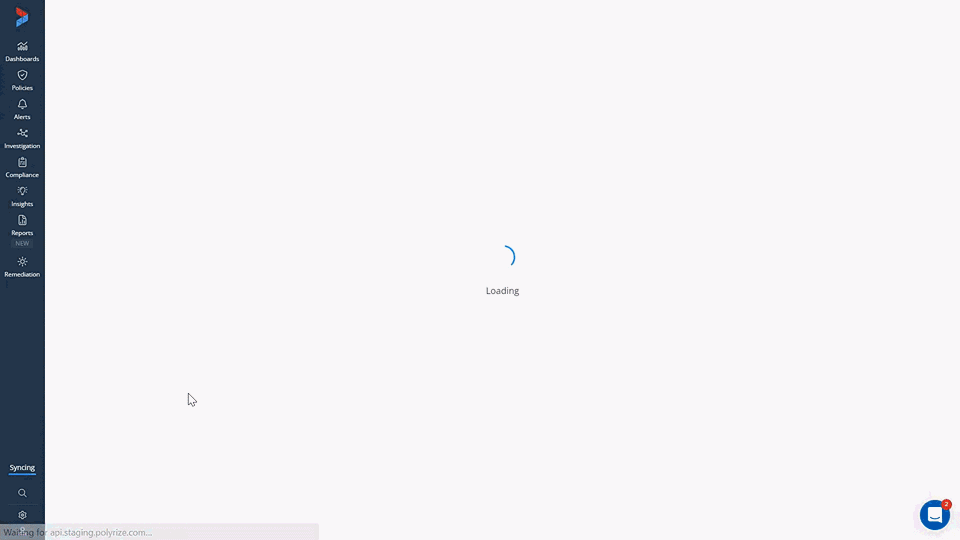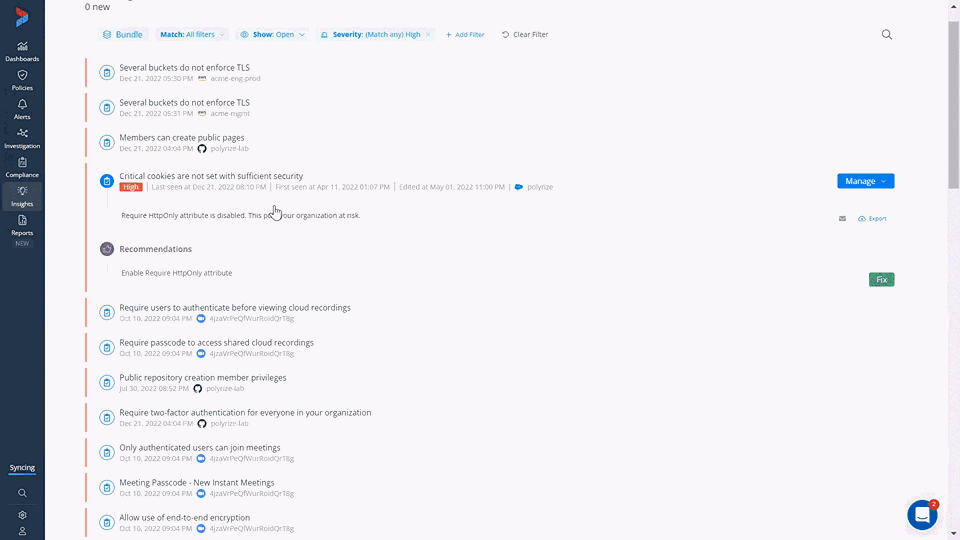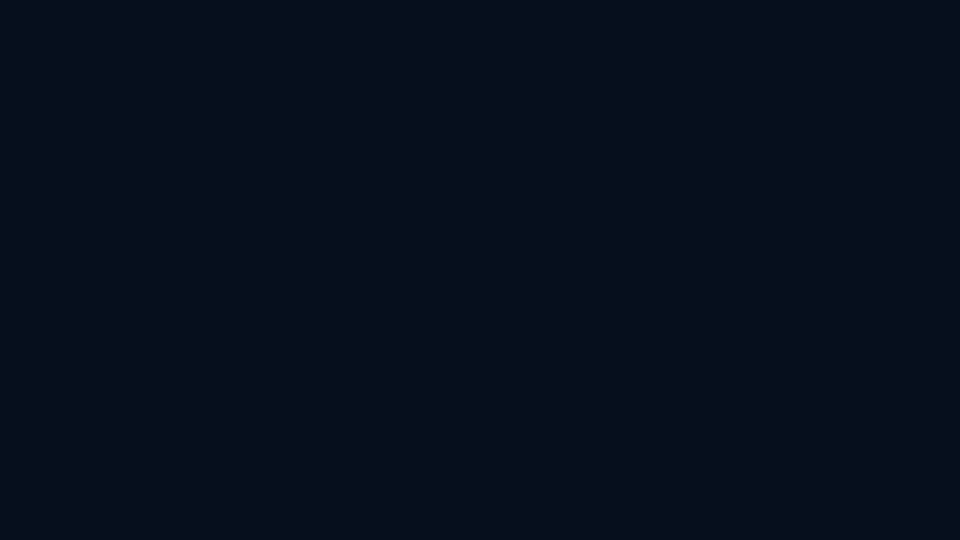
Varonis 是一个以数据本身为核心打造的 data security 平台。它会在文件服务器、网络附加存储(NAS)、SharePoint、OneDrive 以及云存储中发现并对敏感内容进行分类。
Varonis 还通过用户和实体行为分析(UEBA)监控人们如何与其交互,并自动将过度访问权限回拨到 least privilege。
其引擎会解析嵌套组和继承关系,从而回答文件系统中应用中心化工具无法回答的问题:究竟谁能够实际打开某个文件。安全团队使用它来处理非结构化数据暴露和内部人员风险,而不是聚焦于身份生命周期。
关键特性
- 在本地与云端文件库中发现并分类 PII、PHI 和 PCI,针对三类不同任务采用三种方法:模式匹配(例如信用卡号的 Luhn 校验)能快速且低成本捕获已知格式;精确数据匹配会将内容与经过哈希处理的真实已知值集合进行比对,从而实现近乎为零的误报;而 AI 分类则可处理两种规则都无法捕获的模糊或非结构化内容。
- 自动清理权限:无需逐文件夹逐一处理,即可清除“陈旧”的组成员关系、过度共享的内容以及高风险链接。它会通过将实际访问活动与每一项权限(entitlement)进行关联分析来标记“陈旧”,而不是根据授权时间(grant age)。因此,即使权限是在上周才被分配,但只要未被使用,也会被识别出来。
- 通过 UEBA 建立行为基线:在数据层面标记异常文件访问、大量下载以及权限变更。机器学习会基于历史行为为每个用户、每个设备构建活动基线,然后将偏差(例如非工作时段访问或“地理跳跃”)与该基线进行对比并打分,而不是依赖固定的规则阈值。
- 面向身份的检测,将 Entra ID 和 Active Directory 的信号与数据实际被操作/访问的方式关联起来。因此,如果同一账号在获得权限后立刻出现文件访问激增,就会触发一条关联告警,而不是两条彼此割裂的日志记录。
- 用于 GDPR、HIPAA、PCI DSS 和 SOX 的框架仪表盘,是基于数据访问证据构建的,这些证据来自用于威胁检测的同一套分类与活动日志,而不是通过单独的“仅合规”采集流程。
需要考虑的事项
- 自托管支持 将于 2026 年 12 月 31 日结束,因此,隔离网络(air-gapped)或受数据驻留要求约束的环境需要制定迁移或替换计划。
- Varonis 管理的是数据访问而非身份生命周期,因此,应用范围的认证以及职责分离(SoD)执行需要一个单独的平台。
- Value 会跟踪数据源的广度,因此,范围较大或结构混乱的环境应预先规划调优与范围界定所需的工作量。
Lumos
Lumos 是一款以 SaaS 为重点的身份治理与访问管理平台,围绕“请求与审核”的体验构建。员工可在自助目录中发起访问请求,审批会通过 Slack、Teams 或工单工具路由到经理和应用所有者,而审核者会在 access reviews 中对 AI 代理筛选后的内容(变更、异常以及 SoD 冲突)进行权属/权限认证。
它取代了 SaaS 密集型团队早已熟悉的“表格和工单”式繁琐工作,并将访问权限与人力资源事件关联起来:新入职、岗位调整和离职人员都能自动无缝地完成流程。
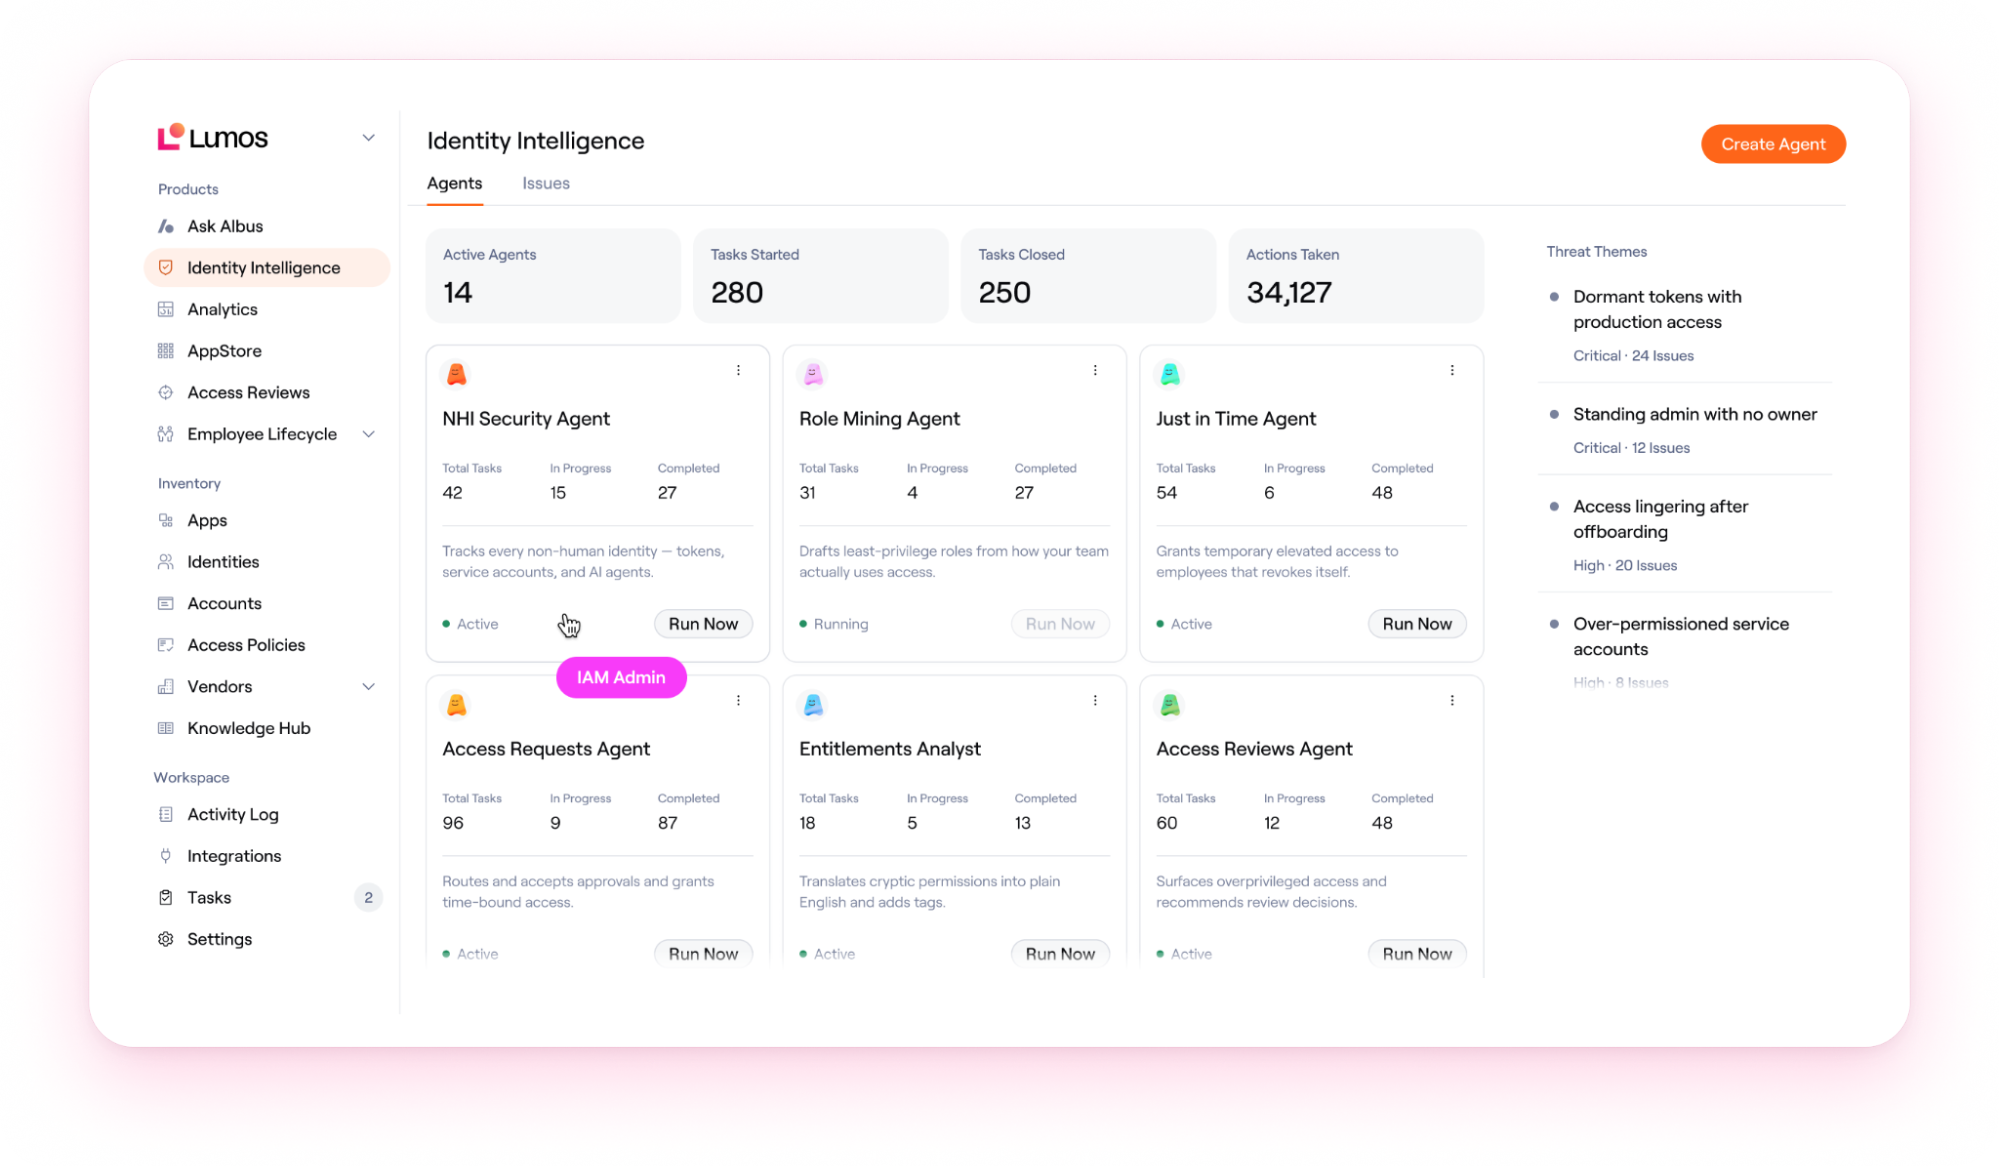
来源: lumos.com
关键功能
- 带有经理和应用所有者审批的自助访问目录、时间盒(time-boxed)的即时(just-in-time)授权,以及自动撤销。
- 面向 SaaS 和内部应用的访问认证活动,并由 AI 代理为审核人员突出差异(deltas)、异常(anomalies)以及职责分离(SoD)冲突。
- 能够发现处于休眠状态的账号,并回收未使用的 SaaS 席位的许可证管理。
- Joiner-mover-leaver 自动化:将 HR 系统的变更转化为跨云应用的下游用户供给(provisioning)。
- 适用于常见身份提供商的连接器,包括 Okta、Entra ID、Google Workspace 和 JumpCloud。
需要考虑的事项
- 该平台的视图仅限于身份提供方所暴露的信息,因此在将 Lumos 审核视为真正的应用内审核之前,请先确认每个应用中的记录级和对象级可见性。
- Windows 文件共享可能存在盲区,因此在将其用于覆盖混合基础架构之前,请先检查 New Technology File System (NTFS) 和 Server Message Block (SMB) 的共享级别权限解析。
- 团队应当将治理(governance)和职责分离(SoD)的深度与完整的企业级 IGA 需求进行对标,因为 Lumos 的治理体系更“新”、也比长期成熟的套件更“轻”。
正面对比:Varonis vs Lumos
下面的每个维度都会将能力分配到:Varonis 领先的地方、Lumos 领先的地方,以及双方都走到尽头的地方。
数据层的安全数据与最小特权
这是 Varonis 的明确领域。它会对敏感内容进行分类,建立相对于这些内容的行为基线,并解析嵌套组与继承关系,以说明谁可以在本地或云端打开文件,然后清理多余的权限。
Lumos 在应用程序和身份提供者层运行,并且完全不读取文件共享或云端内容。因此,对于“敏感数据存放在哪里、谁可以访问它”,Varonis 会回答,而 Lumos 不会。
访问治理、生命周期和 SaaS 审查
这是 Lumos 的主场。其目录、审批路由和认证活动可在一次流程中覆盖人类与非人类身份,并生成便于审阅者使用的证据。
Varonis 可以标记权限过高的身份和存在风险的数据访问,但它的审查只停留在数据资源层面;而且它从来就不是用作通用应用程序认证引擎的工具。
Lumos 原生支持结构化的访问请求以及 SaaS 审查工作流;而 Varonis 则从相邻的角度来处理这些需求。
权限深度与混合覆盖范围
两者在架构上都碰到了看得见的“墙”。Lumos 能解析组成员身份和应用分配,但无法解析本地(On-Premises)共享上的文件与数据层权限;因为仅云端的身份会在不提供 NTFS 文件权限的情况下,仅授予共享级别的访问权限。
Varonis 能深入读取文件层,但它将于 2026 年 12 月逐步停止对本地(On-Premises)的支持,这会让那些无法迁移到 SaaS 的环境被困住。如果只运行任意一个,混合身份与数据全景中的一部分仍将处于黑暗之中。
部署模式和运营成本
Varonis 以 SaaS 运行,Lumos 则仅提供 SaaS,因此数据驻留和本地部署(on-premises)要求会同时压缩这两种模式的可行性。日常工作量的性质也不同:Varonis 会随着数据源的数量以及其“杂乱程度”而增长,而 Lumos 则随着连接器的配置以及审批流程设计而增长。针对你实际拥有的环境,在数据源导入与连接器配置之间做权衡。
在 Varonis 和 Lumos 之间如何选择
正确的选择取决于主要差距位于哪里:数据层还是应用与身份(app-and-identity)层。
如果满足以下条件,请选择 Varonis:
- 迫切的问题在于非结构化数据的暴露,以及对敏感文件进行未经授权访问的风险。
- 您希望在数据层进行基于行为的检测,并自动清理权限。
- 2026 年 12 月 31 日的自托管终止(EOL)时间点适合您的时间规划,或者您已经绑定在云端。
如果满足以下情况,请选择 Lumos:
- 迫切的问题是 SaaS 访问治理,以及淘汰基于电子表格的审查。
- 您希望在各类云应用中提供自助式请求目录,并实现入职/调岗/离职自动化。
- 您的环境以 SaaS 为主,可供治理的本地文件基础设施相对较少。
如果差距在于数据层暴露,Varonis 就适合。如果问题是 SaaS 访问权限蔓延,Lumos 就能对症。通常,本地环境占用规模会决定最终选择。
何时选择 Netwrix 而不是 Varonis 或 Lumos
当同一个团队需要在将持续到 2026 年之后的基础设施上同时解决数据与访问这两类问题时,Netwrix 便成为答案。
当数据层和 SaaS 层都需要治理时
Netwrix Access Analyzer 运行 40+ 个数据收集模块,用于计算通过分层的 AD 和 Entra ID 权限链,究竟是谁能够实际访问某个文件。在此过程中,它会标记过期账户、孤立的组以及权限过高的服务账户。
Netwrix Auditor 会针对权限提升、组成员变更、登录失败以及已删除的账户运行预定义的实时告警,并记录与每次变更相关的账户及其时间戳。
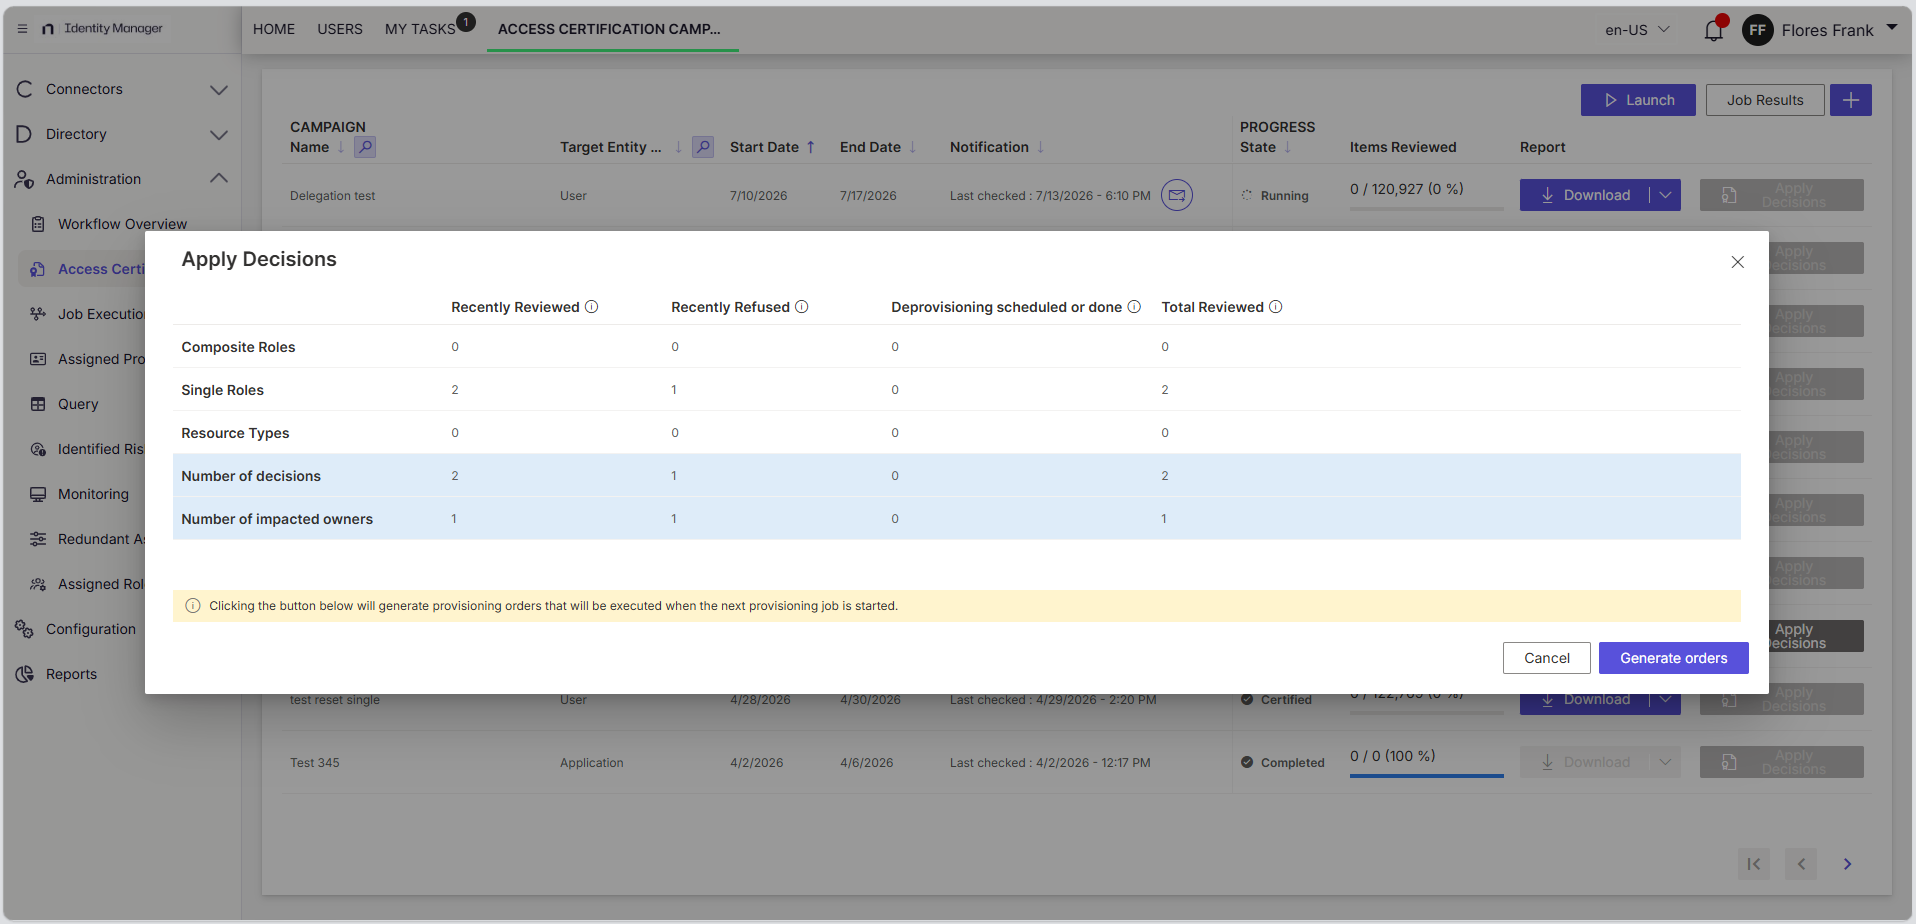
Netwrix Identity Manager 会运行认证活动:按部门、角色或对象类型设定范围,将每项内容路由到负责的经理,并撤销任何在截止日期前未重新认证(再确认)的内容。它还会以大约每 15 分钟的频率,同步来自人力资源系统的入职-调岗-离职变更。
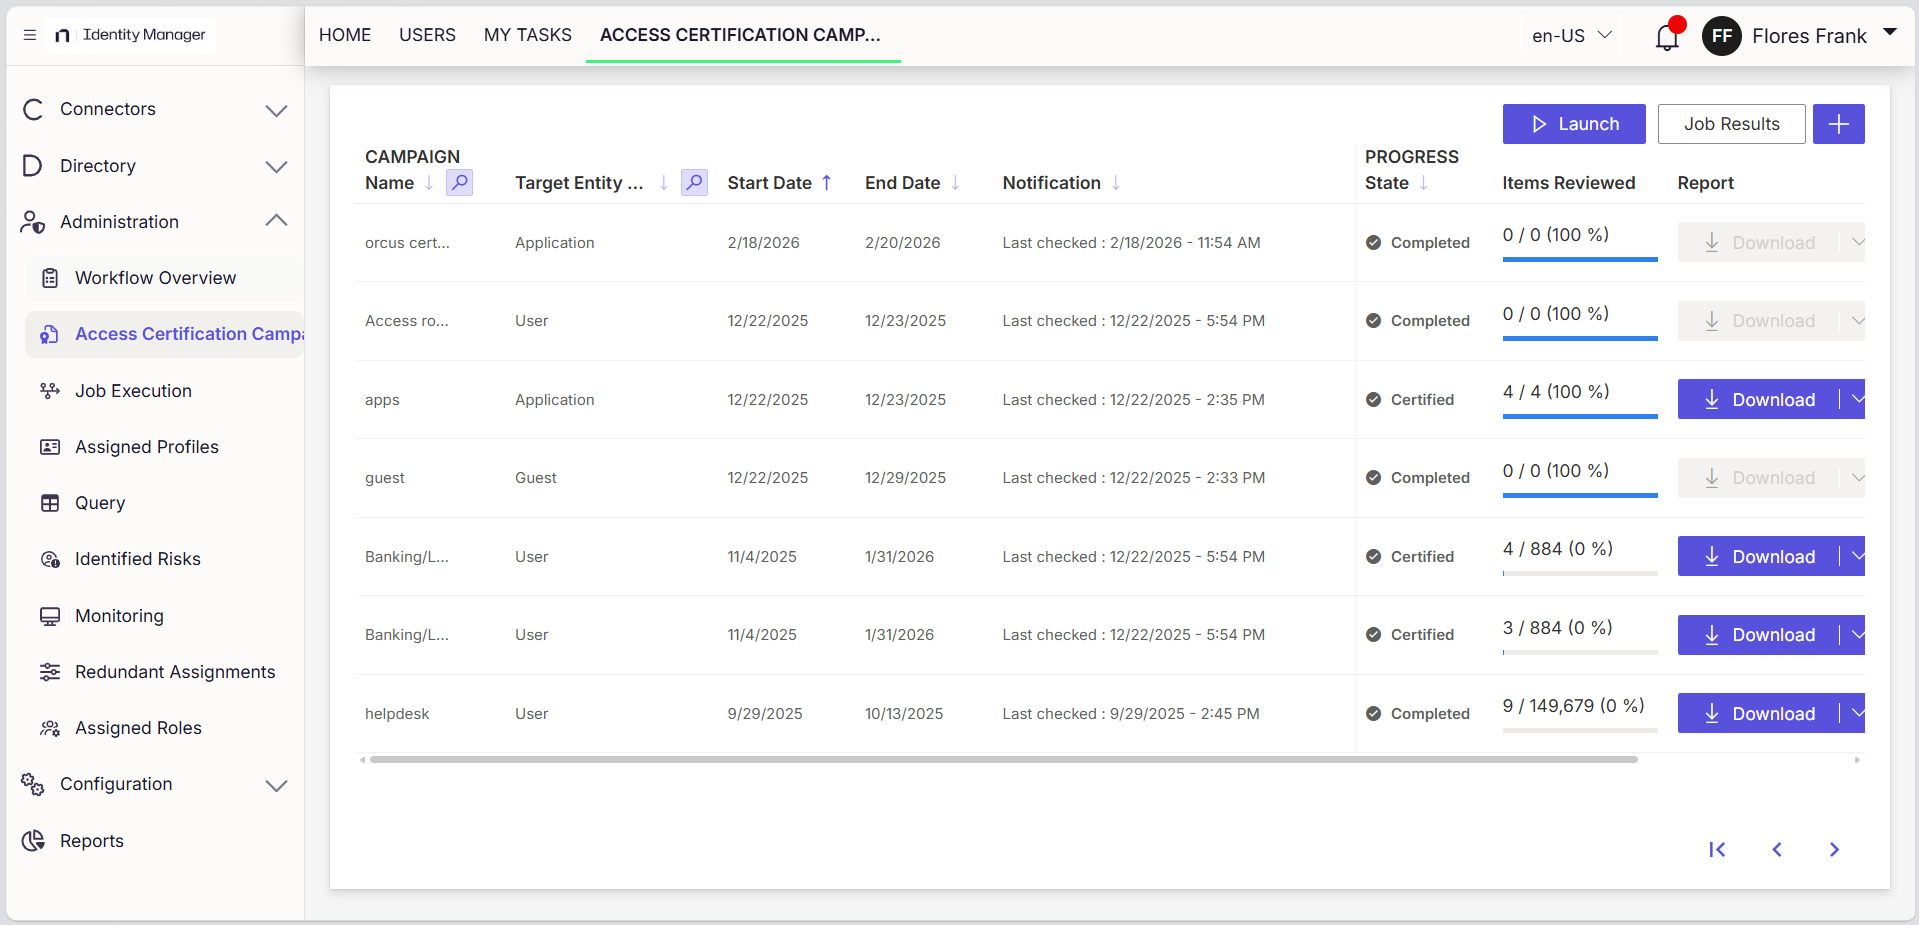
一个团队可以清楚地看到有哪些数据、究竟是谁能够实际访问它,以及该访问权限是否是通过认证授予的,而不是将两家厂商拼接在一起。
Credit Agricole的基础设施部门为法国 17 个站点的 5,000 名员工管理访问权限,并需要一种集中化、以角色为中心的访问框架,以满足以下要求:
《法国军事规划法》。Netwrix Identity Manager为团队提供了集中化的身份仓库,团队的产品负责人报告称:在处理异常方面(不仅涉及事件,还涉及身份),收益“非常快地”显现出来。
当特权账户成为关键的一部分
以原生方式来治理特权访问并不在上述两个平台的评估范围之内,因此团队通常会额外外挂一款专用的 PAM 工具,例如 CyberArk 或 BeyondTrust。两者都会将特权凭据存放在“金库”中,并按计划轮换,但在两次轮换之间,这些凭据仍然存在。
Netwrix Privilege Secure 采用了不同的方法。借助 Zero Standing Privilege (ZSP),仅当某个特定任务开始时才会创建账户;其作用范围限定在该系统与特定时间窗口内,并且在会话结束的那一刻会自动销毁。
这意味着使用之间不会有一个“常驻”的管理员凭据被放在保险库里,等待攻击者发现它。 The Netwrix 2026 Data and Identity Security Report发现有 76% 的组织在不再需要敏感数据后,没有自动撤销对其的访问权限;而这正是 ZSP 和正式治理可以弥补的差距。
当本地数据必须在 2026 年之后仍保持在管控范围内时
Netwrix 在 2026 年 12 月的停止支持截止日期之后继续覆盖本地与混合环境,并覆盖 SaaS-only 模型无法解决的文件共享权限。它会跟踪 identity and access risk 不论数据存放在哪里。
当审计人员将身份与数据证据一起进行测试时
HIPAA、SOX、IT 通用控制以及 CMMC 越来越多地在一句话里同时提出两项要求:谁获得了访问权限认证,以及他们能够接触到哪些敏感数据。Netwrix 将两者联结起来。Access Analyzer 提供敏感度与访问上下文,而 Identity Manager 会将该上下文通过认证活动运行。最终形成一条审计追踪,清楚显示是谁批准的,以及他们实际上能够触达什么。
Varonis 回答数据问题,Lumos 回答 SaaS 访问问题。即使两者都运行,混合层仍然存在空白:本地文件共享、Active Directory 治理,以及将数据暴露与经过认证的访问关联起来的合规记录。
Netwrix 以单一供应商关系和单一授权沟通覆盖完整全景,旗下提供 18 款产品。它也是三者中唯一一个,能够在 Varonis 的 2026 年 12 月 31 日终止支持日期之后很久仍保持对本地环境的覆盖。
请求演示 以了解 Netwrix 如何在混合 Active Directory 与 Entra ID 之间,将数据访问治理与身份治理配对结合。
免责声明:本文中的信息已于 2026 年 7 月进行核实。请与各供应商直接确认其当前能力。
关于 Varonis vs Lumos:数据安全 vs IGA 的常见问题
分享到
了解更多
关于作者
