
每个采用智能体的团队,往往在无意之间也创建了一个新身份。这个身份可以访问系统、转移数据,并代表某人行事。当下的当务之急是在局面失控之前抢先应对,而第一步就是回答一个基本问题:这是谁的职责?
是法务部门吗,因为需要有人制定智能体处理数据的规则?是身份团队吗,他们眼看身份数量攀升,而员工在没有提交访问申请的情况下创建智能体?还是构建它的团队的经理,理由是谁创建谁负责?
如果你无法明确说出是谁,那么诚实的答案很可能是没有人。正是这种模糊性,导致访问权限无人审查、权限在用途结束后依然存在、孤立的智能体持续在线。
Ivanti最近的一项研究发现,85%的IT专业人员声称每个AI智能体都有指定的所有者,但只有42%的人表示清楚谁是所有者。这是IT对自身的描述与实际情况之间43个百分点的差距。当“应该有人负责”从未落实为“这个具体角色负责,并且一旦它不再负责我们就能发现”时,就会出现这种情况。
所有权是头衔,责任是工作流
“谁拥有这个智能体”的答案不只是一个人。它还包括按计划重新检查该访问权限、在不再合理时撤销权限,并证明这两件事都已发生的流程。如果没有这样的流程,所有权就是虚构的:只有头衔,没有背后的问责。责任不能分配一次就一劳永逸。你必须以固定节奏持续证明,用一个无论原所有者是否留意都会运行的工作流。
缺失时会是什么样子
以在自己终端上运行自主编码智能体的开发者为例:IT从未批准这些工具,而且往往看不到它们。但本能反应不应该是关停它们,而应该是建立一个跟得上实际工作方式的工作流。
在实践中,这意味着将一次性授权绑定到具体的人,并配合周期性的重新证明。先从30天的重新证明周期开始。这个周期足够短,已结束的项目无法保留整整一个季度的访问权限。它迫使有人重新确认访问仍然合理,而不是假定上个季度的批准依然有效。
这就是治理优于所有权图表的理由。图表只列出一个名字。周期则检查这个名字是否仍然符合现实,不符合时撤销访问权限。
Netwrix Identity Manager如何把指定的所有者变成经证实的所有者
Netwrix Identity Manager是一款身份治理与管理解决方案,自2018年起就在治理非人类身份,比AI智能体成为关注焦点早了好几年。它对智能体应用的认证和生命周期模型,与服务账户和机器身份所用的相同。
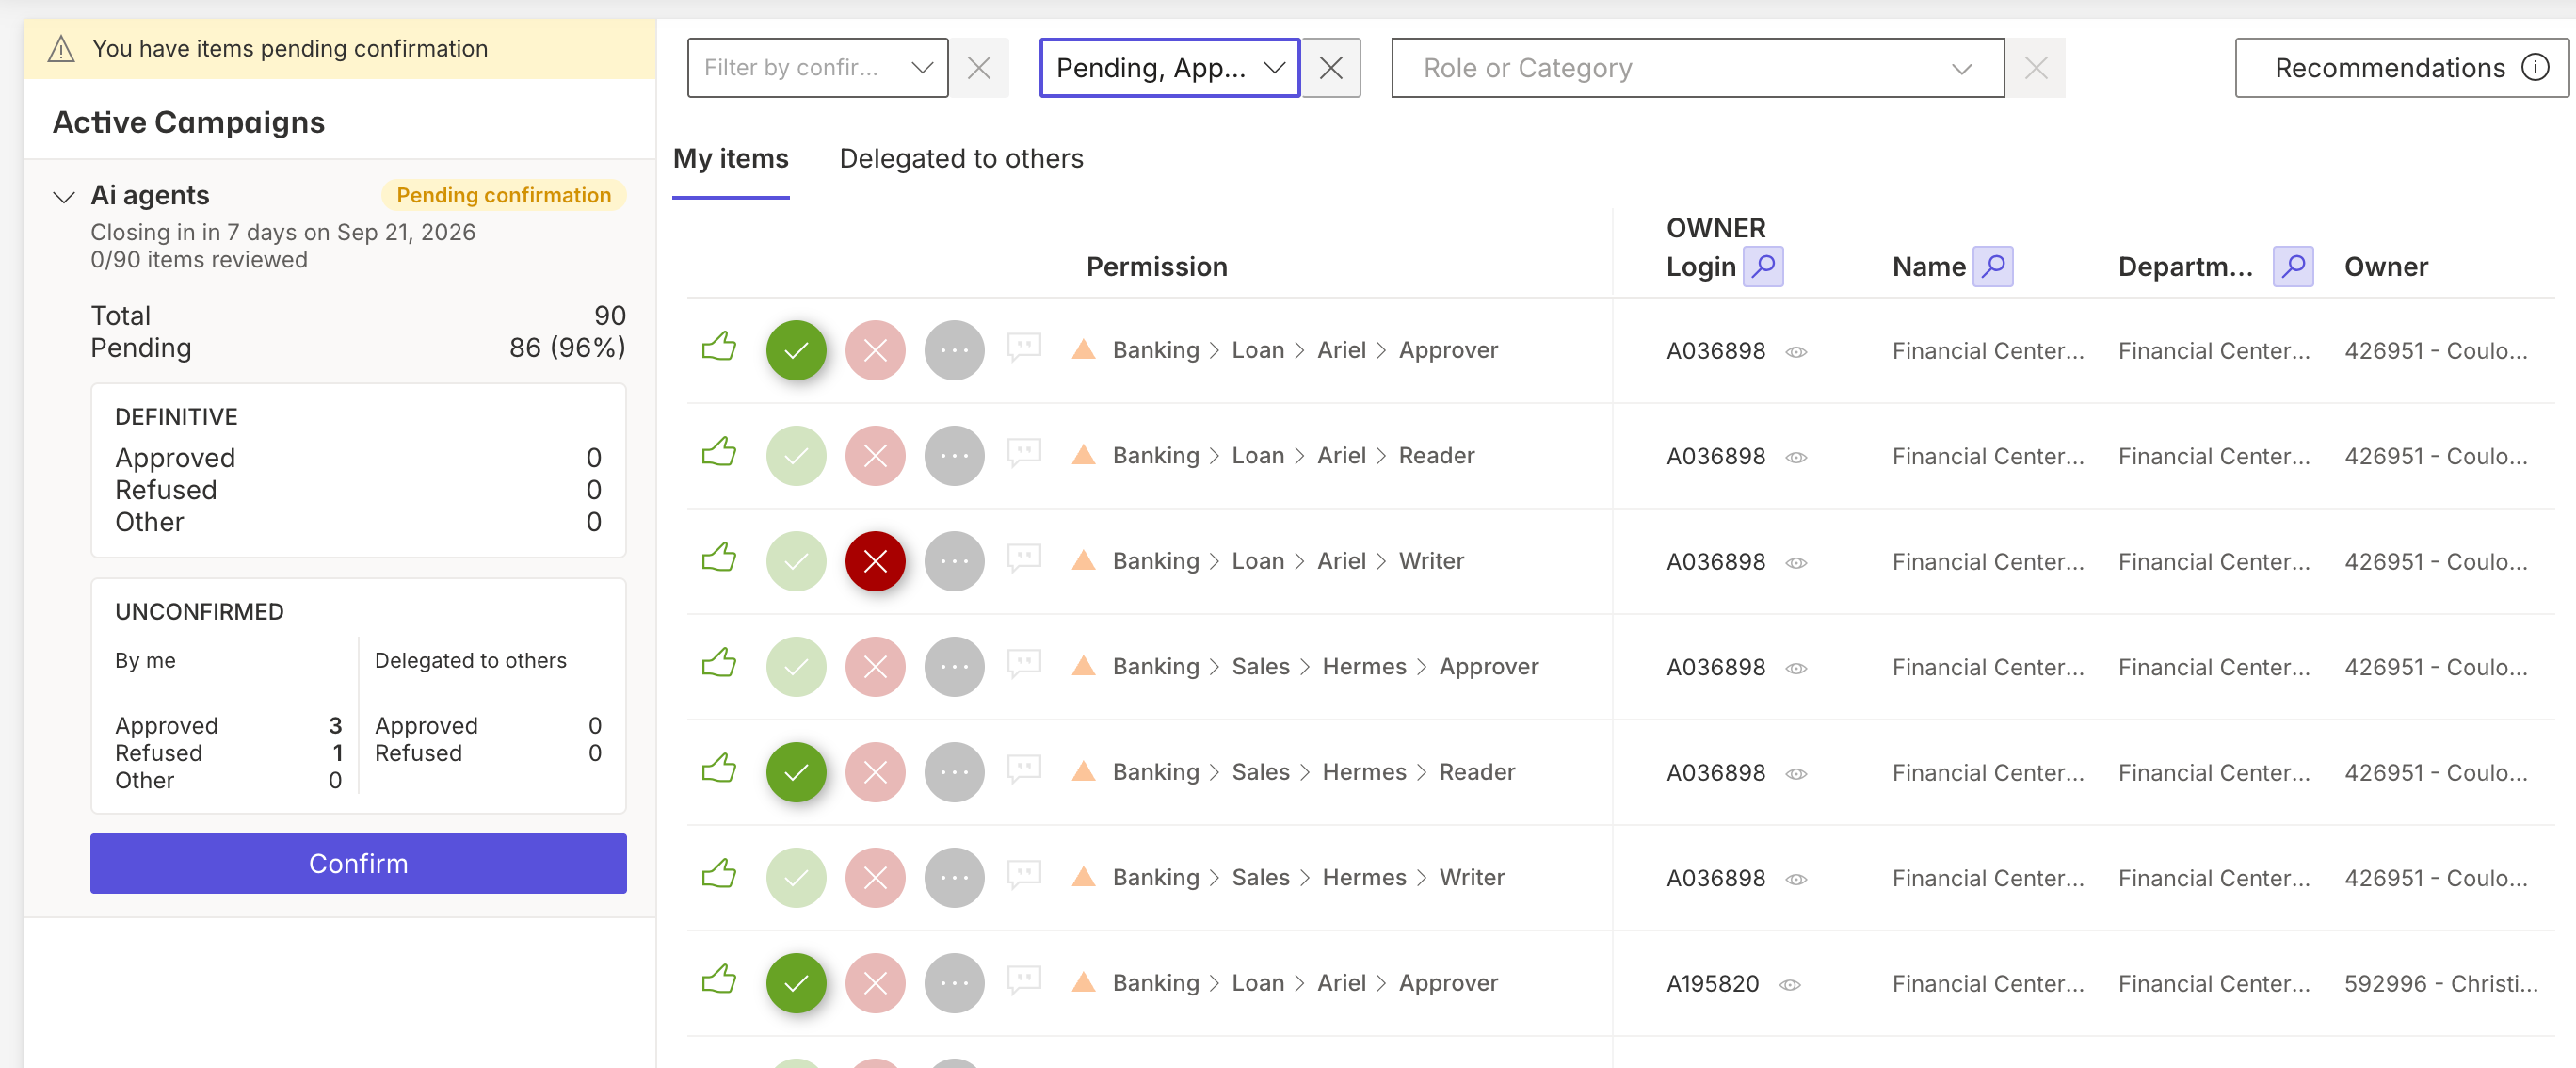
Identity Manager通过由认证驱动的自动取消配置来实现这一点。授予AI智能体的访问权限会像人类用户的权限一样,被安排定期认证。如果项目已结束、所有者已离职,或访问不再合理,认证者将不会再次批准,Identity Manager会自动取消该权限,而不是让它继续有效。如果没有任何机制强制重新验证名字,那么100%的智能体是否挂有名字并不重要。未经验证或被遗弃的智能体会自行失去访问权限。
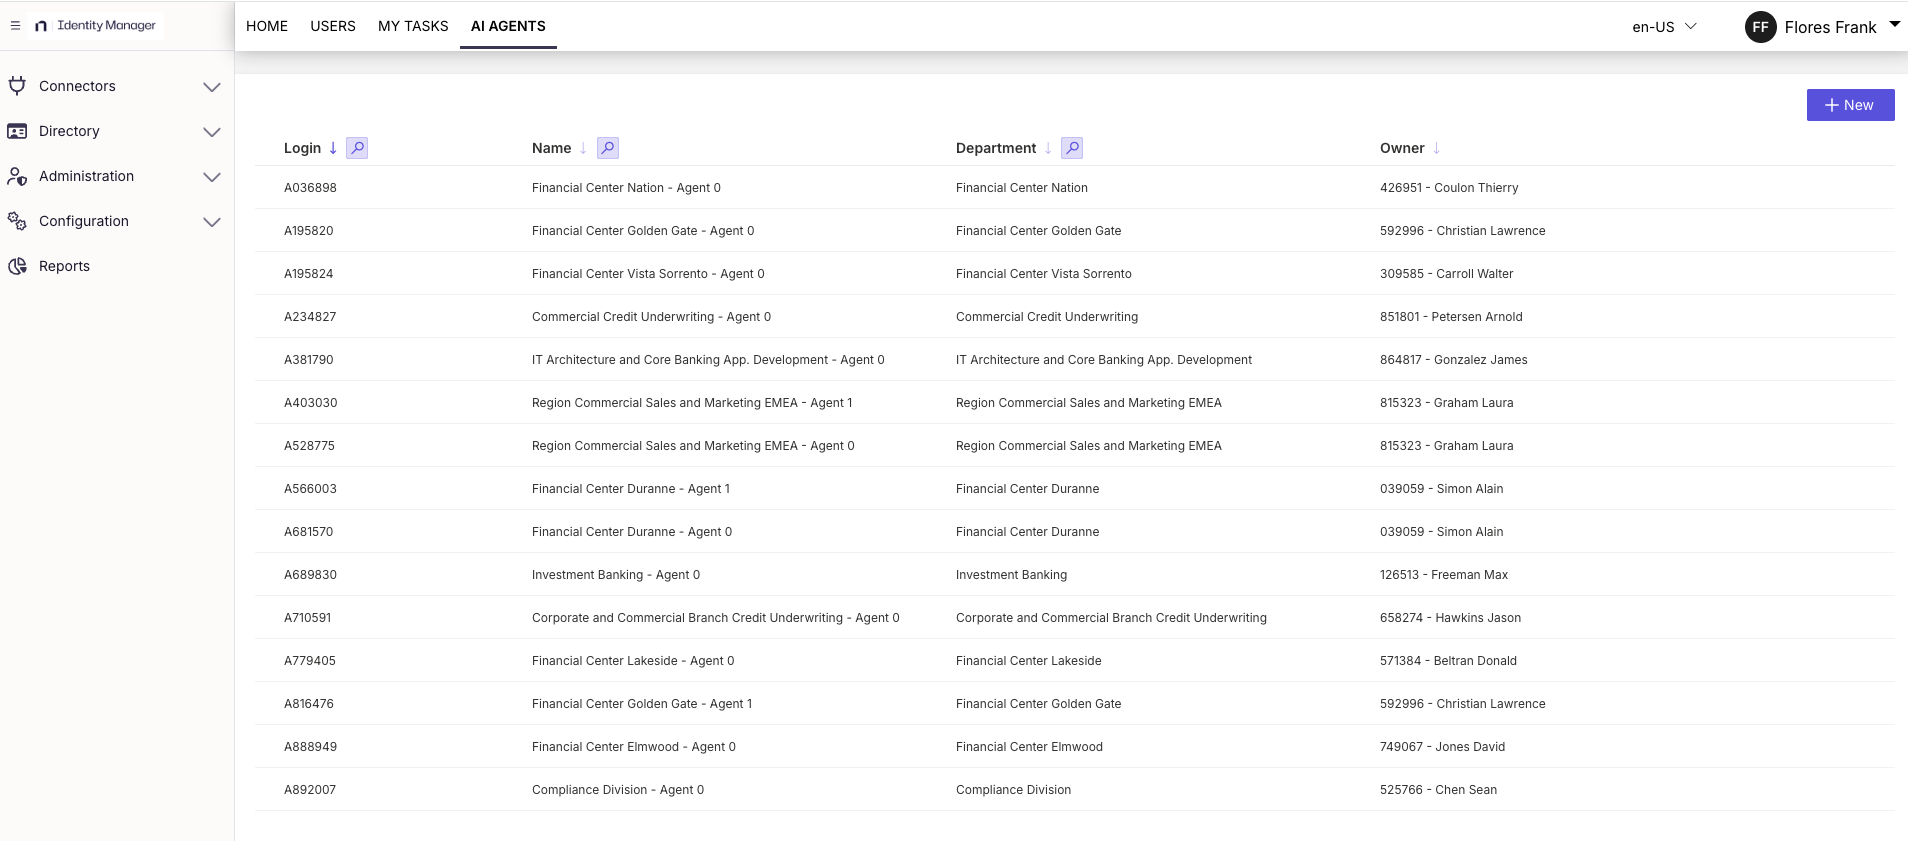
为你的智能体分配所有者
通过定期活动认证权限
总结
将每个AI智能体纳入你的身份计划,并为其分配一个能够验证其访问权限的所有者。然后安排认证活动,要求该所有者按固定节奏重新认证。当所有者需要意见时,启用委派,让他们能从更贴近工作的协作者那里获得建议,而不必移交责任。
所有者仍然需要签署,访问权限仍然由决定其是否保留的人来审查,而不是默认续期。
指定所有者只回答了一次问题。治理则持续作答,因此在组织架构变化很久之后,所有权依然成立。
分享到
了解更多
关于作者
Kate Fleming
产品经理
来自一位致力于拆解当下挑战并引导团队保护身份与数据的安全专业人士的洞察。