
Active Directory(AD)はほとんどの組織で主要なアイデンティティストアとして残っており、侵入者が最初に探す場所でもあります。The Netwrix 2026 Data and Identity Security Reportの調査では、セキュリティおよびITリーダーの73%が自分たちのADが権限昇格の誤設定から完全に安全であるとは自信がなく、過去12か月間に包括的なADセキュリティ評価を実施したのはわずか36%でした。
ツールはそのギャップの大部分を占めています。適切なADツールはルーチン作業を短縮し、監査人より先に問題を発見し、小規模なチームが通常より多くの人手を必要とする環境をカバーできます。間違ったツールは誤ったカバレッジ感を生み出します。
このリストは、費用と実際の機能別に分類された、知っておくべきActive Directory管理ツールを網羅しています。一部は永久無料、一部はオブジェクト制限まで無料、一部は期限付きのトライアルです。
ツール | 料金モデル | 最適な用途 |
|---|---|---|
|
Active Directory Explorer |
無料 |
参照、編集、スナップショットの比較 |
|
Microsoft AdRestore |
無料 |
削除済み(tombstone)オブジェクトの復元 |
|
Netwrix Auditor for Active Directory Community Edition |
無料 |
日次の変更およびログオンのサマリー |
|
Netwrix Account Lockout Examiner |
無料 |
アカウントロックアウトの根本原因の特定 |
|
Netwrix Effective Permissions Reporting Tool |
無料 |
特定時点における権限のレポート作成 |
|
Netwrix Bulk Password Reset |
無料 |
ローカル管理者パスワードの大規模なリセット |
|
Netwrix Inactive User Tracker |
無料 |
オンプレミスの未使用アカウントの検出 |
|
Netwrix Password Expiration Notifier |
無料 |
パスワード有効期限のリマインダーとレポート |
|
Cjwdev Active Directory Info |
無料版 |
属性レベルのAD照会 |
|
Cjwdev AD Permissions Reporter |
無料版 |
権限のレポート作成 |
|
Cjwdev AD Tidy |
無料版 |
アカウントの一括クリーンアップ |
|
LDAPSoft AD Browser |
無料 |
読み取り専用の参照とSQL-LDAP照会 |
|
wiseDATAman Password Control |
無料 |
ヘルプデスクによるパスワードのリセット |
|
SysOp Tools AD Query |
無料、非商用 |
オブジェクトおよびスキーマ属性の検索 |
|
SysAdmin Anywhere |
無料、オープンソース |
WebベースのAD管理 |
|
AlbusBit AD FastReporter |
無料版、Pro版は149ドルから |
定義済みのADレポート作成 |
|
ManageEngine ADManager Plus |
100オブジェクトまで無料 |
一括管理と委任 |
|
MaxPowerSoft AD Reports |
200オブジェクトまで無料 |
ADおよびEntra IDをまたぐレポート作成 |
|
SolarWinds Access Rights Manager |
30日間の試用版 |
アクセス権の監査とプロビジョニング |
|
Adaxes |
試用版 |
AD、Entra ID、Microsoft 365の統合管理 |
|
Softerra LDAP Administrator |
30日間の試用版 |
LDAPディレクトリの直接管理 |
|
ENow AD Monitoring and Reporting |
試用版 |
ADインフラのリアルタイム監視 |
|
Zohno Z-Hire and Z-Term |
試用版 |
オンボーディングとオフボーディングの自動化 |
|
CENTREL Solutions XIA Automation |
試用版 |
CSVからの一括プロビジョニング |
Netwrix PingCastleは、攻撃者が先に見つける前に、既知の攻撃経路や誤設定に対してActive Directoryドメインを評価します。
無料のDirectory Managementツールの選び方
適切な選択は4つの基準に基づいており、一度インストールして放置されたほとんどのツールは少なくとも1つの基準を満たしていません。
スコープは最初に考慮すべき点です。単一タスクのユーティリティは、ロックされたアカウントの追跡など一つの問題をうまく解決しますが、より広範な製品はプロビジョニング、レポート、監査をまとめてカバーします。ほとんどのチームは、1つのライセンス製品と並行して複数のユーティリティを使用しています。
アクセスモデルも同様に重要です。読み取り専用ツールはジュニアスタッフやヘルプデスクチームに安全に渡せますが、ADに書き込むものはより厳格な管理が必要です。誤った組織単位(OU)に一括操作を適用すると元に戻すのが困難だからです。適切な Active Directory delegation により、そもそも広範な権限を必要とする頻度が減ります。
このリストで「無料」は3つの異なる意味があり、ベンダーはどれが該当するかをほとんど明示しません。永続的に無料のツールもあれば、オブジェクト数で制限された無料版、期限切れのトライアルもあります。定期的なプロセスを構築する前に、どれを利用しているか確認してください。
監査証跡は、チームが事後にしか気づかないギャップであることが多いです。レポートツールは現在の状態を示すため、誰がいつ何を変更したかを示す必要がある場合は、ADの変更を追跡するソリューションが必要です。
Active Directory 管理のためのMicrosoftツール
Microsoftは特定の管理タスクに合わせたADツールセットを提供しています。これらはWindows Serverで直接利用可能で、Remote Server Administration Tools (RSAT)をインストールすることでWindows 10やWindows 11でも実行できます。
最も一般的に使用されるMicrosoft ADツールには、次のものがあります:
- Active Directory Users and Computers (ADUC): このMicrosoft Management Console (MMC) スナップインは、ユーザーのプロビジョニングやグループ、コンピューター、OUの管理などの日常業務を処理します。 ADUCのインストールと使用 には、ワークステーションでRSAT機能が有効になっているだけで十分です。
- Active Directory Administrative Center (ADAC): ADUCの現代的な代替として、ADACはActive Directoryのごみ箱、詳細なパスワードポリシー管理、およびインターフェースで行われたすべての操作の背後にあるcmdletを表示するPowerShell履歴ビューアを追加します。この最後の機能により、ADACはADスクリプトを学ぶ実用的な方法となります。
- Group Policy Management Console (GPMC): このコンソールは Group Policy objects (GPOs) を作成および管理し、ネットワーク全体のユーザーとコンピューターの環境を一元的に構成します。セキュリティ設定からソフトウェアの展開まで対応。Group Policy管理の究極ガイドでさらに詳しく解説しています。
- Active Directory Sites and Services: このツールはドメインコントローラー(DC)間のレプリケーションを管理し、ADネットワークトポロジを構成します。
- ADSI Edit: すべてのADオブジェクトのすべての属性を表示する低レベルエディターで、他のコンソールが隠しているものも含まれます。強力で容赦ないため、最終手段として扱ってください。
- System Center Configuration Manager (SCCM): SCCMは、アプリケーション、更新プログラム、オペレーティングシステムの展開から、インベントリおよびコンプライアンスの管理まで、より大規模な環境をカバーします。
これらのツールは基本的なAD管理を行いますが、自動化やレポートの深さには達していません。
無料のサードパーティActive Directory管理ツール
以下のツールは実行に費用がかかりませんが、「無料」にはそれぞれ異なる条件があります。
Active Directory エクスプローラー
Active Directory Explorer(AD Explorer)は、ADの表示と編集のための無料のSysinternalsユーティリティです。ディレクトリをナビゲートし、お気に入りの場所を保存し、オブジェクトのプロパティと属性を検査します。管理者は権限を変更し、オブジェクトのスキーマを確認し、保存および再利用するための複雑な検索を作成できます。
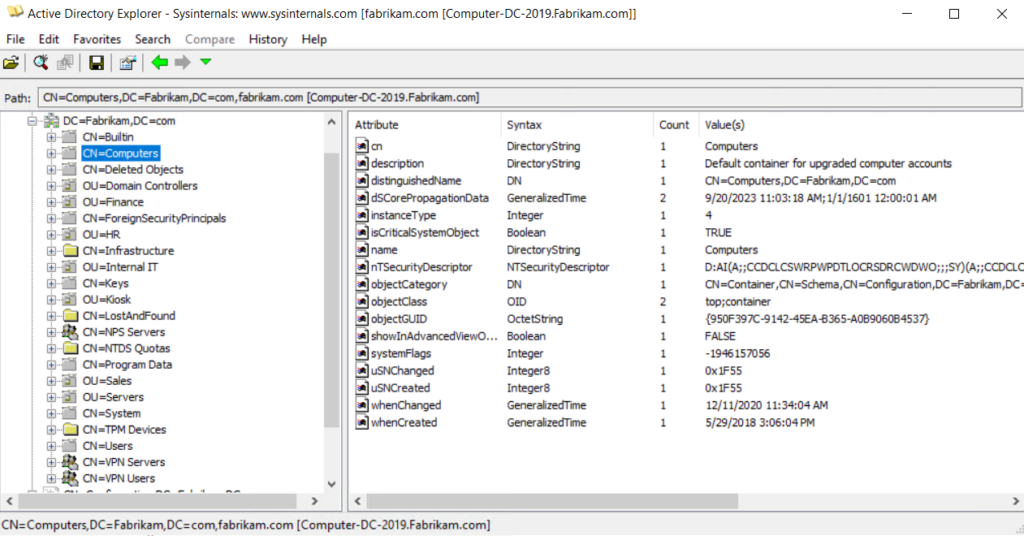
Active Directory Explorer がディレクトリのオブジェクトと属性を閲覧します
最も便利な機能はスナップショットです。AD Explorerはオフライン分析のためにADデータベースをキャプチャし、ライブディレクトリに接続されているかのようにスナップショットを読み込みます。組み込みの比較ツールは、2つのスナップショット間のオブジェクト、属性、権限の違いを強調表示し、監視製品なしで大まかな変更記録を提供します。
Microsoft AdRestore
Windows Server 2003は、削除またはtombstone化されたオブジェクトの復元を導入しました。Microsoft AdRestoreは、ドメイン内のtombstoneオブジェクトを列挙し、個別に復元する単一タスクのコマンドラインツールです。Windows Server 2008 R2以降では、ADACのActive Directoryごみ箱がほとんどの復元作業をよりクリーンに処理するため、AdRestoreは主に古い環境で使用されます。
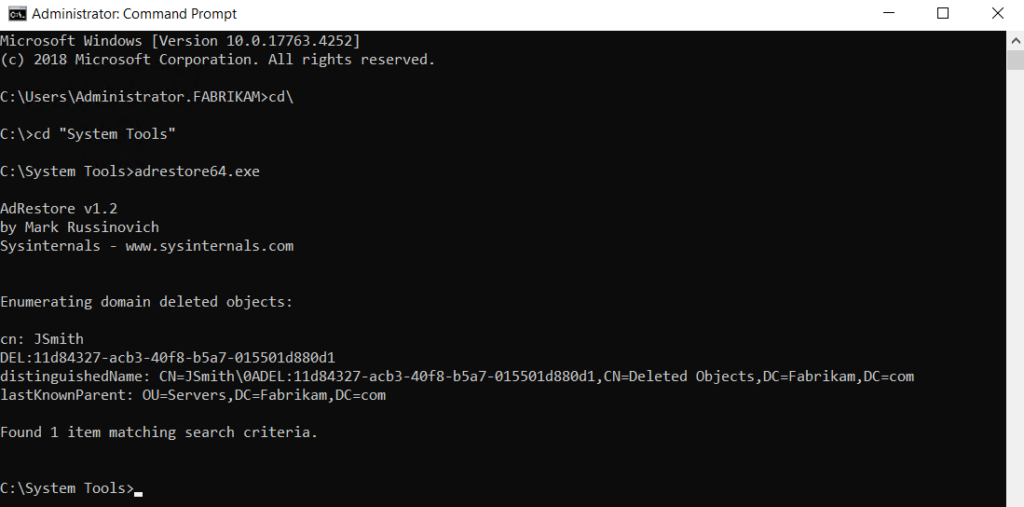
Microsoft AdRestore がコマンドラインで tombstoned AD オブジェクトを列挙しています
Netwrix Auditor for Active Directory コミュニティエディション
Netwrix Auditor for Active Directory Community Editionは、ユーザーログオンおよびADユーザー、グループ、OU、GPOリンクとポリシーの変更を追跡し、過去24時間の毎日の概要をメールで送信します。期限なしの無料ダウンロードです。
無料版は、何がいつ変更されたかを報告しますが、どのアカウントが変更を行ったかは特定しません。また、PCI DSS、HIPAA、GDPRなどの基準にマッピングされた事前定義されたコンプライアンスレポート、インタラクティブ検索、アラート、ダッシュボード、長期保存、役割ベースのアクセス制御は含まれておらず、要約は1人の受信者に送信されます。そのため、コンプライアンスアーカイブというよりは日常のトラブルシューティングツールです。
Netwrix Account Lockout Examiner
Netwrix Account Lockout Examiner はADアカウントのロックアウト問題の解決にかかる時間を短縮します。ワンクリックで、誤ってマッピングされたネットワークドライブ、期限切れの資格情報で実行されているサービスやスケジュールタスク、モバイルデバイスにキャッシュされた古いパスワードなどの原因を特定します。診断が最も難しいロックされたサービスアカウントで特に効果を発揮します。
試用期間や有効期限なしの無料ダウンロードで、Windows 8.1以降と.NET Framework 4.5が必要です。
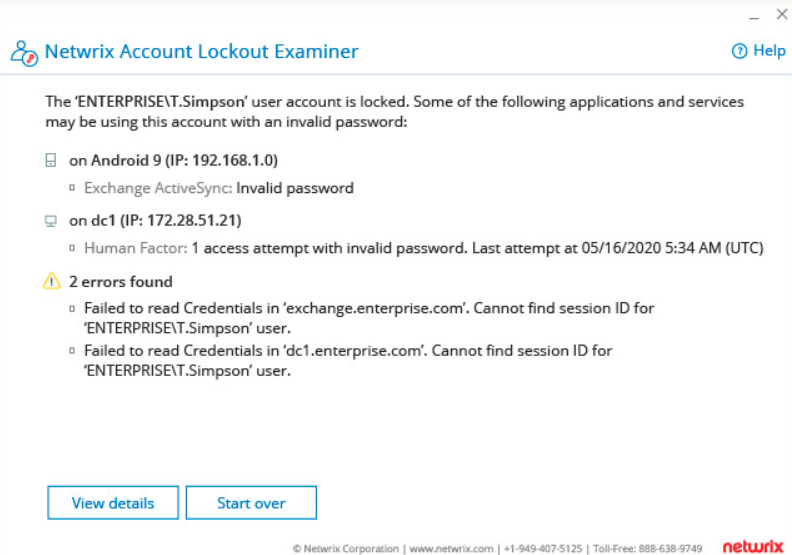
Netwrix Account Lockout Examiner はロックされた AD アカウントの根本原因を示しています。
Netwrix 効果的な権限レポートツール
Netwrix Effective Permissions Reporting Tool はActive Directoryおよびファイルサーバーのユーザー権限を報告し、明示的に割り当てられた権限とグループメンバーシップを通じて継承された権限を区別します。この区別がアクセスレビュー時に出力を有用にします。
このツールはライセンス料や時間制限なしで無料です。現在誰がアクセス権を持っているかのスナップショットを提供し、誰がいつアクセス権を変更したかは記録しないため、履歴が必要な場合は変更追跡と組み合わせて使用してください。効果的な権限を定期的に見直すことは、最小権限の原則に向けた実践的な一歩です。
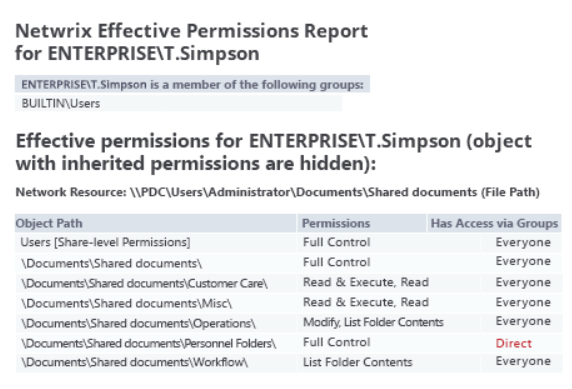
ADおよびファイルサーバーの権限に関するNetwrix Effective Permissions Reporting Toolの出力
Netwrix 一括パスワードリセット
Netwrix Bulk Password Resetは、多数のワークステーションのローカル管理者およびユーザーパスワードを一度にリモートで、各マシンにサインインせずにリセットします。特定のマシン、OU、またはドメイン全体を対象にしたり、テキストファイルからカスタムコンピューターリストをインポートしたりできます。ライセンス料なしで無料、期限切れもありません。
Netwrix Auditorは無料のCommunity Editionの機能を拡張し、誰が何を変更したかの追跡、コンプライアンス対応レポート、長期保存を追加します。無料トライアルを始めましょう。
Netwrix Inactive User Tracker
Netwrix Inactive User Tracker 休眠ユーザーアカウントを検出し、その作成日と非アクティブ期間を報告するため、無効化または削除する対象を決定できます。90日などのしきい値を設定すると、ツールは該当するアカウントを無効化するか、指定されたOUにスケジュールで移動します。
オンプレミスのドメインコントローラーを直接照会し、Entra IDはカバーしていません。これはクリーンアップが両方にまたがる必要がある場合に重要です。休眠アカウントは常にリスクであり、有効な資格情報を持つすべての休止アカウントは privilege escalation の候補です。
Netwrix Password Expiration Notifier
Netwrix Password Expiration Notifierはパスワードの有効期限が切れる前にユーザーとその管理者にメールを送り、今後の有効期限の概要レポートを送信します。有効期限切れのパスワードが少ないほどヘルプデスクへの問い合わせが減り、手動で追跡することなくポリシーに沿ったパスワードのローテーションを維持します。期限なしの無料ダウンロードです。
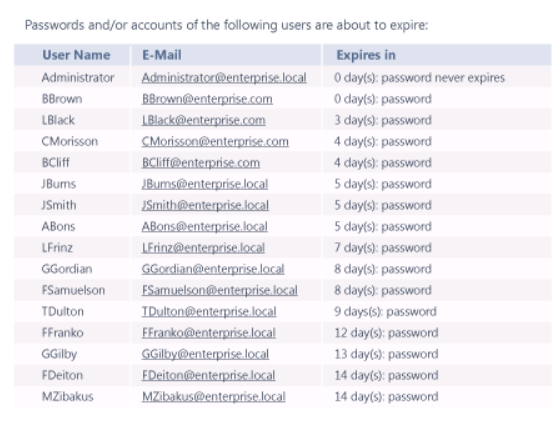
Netwrix Password Expiration Notifierによる今後のパスワード有効期限の概要レポート
使われていないアカウントの整理と権限の見直しは、監査により強制されるまで最も先延ばしにされる作業です。最後の包括的なAD評価が1年以上前の場合は、別のツールを追加するよりもまずそこから始めましょう。
Cjwdev Active Directory Info、無料版
Cjwdev Active Directory Info の無料版は、選択した属性に対してクエリを実行します。直接およびネストされたグループメンバーシップを解決し、各ドメインコントローラーに対して非複製属性をクエリすることで、マルチDC環境で結果の正確性を維持します。
マルチドメインクエリは、単純なドメイン名と資格情報の入力で動作し、ロックされたアカウント、無効化されたユーザー、「password never expires」とマークされたアカウント、過去30日間に変更されたGPOを含むレポートをCSV、HTML、またはTXT形式でエクスポートします。
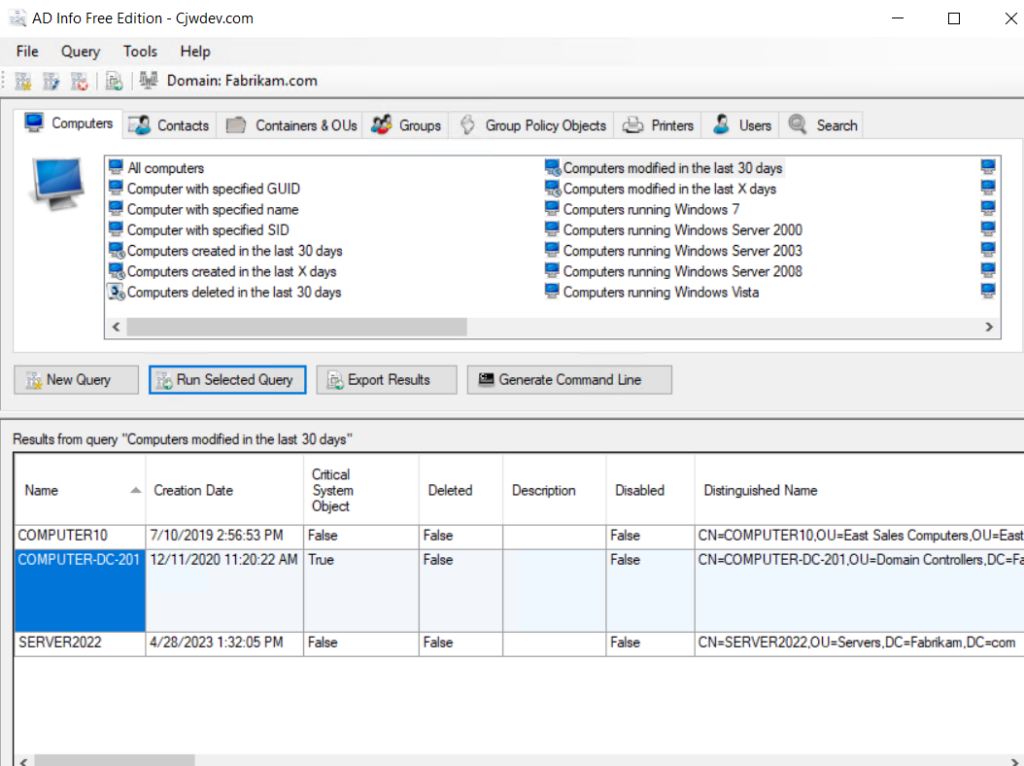
Cjwdev Active Directory Info が属性レベルの AD レポートを生成します
Cjwdev AD Permissions Reporter、無料版
Cjwdev AD Permissions Reporterの無料版は、ADオブジェクトのセキュリティ権限を報告し、結果をCSVまたはHTMLにエクスポートします。有料のStandard版は、より多くのレポートオプションを追加します。
Cjwdev グループマネージャー
Cjwdev Group Managerは、グループの所有者がそのグループのメンバーシップと設定を管理できるようにし、メンバーの追加・削除やメンバーリストのCSVエクスポートを含みます。このようにグループ管理を委任することで、ドメイン管理者アカウントから日常的なメンバー変更を遠ざけられます。
Cjwdev Managed Service Accounts GUI
Cjwdev Managed Service Accounts GUIはPowerShellではなくインターフェースを通じてgroup managed service accountsを構成し、適切な資格情報で複数のドメインに対応します。
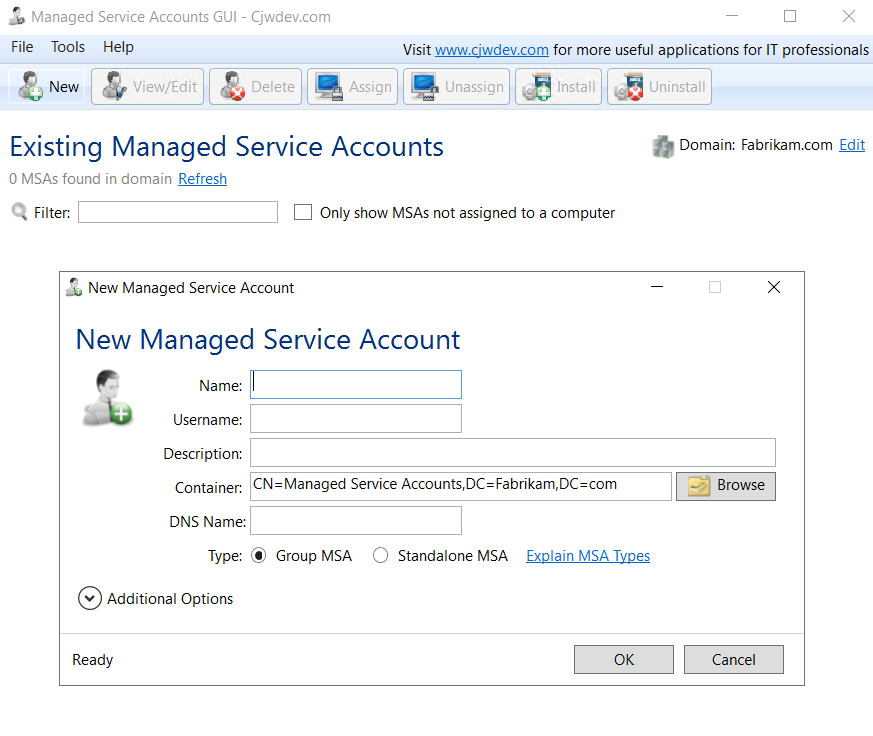
Cjwdev Managed Service Accounts GUIでMSAを構成する
Cjwdev AD Tidy
Cjwdev AD TidyはADアカウントを一括管理し、不要または非アクティブなアカウントをクリーンアップします。典型的な作業には、多数のアカウントをセキュリティグループに追加したり、ランダムなパスワードや特定の有効期限を複数のアカウントに設定したりすることが含まれます。
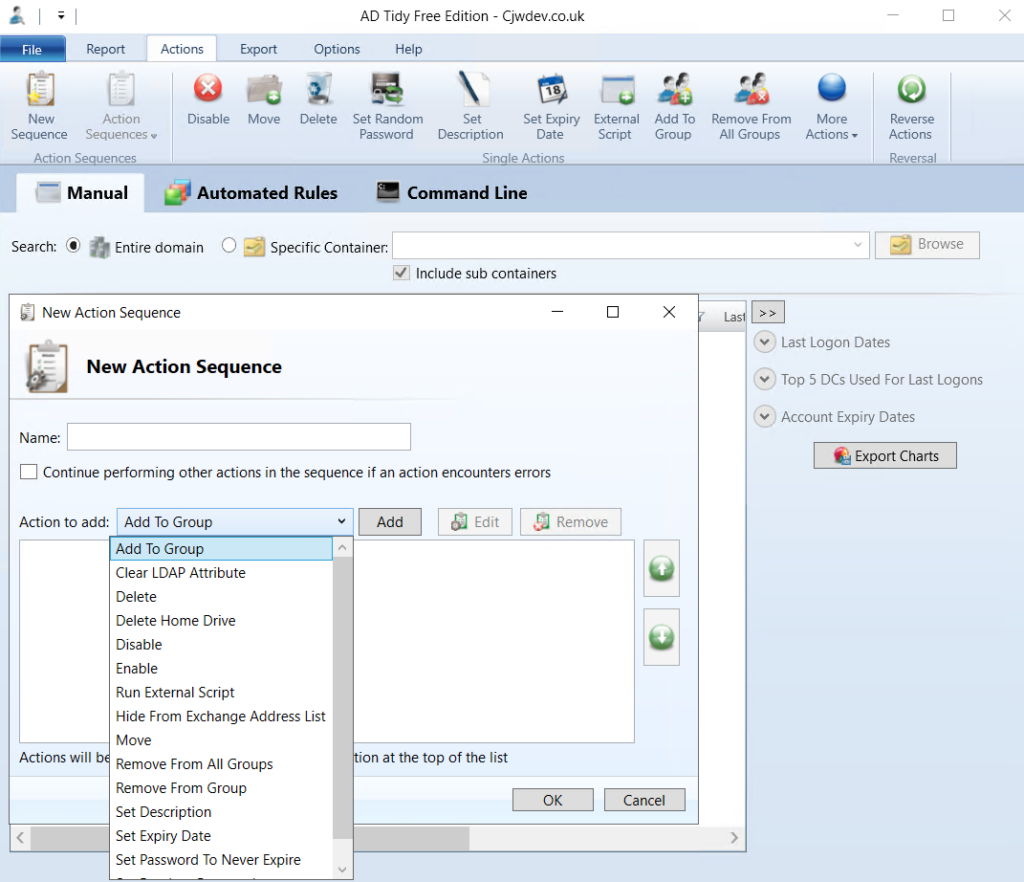
Cjwdev AD Tidy が一括クリーンアップのために非アクティブアカウントを特定します
LDAPSoft AD Browser
LDAPSoft AD Browserは、AD階層への読み取り専用アクセスを提供し、従業員のメールや名前などの一般的な検索のためのクイック検索バーを含むテキストおよび視覚的検索を備えています。利用可能なすべての属性を表示し、SQL-LDAPステートメントを実行し、複数のディレクトリでLightweight Directory Access Protocol(LDAP)のv2およびv3の両方をサポートします。
現在のリリースは64ビット専用で配布されるWindowsデスクトップアプリケーションで、商用および非商用利用は無料です。読み取り専用アクセスにより、内容を変更せずに参照する必要があるスタッフに安全に提供できます。
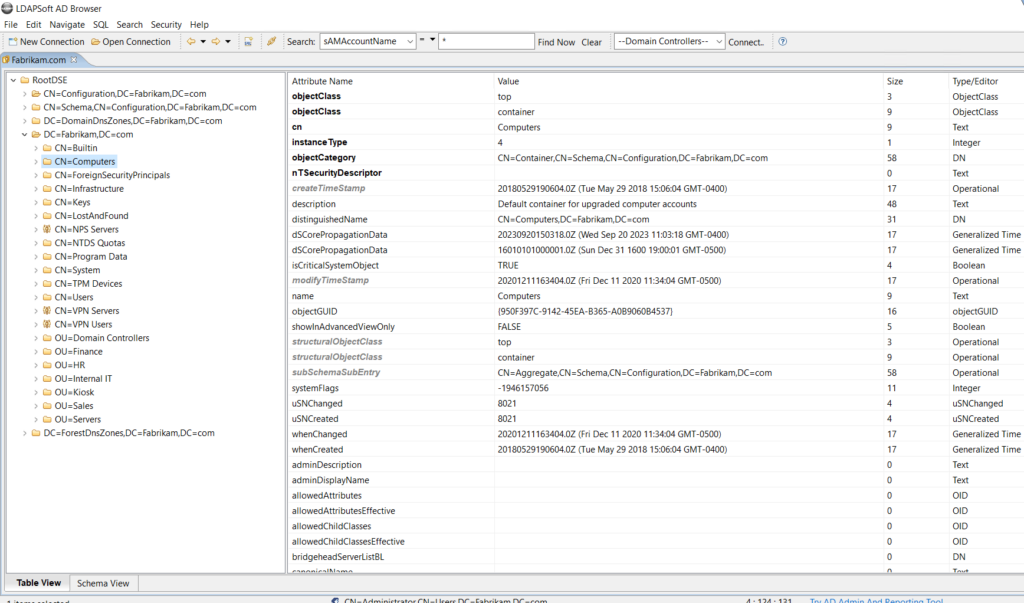
読み取り専用モードでADオブジェクト属性を表示するLDAPSoft AD Browser
wiseDATAman パスワード管理
wiseDATAman Password Controlは、ヘルプデスクチームにMMCコンソールの代替手段を提供し、サービスアカウントの管理時間を節約する一括リセットを含むパスワードリセットを可能にします。このツールは、廃止されたwisesoft.co.ukサイトからwisedataman.comに移行し、無料で登録不要のままです。堅実なActive Directory password policyと組み合わせて、リセット時に弱い資格情報が再導入されないようにします。
SysOp Tools AD クエリ
SysOp Tools AD Queryは、通常読み取れないスキーマ属性を含む特定のユーザーまたはコンピューターを検索し、結果をXMLにエクスポートします。インストール不要で動作します。2つの条件があります。非商用利用のみ無料で、ダウンロード前にベンダーがかなりの個人情報を求めます。
どこでもSysAdmin
SysAdmin Anywhereは、ADベースのネットワーク管理のための無料の多目的ツールで、パスワードリセット、オブジェクトクエリおよびオブジェクト管理に加え、AD自体を超えたインベントリとレポートをカバーします。プロジェクトは現在オープンソースで、ソースはGitHubにパッケージリリースと共に公開されています。
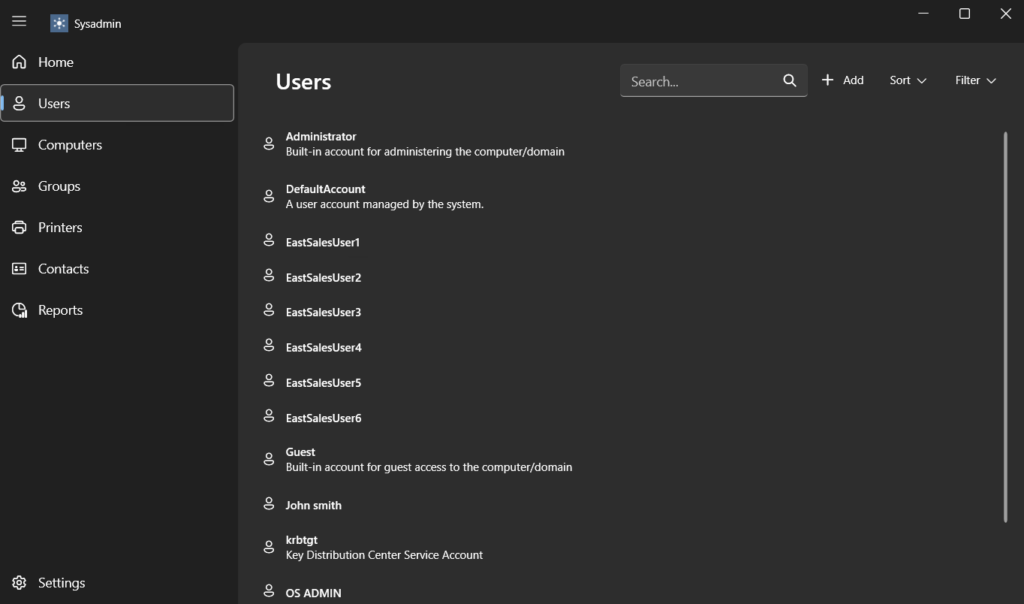
Active Directory 管理のための SysAdmin Anywhere ウェブインターフェース
無料ツールはここで日々の作業の大部分を担います:アカウントロック、権限のスナップショット、利用されていないアカウントのクリーンアップ。問題は「現在の状態は?」から「何がいつ変更されたかを証明する」へと変わったときに現れ、ここでNetwrix Auditorが無料のCommunity Editionから引き継ぎます。1対1のデモをリクエストして、自分のドメインに対する検索可能な監査証跡を確認してください
有料のActive Directory管理ツール
以下のいくつかの製品は、該当する場合にトライアルのみでなく、ライセンス版とともに無料版も提供しています。
ManageEngine ADManager Plus
ManageEngine ADManager Plusは、ユーザーアカウントおよびその他のADオブジェクトの一括管理、詳細なレポート作成、プロビジョニングとデプロビジョニングの自動化を行います。ロールベースのアクセス制御は委任をサポートし、組み込みのワークフローはチケッティングをカバーします。
ADManager Plusは、トライアル版の代わりに無料版を提供します。無料プランは最大100のドメインオブジェクトをカバーし、200以上のADレポートとユーザーおよびコンピューター管理を含み、小規模ドメインや詳細な評価に十分です。ライセンス版のStandardおよびProfessionalエディションはオブジェクト制限を解除し、自動化を追加します。
AlbusBit AD FastReporter
AlbusBit AD FastReporterは、多数の事前定義されたレポートと3段階の生成プロセスでADレポートを作成、保存、スケジュール、共有します。
無料版には時間制限がありません。8つのカテゴリで250以上のレポート、370のフィールドでのカスタマイズ、複数のドメイン接続が含まれます。エクスポート、レポート保存、カスタムフィルター、自動スケジューリング、優先サポートは、149ドルからのPro版に含まれます。画面上でレポートを読むだけのチームは無料版を無期限で利用できます。
MaxPowerSoft Active Directoryレポート
MaxPowerSoft Active Directory Reportsは、ユーザーアカウント、グループメンバーシップ、OU、および権限に関するレポートを生成し、セキュリティレビューとコンプライアンス証拠の両方をサポートします。管理者は異常な変更を特定し、非アクティブまたは期限切れのアカウントを見つけ、パスワードの状態を確認し、ログイン活動をレビューしてから、複数の形式でエクスポートできます。最近のリリースでは、オンプレミスADに加えEntra IDへの対応も拡大しています。
フルライセンスの下に2つのオプションがあります。AD Reports Liteは200オブジェクトに制限された無料版で、フル製品は無制限のオブジェクトとクレジットカード不要の2週間トライアルを提供します。ライセンスは管理者ユーザー単位です。
SolarWinds Access Rights Manager
SolarWinds Access Rights Manager (ARM) は、ユーザーおよびグループ管理、パスワード管理、コンプライアンスおよび監査レポート、Group Policy 管理などの AD タスクを自動化します。この製品は旧 8MAN であり、SolarWinds が買収してブランド名を変更したため、古いレビューやドキュメントではまだその名前が使われています。
30日間のトライアルにはフルエディションのすべてが含まれています。プロビジョニング、権限変更、ワークフローの自動化と委任を解除するFull Editionは3,448ドルからです。
Adaxes
Adaxesは、Active Directory、Entra ID、Exchange、およびMicrosoft 365を1つのインターフェースから統合管理します。管理権限の委譲、プロアクティブな監視、ヘルプデスクの負荷を軽減するセルフサービス機能を提供し、レポートはコンプライアンスと監査作業をサポートします。複数のADドメインやハイブリッド環境を運用する組織に最適です。無料トライアルが利用可能です。
この製品は現在、Softerra Adaxesではなく単にAdaxesとして販売されており、ドキュメントではAzure ADではなくEntra IDを参照しています。
Softerra LDAP Administrator
Softerra LDAP AdministratorはLDAPディレクトリを直接管理し、管理者がディレクトリエントリをナビゲート、検索、変更できるようにします。複数のLDAPサービスをサポートし、スキーマ編集、アクセス制御管理、ディレクトリ同期、データのインポートおよびエクスポートを追加します。ベンダーは30日間の無料トライアルを提供しています。
ENow ADの監視とレポート
ENow AD Monitoring and Reportingは、1つのコンソールからAD環境をリアルタイムで監視し、ドメインコントローラー、DNS、レプリケーション全体の障害を特定して、ユーザーが気づく前に問題を検出します。無料版はありませんが、トライアルが利用可能で、より広いカテゴリのActive Directory監視ツールに属し、一時的なチェックではなく継続的なインフラ可視化のために設計されています。
Zohno Z-Hire と Z-Term
Zohno Z-HireとZ-Termは、従業員ライフサイクルの両端をカバーする単一タスクツールです。Z-HireはActive Directory、Exchange、Microsoft 365で新入社員のアカウント作成を自動化し、Z-Termは退職時に接続されたシステム全体でアカウントを無効化しアクセスを削除します。両方ともトライアル可能です。
CENTREL ソリューション XIA オートメーション
CENTREL Solutions XIA Automationは、Active Directory、Exchange、およびMicrosoft 365のユーザーアカウントをプロビジョニングし、CSVからの一括プロビジョニングを含む一括プロビジョニングやパスワード変更などのルーチンタスクを自動化または委任します。管理者はウェブインターフェースまたはモバイルデバイスを通じて操作し、無償トライアルが利用可能です。
Netwrix Access Analyzerは、Active Directoryとファイルシステム全体の有効な権限を一度に計算し、監査人が尋ねる前に誰が何にアクセスできるかを正確に示します。無料トライアルをお申し込みください。
無料ツールが十分でなくなったとき
無料のユーティリティは、期限切れアカウントの発見、ロック解除の解除、権限レポートの出力など、特定の作業には適しています。しかし、ドメイン全体で何が変更されたかの継続的な記録、変更すべきでないものが変わった際のアラート、監査人が追跡質問なしに受け入れるレポートは提供しません。
チームは通常、3つの瞬間のいずれかでそのラインを越えます。最初は監査の時で、誰かが8か月前にアカウントにprivileged accessを付与したのは誰かと尋ねても、スタック内には答えられるものがありません。2つ目はスケールの時で、AD環境のドメインが上記の無料版のオブジェクト制限を超えた場合です。3つ目は委任の時で、ヘルプデスクスタッフが他の権限を持たずにADの作業を行う必要がある場合です。
根本的な問題は、ほとんどのADの損害が発生時には通常の管理のように見えることであり、これは 最も一般的なAD管理ミス の背後にあるパターンであり、監視が既に行われている環境でも繰り返し発生しています。
NetwrixがActive Directoryの管理とセキュリティを支援する方法
NetwrixはAD管理とADセキュリティを一つの包括的なツールではなく別々の製品で提供しているため、適切な選択は対応する作業によります。
Netwrix Auditor
Netwrix Auditorは、ADおよびEntra IDのすべての変更を、前後の値とともに検索可能な監査トレイルにエージェントなしで記録し、その履歴を長期的なコンプライアンス証拠として保持します。誰がいつどこで何を変更したかという、Community Editionが解決しなかった質問に答え、PCI DSS、HIPAA、GDPRなどの基準にマッピングされた事前定義レポートを提供します。展開には約30分かかります。
で、Bank of Botetourt MSSPの200ページに及ぶレポートをNetwrix Auditorのリスク評価ダッシュボードに置き換えたことで、小規模なITチームが実際に重要な変更を明確に把握できるようになり、毎日のセキュリティチェックが2時間以上から20分に短縮されました。
Netwrix Directory Manager
Netwrix Directory Manager ディレクトリアトリビュートに基づく動的グループメンバーシップや、マネージャーまたは同僚の承認を得てユーザーがグループに参加・脱退できるワークフローに基づくセルフサービスリクエストを含む、グループおよびユーザーのライフサイクル管理を自動化します。委任管理により、グループ所有者がドメイン管理者アカウントを経由せずに、自身のメンバーシップ変更やパスワードリセットを処理できるようになります。
Netwrix Access Analyzer
Netwrix Access AnalyzerはActive Directory、ファイルシステム、その他のデータストア全体の実効権限を計算し、ネストされたグループや継承された権利を統合して、誰が何にアクセスできるかを一目で把握します。また、オープンシェア、継承の破損、直接割り当てられた権限など、過剰なアクセスを可能にする条件も特定します。
Netwrix PingCastle
Netwrix PingCastleは既知の攻撃経路や誤設定に対してADドメインを評価し、攻撃者がたどる可能性のある権限昇格ルートをマッピングしたリスクレポートを作成します。Netwrixの調査で73%のチームが自分たちのADが権限昇格の誤設定がないと確信していなかったため、この評価がその疑問を解決します。
Netwrix Identity Recovery
Netwrix Identity Recoveryは、誤削除や破壊的な攻撃後にActive Directoryのオブジェクト、属性、およびドメイン全体を復元します。手動のランブックで行われるフォレスト復旧も含まれます。無料の復元ユーティリティが対応できない障害ケースをカバーします。
適切な Active Directory ツールスタックの構築
適切なActive Directoryツールスタックを構築するとは、各作業に適した製品を割り当てることを意味します。日常作業には無料ユーティリティを、投資に見合う場合はライセンスツールを使用します。
普遍的な答えはありませんが、永続的に無料のエディションから始めて、機能リストではなく実際のギャップでライセンスを決めることで、選択肢を素早く絞れます。
変更内容を証明し、無料ツールが残す可視性のギャップを埋める必要があるチーム向けに、Netwrix Auditor と Netwrix PingCastle は、完全なエンタープライズプラットフォームが必要とする数週間の展開なしで、検索可能な変更履歴と攻撃経路のスコアリングを提供します。
Netwrixのデモをリクエストして、サンプル環境ではなくご自身のドメインでの変更履歴と攻撃経路のスコアリングをご覧ください。
免責事項: 本記事のツール価格、無料プランの制限、試用条件は2026年8月時点のものです。契約前に各ベンダーの詳細を確認してください。
共有する
もっと詳しく
著者について
Ian Andersen
Pre Sales Engineering の VP(副社長)
Ian は、データとアクセスのガバナンスに重点を置いた 20 年以上の IT 経験を持っています。Netwrix の Pre Sales Engineering の VP(副社長)として、世界中のお客様に対し、製品の円滑な導入と identity management の統合が行えるように責任を負っています。長年のキャリアにより、あらゆる規模の組織のニーズに応えられる体制が整っており、Fortune 100 の米国金融機関でセキュリティ アーキテクチャ チームを率いた経験や、中小企業に対してセキュリティ ソリューションを提供してきた経験などがあります。