
BadUSB、Rubber Ducky、Flipper Zero の攻撃を止める
Sep 23, 2025
BadUSB、Rubber Ducky、Flipper Zero のデバイスは、キーボードを装い、マシンスピードでコマンドを実行することで、従来の USB ブロックを回避します。Netwrix Endpoint Management は、Endpoint Protector のデバイス制御と Policy Manager の特権(プリビレッジ)強制を組み合わせ、悪意のあるデバイスをブロックし、不必要な管理者権限を削除し、攻撃が拡大する前に横方向への移動を封じ込めます。
50ドルのガジェットでも、数秒で防御を崩されてしまう可能性があります。BadUSB、Rubber Ducky、Flipper Zero のデバイスはキーボードを装い、マシンスピードでコマンドを送り込むことで防御機能を無効化し、バックドアを作成します。これはSFのような話ではありません。多くの USB 防御が見落としがちな、現実の攻撃です。
仕組み、従来の対策がなぜ失敗するのか、そして効果的に防ぐ方法をご紹介します。
たった 50 ドルの USB メモリでネットワークは崩壊します
想像してみてください。駐車場に USB ドライブが置き去りにされます。社員が好奇心でそれを挿してしまうのです。
数秒のうちに、そのデバイスはキーボードのふりをして、機械の速さで何百ものコマンドを入力します。保護機能を無効化し、マルウェアをインストールし、バックドアを開きます。
必要なのは、1 回の接続。1 回のうっかり。たった 50 ドルのデバイスです。
これはSFではありません。現実の話です。これらの攻撃は BadUSB、Rubber Ducky、または Flipper Zero のエクスプロイトとして知られており、現在のエンドポイント脅威の中でも最も見過ごされがちです。
BadUSB、Rubber Ducky、Flipper Zero の攻撃とは?
これらの攻撃は HID(Human Interface Device)エクスプロイトに分類されます。仕掛けはシンプルですが、壊滅的です:
- ストレージのようには振る舞いません。 USBドライブとして表示される代わりに、キーボードになりすまします。
- 人間よりもはるかに速く動きます。 誰も反応する前に、稲妻のような速さでコマンドが入力されます。
- 信頼を悪用します。 オペレーティング システムはそれらを正規のキーボードとして扱い、攻撃者に「通し券」を与えてしまいます。
攻撃の仕組み
USB HID 攻撃は、サイバーセキュリティ版の手品です。見かけは簡単ですが、非常に効果的です:
- 配布: 攻撃者は、そのデバイスを従業員が見つけそうな場所に仕込み、または直接郵送します。
- 実行: デバイスを接続すると、キーストロークがすぐに開始します。
- 権限昇格: ユーザーに ローカル管理者権限がある場合、偽のキーボードは、アンチウイルス ソフトウェアを効果的に無効化したり、マルウェアを起動したり、新しいアカウントを作成したりできます。
- 横方向への移動: 管理者の認証情報が複数の端末で使い回されている場合、攻撃者はネットワーク内で急速に拡散します。
その結果は?小さなデバイスが、重大かつ壊滅的になり得る侵害を引き起こします。
古い防御が機能しない理由
多くの組織は USB ストレージをブロックします。ですが、USB のブロックは HID のブロックと同じではありません。BadUSB はストレージとして表示されず、新しいキーボードとして振る舞います。そのため、従来の防御では脅威を見落とし、多くのセキュリティ チームにとって死角(ブラインド スポット)が生まれます。
これらの見落としポイントがどのように機能するのかを実際に見て、どのように解消できるか学ぶには、ウェビナーをご覧ください: Modern Device Control & USB Security: Beyond Blocking.
内部不正の脅威を“始まる場所”で遮断:エンドポイントで
今すぐ視聴Netwrix が攻撃を止める仕組み
Netwrix Endpoint Protector:HID 攻撃のためのデバイス制御
Endpoint Protector の Device Control モジュール を使えば、不正な HID 攻撃をリアルタイムで防止できます。:
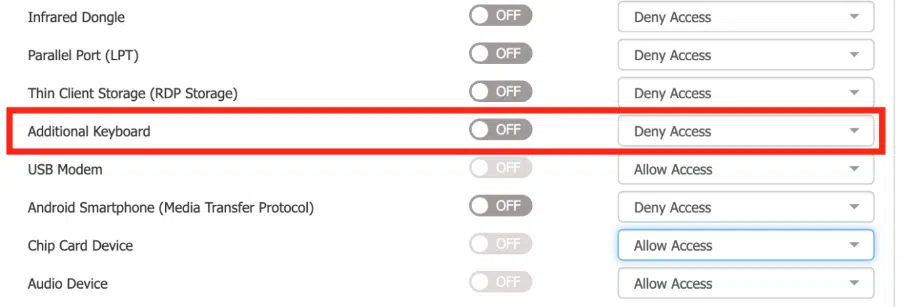
- 追加キーボードをブロック:ワンクリックのポリシーで、すべての「追加キーボード」の動作をブロックします。
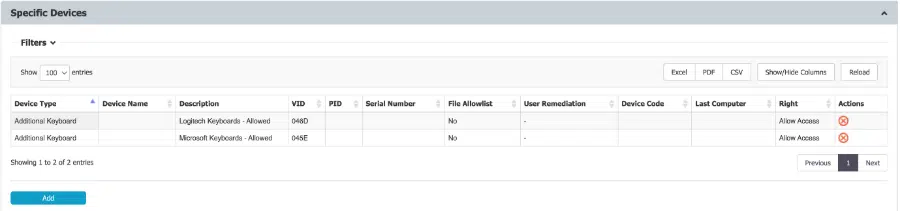
- ベンダーIDのホワイトリスト化:信頼でき、認識されているキーボードのみが動作します。キーボードを装っているにもかかわらず、承認済みのベンダーIDがないもの(Rubber Ducky や Flipper Zero など)は拒否されます。
- クロスプラットフォームでの強制適用:Windows、macOS、Linux でアラートとブロックを実行します。
結果:メンテナンスが少なく、効果は大 HID 攻撃を無力化する保護。
Endpoint Protector を使った 2 段階の手順はこちらです。
ステップ 1: 追加キーボードへのアクセスを拒否します。
ステップ 2: Vendor ID のホワイトリストを使用して、環境内で信頼でき、認識されたキーボードのみが機能するようにしてください。キーボードとして偽装しようとするものの、Vendor ID のチェックに失敗するデバイス(例:Rubber Ducky)は即座にブロックされます。
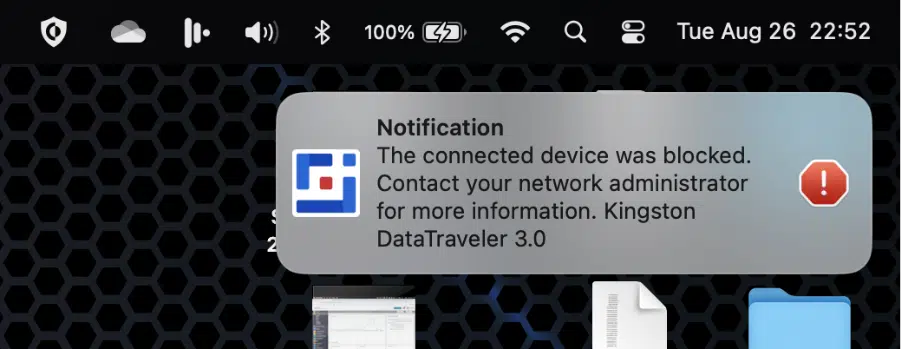
結果はエンドユーザーにとって明白です。意図しないデバイスをブロックする例を示します(Windows、Mac、Linux マシンでも同様のポップアップが表示されます)。
Netwrix Policy Manager:Defense in Depth
攻撃者が物理的またはリモートのアクセスを得た場合、デバイス制御だけでは十分ではありません。そこで登場するのが Netwrix Policy Manager(旧称 PolicyPak)です:
- デフォルトでローカル管理者権限を削除 、権限昇格 のリスクを低減します。
- ジャストインタイム(Just-in-Time)アクセスを有効化 ServiceNow またはヘルプデスクと連携して、必要に応じて正当な管理者リクエストを承認します。
- 高リスクなツールの使用を制限 PowerShell、CMD、Run などを対象にしつつ、承認済みのアプリケーションやスクリプトには例外を許可します。
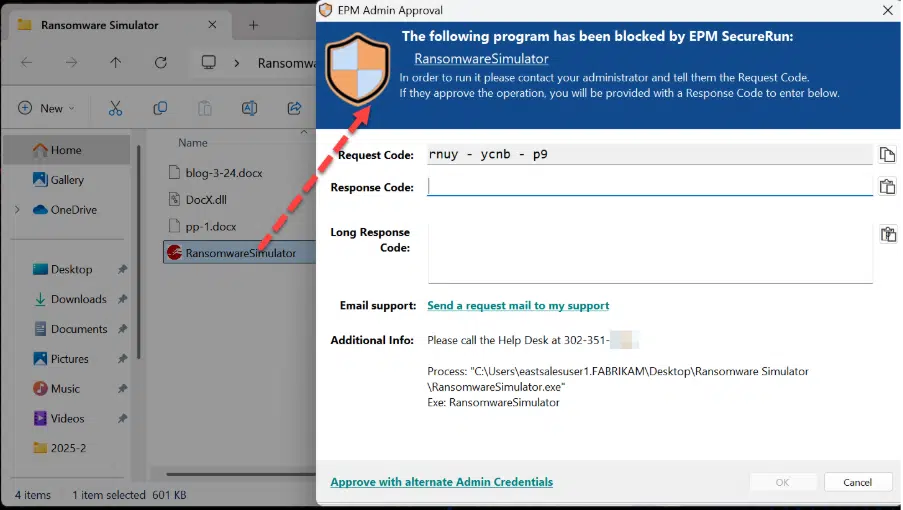
- SecureRun™ — 信頼できないセルフダウンロード アプリケーションを自動的にブロックします。
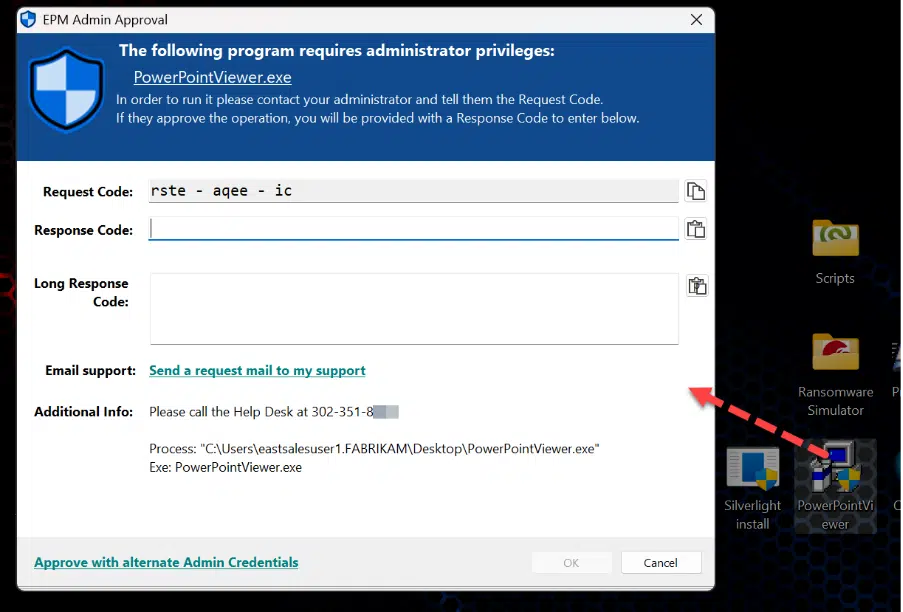
これらの対策を組み合わせることで、攻撃者が不正なデバイスや盗まれた権限を使ってシステムを乗っ取ることを防止できます。UAC プロンプトを回避するための EPM ルールの作成も簡単です。
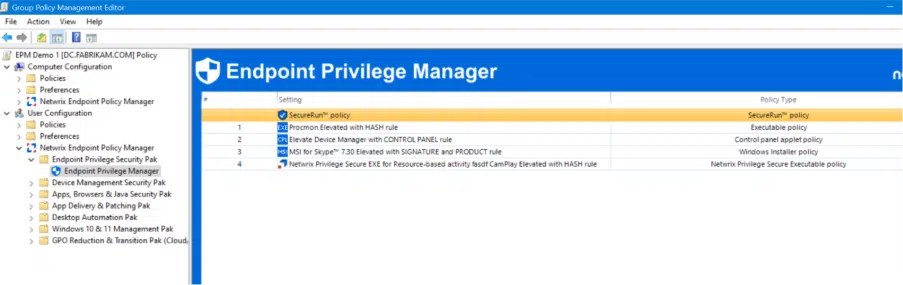
また、まだルールが設定されていない項目については、ここに表示されているように Just-in-time Admin Approval のアクセスをユーザーに許可できます。
SecureRun によって自動的にブロックされた項目は、ServiceNow / HelpDesk でも対応できます。
セキュリティリーダーのためのビジネス価値
Netwrix Endpoint Management (Endpoint Protector + Policy Manager) は、単にガジェットを止めることだけではありません。ITを効率的に保ちながら、 組織のリスクを低減することが目的です:
- コンプライアンス対応: 取り外し可能なメディアおよび特権管理に関する NIST、CIS、ISO のガイドラインを満たします。
- 運用のシンプルさ: 生産性の低下なし。ユーザーは信頼するデバイスを使い続けられる一方で、攻撃者にはそれができません。
- リスク低減: ランサムウェアが拡散する前に、横方向への移動(lateral movement)の試みを検知してブロックします。
- コスト回避: たった一度の不注意な行動による、費用のかさむインシデント対応やダウンタイムを防ぎます。
要点
BadUSB、Rubber Ducky、そして Flipper Zero の攻撃は、環境内で最も信頼されているデバイスである「キーボード」を狙います。
Netwrix Endpoint Management を、Endpoint Protector と Policy Manager の力で。
- 実行される前に不正な USB HID デバイスをブロックします。
- 不要なローカル管理者権限を削除し、最小権限を徹底します。
- just-in-time access と特権セッション制御で水平移動を封じ込めます。
高リスクの攻撃経路が 問題にならなくなり、 50ドルのガジェットがもはや100万ドル規模のリスクをもたらすことはありません。
Netwrix Endpoint Protector
共有する
もっと詳しく
著者について
Jeremy Moskowitz
プロダクトマネジメント担当副社長(エンドポイント製品)
Jeremy Moskowitz は、コンピューターおよびネットワークセキュリティ業界で広く認知された専門家です。PolicyPak Software(現在は Netwrix の一部)の共同創設者兼 CTO であるほか、グループポリシー、エンタープライズ モビリティ、MDM における Microsoft の前 20x MVP でもあります。Jeremy は「Group Policy: Fundamentals, Security, and the Managed Desktop」と「MDM: Fundamentals, Security, and the Modern Desktop」など、いくつかのベストセラー書籍の著者です。さらに、デスクトップ設定の管理などのテーマについて精力的に講演を行う人気スピーカーであり、MDMandGPanswers.com の創設者でもあります。