
データは今日のあらゆる組織にとっての生命線であり、そのためデータの喪失は IT チームだけでなく C-suite にとっても切実な懸念です。データの喪失には幅広い原因があり、ハードドライブの故障から データ漏えい まで、悪意ある内部者や外部のハッカーによって引き起こされます。データ漏えいの結果もまたさまざまです。重要な業務プロセスは簡単に中断され、重要な文書が競合他社の手に渡ってしまうことは大きな打撃となり得ます。さらに、組織はコンプライアンス違反による罰金や、顧客の信頼の喪失にも直面する可能性があります。これらの要因はすべて、売上に悪影響を及ぼし、最悪の場合には会社を倒産に追い込むところまで至ることがあります。
厳選された関連コンテンツ:
これらのリスクを最小限に抑えるために、すべての組織には data loss prevention (DLP) という、重要なデータを保護する計画が必要です。
効果的な data loss prevention プログラムの設計
効果的な data loss prevention には幅広いアプローチが必要です。単一のソフトウェア プログラムを選んで「それで十分だ」と考えてしまいたくなる誘惑に負けないことが大切です。守っているデータの重要性が高すぎ、万一失われた場合の影響も大きすぎます。ここでは、真に効果のある DLP プログラムを確立するために必要な手順を示します。
ステップ 1:経営層の賛同を得る。
まず、影響を受ける可能性のあるすべての部門および部門(ディビジョン)の責任者を含め、経営陣の承認を確保します。プログラムを成功させるには、彼らの支援が必要です。
ステップ 2:重要なデータを特定し、分類します。
重要なデータと重要でないデータを見分けることは、データ損失防止(DLP)プログラムを作成するうえで最も重要なステップの1つです。以下は、特定が必要になる可能性のあるデータの種類です:
- 知的財産(IP)
- 法的書類
- 戦略計画書
- 販売データ
- 顧客情報
- 個人を特定できる情報(PII)
- マーケティングデータと予測
- 運用ドキュメント
- 財務記録
- 人事データ
- 政府データ
- パスワードおよびその他のITデータ
- あらゆるコンプライアンス規制の対象となるデータ
重要なデータのそれぞれに、分類を示すデジタル署名でタグ付けし、さまざまなソフトウェア ソリューションがそれを適切に扱えるようにします。
厳選した関連コンテンツ:
ステップ 3:脅威とリスクを特定する。
各種類の重要データについて、そのデータに誰がアクセスし、アクセスした人がそれを使って何をするのかを含め、活動の流れをモデル化します。各データ片のセキュリティに対する脅威がないかを特定してください。データのライフサイクルの各時点で、どのような脆弱性が存在しますか?データを安全に利用する責任者は誰ですか?それを保護するために必要なツールはそろっていますか?
データが失われた場合に何が起こり得るのかを詳しく説明してください。ビジネスへの直接的な影響と、コンプライアンス違反に伴う罰則の両方を必ず考慮してください。
ステップ 4:目的を定義します。
DLP プログラムに達成させたい目標を、たとえば次のように指定します。
- リスクの特定と、それへの対処方法の策定
- データ(移動中、使用中、保存中)を保護する
- リスクを増やすことなく、データを利用可能な状態に保つ
- セキュリティ、プライバシー、コンプライアンスの手順を標準化する
ステップ 5:手順を段階的に作成します。
重要データの保存および取り扱いに関するプロセスとポリシーを確立し、データ漏えいおよびその他のセキュリティインシデントに対する詳細な対応計画も整備します。次の図表は、実証済みの ベストプラクティスを紹介しています。重要かつ機密性の高いデータを安全に取り扱うために、各ベストプラクティスを実行する手順を必ず作成してください。
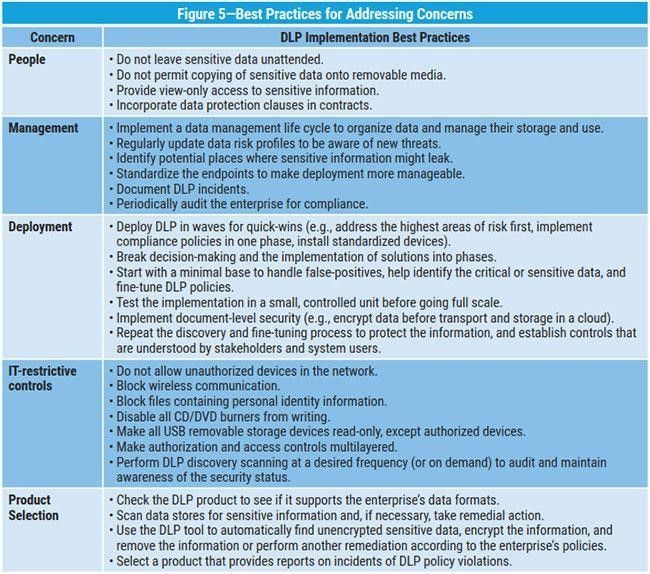
出典:https://www.isaca.org/Journal/archives/2018/Volume-1/Pages/data-loss-prevention-next-steps.aspx
ステップ 6:現在および利用可能なシステムを評価します。
既存のハードウェアとソフトウェアが DLP の目標を満たせるかどうかを検討してください。ほとんどのデータ保護システムは、データを正確かつ一貫して分類できないことを覚えておきましょう。現在のシステムが不十分な場合は、目標とリスク/コスト分析の両方を念頭に置き、他のソリューションを評価してください。必要な機能は何で、それらはあなたにとってどれくらいの価値がありますか?
おすすめの関連コンテンツ:
ステップ 7:全員に教育します。
組織内で DLP プログラムの重要性についての意識を高めます。以下の情報を含めてください:
- 重要データとは何か
- 電子メールやインターネットの使用を含め、特定の状況で重要データをどのように取り扱うべきか
- 会社が遵守しなければならない法律
従業員のさまざまなグループのニーズに合わせてトレーニングを調整し、定期的に繰り返してください。ユーザーを定期的にテストし、適切な手順に従わない個人にはフォローアップするようにしましょう。
強力なデータ損失防止プログラムのメリット
データ損失防止(DLP)プログラムが優れていればいるほど、データはより安全になります。さらに、連邦機関を対象とした National Institute of Standards and Technology (NIST) のデータ損失防止ガイドラインに関連するものを含め、コンプライアンス監査により適切に備えられます。NIST の DLP プログラムには Cybersecurity Framework が含まれており、FISMA や HIPAA などの他の規制システムへの準拠を支援する推奨事項が盛り込まれています。
DLP の要:自動化されたデータ分類
あらゆるデータ損失防止(DLP)プログラムにおいて最も重要なのはデータ分類です。保有しているデータの種類が分からなければ、そのデータを適切に保護することはできません。
Netwrix Data Classification は、オンプレミス、クラウド、またはハイブリッド IT 環境全体にわたって必要とされる、正確で一貫性のある柔軟なデータ分類を提供します。
共有する
もっと詳しく
著者について
Jeff Melnick
システムエンジニアリング ディレクター
Jeff は Netwrix における Global Solutions Engineering の元ディレクターです。彼は長年にわたり Netwrix のブログ執筆者であり、講演者、プレゼンターとしても活躍しています。Netwrix のブログでは、Jeff がシステム管理の体験を大きく改善できるライフハックや、役立つヒント、ちょっとしたコツを共有しています。