
2026年の企業データ保護のための9つのベストDLPソリューション
Mar 10, 2026
2026年のエンタープライズDLPは、メールやUSBチャネルだけでなく、はるかに広い範囲をカバーする必要があります。機密データは現在、クラウドコラボレーションプラットフォーム、SaaSアプリケーション、GenAIのプロンプトを通じて流れており、これらは多くのレガシーDLPツールでは検査できないチャネルです。適切なプラットフォームを選ぶには、機密データが存在する場所をマッピングし、実際の漏えい経路を特定し、そのツールが人間と非人間のアイデンティティの挙動を区別できることを確認する必要があります。
Microsoft CopilotとブラウザベースのAIツールの企業導入により、多くのdata loss prevention(DLP)ソリューションでは監視できないデータフローが生まれました。機密データは現在、クラウドコラボレーションプラットフォーム、SaaSアプリケーション、GenAIプロンプトを通じて移動しており、従来のDLPではほとんどまたはまったく可視性がありません。
法務やコンプライアンスがCopilotがアクセスできる機密データについて尋ねると、多くの従来のDLPツールは答えられません。
そのギャップは、企業がデータ損失防止に取り組む方法の再評価を促しています。もはやレガシーDLPを置き換えるか強化するかではなく、今日のデータの実際の動きに最も適したアーキテクチャは何かが問題です。多くの組織が主にLinux環境で独自のAIツールを構築しており、これがDLPソリューションにとって盲点となることが多いため、ギャップは拡大しています。
エンタープライズグレードの9つのプラットフォームが続き、endpoint、network、cloud/SaaS、email、storage、browser/GenAIチャネルを網羅し、環境に適したものを選ぶためのフレームワークを提供します。この比較を最もリスクの高いデータに基づいたDLPポリシーと組み合わせて、初日から広範で調整されていないルールを展開するのではなく活用してください。
一目でわかる9つのベストDLPソリューション
GenAIとブラウザベースのデータフローは、これらのプラットフォームの多くが最初に構築された時には存在しなかったため、このリストは数十年前のネットワーク機器からAI時代向けに特別に作られたツールまでを網羅しています。
この表は、展開モデルと主な焦点を一目で示しています。以下のプロファイルは、それぞれが何を見られて何を見られないかを詳しく説明しています。
ベンダー | 主な焦点 | 導入形態 | 最適な用途 |
|---|---|---|---|
|
アイデンティティを考慮した統合型DSPMおよびDLP |
SaaS、オンプレミス、ハイブリッド |
DLP、DSPM、アイデンティティセキュリティを一体化して求めるハイブリッド企業(MicrosoftおよびLinux) |
|
|
Microsoft Purview DLP |
ネイティブなMicrosoft 365 DLP |
クラウド(Microsoft 365、Azure) |
最も機密性の高いデータがM365/Azure内にあるMicrosoft中心の組織 |
|
Symantec DLP(Broadcom) |
フルスタックのエンタープライズDLP |
オンプレミス、ハイブリッド、クラウド |
最大限のチャネルカバレッジを必要とする規制業界のグローバル企業 |
|
Forcepoint DLP |
行動ベースでリスク適応型のDLP |
オンプレミス、ハイブリッド、クラウド |
複雑な内部脅威への懸念を抱える規制対象の企業 |
|
Proofpoint Enterprise DLP |
人を中心に据えたメールファーストのDLP |
クラウド、ハイブリッド |
メールが主な情報漏えいの懸念となっている企業 |
|
Trellix DLP |
マルチチャネルのレガシーDLP |
オンプレミス、ハイブリッド、クラウド |
Trellixのポートフォリオに統合を進めている組織 |
|
Digital Guardian(Fortra) |
カーネルレベルのエンドポイントDLP |
SaaS、オンプレミス、マネージド、ハイブリッド |
エンドポイントでの知的財産保護が主な懸念となっている企業 |
|
Trend Micro(統合DLP) |
Vision One XDRに組み込まれたDLP |
クラウド、ハイブリッド |
エンドポイントとメールですでにTrend Microへの統合を進めている組織 |
|
Cyberhaven |
データリネージと検知・対応 |
クラウド、SaaS、エンドポイント |
GenAIを多用するクラウドネイティブまたは知的財産中心のチーム |
展開モデルと主な焦点は候補を絞り込みますが、どちらもツールが同じファイルを移動するサービスアカウントと人間の従業員を実際に区別できるかどうかは示していません。これはこのリストのほとんどがまだ解決していないギャップです。以下のチャネル別の内訳は適合性を評価するより鋭い方法です。
DLPソリューションの種類
DLPツールは通常、主要な単一チャネルを中心に構築されており、他のチャネルに拡張される場合でも同様です。評価しているタイプを知ることで、検出できるものとできないものが明確になります。
- Endpoint DLP: ノートパソコンやワークステーションのUSB転送、クリップボード操作、ローカルファイル操作などのアクティビティを監視します。Digital GuardianとNetwrix Endpoint Protectorがこのアプローチをリードしています。
- Network DLP: 通常、ディープパケットインスペクションを通じて企業ネットワーク上の転送中のデータを検査します。Symantec DLPとTrellix DLPは両方ともこのチャネルをカバーしています。
- Cloud/SaaS DLP: 電子メールおよびネットワーク専用ツールでは見えないSaaSアプリケーションとクラウドストレージまでカバーを拡大します。Microsoft Purview DLPとNetwrix 1Secureは、Microsoft中心の環境向けにこのチャネルを基盤としています。
- メールDLP: 発信および受信メッセージの内容、添付ファイル、送信者の行動に焦点を当てています。Proofpoint Enterprise DLPがこのアプローチをリードしています。
- ブラウザおよびGenAI DLP: チャネルのレガシーDLPでは検知できなかったブラウザセッションとAIプロンプトの送信を検査します。Symantecの25.1リリースとNetwrixのブラウザベースDLPは、このギャップを直接狙っています。
- データ検出と対応(DDR): 固定された検査ポイントでのみポリシーを適用するのではなく、データの移動履歴全体を追跡する新しいカテゴリです。Cyberhavenがこのアプローチを代表しています。
ほとんどの企業環境では、機密データが同じ勤務日内に複数のチャネルを通過するため、これらのタイプのいくつかを同時にカバーする必要があります。
Netwrix Endpoint Protectorは、エンドポイントおよびブラウザセッション全体でAIツールへの機密データのアップロードをブロックします。デモをお申し込みください
DLPソリューションで注目すべきポイント
上記リストのチャネルカバレッジが評価の基準となります。その上で、6つの基準が実際のリスクを軽減するツールと、単にアラートキューを長くするだけのツールを区別します。
- 生のルール数より検出精度: 大量の正規表現パターンと分類器のライブラリよりも、自身の環境での誤検知の少なさが重要です。実データでの概念実証でこれをテストしてから導入してください。
- 実際のデータフローに合わせたチャネルの幅: ブラウザベースのAIツールやクラウドコラボレーションプラットフォームを含め、機密データが現在どこに移動しているかをマッピングし、そのツールが一般的なセットではなく特定のチャネルをカバーしていることを確認してください。
- Identityおよび非人間Identity対応の検出: 同じファイルを移動する人間の従業員、サービスアカウント、AIエージェントをツールが区別できるか確認してください。 Netwrix 2026 Data and Identity Security Report によると、76%の組織がデータアクセス権を持つ非人間Identityを完全に管理または監視していません。3つのIdentityタイプすべてを同じように扱うポリシーは、そのリスクを完全に見落としています。
- インシデント対応のためのアイデンティティに紐づく監査トレイル: ブロックされたイベントログはポリシーが発動したことを示しますが、誰のアイデンティティか、ブロック前に何にアクセスしたか、同じアイデンティティが他の機密データに先に触れたかは示しません。ツールが単なるアラート以上の、実際の調査で使える証拠を生成することを確認してください。
- DSPMとアイデンティティセキュリティの統合: 企業はますます統合されたdata security posture management(DSPM)、DLP、およびidentity threat detection and response(ITDR)機能を必要としており、データの機密性とアイデンティティのコンテキストに基づくポリシーが求められています。 データ駆動型で露出を意識したセキュリティ戦略の構築 では、そのアーキテクチャをより詳しく説明しています。
- 規制およびコンプライアンスのマッピング: GDPR、HIPAA、PCI DSS、および業界固有のフレームワークでは、単なるログのエクスポートを超えて、データの移動経路とアクセス権者を完全に記録する必要があります。ツールが一般的なテンプレートではなく、特定のコンプライアンス義務に証拠をマッピングしていることを確認してください。
以下の比較は、環境、データフロー、および運用能力に最適なアプローチを特定するために、これらのカテゴリで9つのソリューションを評価します。
1. Netwrix 1Secure(DLPおよびNetwrix Endpoint Protector付き)
DLPの課題は、誰がどの機密データにアクセスし、それがどのように移動するかにますます焦点が当てられています。データの流出を防ぐには、単独のDLPツール以上のものが必要です。
Netwrix 1Secureは完全統合されたDSPM、ITDR、エンドポイントDLPを組み合わせ、Netwrix Endpoint Protectorを通じて、Microsoft中心およびハイブリッド企業向けにID認識型データ保護を提供します。
DLPを孤立したサイロとして扱うのではなく、Netwrix 1SecureはGenAIツール向けのブラウザベースDLP、組み込み検出パターンを備えたMicrosoft 365 DSPM、identity threat detection、およびクロスプラットフォームのエンドポイント制御を通じて保護を提供します。
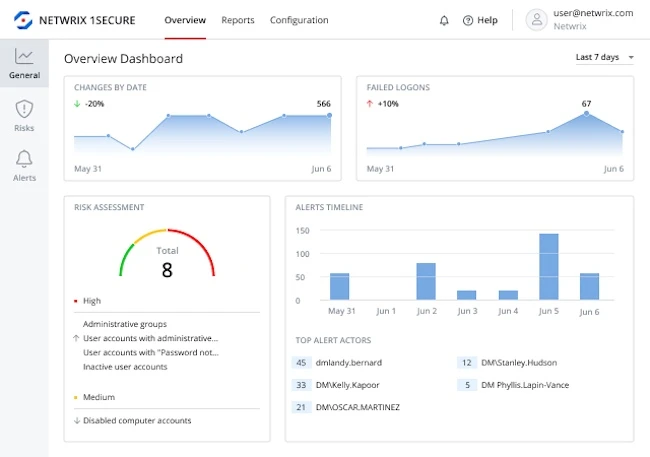
主な機能:
- ブラウザベースのDLPは、Microsoft Copilotを含むGenAIツールを介して主要なブラウザ(Chrome、Edge、Firefox、Safari、Opera)で共有されるデータを監視します。
- Netwrix Endpoint Protectorは、強制暗号化、クリップボード監視、コンテンツ認識ポリシーを備えたUSBデバイス制御をWindowsで提供します、macOSおよびLinuxで。
- Microsoft 365 DSPMは、SharePoint Online、OneDrive、Teams、およびCopilot全体で機密データを検出して分類します。
- Identity対応の保護は、Active DirectoryとMicrosoft Entra IDの統合により、休眠アカウント、不必要な権限、誤設定を検出し、ブロックされたイベントを背後のIdentityに紐付けます。
考慮すべきこと:
- Microsoft中心のハイブリッド環境およびLinux環境でのカバレッジは深いため、AWSネイティブまたはGCPファーストのチームは評価時にコネクタの深さを検証する必要があります。
- ポートフォリオの幅広さとは、一部のミッドマーケットチームがモジュールのサブセットから始め、DLPおよびDSPMプログラムの成熟に伴い拡大することを意味します。
対象: Microsoft中心のハイブリッド環境を持ち、DLPとData Security Posture Managementおよびアイデンティティセキュリティを組み合わせ、GenAIやブラウザのリスクに対応しつつ、個別のポイント製品を導入しない中堅・大企業向け。
2. Microsoft Purview DLP
Microsoft Purview DLPは、Microsoft Purviewスイート内でネイティブなデータ損失防止を提供し、M365のワークロードとWindowsエンドポイントをカバーします。セキュリティチームは、このソリューションがMicrosoft環境外では実際にギャップがあり、非Microsoftクラウドサービス、Linuxエンドポイント、モバイルデバイスのネイティブサポートが欠如していることに注意する必要があります。
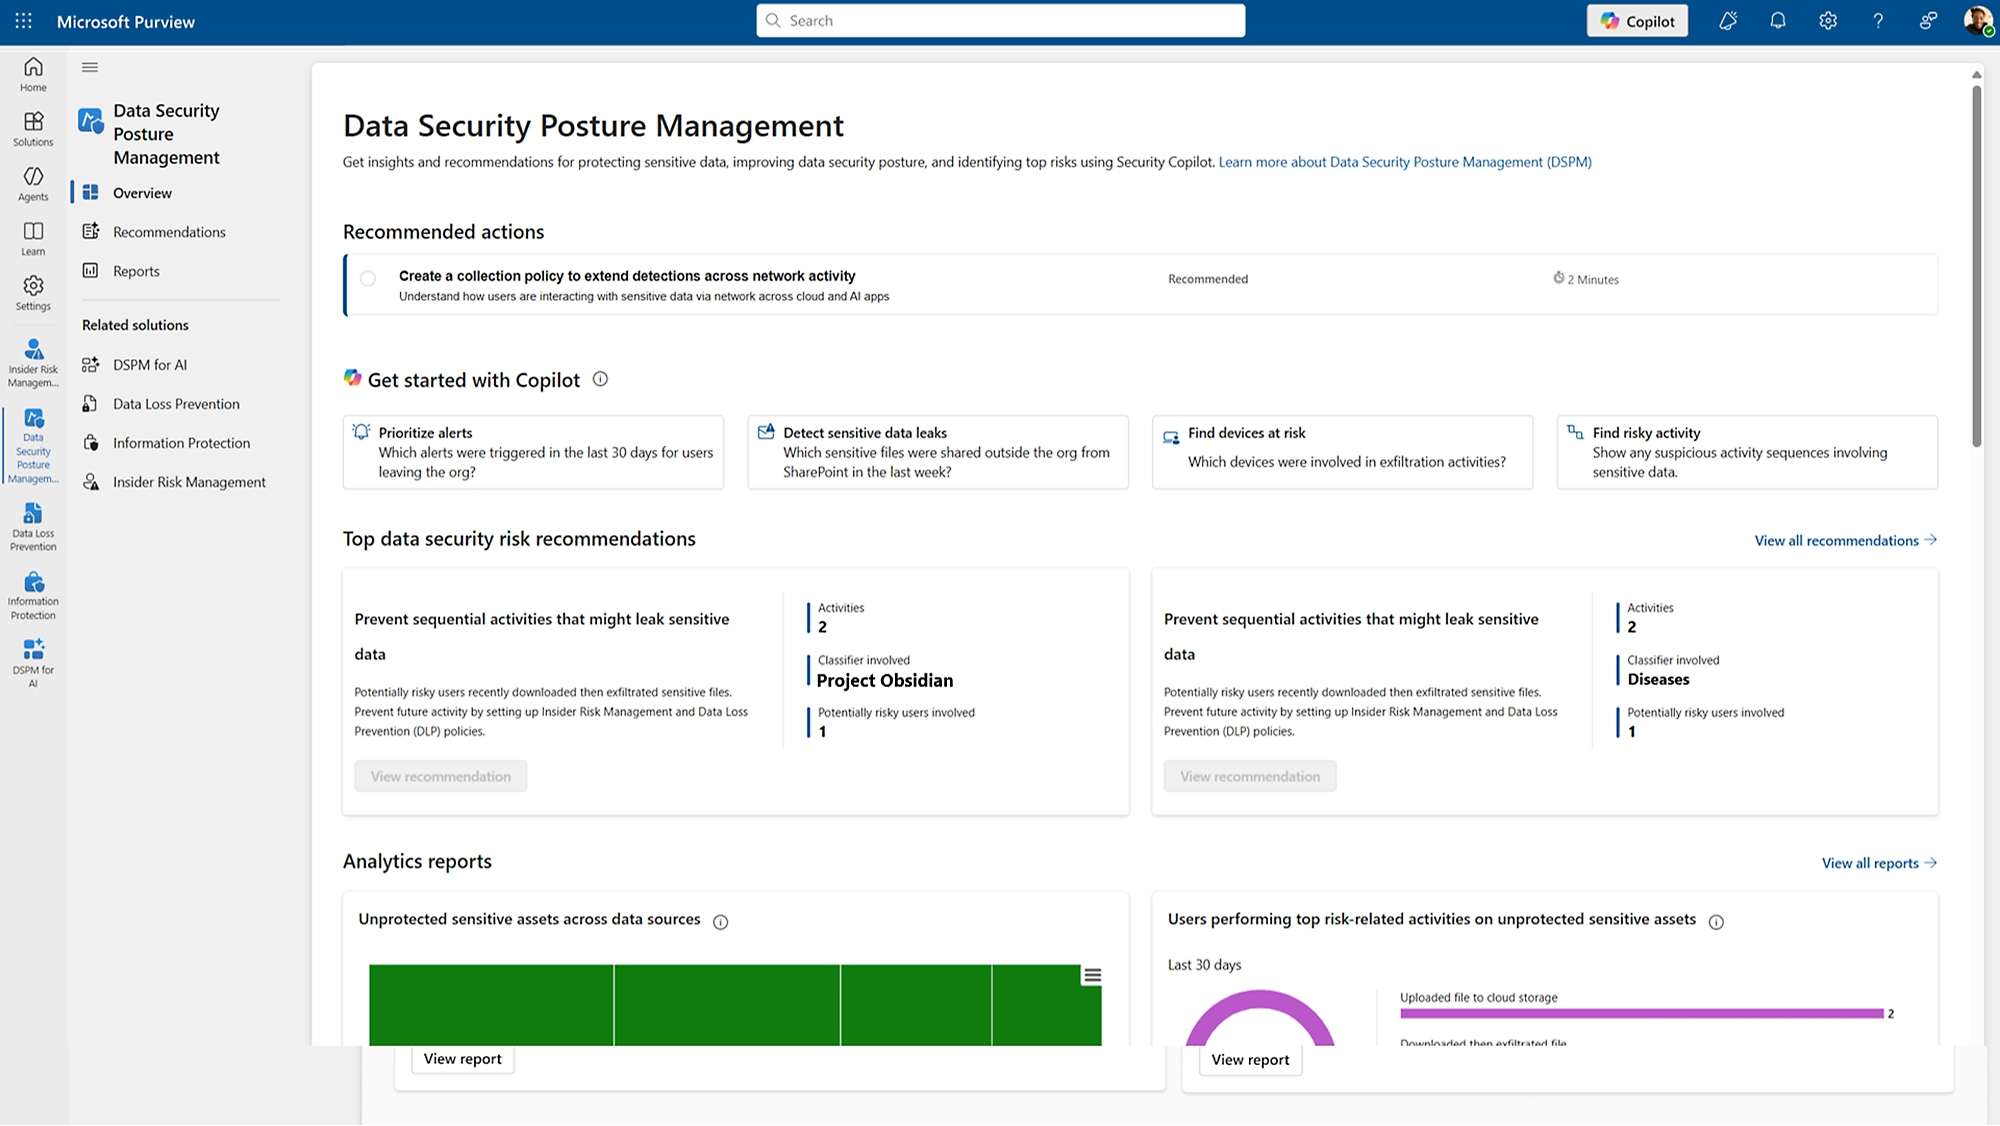
出典: microsoft.com
主な特徴:
- Exchange、SharePoint、OneDrive、およびTeams全体での統合感度ラベルとDLPポリシー(Teams DLPにはE5ライセンスが必要)。
- Windows 10/11およびmacOS(最新3バージョン)向けのEndpoint DLP。Linuxやモバイルデバイスはサポートされていません。
- PCI DSS、HIPAA、GDPR、CCPA、およびGLBA向けの事前構築済み規制テンプレート。
- 機械学習と内部リスク信号を用いた適応型保護。
考慮すべきこと:
- Microsoft以外のクラウドサービス(AWS、GCP、Salesforce)に対する限定的なネイティブサポート。
- Teams chatのDLPにはE5/A5/G5のライセンスが必要であり、かなりのコストがかかります。
- ポリシーの設定は常に急な学習曲線があります。
最適な対象: M365/Azure内に80%以上の機密データが存在し、非Microsoftチャネル向けに他のツールで補完する意向があるMicrosoft中心の組織。
3. Symantec DLP (Broadcom)
Symantec DLPはBroadcomの所有下で積極的に開発されているフルスタックのエンタープライズDLPソリューションです。Enforceプラットフォームは、ネットワーク、エンドポイント、ストレージ、メール、クラウドチャネル全体での集中ポリシー管理を提供します。
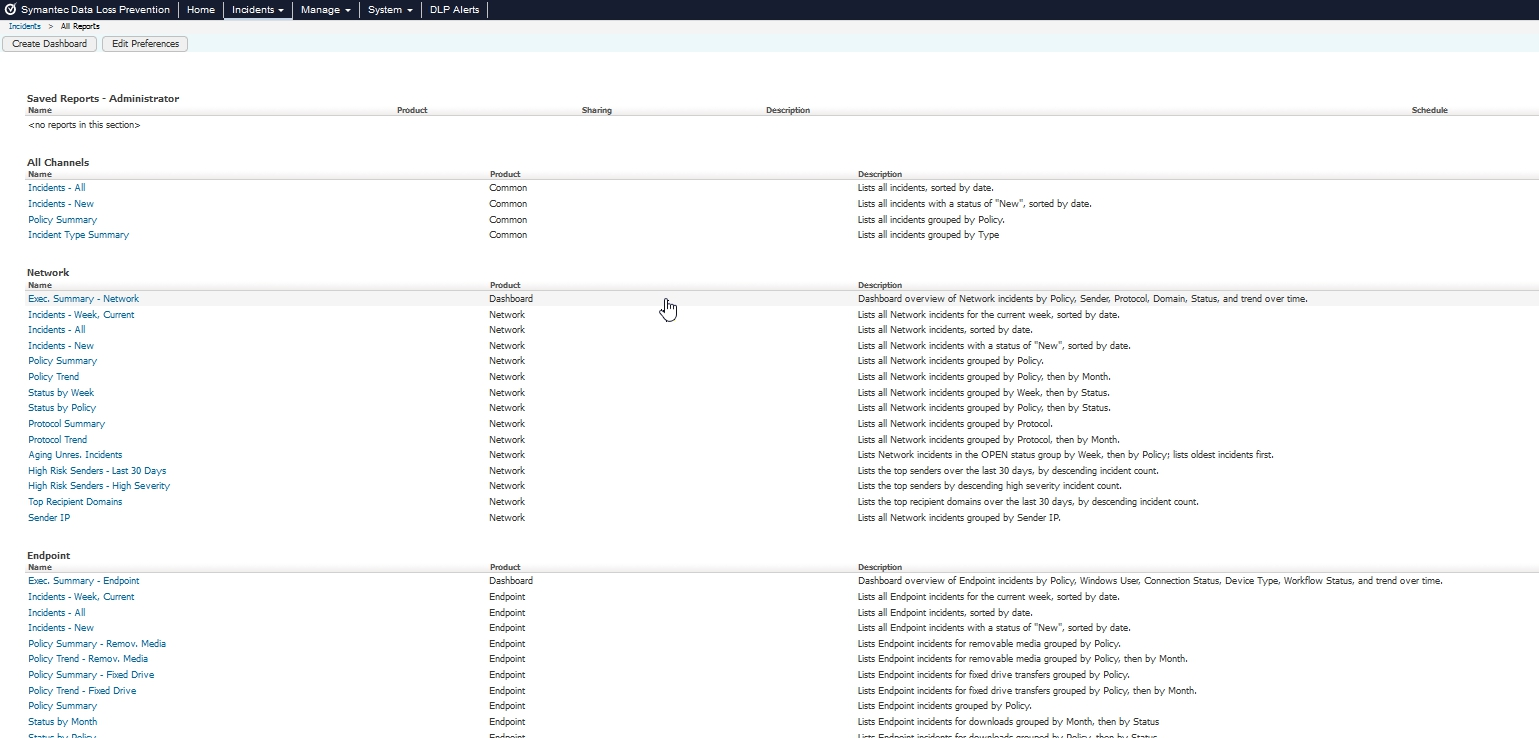
主な機能:
- データ移動中の保護のためのディープパケットインスペクションを備えたネットワークDLP。
- GenAIクリップボード検査を備えたネイティブブラウザAPI統合(Chrome、Edge for Business、Firefox)によるAIツールとの連携。
- コンテンツ検査のためのExact Data Matching (EDM)、OCR、およびパターンマッチング。
- Information Centric Analyticsによるユーザーおよびエンティティの行動分析。
- 統合感度ラベリングのためのMicrosoft Purview Information Protection統合(v16.1)。
考慮すべきこと:
- 大規模な計画と専任のDLP専門知識を必要とする複雑な実装です。
- 継続的なポリシー調整は困難で、専任スタッフが必要です。
- マルチチャネル展開における管理者の習得曲線が急です。
最適な対象: 専任のセキュリティチームを必要とする規制産業のグローバル企業。
4. Forcepoint DLP
Forcepoint DLPは、ユーザーごとに130以上の行動指標を追跡し、リアルタイムのリスクスコアを計算して段階的な対応を可能にする行動分析エンジンであるRisk-Adaptive Protection(RAP)によって際立っています。
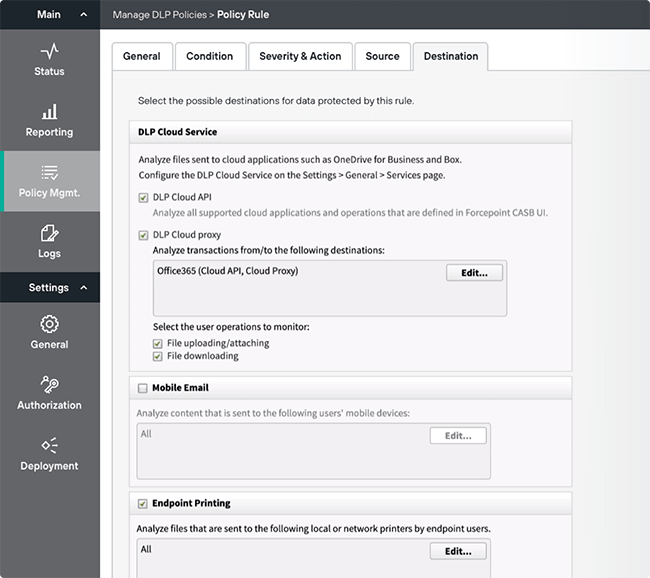
主な機能:
- ネットワーク内外をカバーするWindowsおよびMac向けのEndpoint保護。
- リアルタイムの行動ベースラインと動的ポリシー調整によるリスク適応型保護。
- 生成AIおよびLLMのやり取りにおけるデータ保護のためのAI Mesh技術。
- ゆっくりとしたデータ漏洩を特定するためのDrip DLP検出。
考慮すべきこと:
- 大規模なデバイス群へのエージェント展開はリソースを多く消費します。
- 導入には慎重な計画が必要で、総所有コストが高いと報告されています。
- 専任のセキュリティチームがいる組織に最適です。
対象: 複雑な内部脅威の懸念と行動駆動型ポリシー管理の運用能力を持つ規制対象企業。
5. Proofpoint Enterprise DLP
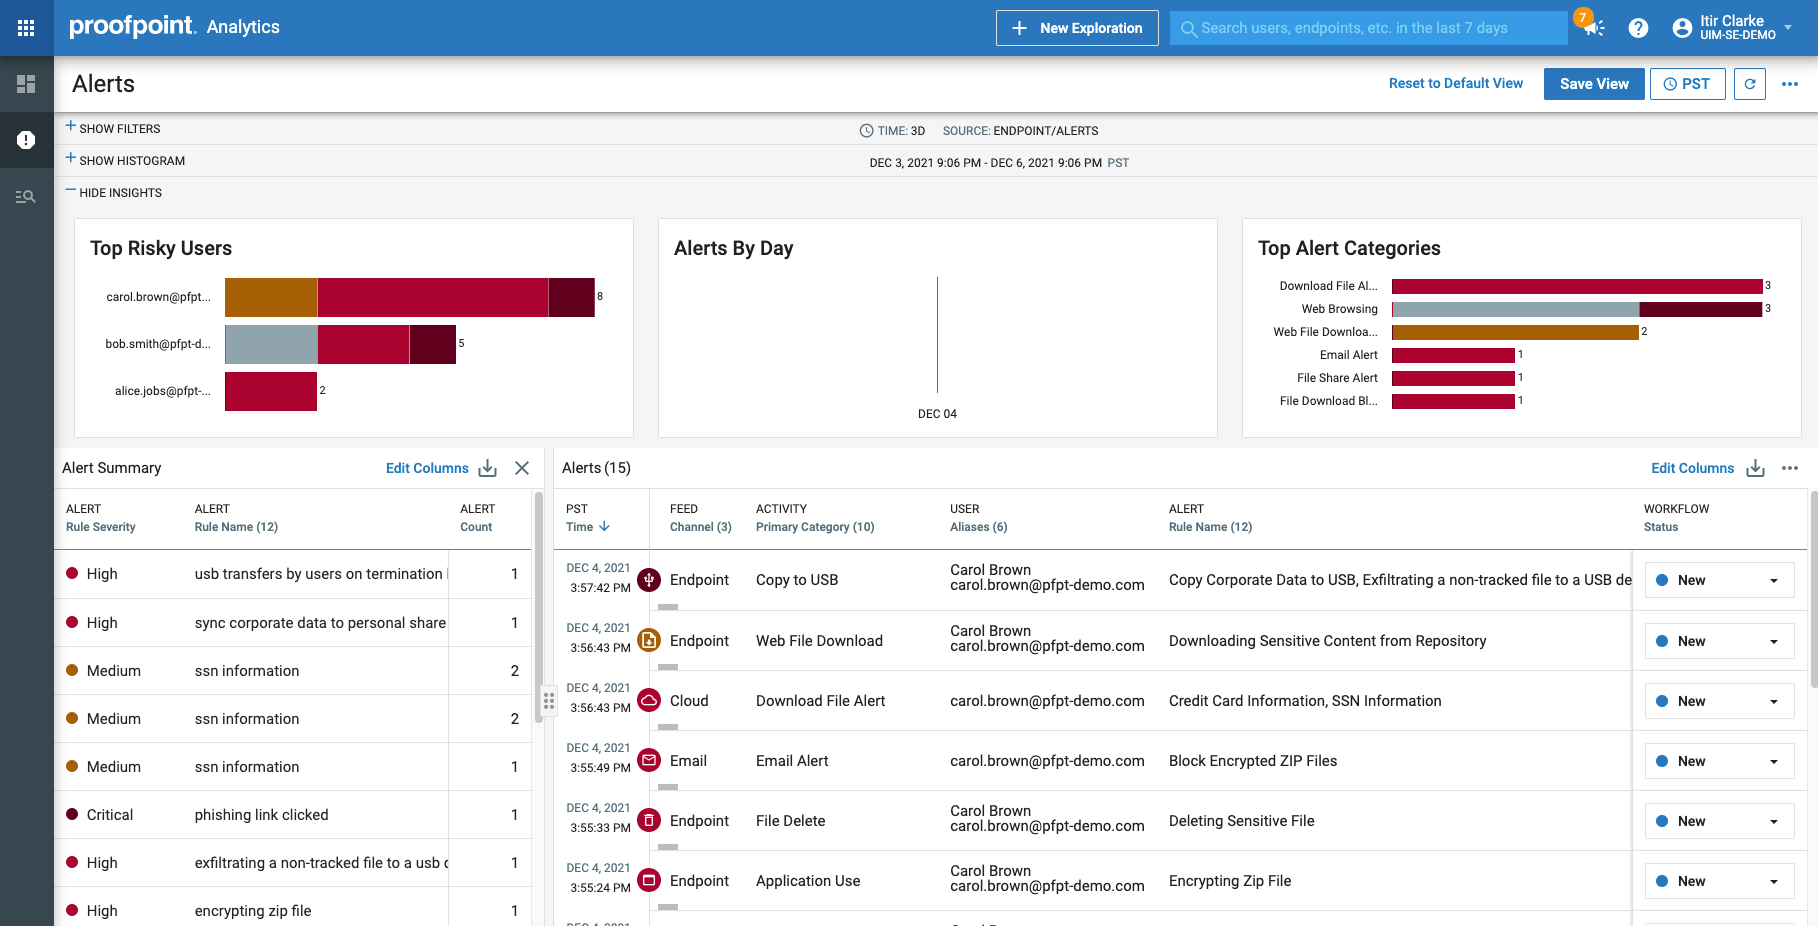
Proofpoint Enterprise DLPは、コンテンツ検査、ユーザー行動分析、脅威インテリジェンスを組み合わせた人中心のセキュリティモデルをリードし、過失のある内部者、悪意のある内部者、侵害された内部者を区別します。Proofpointは2026年2月にAcuvityを買収し、エージェントおよびAI駆動のワークフロー向けのAIネイティブな可視性とガバナンスをプラットフォームに追加しました。
出典:g2.com
主な特徴:
- 従業員のメールパターンと信頼関係を分析する行動AIを活用した適応型メールDLPです。
- Acuvityの買収によるAIエージェントおよびエージェンティックワークフローの可視化により、AI駆動のデータアクセスへの内部リスク検出を拡張します。
- DLP検出とユーザーリスクプロファイリングを組み合わせた統合インサイダ脅威管理。
- Human Risk Explorerは、DLPインシデントとリスクのあるユーザー活動を関連付ける集中ダッシュボードを提供します。
- メール、Microsoft 365、Google Workspace、およびendpointsにまたがる統合オムニチャネルポリシー。
考慮すべきこと:
- Microsoft 365 と Google Workspace を超えたより広範なマルチクラウド SaaS の対応はまだ進化中です。
- 初期設定とポリシーチューニングには専任のセキュリティ専門知識が必要です。
- Acuvityの買収によるAIエージェントガバナンスが新たに統合されたため、購入者は特定のエージェントAIユースケースに対する現在の深さを確認する必要があります。
最適対象: 電子メールが主要な情報流出懸念であり、AIエージェントの活動を含む内部脅威検知が戦略的優先事項である企業。
6. Trellix DLP
Trellix DLP(旧McAfee Enterprise DLP)は、エンドポイント、メール、ウェブ、ネットワーク、クラウド全体で集中管理されたポリシー管理による成熟したマルチチャネルのデータ保護を提供します。
主な特徴:
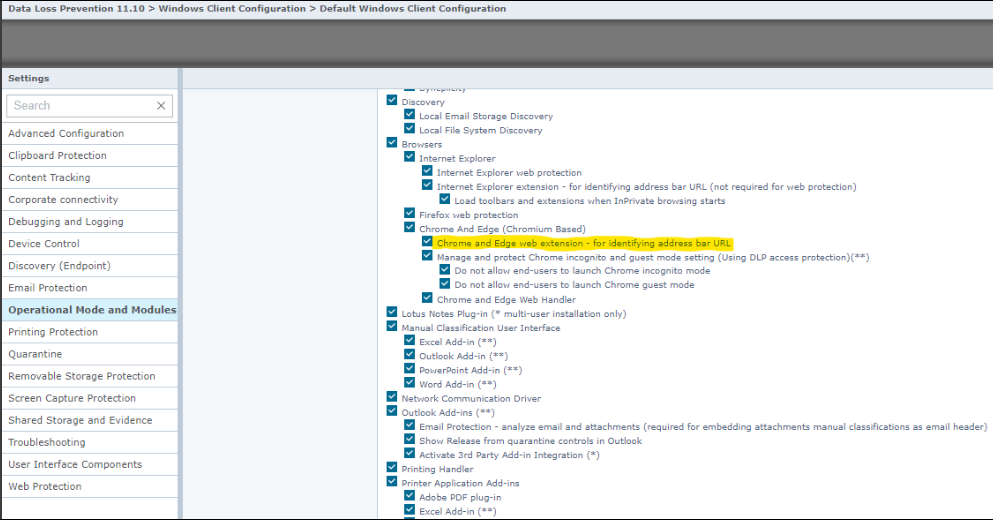
- デバイス制御とアプリケーションレベルの監視を備えたWindowsおよびmacOS向けEndpoint DLP。
- トラフィックスキャンとアクティブブロックのためのNetwork MonitorとNetwork Prevent。
- Chrome、Edge、Firefox、およびSafariでのブラウザ対応。
- Trellix EDRおよびXDRプラットフォームとの統合。
考慮すべきこと:
- 企業ユーザーは一貫して大きな運用の複雑さを報告しています。
- 誤検知率が高く、アラート疲れを引き起こします。
- リソース消費に関連するエンドポイントのパフォーマンスへの影響。
最適対象: すでにTrellixポートフォリオにある組織で、ベンダー統合を目指し、ポリシーチューニングに投資する意欲がある場合。
7. Digital Guardian (Fortra)
Digital Guardianは、Windows、macOS、Linux上にカーネルレベルのエージェントを展開し、OSコアでシステムイベントとデータのやり取りを監視します。Exact Data Matching(EDM)とDatabase Record Matching(DBRM)を通じて、複数のデータ形式にわたる機密知的財産を特定します。
出典:fortra.com
主な機能:
- ファイル操作、ネットワーク通信、およびリムーバブルメディアのリアルタイムイベントキャプチャを提供するカーネルレベルのエンドポイントエージェント。
- EDM fingerprinting エンジニアリング仕様、財務モデル、ソースコード向けの構造化データとDBRM。
- 埋め込まれた機密テキストのための画像およびスクリーンショットのOCRスキャン。
- 柔軟な展開:SaaS、オンプレミス、マネージドサービス、またはハイブリッド。
考慮すべきこと:
- リソースを多く消費するエージェントは、特に古いハードウェアでパフォーマンスの問題を引き起こす可能性があります。
- 専任スタッフまたは専門サービスを必要とする複雑な展開と管理。
- 運用オーバーヘッドを考慮した場合の総所有コストの増加。
対象: エンドポイントのデータ移動と知的財産の保護が主な関心事である規制産業の企業。
8. Trend Micro(統合DLP)
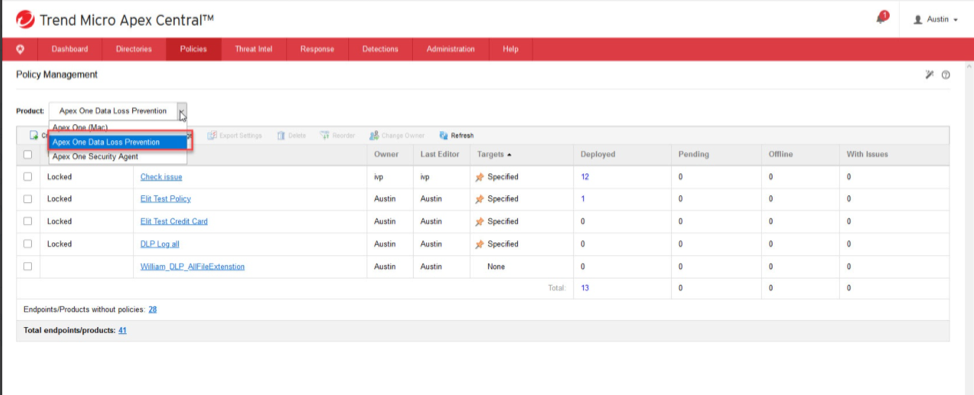
Trend MicroのDLP機能は、単独製品としてではなくVision Oneプラットフォーム全体に組み込まれています。データ保護はエンドポイント、メール、ウェブ、クラウドアプリケーションのセキュリティ層に統合され、単一のコンソールで管理されます。
主な特徴:
- エンドポイント層でのUSBデバイスおよび外部ストレージのデバイス制御。
- キーワード、正規表現、およびデータ識別パターンを使用したコンテンツ認識ポリシー。
- GDPR、HIPAA、およびPCI-DSS向けの事前定義されたコンプライアンステンプレートと自動化されたインシデントワークフロー。
- 相関する脅威とデータ保護のためのVision One XDRとのネイティブ統合。
考慮すべきこと:
- Data Security Posture Management統合プラットフォームと比較して、保存データの検出および分類の深さが不足しています。
- 専用のDLPプラットフォームより成熟度の低いポリシーエンジンです。
- 専用ソリューションよりもプロトコルのカバレッジが狭く、行動分析の成熟度が低いです。
対象: エンドポイントとメールセキュリティにTrend Microを既に統合しており、コンプライアンスのための基本的なDLPが必要な中規模組織。
9. Cyberhaven
Cyberhavenはデータ系統追跡を基盤に構築されています。適用ポイントでコンテンツを検査する代わりに、プラットフォームは機密データがアプリケーション、ユーザー、リポジトリ間でどのように移動するかを追跡し、起源、変更、移動をスニペットレベルで追跡します。
主な機能:
- Dynamic Data Tracingは、エンドポイント、SaaS、およびクラウド全体で豊富なデータライフサイクルトラッキングを提供します。
- Microsoft 365、Google Workspace、Slack、およびGitHubを含む開発者ツール向けのネイティブAPIコネクタ。
- GenAIはChatGPT、Claude、Gemini、およびPerplexityに流れる監視データを制御します。
- 自然言語による説明と自動リスク優先順位付けを提供するLarge Lineage Model(LLiM)。
考慮すべきこと:
- アイデンティティセキュリティやITDRの統合がなく、データ保護ポリシーが侵害された資格情報や昇格権限を持つユーザーを把握できないまま運用されています。
- ハイブリッドまたはレガシーインフラを運用する組織向けのオンプレミス対応なしのクラウドネイティブアーキテクチャです。
- エンドポイントデバイスの制御、USB監視、またはリムーバブルメディアの強制暗号化はありません。
対象: SaaSおよび開発者ワークフロー全体でコンテキスト認識型のデータ保護が必要な、クラウドネイティブまたはIP集約型チーム(GenAIの利用が多い場合)。
2026年に適切なDLPソリューションを選ぶ方法
DLP市場は単一チャネルの施行から、データ保護をアイデンティティコンテキストとデータポスチャに結びつけるアーキテクチャへと移行しています。
その変化は評価を変えます。優先される質問は、どのツールが誰(またはどのアイデンティティ)が機密データを移動しているか、そしてその行動が正常かを理解しているかであり、単に最も多くのチャネルをブロックするツールではありません。
アーキテクチャを決定する前に、これらの手順を実行してください:
- 実際のデータフローをマッピングする:現在のDLPがすでに監視しているチャネルを超えて、ブラウザベースのAIツールや個人クラウドアカウントを含む、機密データが移動するすべてのチャネルをリストアップします。
- 最もリスクの高いデータ流出経路を特定する:機密データの量と流出のしやすさの両方でチャネルをランク付けし、従来のDLPがカバーするメールをデフォルトにしないでください。
- スタンドアロンと統合型を選択する:すでにエンドポイント、クラウド、identity全体で多数のツールを管理しているセキュリティチームにとって、スタンドアロンのDLP製品は提供する保護よりも運用負荷が大きくなる可能性があります。
- 概念実証における人間および非人間のアイデンティティ認識のテスト:ツールが同じファイルを移動するサービスアカウントやAIエージェントと人間のユーザーを区別し、単に転送をブロックしないことを確認します。
- コミットする前に展開範囲を設定する: データセキュリティプラットフォームの導入を段階的に進めることで、チームの運用能力に対して現実的な労力の見積もりが可能になります。
Microsoft中心のハイブリッド環境を運用し、DLP、DSPM、およびアイデンティティセキュリティを単一プラットフォームで必要とするチーム向けに、Netwrix 1SecureはGenAIツール向けのブラウザベースのDLP、Netwrix Endpoint Protectorを介したWindows、macOS、Linuxのエンドポイント制御、およびActive DirectoryとMicrosoft Entra IDに統合されたアイデンティティ認識ポリシーを組み合わせています。
Netwrix 1SecureはGenAIツール向けのブラウザベースのDLPと、Netwrix Endpoint Protectorを介したWindows、macOS、Linuxのエンドポイント制御、およびActive DirectoryとMicrosoft Entra IDと統合されたアイデンティティ認識ポリシーを組み合わせています。
Microsoftを多用するハイブリッド環境を運用し、DLP、DSPM、アイデンティティセキュリティを単一プラットフォームで必要とするチームに適しています。Netwrix 1Secureは、単独のDLPやMicrosoftネイティブツールの隙間を埋め、専任のDLPチームを必要としません。
デモをリクエストして、Netwrixが過剰に公開された機密データの検出、GenAIおよびブラウザベースのデータフローの監視、そしてブロックされたすべてのイベントをその背後にあるアイデンティティに結びつける方法を確認しましょう。
免責事項:競合製品および機能は頻繁に変わります。情報は2026年8月時点の正確なものです。最新情報は各ベンダーにてご確認ください。
DLPソリューションに関するよくある質問
共有する
もっと詳しく
著者について
