
従来の PAM ソリューションが抱える限界
20 年ほど前、「PAM」は privileged account management(特権アカウント管理)を意味していました。PAM ソフトウェアが、通常は password vault(パスワード・ボールト)を使って、重要な資産に対する昇格された(特権)アクセスを伴う特権アカウントを保護しようとしていたためです。年月が経つにつれて、PAM ソフトウェアは、ボールトに保管されたパスワードを扱うためにプロキシサーバーを使うように進化し、そして「PAM」は privileged access management(特権アクセス管理)を表すようになりました。
この用語の変更があったとしても、従来の PAM ソリューションでは、管理者またはその他の昇格された権限を持つ「常駐アカウント」が数十〜数百個も組織に残ってしまいます。実際に、私たちは数千ものネットワークを分析し、ほとんどの環境で「物理的な管理者ユーザー1人につき管理者アカウントが3〜5個」あることを確認しました。つまり、管理者が25人いる環境では、常駐の管理者アカウントが75〜125個になる可能性が十分にあります!
厳選した関連コンテンツ:
これらの常駐の管理者アカウントは、保有者による悪用の格好の的になり得ます。さらに、それらはあなたの「王国の鍵」(つまり Active Directory とドメインコントローラー)であるため、攻撃者にとって最優先のターゲットです。加えて、特権アカウントを使用するたびに、ログイン先のコンピューターのメモリに痕跡(例:Kerberos チケット)が残される可能性があり、攻撃者はそれを横方向への移動(lateral movement)に利用できます。
これらのリスクを最小限に抑える唯一の方法は、可能な限り「常駐(standing)」された権限を取り除き、特権アカウントの使用の結果として残ったすべての痕跡(アーティファクト)を片付けることです。まさにそのときに ephemeral accounts が活きてきます。
Ephemeral accounts が PAM の中核的な課題を解決する方法
エフェメラル アカウント(Ephemeral accounts)とは、許可されたタスクを実行している間だけ、短時間存在するアカウントのことです。 In Netwrix SbPAM では、これらのアカウントを Activity Tokens と呼び、必要なタイミングで、かつ実行する管理タスクに必要十分な権限だけを付与して作成されます。タスクが完了すると、Activity Token と、それによって作成された任意の成果物(アーティファクト)もすべて削除されます。
Activity Tokens の良さは、使われていないときに環境内に「放置」されて、攻撃にさらされた状態にならないことです。これにより、環境の攻撃対象領域(attack surface area)が大幅に減少します。
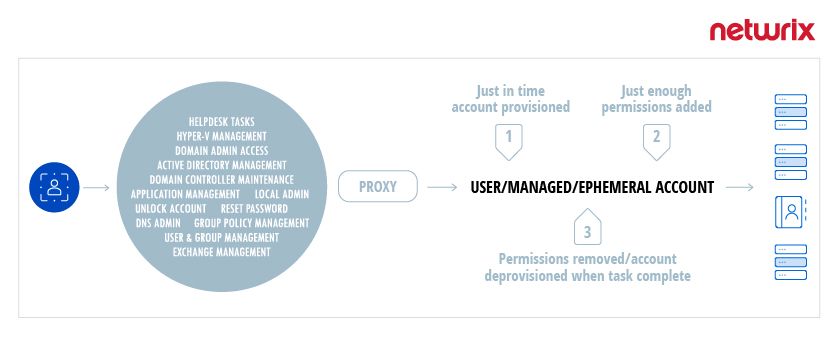
日々の管理タスクに対して、Netwrix SbPAM は、安全なメカニズムを提供し、従来の PAM ソリューションで必要となる運用負荷(overhead)や複雑なアクセス ポリシーなしに、管理者が必要なリソースへアクセスできるようにします。プロセスの仕組みは次のとおりです:
- 管理者がタスクを実行する必要がある場合、Netwrix SbPAM は Activity Token を作成します。
- Netwrix SbPAM は、タスクを完了するために必要な分だけの権限を Activity Token に付与します。
- ユーザーはタスクを実行するために適切なサーバーに接続され、すべての活動が記録されているため、後で再生できます。
- タスクが完了すると、SbPAM はセッションが作成した Activity Token と、Kerberos tickets などのアーティファクトを削除します。
このアプローチの目的は ゼロの常駐特権 — 削除できない組み込みアカウントを除き、すべての脆弱な特権アカウントを完全に削除することです。
補足レポートを入手してください:
エフェメラル(Ephemeral)アカウントがリスクを大幅に低減する方法
攻撃者は、特権アカウントを侵害しようとします。なぜなら、そのアカウントによって攻撃者はネットワーク内を横方向に移動して機密データを盗み、重要なシステムにアクセスしてバックドアを仕込んだり、攻撃を開始したりできるためです。これには ransomware が含まれます。
zero standing privilege があると、通常のユーザー認証情報を侵害してネットワークに侵入できた攻撃者は、権限を昇格させたり横方向に移動したりしようとする試みが行き詰まります。したがって、組織が データ侵害 や ransomware の感染に遭うリスクは大幅に低くなります。
Netwrix Privileged Access Management Solution – Netwrix SbPAM
Privileged Access Management tools は、情報セキュリティおよびコンプライアンス・プログラムの不可欠な構成要素であることが実証されています。それでも、パスワード保管庫(password vault)の大規模な導入にもかかわらず、特権アカウントの侵害は依然として頭の痛い課題となっています。
Netwrix の Privileged Access Management (PAM) へのアプローチは、従来の PAM ソリューションのギャップを埋め、課題を克服します。これにより、組織の特権アカウントのフットプリント(privileged account footprint)を包括的に可視化し、特権アカウントの利用をきわめて精密に制御でき、さらに、特権アカウントが許してしまう脅威の表面(threat surface)と横方向への移動攻撃(lateral movement attacks)を効果的に減らすことが可能になります。
共有する
もっと詳しく
著者について
Dan Piazza
Product Management マネージャー
Dan Piazza は Netwrix の Product Management マネージャーで、複数の Endpoint、DSPM、Directory 製品を担当しています。2013 年以来、技術職として働いており、サイバーセキュリティ、データ保護、自動化、コードへの情熱を持っています。現在の職務に就く以前は、データストレージのソフトウェア企業でプロダクトマネージャーおよびシステムエンジニアとして、ソフトウェアとハードウェアの両方の B2B ソリューションを管理し、導入していました。