
[インフォグラフィックス]クラウド戦略を導入する欧州企業のリスク
Aug 26, 2025
ヨーロッパではクラウド導入が進んでおり、88%の企業がクラウドに機密データを保存しているほか、多くの企業が利用の拡大を計画しています。とはいえ、主要なリスクは依然として残っています。無許可のアクセス、マルウェア感染、そしてユーザー活動の可視性が不足していることです。さらに、組織のほぼ半数が「従業員」を最大の脅威だと挙げています。ほとんどの企業がポリシーやトレーニングを強化している一方で、真のリスク低減には、インサイダーの行動を監視し、アクセス制御を徹底し、GDPR のような規制に合わせることが必要です。GDPR.
欧州地域全体の経済見通しは、全体として健全なものです。IDC のアナリストは 次のように予測しています。2020年までに欧州のクラウド市場が800億ユーロに到達すると見込まれています。市場がクラウドサービス基盤の提供企業から大きな関心を集めている理由の一つでもあります。現在は Amazon Web Services (AWS)、Microsoft Azure、Google Cloud Platform のようなグローバル大手が、英国の ElasticHosts のような地域密着型のサプライヤーと並んで競い合い、市場シェアを獲得しようとしています。ただし、この市場は決して簡単なものではありません。現時点では、5社に1社(21%) 程度の欧州企業しか、クラウドコンピューティング戦略を採用していません。先行しているのは英国と北欧地域です。
この記事では、最近 Cloud Security In-Depth Report で Netwrix に共有してくれた、ヨーロッパの IT プロたちが挙げた主要なセキュリティ懸念の一部についてお話しします。
ヨーロッパの企業の 88% が機密データをクラウドに保存しています
本調査結果は、企業がクラウドサービスの利用を広げられない要因を明らかにし、クラウドをより安全で、彼らにとってより魅力的なものにするために何が必要かを示しています。
ポジティブな傾向
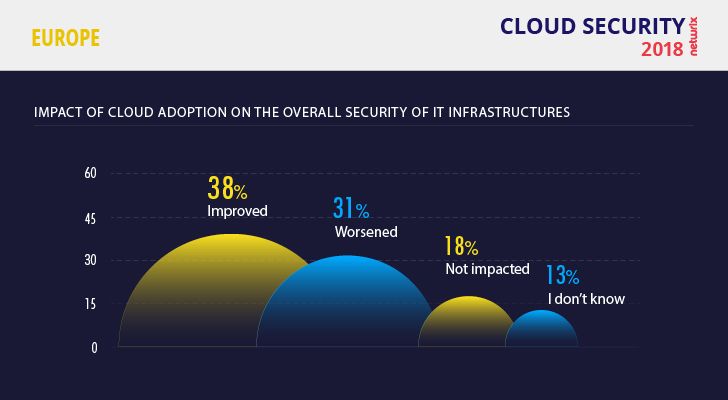
まずは良い点から見ていきましょう。欧州の企業は、クラウドセキュリティ を管理できるという点で、北米の同業他社よりも自信を持っています。38% の回答者は、クラウドサービスによって全体的なセキュリティが改善したと答えた一方、18% はセキュリティ態勢に違いはないと述べています。これに対し、北米の IT プロのうち「クラウド導入によって全体的なセキュリティが改善した」と同意しているのは 26% だけです。
クラウド導入後に全体的なセキュリティが改善したと答えた欧州企業は38%にのぼるのに対し、北米はわずか26%です。
それでも、GDPR のような新たな規制による圧力が強まっているため、欧州企業は達成に安住しているわけにはいきません。
もう一つ良い点は、クラウドセキュリティの取り組みに対して、ITの専門家の59%がシニアマネジメントから支援を得ていることです。企業がようやく、ビジネスにおけるIT部門の戦略的な役割を認識し始めているように見受けられます。
厳選した関連コンテンツ:
主な懸念
不正な第三者によるデータへのアクセスの可能性は、回答者の 71% にとって最も大きな懸念事項です。回答者の 44% によれば、マルウェア感染はもう一つの重要な問題です。北米では、同地域でランサムウェア攻撃が頻繁に発生するため、マルウェアを心配している調査参加者の割合が大幅に高くなっています。ヨーロッパの企業は攻撃を受ける件数が少ないものの、いくつか注目すべき被害がありました。デンマークの物流会社 Maersk は NotPetya ランサムウェアの被害を受けており、イングランドの NHS も同様でした。
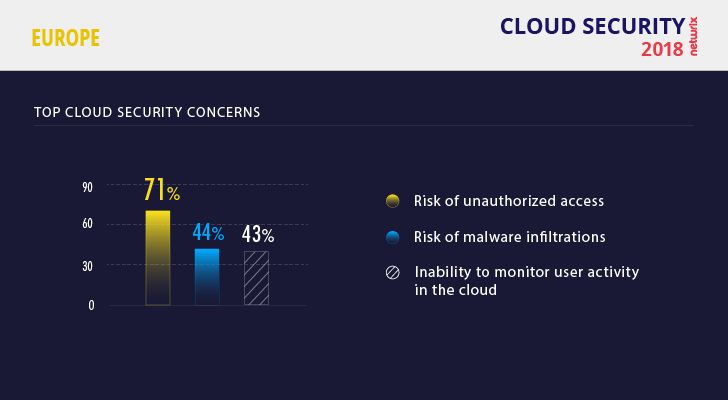
3位の懸念は 43% で、マルウェアにわずかに及ばない程度です。クラウド上でのユーザー活動に対する可視性(見える化)が不足していることがその理由です。
主なセキュリティリスク
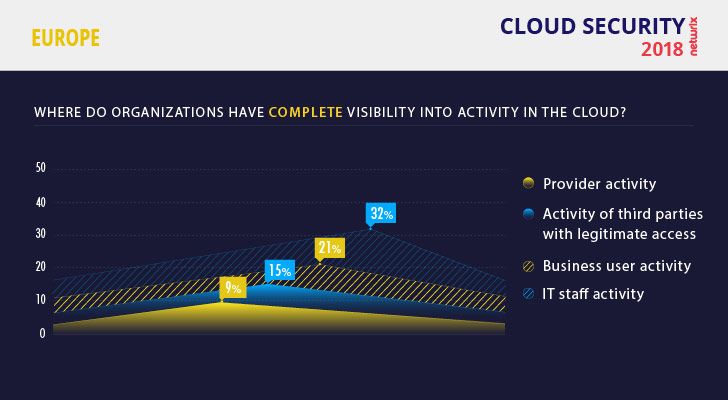
クラウド上でユーザーが何をしているのかを把握できると主張しているのは、約 5 社に 1 社(21%)にとどまります。一方で、IT スタッフの活動を監視できる能力はわずかに良く、32%です。
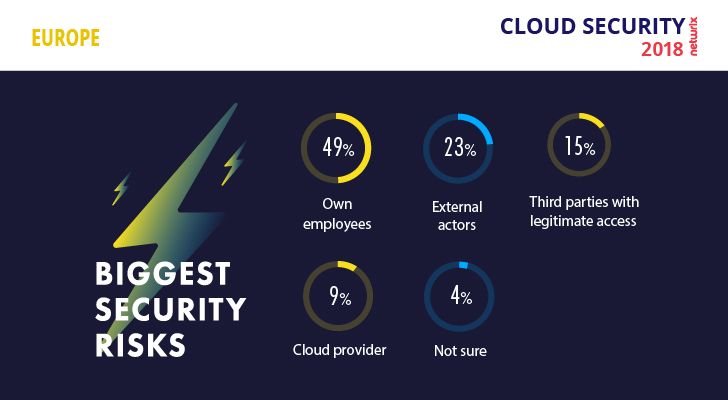
データをさらに詳しく調べると、インサイダー(内部者)の行動を適切に監視できない状態はかなり一般的であることが分かります。企業もこの点がどれほど危険かを十分に認識しています。回答者の 49% が、自社の従業員が最大のセキュリティ脅威だと考えています。
この問題は、欧州企業の間で、オンプレミス環境とオフプレミス環境の両方を含む階層型アプリケーションを運用する傾向があることによって、さらに悪化しています。IDC によると EU 企業の最大 40% は、ハイブリッド IT 環境でアプリケーションを構築しています。
欧州企業の大半にとって、従業員は最大のセキュリティリスクです(49%)
しかし、長期的な健全性(viability)を確保するために必要な技術やプロセスを導入している企業は、ほとんどありません。その代わり、クラウド拠点の増加によって監視の難易度が上がり、異常な活動が見過ごされるリスクもさらに高まります。
計画されたセキュリティ対策
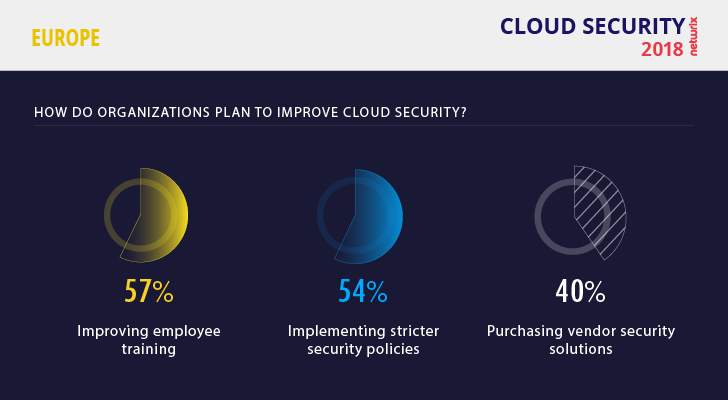
参加者が Netwrix 2018 Cloud Security Report で挙げた主要なセキュリティ対策は、企業が人的なミスや内部からの脅威をいかに深刻に捉えているかを示しています。多くは、研修(57%)とセキュリティポリシーの強化(54%)によって、誤りや不正行為のリスクを最小化しようとしています。
それでも、こうした対策には限界があります。ユーザーの活動をより適切に管理するためには、リスクの低減を目的として、IT 部門が IT 環境全体にわたる変更内容や不正なアクセス試行について明確な可視性を提供するシステムも必要です。
厳選した関連コンテンツ:
クラウドセキュリティの動向
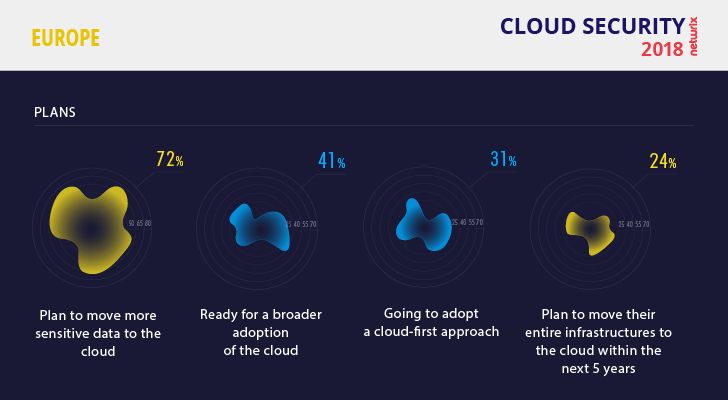
クラウドサービスの利用がますます人気を集めていることを示す多くの根拠が見つかりました。私たちが話をした多くの企業(72%)は、より多くのデータをクラウドへ移行する計画があり、一方で 41% はクラウドの利用を拡大する準備ができています。
クラウドがとても魅力的である理由は簡単に理解できます。コストを削減でき、企業の機動力(アジリティ)を高められるからです。さらに、クラウドプロバイダーが提供するサービスの幅は、ほとんどの SMB(中小企業)が自力で実現できる範囲を大きく上回ります。世界的なクラウドの大手企業も、その一翼を担っています。たとえば AWS は、2018 年に EU 全域でクラウドに関する 100,000 人の人材育成を行っています。目的は、公的サービスや商業企業がクラウドサービスへの移行をよりスムーズにできるようにすることです。
ヨーロッパ企業のうち、クラウドファーストのアプローチを採用するのはわずか31%です
それでも、企業はまだクラウドを十分に信頼できず、インフラ全体をクラウドへ移行することには踏み切れていません。4社に1社未満(24%)が移行する準備ができている一方で、クラウドファースト戦略を計画している企業はごく少数です(31%)。
結論
要するに、クラウド(Cloud)戦略を採用する欧州企業は、さまざまな内部的および外部的リスクに直面しています。しかし、セキュリティポリシーをクラウドコンピューティングのベストプラクティスに沿うように整え、IT環境全体を通じてユーザーの活動に関する可視性を高められるのであれば、リスクがオンプレミスと異なる理由はありません。
GDPR のような対策によって規制がより厳しくなっても、それが経済成長を鈍らせるのと同程度に、クラウドの導入率を下げることはおそらくありません。意味するのは、クラウドに保存される顧客データが適切な保護を受けられるよう、企業がより一層注意を払う必要があるということです。
最後に、クラウドプロバイダー自身も、自社サービスの機能やメリットを単に宣伝するだけでなく、企業が追加で講じるべきセキュリティ対策についてより多くの教育を行うことができます。
完全なレポートを読むには、こちらをクリックしてください。
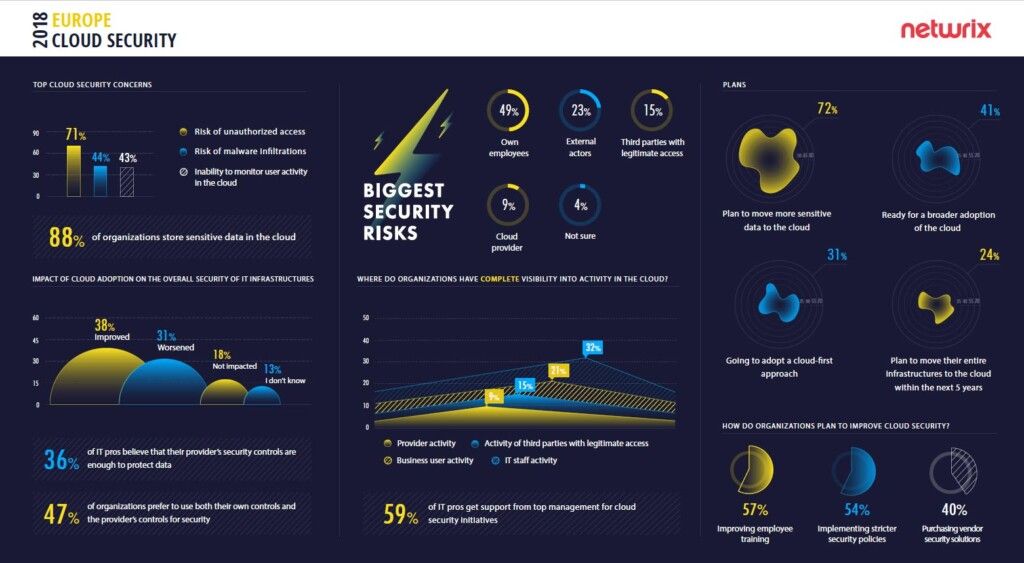
完全なインフォグラフィックスを見る(画像をクリックすると、新しいタブで高解像度版が開きます)
共有する
もっと詳しく
著者について

Dirk Schrader
セキュリティ リサーチの VP
Dirk Schrader は Netwrix の Resident CISO (EMEA) であり、セキュリティ リサーチの VP です。CISSP (ISC²) および CISM (ISACA) の資格を持つ、IT セキュリティ分野で 25 年のベテランとして、サイバー脅威に取り組むための現代的なアプローチであるサイバー レジリエンスの推進に取り組んでいます。Dirk はキャリアの初期に技術およびサポートの役割からスタートし、その後、大規模な多国籍企業から小さなスタートアップまでで、営業、マーケティング、プロダクト マネジメントのポジションへと移行しながら、世界中のサイバーセキュリティ プロジェクトに携わってきました。彼はサイバー レジリエンスを実現するために、変更管理と脆弱性管理に取り組む必要性について、多数の記事を発表しています。