
Netwrix の Security Research についての紹介
Jan 27, 2026
まだご存じでない場合は、Netwrix が 2025 年 7 月 15 日に専任の社内 Security Research チームを新たに設立したことをお知らせします。このチームは、identity、data security、AI、cloud などの領域での研究の創出に注力するとともに、公開されている研究をプロダクト ポートフォリオ全体の実務的な改善へと翻訳し、顧客がその恩恵を受けられるようにしています。過去 6 か月間、当社の Security Research チームは、R&D Engineering チームと緊密に連携し、Netwrix Threat Prevention 8.0 において Active Directory Certificate Services (AD CS) の攻撃パスに対する防御に役立つソリューションを構築してきました。これには、攻撃者が誤設定された証明書テンプレートを悪用して登録し、アクセス権を昇格させるという、典型的な privilege escalation(権限昇格)のシナリオも含まれます。
Netwrix Threat Prevention 8.0 でこれから提供される内容のプレビューとして、不審なテンプレート登録をブロックするのに役立つ、新しいイベント タイプとポリシー オプションを導入します。たとえば、証明書リクエストの一部として UPN が SAN 拡張(SAN extension)にスタンプされている場合に該当します。
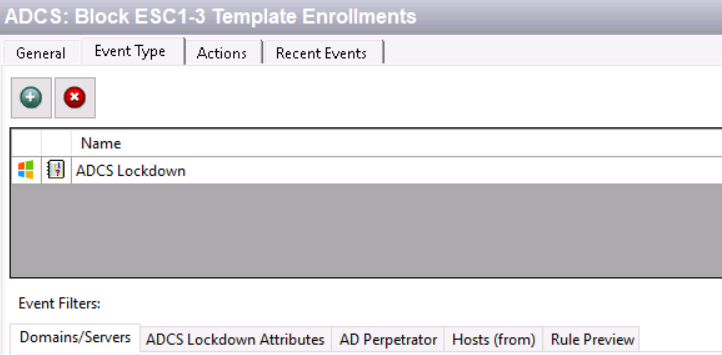
ADCS Lockdown ポリシーを有効にした後は、たとえば Certify.exe によって開始された証明書テンプレートの登録の試行が、現在ブロックされます。
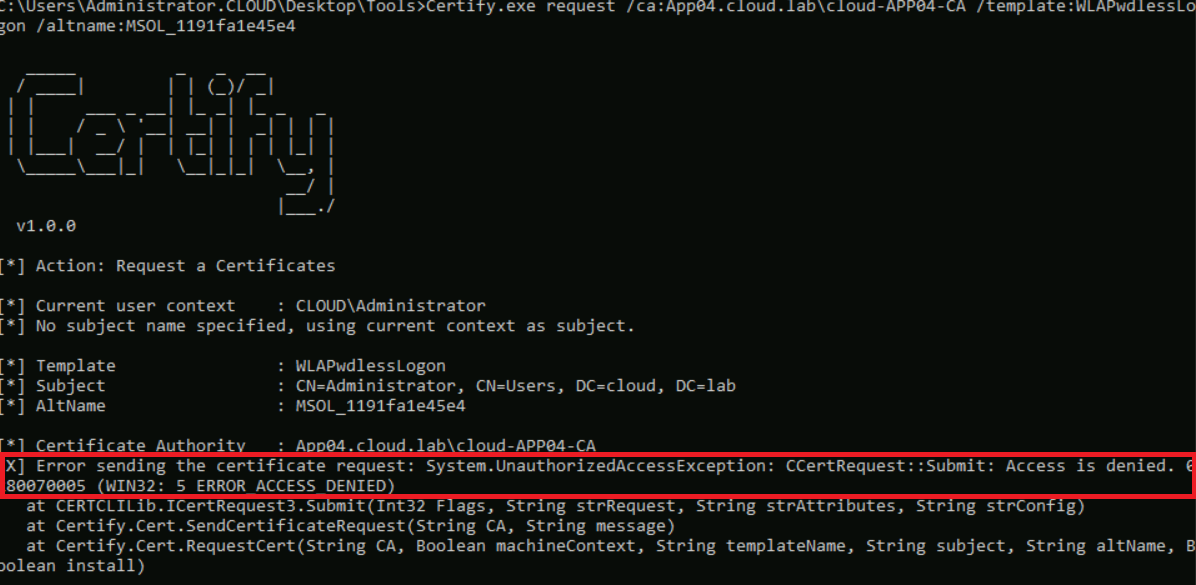
今後公開するブログ記事で共有予定のもう1つの例は、当社チームが、エンドユーザーのパスワードレス ログオンを有効にするために AD CS 証明書テンプレートに依存している MFA 製品の特定バージョンにおいて、ESC1 型の設定ミスを特定したケースです。このバージョンの製品を導入すると、依存している証明書テンプレートを通じて Authenticated Users が Domain Admin へ権限昇格できる、重大な AD CS 攻撃経路が生じます。この問題には CVE が割り当てられており、更新版で是正(修復)されています。さらに、Entra ID の評価範囲を拡張するために PingCastle チームと協力しました。PingCastle ユーザーの皆さまは、今後のリリースでより多くの更新と新機能が追加されることに期待してください。
2026年に何が来るのでしょうか?
2026 年に向けた当社の重点は、vSphere ESXi などの仮想化プラットフォームに存在する攻撃パスの研究を拡大することです。同時に、Entra ID のクラウド コンポーネント(たとえば Entra Agent ID)についても、より深く掘り下げます。なお、Entra Agent ID は執筆時点ではまだプレビュー段階です。私たちのもう一つの重点分野は、アイデンティティとデータ セキュリティに関する教育コンテンツをさらに増やすことです。当社の YouTube チャンネルで、Kerberoasting のようなよくある攻撃の仕組みや、攻撃者が Active Directory を悪用してランサムウェアを配布する方法について解説する動画を公開します。また今年は、新しい洞察と追加のカバレッジにより Attack Catalog も更新します。
共有する
もっと詳しく
著者について
Huy Kha
セキュリティリサーチ部門ディレクター
HuyはNetwrixのセキュリティリサーチ部門ディレクターであり、セキュリティリサーチチームを率いています。また、顧客のレジリエンス向上を支援するために、セキュリティ製品ポートフォリオ全体の改善を推進しています。さらに、彼はWindows & Devices分野のMicrosoft MVPでもあります。インシデントレスポンス、セキュリティオペレーション、システム最適化の経験を背景に、複雑な課題を明確で効率的なプロセスへと変える、実用的で再現可能なアプローチに注力しています。