権限のずれは、ポリシーの失敗に誰も気付く前にSharePointのガバナンスを損ないます。Netwrix 2026年データおよびアイデンティティセキュリティレポートによると、インシデントに基づくデータ漏えいの75%は、侵害されたIDまたは誤設定された権限から始まります。SharePointのガバナンスが破綻するのは構造的な理由であり、ファイルやフォルダーを直接共有すると権限の継承が途切れ、SharePointが手動で修正する必要のある独立した権限スコープが作成されます。
Microsoft 365 Copilotは、管理されていない権限が表示される回答に影響を与えるため、重要性が高まります。効果的なガバナンスは、所有権、ライフサイクルポリシー、アクセス制御、外部共有、監査証跡を環境全体の継続的な検出と修復に結びつけます。
SharePoint ガバナンスとは何ですか?
SharePointガバナンスとは、チームがサイト、コンテンツ、アクセスを作成、管理、廃止する方法を決定するポリシー、役割、および技術的な管理のセットです。実際には、所有権と責任、サイトのライフサイクル、権限、外部共有、監視の5つの領域にまたがります。各ポリシーに逸脱を検出・修正する仕組みと監査人が確認できる証拠がある場合、フレームワークは実効性を持ちます。効果的なプログラムは、文書化されたポリシーと標準のギャップを埋めます。
データアクセスガバナンスツールは、チームがこれらのポリシーを繰り返し可能な権限レビューと修正ワークフローに変えるのを支援します。
執行なしでガバナンスが失敗する理由
権限の継承を解除することは、ガバナンスが静かに失敗する最も一般的な方法の一つです。ファイル、フォルダー、およびアイテムレベルの権限付与は固有の範囲を作成でき、各解除された範囲は推奨されるパフォーマンス制限の対象となります。ライブラリあたり5,000の固有権限(最大50,000まで対応)。これらの独立した範囲が蓄積するにつれて、管理者はそれぞれを個別に確認および管理する必要があります。外部共有も同様に変動し、特にユーザーが機密情報を公開リンクで露出させる場合に注意が必要です。
多くのチームは「誰が何にアクセスできるか」を即座に答えられません。なぜなら、アクセスレビューを定期的に実施するのは時間がかかりすぎるからです。Microsoft 365 の監査ログ設定は有用な証拠を提供しますが、チームがそれを確認し、結果に基づいて行動した場合のみです。
Copilotは継続的な権限の可視性をより重要にします。セマンティックインデックスはテナント全体に適用され、新しいドキュメントに対して毎日更新され、管理者は無効にできません。Copilotは既存の権限を尊重しているため、ユーザーはすべての既存の過剰共有条件を自然言語で照会できます。
過剰な権限が付与されたサイト、継承されたアクセス権、感度ラベルの保護が不足しているなどのガバナンスのギャップは、Copilotが関与するとさらに拡大します。Netwrixの2026年データ・アイデンティティセキュリティレポートによると、64%の組織がデータアクセスガバナンスがAI導入のペースに遅れていると述べています。
Netwrix Access Analyzerは、生のACLリストではなく実際のSharePointアクセスを解析し、ガバナンスチームがCopilotより先に誰が何にアクセスしているかを正確に把握できます。デモをリクエストしてください。
SharePointガバナンスフレームワークの主要な柱
実行可能なフレームワークは、各ガバナンスの柱を逸脱検出と是正支援の仕組みと結びつけます。
役割と所有権
フレームワークを管理するガバナンスリードを任命し、各アクティブサイトに2名のサイトオーナー、保管および監査要件を承認するコンプライアンスまたは法務担当者を配置します。ガバナンスチームは経営幹部、事業部リーダー、IT、コンプライアンスの横断的なメンバーで構成されるべきです。
所有者のいないサイトは、Microsoftの標準対策がテナント管理者に個別に所有者を見つけて割り当てさせるため、特別な注意が必要です。所有者なしグループポリシーは週次で招待を送信し、その後停止します。SharePoint Advanced Management(SAM)のサイト所有ポリシーは最低所有者数を要求でき、アクティブモードで月次実行されますが、厳格な強制措置は所有者ゼロのサイトにのみ適用されます。レポートで単一所有者とされたサイトは継続的な修正キューとして扱います。
サイトおよびコンテンツのライフサイクルポリシー
サイトとコンテンツのライフサイクルの各段階でコントロールを適用します:
- ゲートプロビジョニング、一貫した命名、アーカイブと廃止のトリガー定義。 制限されたサイト作成 はサイト作成者を制限し、Microsoft の Entra ID 命名ポリシーが 作成時に規則を適用します。
- 非アクティブの場合、SAMの非アクティブサイトポリシーは所有者に3か月間毎月通知し、その後、3、6、9、または12か月の設定可能な読み取り専用期間後にMicrosoft 365アーカイブを通じてサイトを読み取り専用に設定またはアーカイブできます。
- 保持については、Microsoftの2つの仕組みの区別に従ってください。 保持ポリシーは サイトまたはメールボックスコンテナレベルで適用され、コンテンツと一緒に移動しませんが、保持ラベルはアイテムレベルで適用され、テナント内のドキュメントに従います。
規制義務のある個別ドキュメントにはラベルを、サイト全体には一貫した保持ポリシーを使用してください(E5機能)。2つの厳格な制限を考慮して廃止計画を立てます。SharePointは削除されたサイトを93日間保持し、Microsoft Entra IDは削除されたMicrosoft 365グループを30日間のみ保持します。
アクセスと権限の管理
次の方法でアクセスを許可します:SharePoint グループは Entra ID セキュリティグループにマッピングされ、ロールベースのアクセス制御の原則に従い、すべての付与は最小権限に制限します。個別の権限付与は大規模なガバナンスを損ないます。10,000ファイルを一つずつ共有すると10,000の権限スコープが必要で、推奨ライブラリ制限の2倍ですが、1つのフォルダー共有は1スコープだけです。
それぞれの固有のスコープには独自のアクセス制御リスト(ACL)があり、管理者は個別に確認する必要があります。サイトコレクション管理者は、継承が切れたアイテムも含め、SharePointのサイト権限モデルに基づき広範な管理アクセス権を保持します。最小権限を証明するには、生のACLではなく実際のアクセス権を確認する必要があります。
生のACLエントリは、グループ、リンク、継承されたスコープなどのコンテナを示します。実際のアクセス権は、ネストされたグループメンバーシップ、共有リンク、ユニークなスコープを解決した後に、どの個人がコンテンツを読み書きまたは管理できるかを示します。Netwrix 2026年のデータおよびアイデンティティセキュリティレポートによると、74%の組織が機密データの所在とアクセス可能なIDを一元的に把握できていません。
外部共有の制御
テナントレベルの設定では、外部共有がデフォルトで有効になっているため SharePoint と OneDrive 全体で積極的に制限する必要があります。
- テナントレベルでAnyoneリンクをデフォルトでブロックします。
- ビジネスで誰でも使えるリンクが必要な場合、リンクの有効期限管理を適用し リンクを閲覧のみ可能に制限します。
- ゲストアクセスの有効期限を自動的に設定します(30日から730日まで テナントレベルで)。
コンテナの機密ラベルを使ってサイトごとの制限を設定します。これらのラベルは、サイトの外部共有レベルを制限し、条件付きアクセスを適用し、管理されていないデバイスのアクセスを制限できます。ラベル付きコンテナ内のアイテムはラベルを継承しないため、アイテムレベルの保護には独自のラベル付けが必要です。
Entraゲストの変更計画に重要な2つの日付があります。2026年5月から、MicrosoftはEntraのビジネス間(B2B)統合をすべてのテナントに対して、以前の設定に関係なく有効にします。2026年7月から、Entra B2Bゲストアカウントを持たないゲストはアクセス拒否.
監視、監査、およびコンプライアンス管理
ネイティブの監査保持は、コンプライアンスフレームワークの要件を満たしていません:
- Microsoft Purview Audit(標準)は180日間ログを保持します。
- Audit (Premium) はデフォルトで SharePoint、Exchange、Entra の記録を1年間保持し、E5が必要です。
- これらの期間を、医療保険の携帯性と説明責任に関する法律(HIPAA)、公開会社会計監査委員会(PCAOB)、およびサイバーセキュリティ成熟度モデル認証(CMMC)に基づく該当する文書および記録保持要件と比較してください。対象となる記録と管理に基づき、10年間の保存追加は将来のみ適用されます。
Microsoft Data Access Governance (DAG) のアクティビティレポートは 過去28日間のみをカバーしているため、ネイティブの可視ウィンドウは狭いままです。スナップショットレポートは生成日以降のデータのみを表示します。
監査人は通常、特定時点の権限証拠、レビュアーと日付が記録されたアクセスレビュー、および監査証跡の保持がフレームワークの保持期間にわたって必要です。
ステップごとにSharePointガバナンスポリシーを作成する
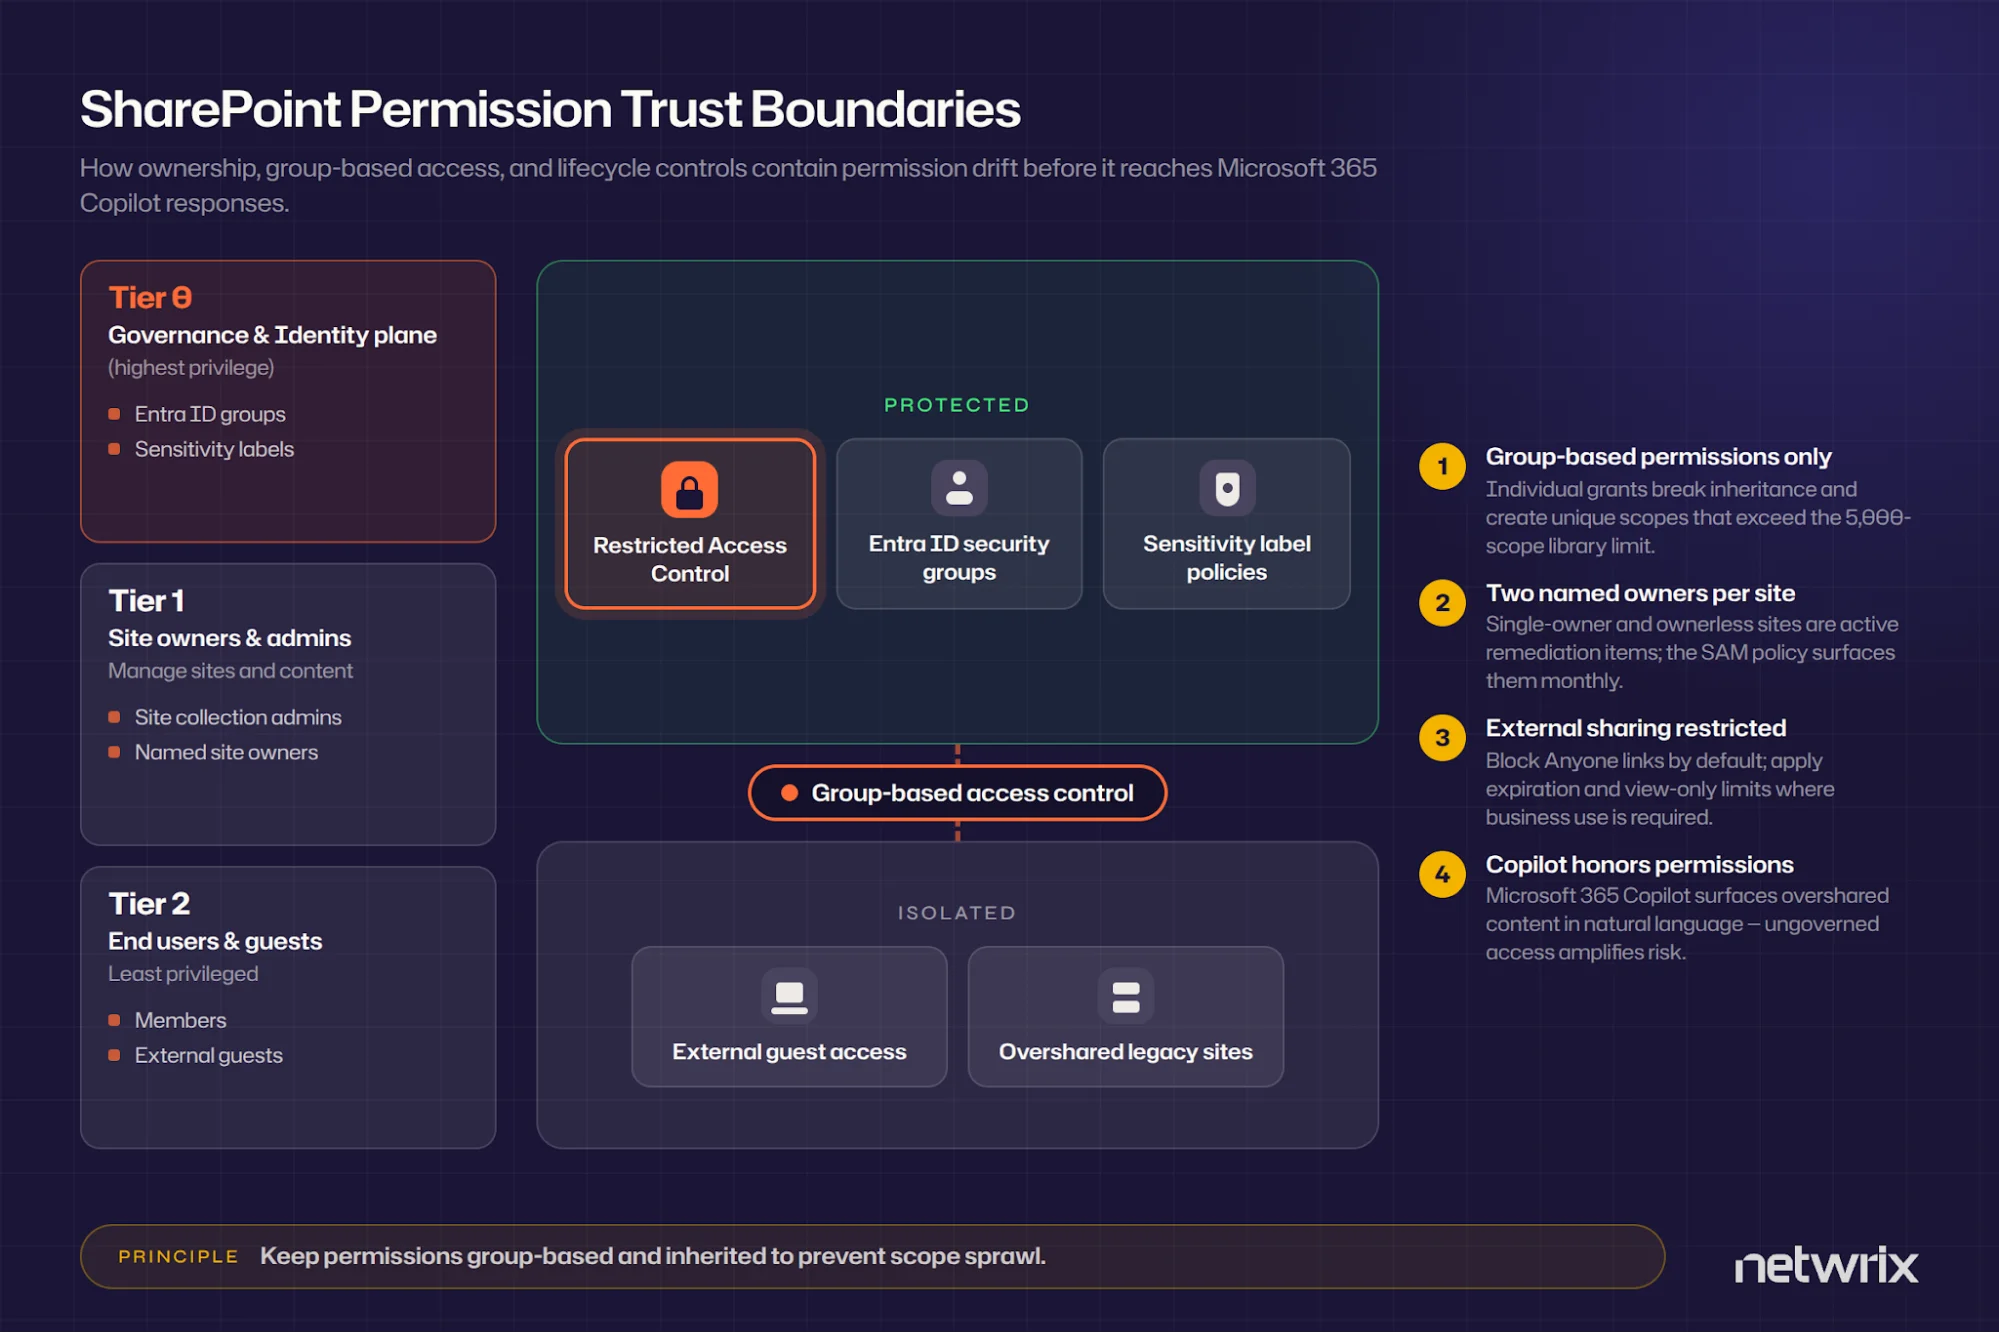
![「SharePointガバナンスアクセス階層」というタイトルのインフォグラフィックで、規制対象コンテンツ、サイトライフサイクル管理、監視、保護されたアクセス、分離された共有リスク、監査手法、権限の逸脱とAIの過剰共有を制限するポリシーゲートの階層的な管理を示しています。][image2]
柱は管理すべき内容を定め、次の手順で実効的な方針に変えます。
1. 範囲とリスク階層を定義する
サイトを棚卸しし、規制対象またはビジネスに重要なコンテンツを分類してから、最上位層に最も厳しい管理を適用します。 制限付きアクセス制御はコンテンツの許可と特定グループのメンバーシップの両方を必要とし、Microsoft 365 Copilotがこれを尊重します。ダウンロードブロックポリシーと条件付きアクセス認証コンテキストを高リスクサイトに適用し、それ以外には標準のグループベースの権限とライフサイクルポリシーを適用します。
2. 所有権を割り当てる
ガバナンスリードを任命し、サイトごとに2名の所有者を指定し、ルール作成前にコンプライアンス担当者を参加させてください。保持および監査要件がすべての下流に影響するためです。サイト所有権ポリシーをアクティブモードにして、所有権のギャップが監査時ではなく毎月明らかになるようにしましょう。
3. 権限と共有ルールを明確にする
Entra IDにマッピングされたグループを通じてアクセスを付与し、個別の付与を禁止し、継承を維持します。テナントレベルの共有設定をサイト共有の制限が厳しくできるが緩めることはできない上限として使用し、機密ラベルを共有制限に結び付けて、分類が自動的に適用を促すようにします。
4. ライフサイクルトリガーを設定する
プロビジョニング承認経路、通知開始の非アクティブ閾値、アーカイブ前の読み取り専用期間、および廃止プロセスを定義してください。記録管理要件が削除を禁止する場合の決定者を記録してください。
5. 監査とレビューの周期を確立する
サイト権限のスナップショットレポートを四半期ごとに実行し、活動レポートを毎月共有してください。PCI DSS v4.0では、少なくとも6か月ごとにアクセスレビューを行うことが明確に定められているため、その頻度を文書化されたポリシーレビューのスケジュールと組み合わせてください。
よくあるSharePointガバナンスのミス
これらの失敗パターンは、ガバナンスフレームワークが検出すべきほとんどの逸脱を占めています。
執行メカニズムのないポリシーの作成
英国情報コミッショナー事務所(ICO)は、2025年12月の叱責で郵便局有限会社の費用を示しました。情報公開(FOI)チームのSharePointフォルダにアクセスできないコミュニケーションチームが、自分たちのOneDriveに文書のコピーを保存し、その結果、502人の郵便局長の個人情報が漏洩しました。ICOは、公的部門の免除が適用されなければ、最大109万4千ポンドの金銭的罰則が適切だったと述べました。
グループではなく個人に権限を付与する
これは同じ失敗の静かなバージョンです。スコープがパフォーマンス制限を超え、長期ユーザーは役割の変更に伴い権限を蓄積し、内部者の悪用やアカウント乗っ取りの影響を増大させます。定期的なレビューをスキップすると、レビュー間で権限変更が未確認のままになることがあります。
Copilotのインデックス範囲を考慮せずに共有ポリシーを設定する
制限付きコンテンツ検索はCopilotからリスクの高いサイトを隠しますが、権限を変更したりインデックスから何かを削除したりはせず、制限付きSharePoint検索は2026年7月31日から新規有効化をブロックします。検索抑制は修正の時間を提供しますが、権限の修正が持続的な改善をもたらし、最優先されるべきです。
NetwrixがSharePointガバナンスの証明を支援する方法
Netwrix Access Analyzerは、ガバナンスフレームワークが依存する証拠作業を支援します。SharePointのレポートは環境全体の実際のアクセス権を解決し、生のACLをリストするだけでなく、実際に適用される権限を示します。期限切れのユーザーおよび未解決のセキュリティ識別子(SID)を修正レビューのためにフラグ付けし、誰も所有していないリソースの推定所有者を計算します。
Netwrix Auditor は、その証拠の流れをSharePointガバナンスの監査側に拡張します。 First National Bank and Trust of Beloit は、17店舗を持つ家族経営の銀行で、通貨監督庁(OCC)の監査準備を繰り返される慌ただしさから、証拠に基づく再現可能なプロセスに変えました。
Netwrix Auditorは銀行のActive Directory、Exchange、SQL Server、SharePointの変更を追跡し、準備時間を1週間から1時間に短縮し、日々の活動レビューを15分に減らします。
CoastHills Credit UnionはSharePoint環境全体でNetwrix Auditorを同様に使用し、手動のログ確認をセキュリティ違反の根本原因を特定する即時アラートに置き換え、監査作業を月10時間削減しました。
ガバナンスの証拠を監査準備の習慣に変える
ガバナンスフレームワークは、監査人や規制当局、またはCopilotが不適切な内容を検出したときに証拠を求められて初めてその有効性が証明されます。サイトのインベントリを実行し、すべての権限付与が個人ではなくグループに紐づいていることを確認し、権限の四半期レビューを、レビューで一度に検出できる範囲を超えてずれが蓄積する前にスケジュールに入れてください。
デモをリクエストして、Netwrix Access AnalyzerとNetwrix AuditorがSharePointの権限とアクティビティを、1週間の手動レビューなしで監査人に提出できる証拠に変える方法をご覧ください。
SharePointガバナンスに関するよくある質問
共有する
もっと詳しく
著者について