
スロップスクワッティングはAIが幻覚したパッケージをサプライチェーン攻撃に変えます
Oct 26, 2026
Slopsquattingは、AIコーディングアシスタントが作成するパッケージ名を利用したソフトウェアサプライチェーン攻撃です。研究者たちは、16のモデルで提案されたパッケージの約5分の1が存在せず、多くの偽名が繰り返し現れることを発見しました。攻撃者はこれらの名前を登録し、マルウェアを仕込み、開発者がインストールするのを待つことができます。コピーされたインストールコマンド一つで、攻撃者は資格情報とソースコードを手に入れ、ネットワーク内部への道を得ることができます。
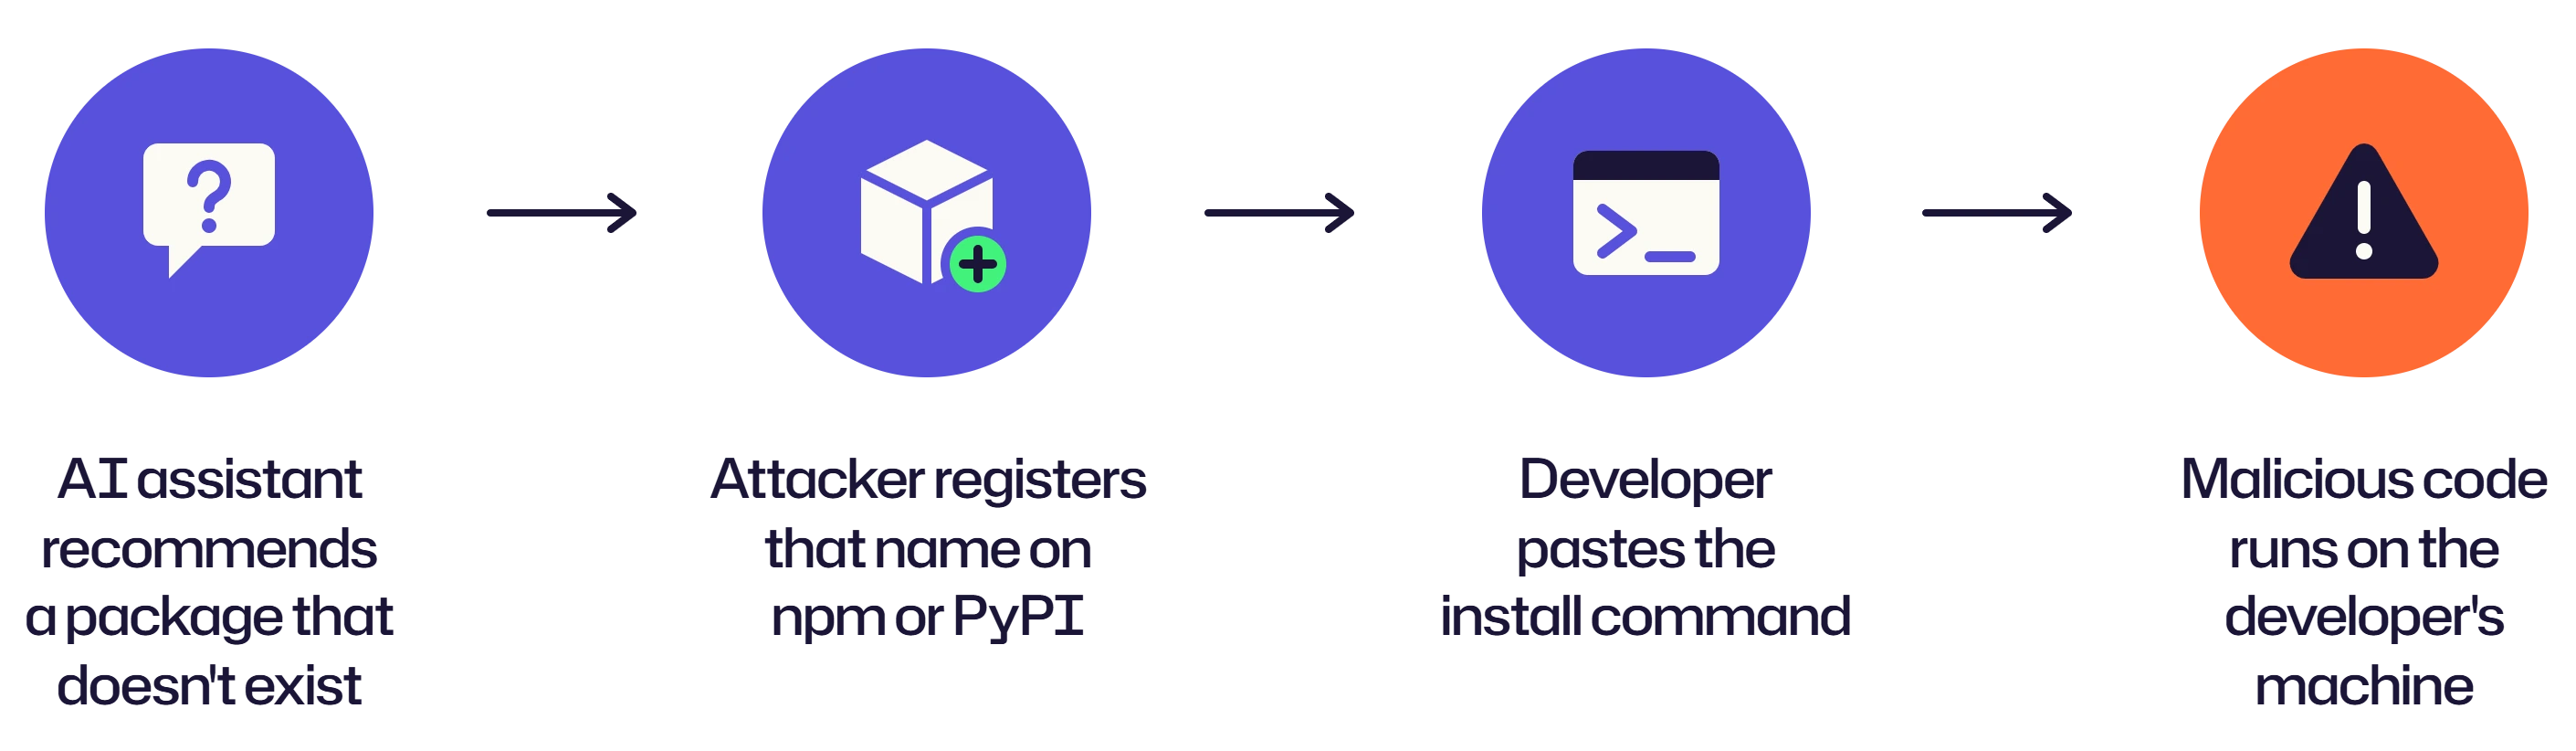
スロップスクワッティングとは、攻撃者がAIコーディングツールが作り出したパッケージ名を登録し、その下にマルウェアを仕込むことです。開発者がアシスタントにコードを求めると、アシスタントは存在しないライブラリを推奨し、開発者はインストールコマンドを実行します。攻撃者がその名前を先に取得していれば、攻撃者のコードが開発者のマシンに入ってしまいます。
この名前は、低品質なAI出力を意味するスラング「slop」と、自分の所有でない名前を主張する古い習慣「squatting」を組み合わせたものです。セキュリティチームは、人気パッケージの誤字を登録する攻撃パターンであるtyposquattingを認識するでしょう。Slopsquattingは、モデルが作り出すまで存在しなかった名前を使用します。どちらもソフトウェアサプライチェーン攻撃であり、ビルドに悪意のあるコードを組み込みます。
AIモデルはパッケージ名を考案し、その名前が繰り返されます
University of Texas at San Antonio、University of Oklahoma、Virginia Techの研究者たちは、16の言語モデルで576,000件のPythonおよびJavaScriptコードサンプルを生成し、そのサンプルが推奨したパッケージの19.7%は存在しませんでした。商用モデルは平均で少なくとも5.2%の架空のパッケージを、オープンソースモデルは平均21.7%を示しました。すべてのモデルで、研究は205,474件のユニークな架空名を記録しました。この研究はUSENIX Security 2025で発表されました。2024年初頭に利用可能なモデルをテストし、著者らは新しいモデルが異なる動作をする可能性があると指摘しています。
同じ偽名が繰り返し現れます。研究者たちが幻覚を引き起こした500のプロンプトを再実行したところ、発明されたパッケージの43%がすべての10回の繰り返し実行で現れ、58%が複数回現れました。これにより、攻撃者は登録する価値のある短く予測可能な名前のリストを得られます。
発明された名前のうち、実際の名前に似ているものはわずかです。Pythonの幻覚の中で、13.4%だけが実際のパッケージから1~2文字離れており、48.6%は実際の名前とは大きく異なっていました。
提案された名前を既知のパッケージのリストと照合するだけでは解決しません。攻撃者がすでにその名前でマルウェアを公開している可能性があるため、パッケージは存在しているように見えます。
攻撃者は名前を登録して待ちます
攻撃者は人気のあるモデルに一般的なコーディングの質問を投げかけ、存在しないすべてのパッケージ名を書き留めます。これらの名前をnpmやPyPIなどの公開レジストリに登録し、開発者が期待する動作を大まかに行うパッケージを隠しペイロード付きで公開します。
最終的に開発者は同じ推奨を受けてインストールコマンドを貼り付けます。オープンソースのPythonまたはJavaScriptパッケージをインストールすると、その作者がマシン上で任意のコードを実行できるため、ペイロードはインストール中に発動し、誰もパッケージのコードを読む前に動作する可能性があります。
開発者のノートパソコンにはcloudキー、APIトークン、SSHキー、ソースコード、VPNアクセスが保存されています。これらのいずれかが侵害されると、攻撃者はビルドパイプラインに足場を得て、その先にある本番環境へのルートを確保します。
Vibeコーディングは最後のチェックポイントを削除します
Vibeコーディングとは、AI生成コードをほとんどレビューせずに受け入れることであり、レビューは悪質なパッケージ名を検出できる唯一のステップです。この攻撃は、十分な検証なしに推奨パッケージをインストールし、モデルが実際のものだけを名前付けすると信頼するユーザーに依存しています。誰も依存関係リストを読まないため、誰も知らないライブラリが再確認なしに導入されます。アシスタントを使って内部ツールを作る人は正当なライブラリの見た目を知らないことが多く、気づく可能性はさらに低いです。生成コードのみを読むレビューは依存関係を見逃し、AIコードセキュリティの盲点となります。
開発者のエンドポイントには独自の制限が必要です
パイプライン制御は悪質なパッケージの侵入を減らします。ゼロを保証できず、通過したパッケージは開発者のエンドポイントで実行されます。
Netwrix PolicyPak は Group Policy、MDM、またはクラウドサービスを通じてエンドポイント制御を適用します。PolicyPakはローカル管理者権限を削除し、安全な昇格ルールを使用するため、開発者は承認されたタスクに必要なアクセスのみを取得します。ファイル所有権に基づく許可リストにより、信頼されていないアプリケーションやスクリプトの実行をブロックし、マルウェアがマシンに侵入した際の被害を制限します。
開発者のエンドポイントで最小権限と許可リストを確認するために、PolicyPakのデモをリクエストしてください。
詳しくはこちらSlopsquattingに関するよくある質問
共有する
もっと詳しく
著者について
Dirk Schrader
セキュリティ リサーチの VP
Dirk Schrader は Netwrix の Resident CISO (EMEA) であり、セキュリティ リサーチの VP です。CISSP (ISC²) および CISM (ISACA) の資格を持つ、IT セキュリティ分野で 25 年のベテランとして、サイバー脅威に取り組むための現代的なアプローチであるサイバー レジリエンスの推進に取り組んでいます。Dirk はキャリアの初期に技術およびサポートの役割からスタートし、その後、大規模な多国籍企業から小さなスタートアップまでで、営業、マーケティング、プロダクト マネジメントのポジションへと移行しながら、世界中のサイバーセキュリティ プロジェクトに携わってきました。彼はサイバー レジリエンスを実現するために、変更管理と脆弱性管理に取り組む必要性について、多数の記事を発表しています。