
Netwrixの2026年データおよびアイデンティティセキュリティレポートによると、76%の組織はユーザーが不要になった際に機密データへのアクセスを即座かつ自動的に削除しておらず、71%はどのアイデンティティが特定の機密データにアクセスできるかを即座に判断できません。管理されていないデータストアのリストがあっても、それぞれの所有者や最後にアクセスが見直された日時は示されません。
管理されていないデータストアは、データガバナンスが崩壊する場所です。誰もが知っているリポジトリですが、そこに何が起こるか責任を持つ人がいません。この所有権の欠如は、オンプレミス、クラウド、SaaS環境全体でのアクセスの可視性、監査準備、データセキュリティの態勢を弱めます。これを解決するには、システムやスタッフが変わっても有効な持続的な所有権とレビュー管理が必要です。
データストアが管理されていない理由
管理されていないデータストアはインベントリに表示されますが、アクティブなガバナンスはありません:内容に責任を持つ指定された所有者がおらず、アクセスレビューの予定もなく、保持または処分ポリシーもありません。これは、インベントリにまったく存在しない不明なデータ資産とは異なります。管理されていないストアは見えていて所有者がいません。
すべての管理者が構成管理データベース(CMDB)で見つけられる部門のファイル共有を想像してください。ITは毎晩バックアップを取っていますが、アクセス制御リスト(ACL)には移行時のドメインユーザーのエントリが残っており、登録された所有者は3年前に退職しています。誰もアクセス権や削除すべきものを決めていません。
国立標準技術研究所(NIST)のサイバーセキュリティフレームワーク (NIST CSF) 2.0 はデータおよび対応するメタデータのインベントリを要求し、一方でインターネットセキュリティセンター (CIS) Controls v8 はデータ所有者を扱う文書化されたデータ管理プロセスを要求します。その共有はインベントリ要件を満たしますが、所有者要件は満たしません。
ITが存在を知っていてもデータストアが管理されない理由
リポジトリを一度名前付けしても管理は続きません。所有権は特定の繰り返される理由で失効し、そのたびにITは見えるが誰も管理しないストアが残ります。
- 所有権の移行:共有を作成または管理していた人が離職または役割変更し、正式な引き継ぎなしにストアが存続します。Microsoft 365で所有者のアカウントを削除すると、接続されたチームやグループが所有者不在となり、自動再割り当てはされません。
- 合併および再編の負債:取得したシステムや統合された部署は、現在の組織図に所有者がいないリポジトリを残します。AIIMは非構造化データを「重大な盲点」と表現し、M&A統合においてファイルが移動されても管理者が割り当てられていません。
- バンドルされたプロビジョニング:ITは作成時に特定の所有者を割り当てずに、より大きな展開の一部としてストレージをプロビジョニングするため、ガバナンスが開始されません。Microsoftは、サイト数が増加するにつれて、管理者が非アクティブで所有者のいないサイトや、もはやビジネス要件を満たさないサイトを特定するのに苦労していることを認めています。
- レビュー疲れ:アクセスレビューのプログラムは紙の上では存在しますが、最初の監査サイクルが終了すると実際には機能しなくなります。2024年の学術研究では、レビュアーは過剰な権限を期待していましたが、レビューした権限のほとんどを取り消しませんでした。
これらのパターンは、所有者の検証を一度きりの在庫作業ではなく、ライフサイクル管理にします。
Netwrix Access Analyzerは実際の使用パターンから推定所有者を特定し、所有者未確認のストアを表示することで、アクセスの変動より先に所有権のギャップを明らかにします。デモをリクエストしてください
管理されていないデータストアが生み出すリスクは、未知のリスクとは異なります
不明な資産は、管理が届かないためリスクを伴います。管理されていないストアは、一度は管理が届いたものの停止し、データセキュリティの状況と監査準備に明確なギャップを残すためリスクがあります。
店の管理者がいないほど、権限はさらにずれていきます
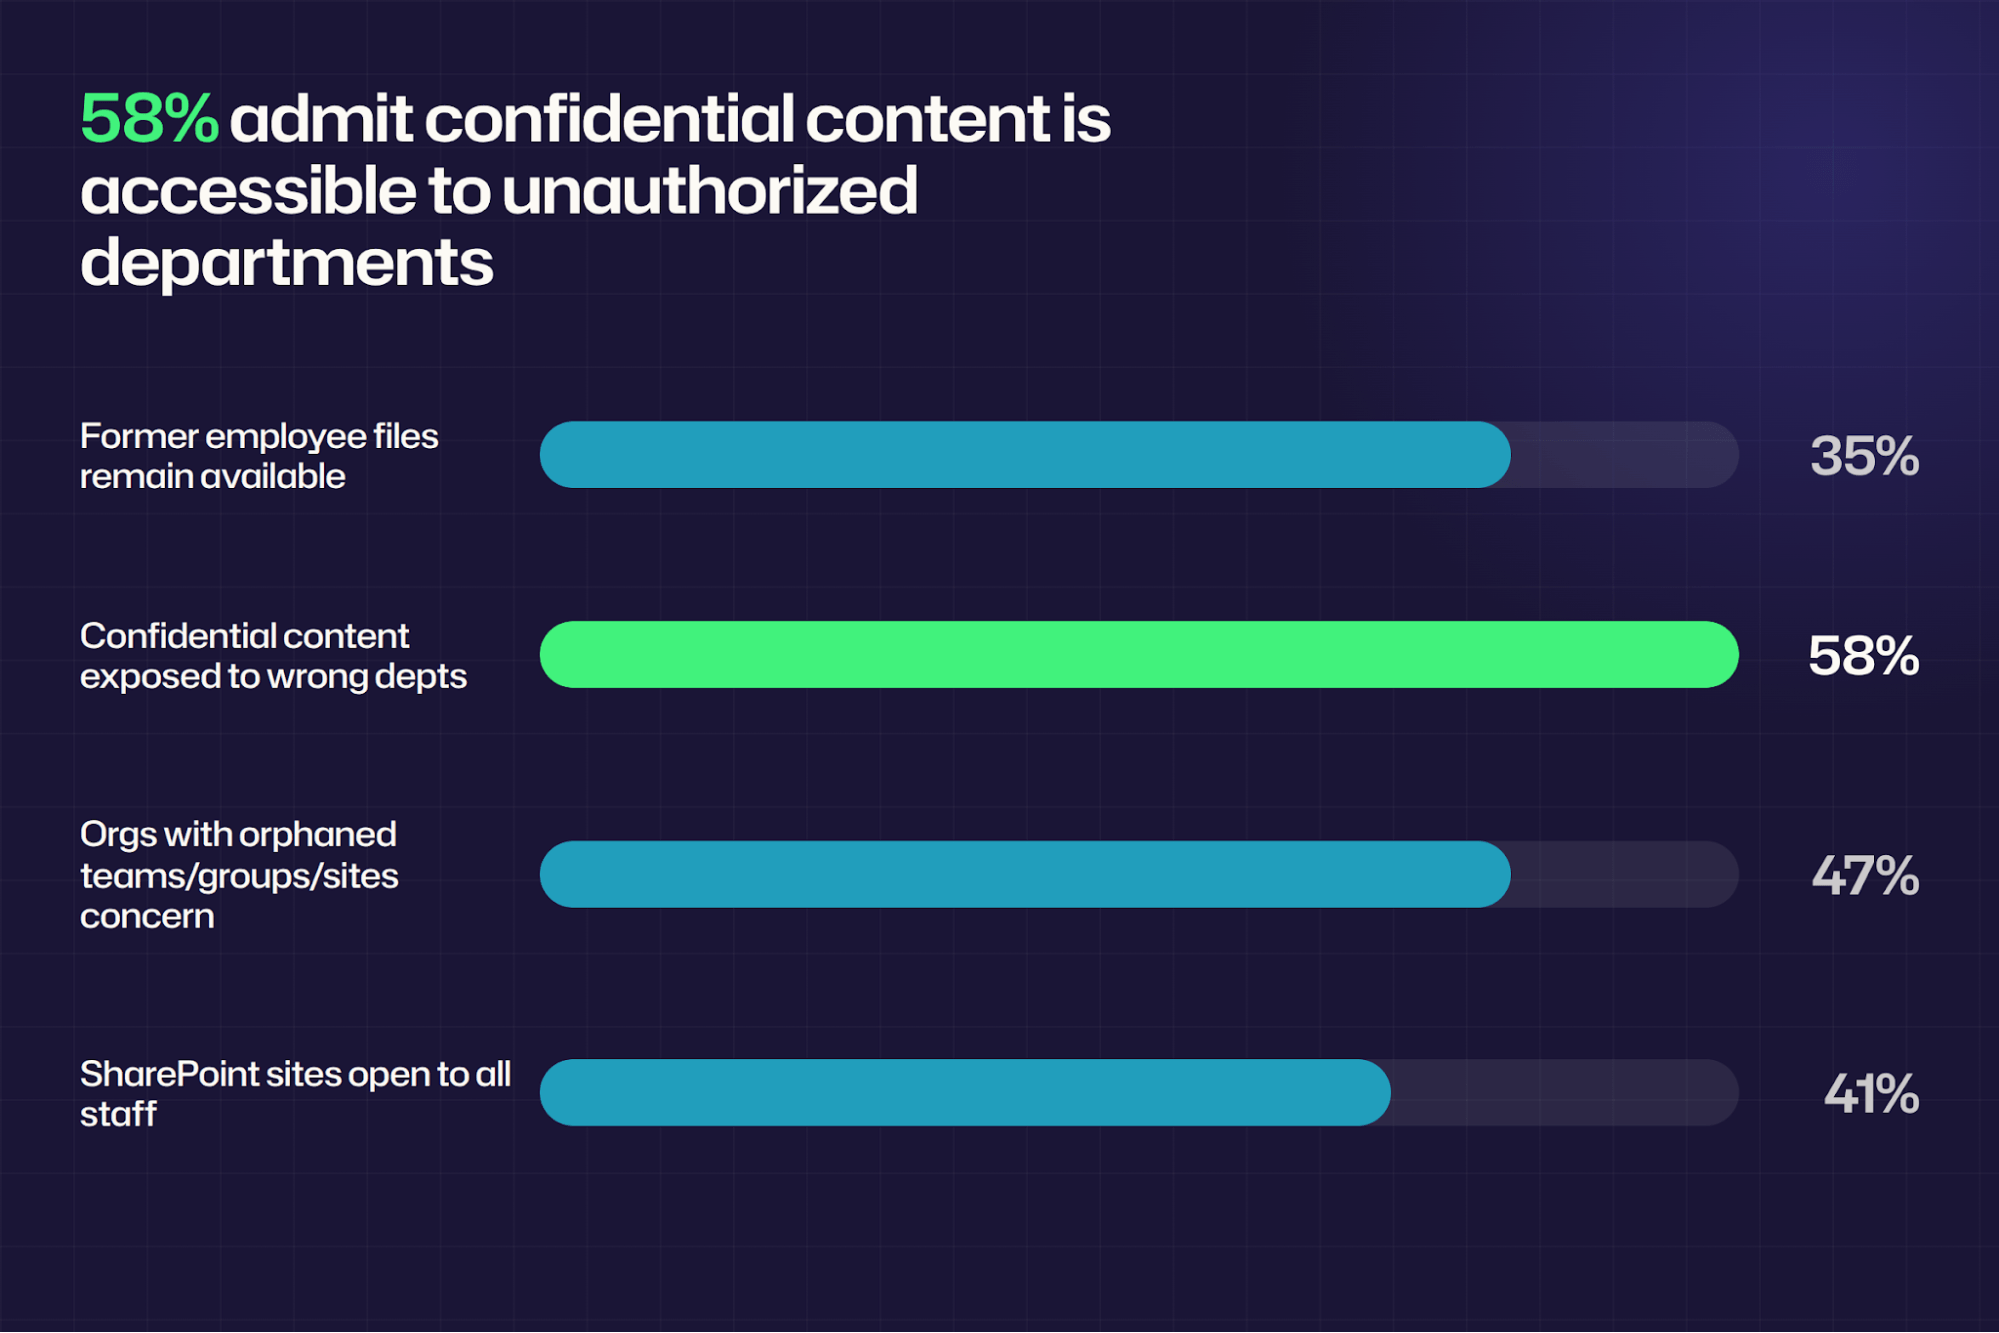
所有者がアクセス権を整理しなければ、グループメンバーシップや権限付与が蓄積される可能性があります。商業用のSyskit M365ガバナンス状況レポート2026によると、セキュリティの意思決定者の58%が、機密コンテンツが閲覧すべきでない部門にアクセス可能であると認めています。
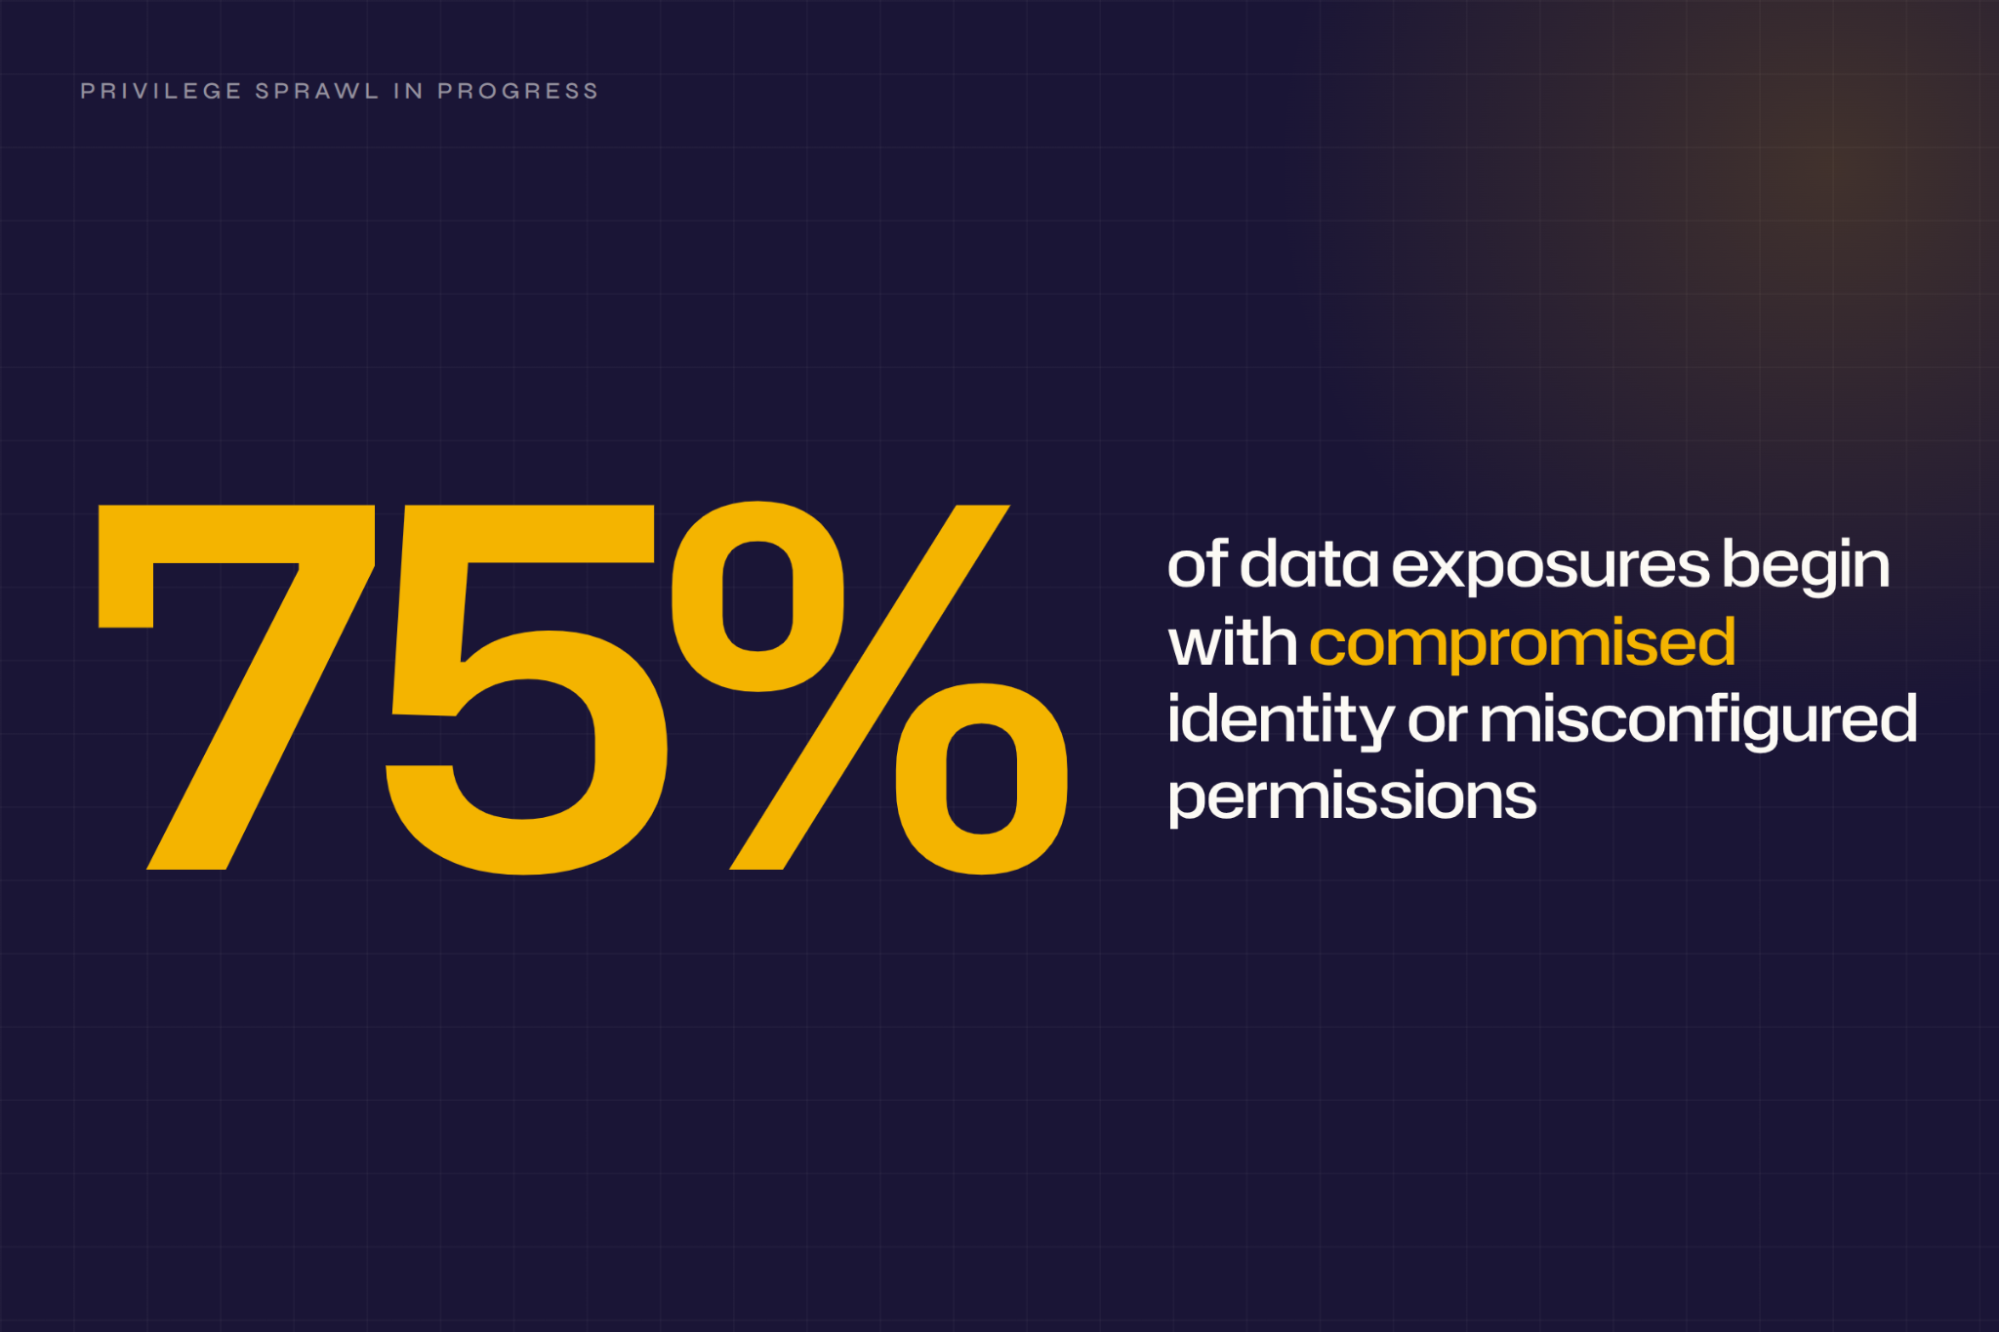
Netwrix 2026年のデータおよびアイデンティティセキュリティレポートによると、インシデントベースのデータ漏えいの75%は、侵害されたアイデンティティまたは誤設定された権限から始まり、Verizon 2026年のデータ侵害調査レポートでは、弱いパスワードや権限誤設定の問題の半分を解決するのにほぼ8か月かかると報告されています。継続的なアクセスの可視化は、監査例外や持続的なセキュリティギャップになる前に、そのずれを修正するのに役立ちます。
プロトコルパスは許可された正面玄関の制御を回避します
ストアは1つの管理された入口と複数のノーバディリストを持つことができます。例えば、画像アーカイブおよび通信システム(PACS)はウェブビューアにパスワードを設定できますが、デジタル画像通信医療(DICOM)サービスはプロトコルポートで応答し続けます。
Trendの2026年5月の調査でインターネットからアクセス可能な3,627台のDICOM画像サーバーが見つかり、99.56%がApplication Entity (AE) タイトルの検証なしに接続を受け入れていました。
同じ区分が、Server Message Block(SMB)経由でアクセス可能なファイル共有やウェブポータル、直接ポートやAPIアクセスがあるデータベースやストレージバケットにも現れます。所有権とレビューは、誰かがリストアップできるパスのみを対象とします。
コンプライアンスおよび監査の結果は、まず管理されていない店舗に届きます
所有者が割り当てられていない資産台帳は、NIST CM-8(4)に違反します。この管理策は責任者と担当者の特定を求めています。System and Organization Controls (SOC) 2 タイプ2の審査では、監査人がCC6.3に基づく定期的なアクセスレビューをテストします。証拠の欠如は管理テストの例外として現れ、監査意見に影響します。
Deer Oaks Behavioral Healthは、廃止された患者ポータルにより電子保護健康情報(ePHI)が公開されていた件で和解に達しました。市民権局(OCR)は「組織内のePHIの所在を特定できなかったこと」と「情報システム活動の定期的な監査を怠ったこと」を指摘しています。
執行措置は、弱い在庫およびレビュー管理が機密システムを露出させる可能性を示しています。明確な所有権とレビュー証拠は、監査準備の労力を減らし、説明責任を正当化します。
管理されていないデータストアをガバナンス下に置くための繰り返し可能な方法
以下の各ステップはITがすでに把握している店舗に適用されるため、作業は所有権から始まります。
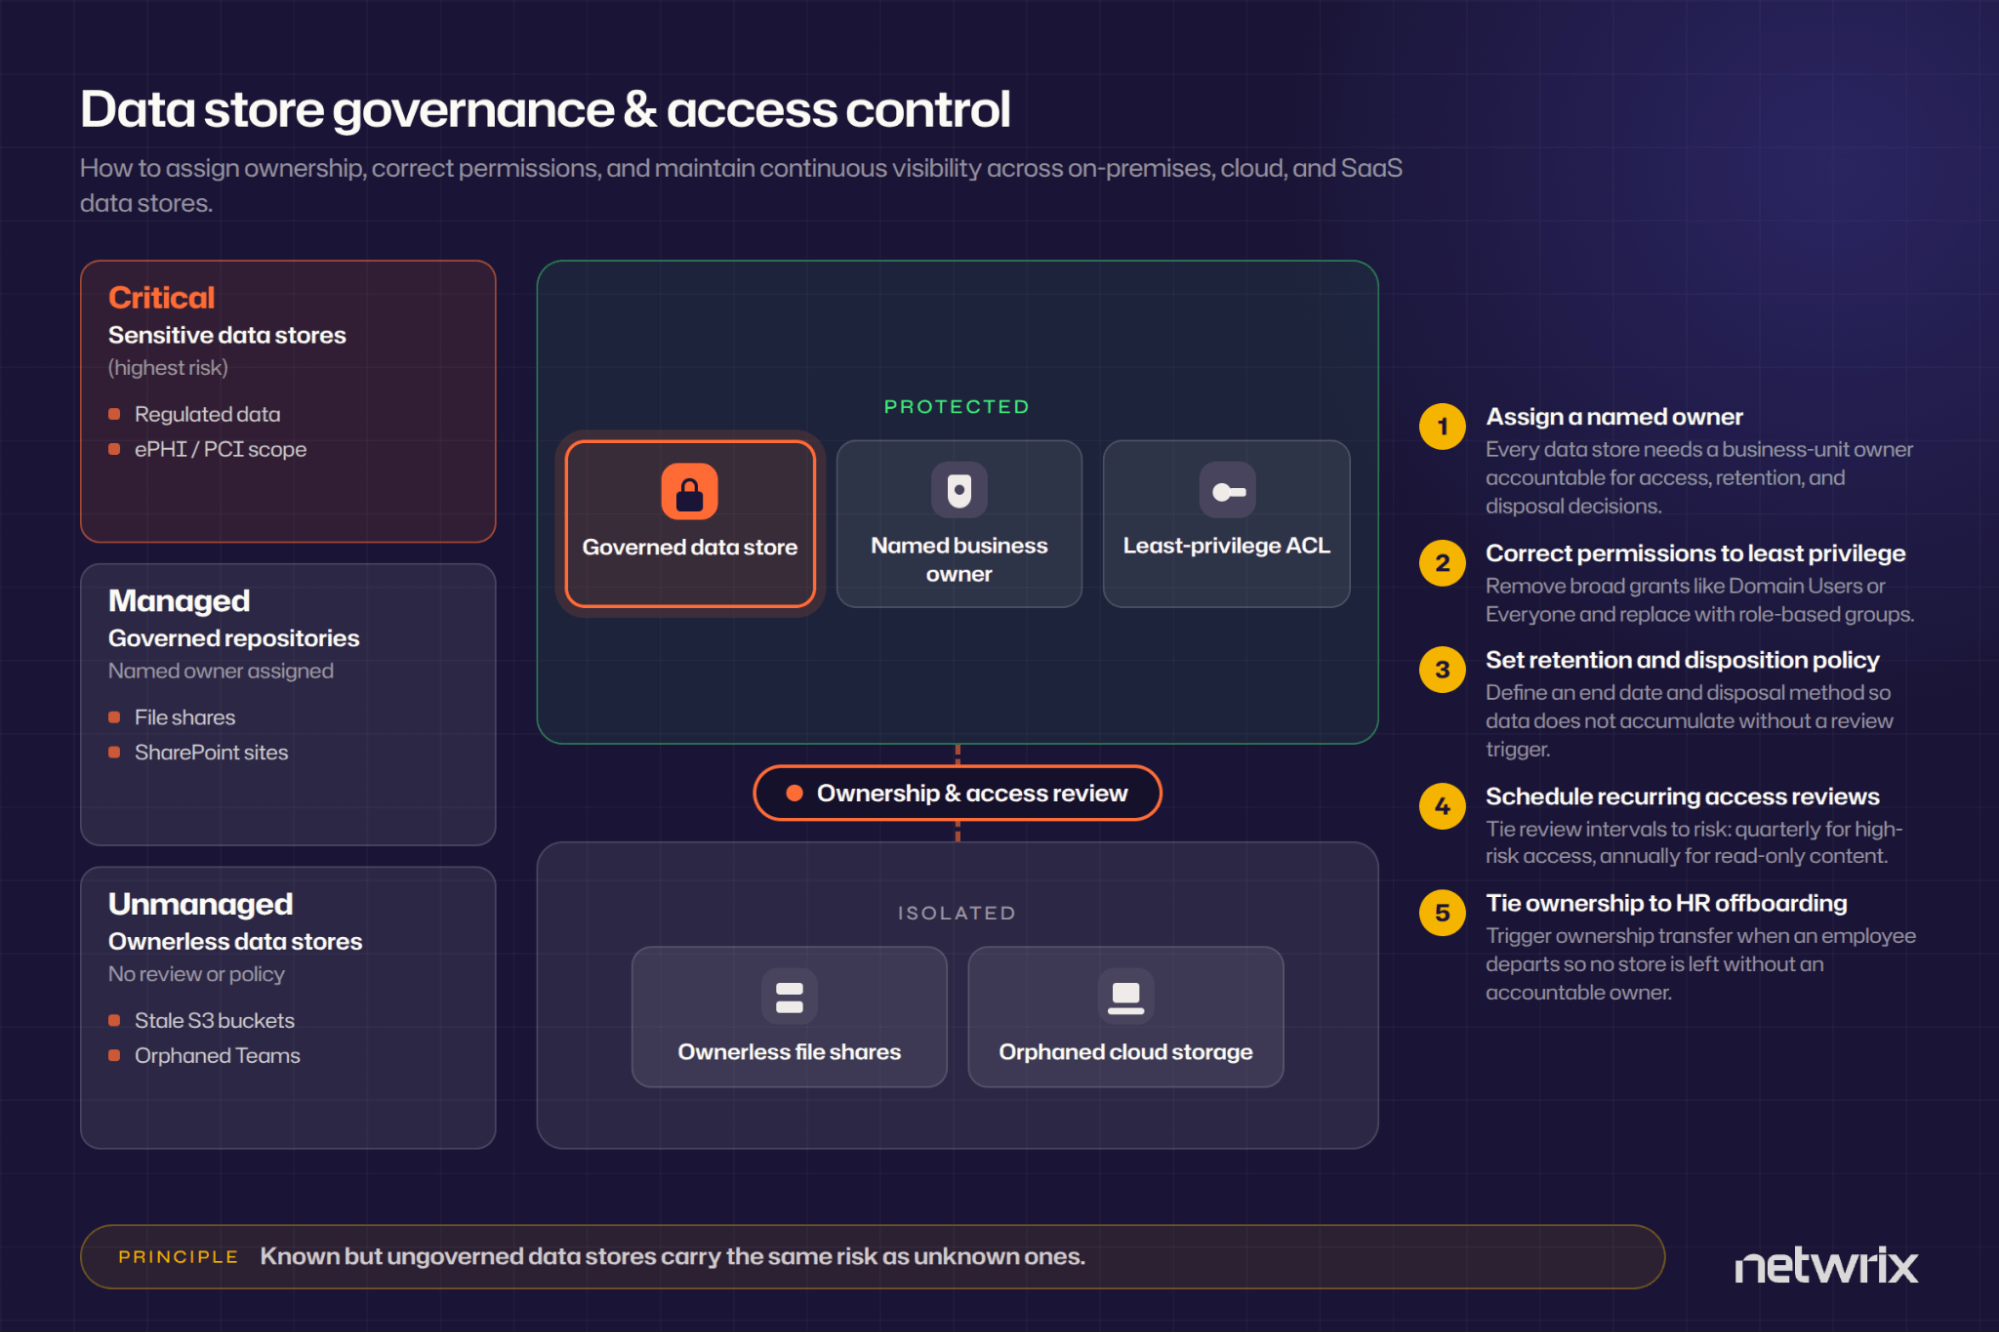
1. 既知のすべてのデータストアを棚卸しし、現在割り当てられた名前付き所有者がいないものをマークする
各エントリの記録所有者、管理者、分類、場所、保持ルール、最終レビュー日; CIS Controls v8は、データの機密性、所有者、取り扱い、保持制限、廃棄要件を扱う文書化されたデータ管理プロセスを要求します。無効なアカウントや一般的なITグループに該当する所有者フィールドは空として扱ってください。
2. 店舗を利用する事業部から責任者を割り当てる
ISACAは明確に述べています:「IT部門はデータを処理し、保存し、バックアップを行い、その他のサービスを提供することはできますが、データの所有者ではありません。」所有者がデータへのアクセス権を決定し、廃棄を許可します。ITは管理者の役割を保持します。両者の役割を分けて、責任と義務が一人に集中しないようにしてください。
3. 各店舗のアクセス権を見直し、最小権限に修正してください
データアクセスのレビューでは ネストされたグループメンバーシップを 削除する前に解決する必要があります。ユーザーの実際のアクセス権は多くの場合、グループの連鎖を通じて得られるためです。
Microsoftは、Microsoft Entra IDのアクセスレビュー後もネストされたメンバーシップが維持され、ユーザーがレビューされたリソースへのアクセスを保持することを文書化しています。Windows共有では、Everyoneグループを削除し、役割ベースのグループに置き換えます。SharePoint Onlineでは、「Everyone except external users」の公開を削除し、Anyoneリンクを削除してください。Microsoftはこれらのアクセスを監査できません。
レビューを終了する前に、ウェブポータル、SMB、NFS、FTP、データベースポート、ストレージAPI、共有リンクなど、ストアへのすべてのアクセス方法をリストアップし、それぞれに同じアクセスルールを適用してください。ウェブフロントエンドの制御は、それを迂回するプロトコル経路をカバーしません。
4. 明確な終了日を設定した保持および処分ポリシーを定める
NIST SP 800-53 改訂版5は情報のライフサイクル全体を対象とし、保持期間後に組織が定めた廃棄方法を要求します。Microsoft 365のコンテンツでは、処分レビューが必要な場合に保持ラベルを使用してください。なぜなら、保持ポリシーが 処分レビューを制限するためです。Microsoft Purviewの保持ポリシーはファイル共有を除外するため、レガシー共有には別の仕組みが必要です。削除前に法的保留を確認してください。
5. 各店舗の定期的なレビューのスケジュールを設定する
リスクに応じて間隔を設定してください:PCI DSS v4.0の要件7.2.4では、すべてのアカウントを少なくとも6か月ごとにレビューすることが義務付けられており、ISACAは「高リスクの取引アクセスは四半期ごと、読み取り専用アクセスは年1回」のリスクベースの頻度を推奨しています。次回のレビュー日を資産台帳に記入し、設定者に関わらず頻度を維持しましょう。
これらのステップは監査人向けの繰り返し可能な証拠を作成し、手動のアクセス分析を減らし、データセキュリティの体制を強化します。
管理されていないデータストアが最も速く蓄積される場所
一般的な蓄積ポイントは、古くなったコンテンツ、持続的なアクセス、弱い所有記録を組み合わせています。
- 解散したチームに紐づくレガシーファイル共有:Kompriseは、ほとんどの企業のデータの60~70%が1年以上アクセスされておらず、古いデータが自動的な確認促進なしに放置されていると推定しています。
- 一時的なプロジェクトのために作成されたSharePointサイト:商用のSyskit State of M365 Governance Report 2026によると、47%の組織が 孤立したチーム、グループ、サイトを主な懸念事項とし、41%はSharePointサイトを全スタッフが制限なくアクセスできる状態にしています。Microsoftの非アクティブサイトポリシーはこれらを検出できますが、SharePointサイト管理アドオンまたはMicrosoft 365 Copilotライセンスが必要です。
- 完了した移行後に残されたクラウドストレージ:放置されたストレージはアクセス可能なまま:watchTowrが放置されたAmazon S3バケットを発見しました まだリクエストを受けています 政府機関、銀行、大企業から。
- プロジェクト終了後もアクティブなままの共有メールボックスとTeamsチャネル:Microsoftは、組織メンバーが残っていない共有チャネルは「所有者なしのまま」であり、Teams管理者が手動でチャネルの所有者を割り当てる必要があると述べています。共有メールボックスはより大きな可視性のギャップを生みます:メールボックス使用レポート「は、ユーザーメールボックスとは独立した活動がないため、共有メールボックスの数のみを表示します。」
これらの環境では、非アクティブだけではアクセス権の削除や責任の確立にならないため、ライフサイクルイベントに紐づく所有権チェックが必要です。
管理されたデータストアが再び管理されなくなるのを防ぐ方法
ライフサイクル管理は、人や役割、ビジネス要件の変化に伴い所有権を維持します。
プロビジョニング時に明確な事業責任者を必須とする
ISACAはプロビジョニング時の所有権を推奨します:「収集または生成されたデータの所有権の文書化は、後から行うのではなく計画段階で対処すべきです。」SharePoint Onlineでは、サイト所有権ポリシーで最小所有者数を設定でき、最小値を2に設定すると、所有者が1人のサイトがゼロになる前に修正対象としてフラグが立ちます。
データ所有記録を人事(HR)のオフボーディングに紐付ける
NIST SP 800-53 AC-2 は オフボーディング通知を要求します:「ユーザーが退職または異動した際に、[組織が定めた期間内に]アカウント管理者に通知してください。」
Microsoft Entra ID Governance ライフサイクル ワークフローは、employeeLeaveDateTime 属性でトリガーされます。この属性は Workday または SAP SuccessFactors から取得されます。あらかじめ定義された退職者タスクは、グループと Teams のメンバーシップを削除します。ワークフローを、退職者が所有する各店舗の資産登録簿を照会する所有権移転ステップと組み合わせてください。
固定カレンダーでアクセスレビューを実行し、その上にイベントトリガーを追加します
ISACAはまた、イベント発生時の認証を推奨しています。これは、アイデンティティシステムが役割や権限の変更を検出した場合に行われ、変更されていないものには固定間隔での認証が行われます。結果と日付を注意深く確認してください。大量のレビュー依頼は疲労や形式的な承認につながることがあります。
連続して2回のレビュー失敗を廃止のトリガーとみなします
承認されたレビュアーが繰り返し不在のストアは、正当なビジネス上の理由がなくなる可能性があります。Microsoftの非アクティブサイトポリシーは次の流れをモデルとしています:3回の月次通知、その後設定された読み取り専用期間に応じて3、6、9、または12ヶ月の読み取り専用モード、最後にアーカイブ。
これらのコントロールは所有権を持続可能な運用プロセスに変え、繰り返しの修復作業を減らし、継続的なガバナンスを通じてサイバー耐性を強化します。
Netwrix Access Analyzerがデータストアを積極的に管理する方法
データアクセスガバナンスは、リポジトリの所有権、有効な権限、定期的な認証を1つのワークフローにまとめます。 Netwrix Access Analyzerは、サポートされているデータソース全体の推定所有権と有効アクセスを分析するエンタープライズ向けデータアクセスガバナンス製品です。上記の3つのステップを直接サポートします。
所有者が割り当てられていないすべての店舗を表示する
レガシー共有の所有者を見つけるには、活動ログから推測することが多いです。 Access Analyzer は実際の使用パターンに基づくランキング候補リストで推測を置き換えます。
- WindowsおよびNAS共有の推定所有者を コンテンツ所有権、管理活動、アクセス頻度の加重スコアでランク付けします
- Netwrix Activity Monitorのイベントから共有監査レポートの推定所有者カードを埋めます
- SP_ProbableOwner ジョブを通じて、SharePoint リソースの最も可能性の高い所有者を報告しますSP_ProbableOwner job
- 既知のシェアに対する所有候補を表示し、チームが現在所有者のいない可能性のある店舗を優先できるようにします
WindowsおよびNASファイルシステムでは、方法の最初のステップは、この常設レポートを利用して、すべてのアクティビティ記録を手動で追跡せずに所有者を指名できます。
ユーザーが実際に所有しているものへの正しいアクセス
生のACLは、ネストされたグループメンバーシップが実際のアクセス経路を隠すため、誰がファイルに実際にアクセスできるかをほとんど反映しません。Access Analyzerはそのチェーンを解決し、修正が実効権限を対象とするようにします。
- すべてのユーザーまたはドメインユーザーが直接またはネストされたグループを通じてフォルダーにアクセスできる場合、そのフォルダーを開いているとカウントします
- テナントに完了した アイデンティティ同期 が存在する場合、効果的な権限計算中に Microsoft Entra ID グループメンバーシップを展開します
- ユーザーが実際に持つアクセス権を表示し、生のACLエントリではありません
- ビジネスオーナーに最小権限の判断を裏付ける証拠を提供します
この方法の第3ステップは、権限リストではなく実際のアクセス権から進め、手動で権限ごとに確認する代わりに、より明確な修正目標を設定します。
レビューの頻度を維持する
レビュー プログラムは、ビジネスオーナーが管理コンソールに苦労せずに行動できる場合にのみ機能します。Access Analyzer は、データに最も近い人に意思決定をルーティングし、その結果を記録します。
- 各店舗を理解しているデータおよびアプリケーションの所有者にレビュータスクを割り当てます
- 管理者は推奨される変更をアクセス情報センターを通じて承認、拒否、または保留します
- ユーザーおよびグループのアクセスを承認または取り消す、スケジュールされた自動アクセスレビューキャンペーンをサポートします
- 監査準備を短縮する意思決定の記録を保持します
これらの管理策は監査間のリズムを維持し、SOC 2 CC6.3やPCI DSS 要件7.2.4などのフレームワークで監査人が求める証拠を提供します。
誰も所有していない店舗から始めましょう
責任者が確認されていないストアを優先してください。アクセスのずれは誰かが責任を負うまで続きます。データの機密性、有効なアクセス範囲、非アクティブ期間、規制範囲でランク付けし、さらなる投資の前に所有権の決定を求めます。Amazon S3とAzure Blobストレージを含むハイブリッド環境の場合、Netwrix DSPMは、サポートされているオンプレミスおよびクラウドソース全体でデータセキュリティ態勢管理(DSPM)のカバレッジを拡張します。
デモをリクエストして、Netwrix Access Analyzerが誰も所有していないストアを見つけ、感度と実際のアクセスでランク付けし、所有権とアクセスのレビューを最新に保つ方法をご覧ください。
管理されていないデータストアに関するよくある質問
共有する
もっと詳しく
著者について
