
Varonis vs Lumos:データセキュリティ vs IGA
Jul 22, 2026
Varonis と Lumos は、アクセス問題の両端を担います。Varonis はデータ中心のセキュリティです。機密データを発見し、誰がそれに到達できるかを監視し、ファイル層(file layer)で過剰な権限を削減します。Lumos は、アクセスリクエスト、レビュー、およびアプリのライフサイクルに対応する、アイデンティティ中心の SaaS ガバナンスです。どちらのプラットフォームが適しているかは、主なギャップがデータ層の露出なのか、それとも SaaS アクセスの拡散(sprawl)なのか、さらに 2026 年以降もオンプレミスのカバー範囲が重要かどうかによって決まります。
アクセスガバナンスは、機密データがどこに存在するのかを把握することから始まりますが、それでも 55% の組織は機密データの継続的な棚卸しを維持していません。これは The Netwrix 2026 Data and Identity Security Report によるものです。こうしたギャップにより、Varonis と Lumos は正反対の方向から同じ候補リストに入りました。Varonis はデータと、それに到達できる(アクセスできる)相手をマッピングし、一方の Lumos は、ユーザーが開けるアプリケーションと、そのアクセスがどのようにレビューされるかを統制します。
この2つのプラットフォームは、規制対象チームがますます一緒に直面するようになっている“別々の問い”に答えます。Varonis はデータ層に取り組み、コンテンツを分類し、行動をベースライン化し、過剰な権限を削減します。Lumos はアイデンティティとアプリ層に取り組み、SaaS 全体でアクセス要求を自動化し、証明(認証)のレビューを行います。どちらも相手側の領域まではカバーしません。
この比較では、2つのプラットフォームをデータ層の深さ、 identity governance and administration (IGA) の深さ、ハイブリッドのカバー範囲、およびコンプライアンスの証拠の観点から評価し、そのうえで、どちらか一方では単独ではカバーできないギャップを Netwrix がどこで埋めるのかを示します。
購入者が Varonis と Lumos を比較する理由
これらのプラットフォームは、2つのわかりやすい道筋によって同じ候補リストにたどり着き、締め切りがその両方をさらに加速させています。
Varonis の評価が Lumos にぶつかる
セキュリティまたはコンプライアンスチームが Varonis を選定しようとしているところに、別の関係者が「より明確なアクセスレビュー」と「アプリのライフサイクル」を求めたことで Lumos に行き着きます。どちらも「access(アクセス)」として登録されるため、片方はデータ層を、もう片方はアプリ層を扱っているにもかかわらず、最終的に並んで検討対象になります。
Lumos チームがデータ層の壁に突き当たる
すでに SaaS のレビューのために Lumos を運用しているチームであれば、そのユーザーが Salesforce を持っていることは確認できますが、いったん中に入った後にそのユーザーが「到達できるもの」が何かは分かりません。Lumos はドアは分かっても部屋は分からないため、検索対象は Varonis が作られた目的であるデータ層の可視性へと広がっていきます。
Varonisの締め切りが決断を迫る
Varonisは 2026年12月31日に自社ホスト型プラットフォームを終了します。その移行に直面しているオンプレミスの顧客は代替案を比較検討し、いずれにせよスタックを見直している最中なので、Lumos のような SaaS ネイティブの選択肢を追加する傾向があります。
Netwrix Identity Manager は、コード不要で、ハイブリッド Active Directory と Entra ID 間の入職者-異動者-退職者(joiner-mover-leaver)のワークフローを自動化します。デモを依頼
クイック比較:Varonis vs Lumos vs Netwrix
以下の表では、この評価を左右することが多い次元(データセキュリティの深さ、IGA の深さ、ハイブリッドのカバー範囲、コンプライアンスの証拠)に沿って、各プラットフォームをマッピングしています。
Dimension | Varonis | Lumos | Netwrix |
|---|---|---|---|
|
Primary discipline |
Data-centric security: discover, classify, monitor, and remediate at the file layer |
Identity-centric SaaS governance: access requests, reviews, app lifecycle, license management |
Identity and data governance: certifications and JML through Netwrix Identity Manager, permission visibility through Netwrix Access Analyzer, change auditing through Netwrix Auditor |
|
Deployment model |
SaaS, with self-hosted end of life on December 31, 2026 |
Cloud-native SaaS |
On-premises, SaaS, and hybrid, with sustained commitment |
|
Data security depth |
Very strong: classification, UEBA, automated permission cleanup |
Limited: app-level access only, no data discovery or classification |
Strong for Microsoft: file and SharePoint access visibility and classification via Netwrix Access Analyzer, plus change auditing via Netwrix Auditor |
|
Access governance depth |
Limited: data-scoped reviews, no app certification engine |
Strong for SaaS: access requests, reviews, and joiner-mover-leaver lifecycle |
Strong: access certifications and joiner-mover-leaver lifecycle via Netwrix Identity Manager across AD and Entra ID |
|
Threat response |
UEBA and behavioral detection at the data layer |
Limited: workflow-focused, no behavioral analytics |
Real-time alerting on AD and Entra privilege changes via Netwrix Threat Manager, plus protocol-layer attack blocking via Netwrix Threat Prevention |
|
Privileged access management (PAM) |
No native PAM |
No native PAM |
Netwrix Privilege Secure: just-in-time, ephemeral sessions with Zero Standing Privilege, plus recorded session activity |
|
Compliance and reporting |
Strong for data-centric regulations: GDPR, HIPAA, PCI DSS, SOX |
Moderate: SOC 2 and HIPAA access-review evidence |
Strong across both: AD and Entra auditing via Netwrix Auditor, plus certification evidence via Netwrix Identity Manager for SOX, HIPAA, PCI DSS, and Cybersecurity Maturity Model Certification (CMMC) |
|
Best for |
Security teams chasing data exposure and insider risk at the file layer |
SaaS-heavy teams replacing ticket- and spreadsheet-based access reviews |
Microsoft-centric teams needing data and identity security from one vendor |
Varonis
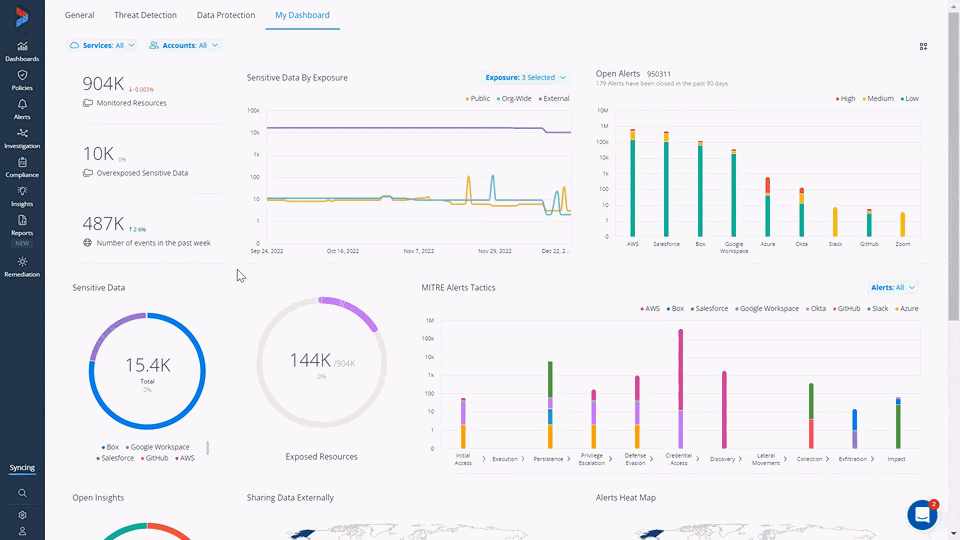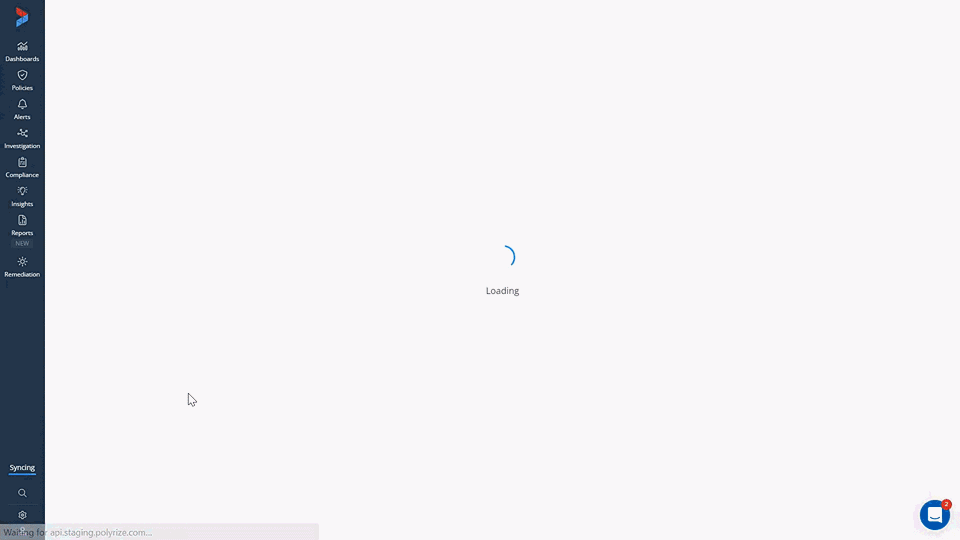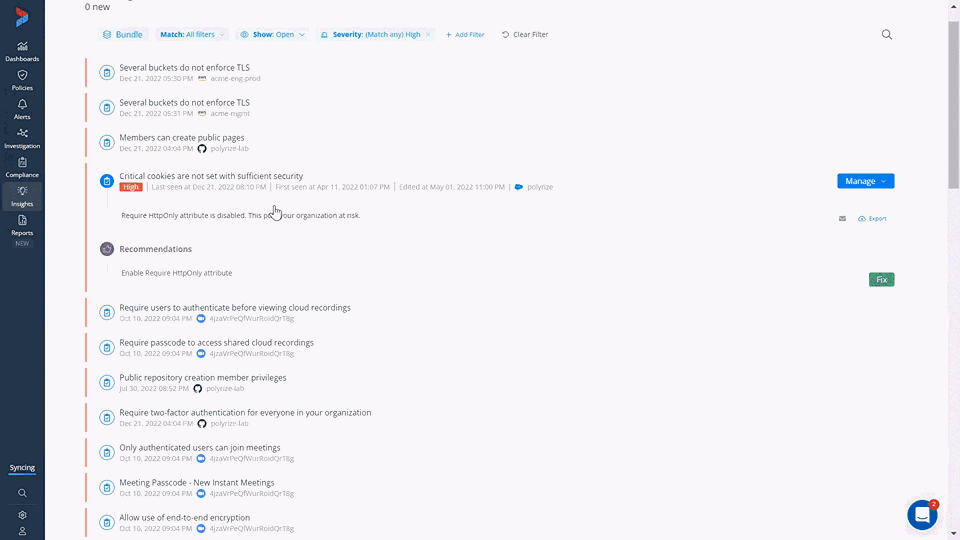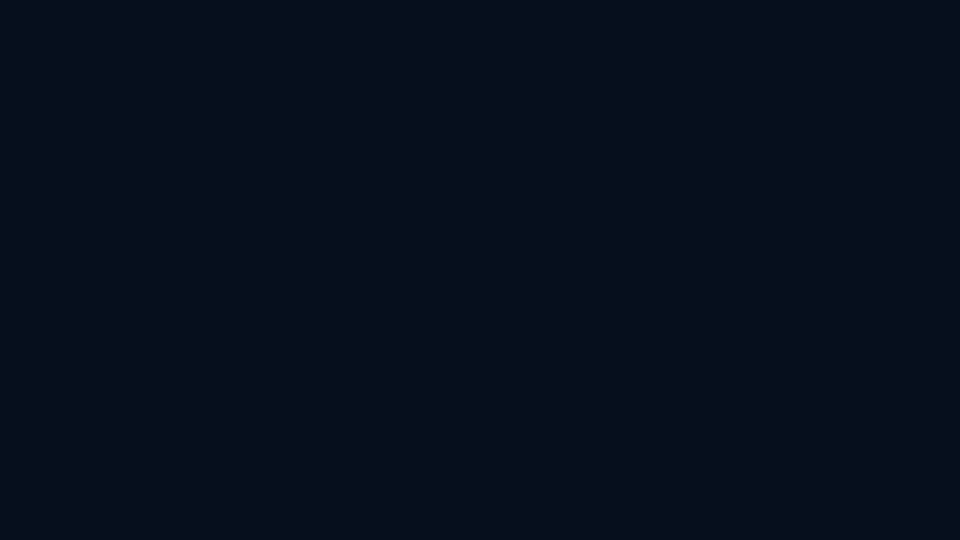
Varonis は data security をデータそのものを中心に設計したプラットフォームです。ファイルサーバー、ネットワーク接続ストレージ(NAS)、SharePoint、OneDrive、クラウドストア全体にわたって、機密コンテンツを発見し分類します。
Varonis はさらに、ユーザーおよびエンティティの行動分析(UEBA)を通じて、人々がどのようにそれとやり取りしているかを監視し、過剰なアクセスを自動的に least privilege へと戻します。
このエンジンはネストされたグループや継承関係を解決し、ファイルシステムにおいてアプリ中心のツールでは答えられない問いに答えます。つまり、特定のファイルを実際に開けるのは誰かです。セキュリティチームは、Identity lifecycleではなく、非構造化データの露出やインサイダーリスクに対処するためにこれを活用します。
主な機能
- オンプレミスおよびクラウドのファイルリポジトリ全体における PII、PHI、PCI の発見と分類を行います。3 つの異なる仕事に対して、それぞれ 3 つの方法を用います。パターンマッチング(たとえばクレジットカード番号の Luhn チェック)は、既知の形式を素早く低コストで検出し、正確なデータ一致では、内容をハッシュ化された既知の実値セットと照合することで、ほぼゼロに近い誤検知を実現します。そして AI の分類は、ルールのどちらでも捉えられない曖昧または非構造化コンテンツを扱います。
- フォルダーごとの作業なしで、古くなったグループ所属、大規模な共有、危険なリンクを自動的にクリーンアップします。「stale(放置・期限切れの可能性)」は、付与からの経過時間ではなく、各エンタイトルメントに対する実際のアクセス活動を突き合わせることで判定します。そのため、先週割り当てられた権限でも未使用であれば検出されます。
- UEBA による行動ベースライン化で、データ層での異常なファイルアクセス、大量ダウンロード、権限変更を検知・フラグ付けします。機械学習は、過去の行動からユーザーごと・デバイスごとの活動ベースラインを作成し、そのベースラインに対する逸脱(たとえば勤務時間外のアクセスやジオホッピング)を、固定ルールの閾値ではなく比較してスコアリングします。
- Identity-aware detection により Entra ID と Active Directory のシグナルを、データが実際にどのように触られているか(アクセスされているか)に結び付けます。そのため、同じアカウントで権限付与の直後にファイルアクセスが急増した場合、切り離されたログが2件出るのではなく、関連付けられた1つのアラートが発生します。
- GDPR、HIPAA、PCI DSS、SOX 向けのフレームワークダッシュボードは、別の「コンプライアンス専用」収集プロセスではなく、脅威検知に使用するのと同じ分類ログおよび活動ログから得られるデータアクセスの証拠に基づいて構築されます。
考慮すべき点
- セルフホスト型のサポートは 2026年12月31日で終了します。そのため、エアギャップ環境やデータレジデンシー要件のある環境では、移行または置き換えの計画が必要です。
- Varonis はアイデンティティのライフサイクルではなく、データへのアクセスを管理するため、アプリ全体での認証や職務分掌(SoD)の強制には別のプラットフォームが必要です。
- Value はデータソースの幅を追跡するため、範囲が広い、または構成が煩雑な環境では、チューニングおよびスコーピングの工数を見込んで計画してください。
Lumos
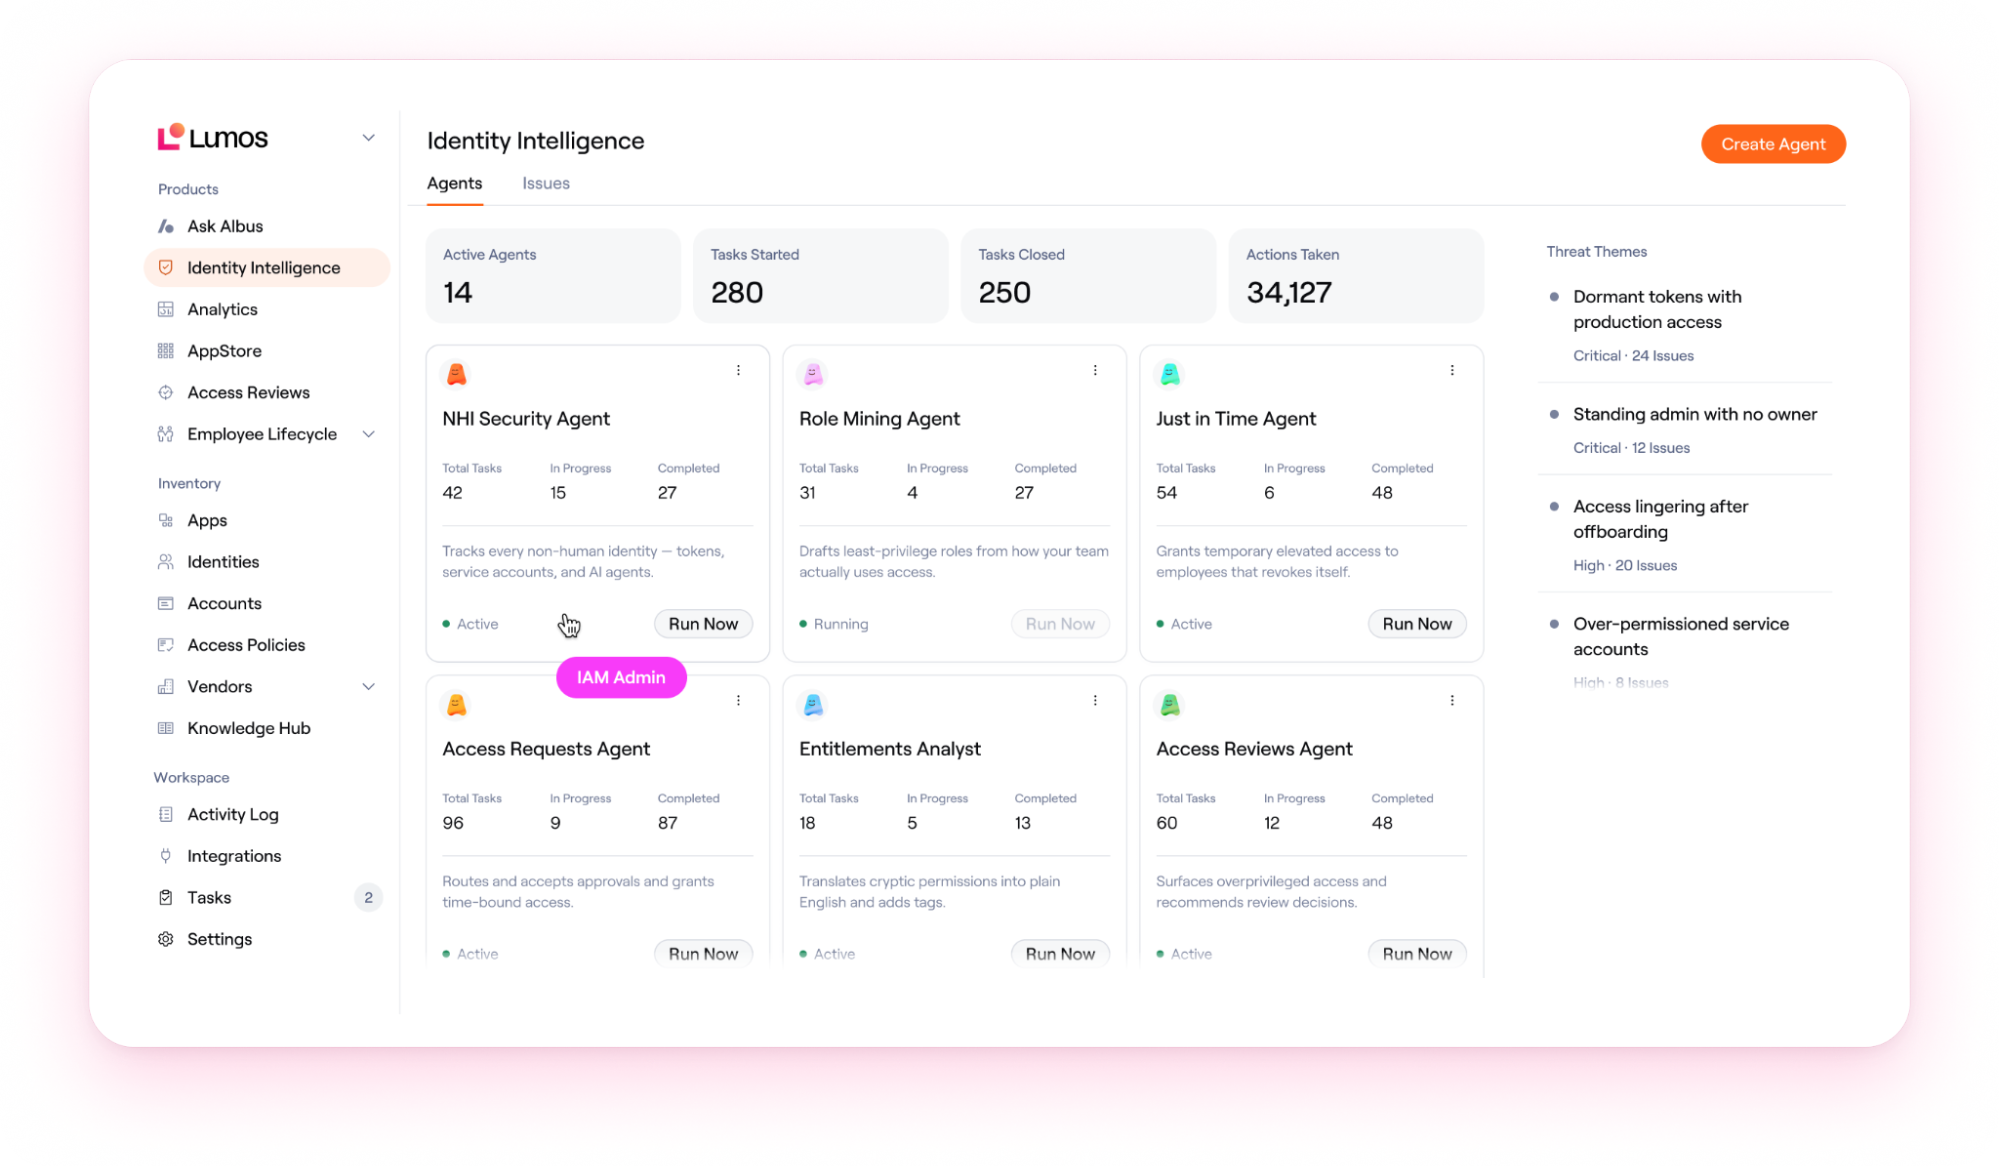
Lumos は、リクエスト&レビューの体験を中心に構築された、SaaS に特化した identity governance and access management プラットフォームです。従業員はセルフサービスのカタログでアクセスを申請し、承認は Slack、Teams、またはチケット管理ツールを通じてマネージャーやアプリ所有者へルーティングされます。そしてレビュアーは access reviews において、AI エージェントが変更、異常、SoD のコンフリクトに絞り込んだ内容をもとに権限(エンタイトルメント)を認証します。
SaaS に重心を置くチームがよく知っている、スプレッドシートとチケット作業の手間を置き換え、アクセスを HR イベントに結び付けることで、入社・異動・退職の流れを自動的に処理します。
出典: lumos.com
主な機能
- 管理者およびアプリ所有者の承認を備えたセルフサービスのアクセスカタログ。時間枠(time-boxed)付きのジャストインタイムな権限付与、そして自動的な取り消し(revocation)。
- SaaS および社内アプリ向けのアクセス権の認証キャンペーン。AI エージェントが差分(deltas)、異常(anomalies)、および SoD の競合を審査担当者向けに可視化します。
- 休眠状態のアカウントを見つけ、未使用の SaaS シートを回収するライセンス管理。
- Joiner-mover-leaver の自動化で、HR システムの変更をクラウドアプリ全体の下流プロビジョニングに変換します。
- Okta、Entra ID、Google Workspace、JumpCloud を含む、一般的なIDプロバイダー向けのコネクタ。
検討すべきポイント
- プラットフォームの表示範囲は、アイデンティティ プロバイダーが公開している内容に限られます。そのため、Lumos のレビューを「本当のアプリ内レビュー」とみなす前に、各アプリ内でレコード レベルおよびオブジェクト レベルの可視性が確認できていることを確かめてください。
- Windows のファイル共有は見落としが起きやすい領域です。ハイブリッド インフラ全体に依存する前に、New Technology File System (NTFS) と Server Message Block (SMB) の共有レベル権限の解決(権限の適用結果)を確認してください。
- チームはガバナンスと SoD の深さを、企業全体の IGA ニーズに照らして測定すべきです。Lumos のガバナンスは、長年確立されているスイートよりも新しく、より軽量だからです。
徹底比較:Varonis vs Lumos
以下の各軸は、能力(ケイパビリティ)を「Varonis がリードする領域」「Lumos がリードする領域」、そして「双方とも行き詰まる領域」に整理します。
データ層におけるデータセキュリティと最小権限
これはまさに Varonis の領域です。機密性の高いコンテンツを分類し、それに対する振る舞いのベースラインを作成し、ネストされたグループや継承関係を解決して、オンプレミスまたはクラウドで誰がファイルを開けるかを明らかにしたうえで、過剰な権限をクリーンアップします。
Lumos はアプリと ID プロバイダーのレベルで動作し、ファイル共有やクラウドのコンテンツは一切読み取りません。そのため「機密データはどこにあり、誰が到達できるのか」という問いには Varonis が答え、Lumos は答えません。
アクセスガバナンス、ライフサイクル、SaaS レビュー
ここが Lumos のホームグラウンドです。カタログ、承認ルーティング、認証キャンペーンにより、人間と非人間(サービスアカウントなど)の両方のアイデンティティを 1 回のパスでカバーし、レビューしやすい証拠を生成します。
Varonis は過剰な権限を持つアイデンティティやリスクのあるデータアクセスを検出できますが、レビューはデータ・リソースまでで止まっており、一般的なアプリケーション認証エンジンを目的として設計されたものではありません。
Lumos は構造化されたアクセス要求と SaaS のレビュー・ワークフローをネイティブに扱います。Varonis はそれを隣接する観点から対処します。
エンタイトルメントの深さとハイブリッド対応範囲
どちらも、アーキテクチャ上で見て取れる壁に突き当たっています。Lumos はグループのメンバーシップやアプリの割り当ては解決できますが、オンプレミス共有におけるファイル層およびデータ層の権限までは対応しません。クラウド専用のアイデンティティは、NTFS のファイル権限なしに共有レベルのアクセスを付与するためです。
Varonis はファイル層を深く読み取れますが、2026 年 12 月にオンプレミス対応を段階的に終了するため、SaaS へ移行できない環境が取り残されてしまいます。どちらか一方だけを単独で運用しても、ハイブリッドなアイデンティティとデータの全体像の一部が見えないままになります。
導入モデルと運用コスト
Varonis は SaaS として動作し、Lumos は SaaS のみのため、データの所在(data-residency)やオンプレミス要件によって、どちらのモデルも制約を受けます。日々の作業の性質も異なります。Varonis はデータソースの数やその“ややこしさ(messiness)”が増えるほど拡大し、Lumos はコネクタのセットアップと承認フローの設計に応じて拡大します。実際に保有する環境に対して、データソースのオンボーディングとコネクタの構成のどちらに重みを置くべきかを見極めてください。
Varonis と Lumos の選び方
適切な選択は、主要なギャップがどこにあるかで決まります。データ層か、アプリとアイデンティティ層(app-and-identity layer)かです。
次の場合は Varonis を選びましょう:
- 差し迫った課題は、非構造化データがさらされること、そして機密ファイルへの不正アクセスのリスクです。
- データ層で、行動ベースの検知と権限の自動クリーンアップを行いたいのですね。
- 2026年12月31日のセルフホスト版のEOL(サポート終了)がスケジュールに合っている、またはすでにクラウド前提です。
次のいずれかに当てはまる場合は、Lumosを選びましょう:
- 差し迫った課題は、SaaS アクセスのガバナンスと、スプレッドシートに基づくレビューの廃止です。
- クラウドアプリ全体でセルフサービスの申請カタログと、入職者/異動者/退職者(Joiner-Mover-Leaver)の自動化を実現したいと考えています。
- 環境は SaaS 比率が高く、統制対象となるオンプレミスのファイル基盤がほとんどありません。
課題がデータ層の露出(データレイヤーの露出)であるなら Varonis が適しています。SaaS アクセスが広がり過ぎている(アクセススプロール)なら Lumos が合います。オンプレミスの利用範囲の大きさが、たいてい最終判断を決めます。
Varonis または Lumos より Netwrix を選ぶべきタイミング
2026 年を超えて運用が続くインフラにおいて、同じチームが「データ」と「アクセス」の両方の課題を解決する必要がある場合、Netwrix が答えになります。
データ層と SaaS 層の両方にガバナンスが必要な場合
Netwrix Access Analyzer は 40 以上のデータ収集モジュールを実行し、階層化された AD と Entra ID の権限チェーンを通じて、実際に誰がファイルに到達できるかを算出します。その過程で、使われなくなったアカウント、孤立したグループ、権限が過剰なサービスアカウントも検出します。
Netwrix Auditor は、特権昇格、グループメンバーシップの変更、ログオン失敗、削除されたアカウントに対して、あらかじめ定義されたリアルタイムのアラートを実行し、各変更に関連するアカウントとそのタイムスタンプを記録します。
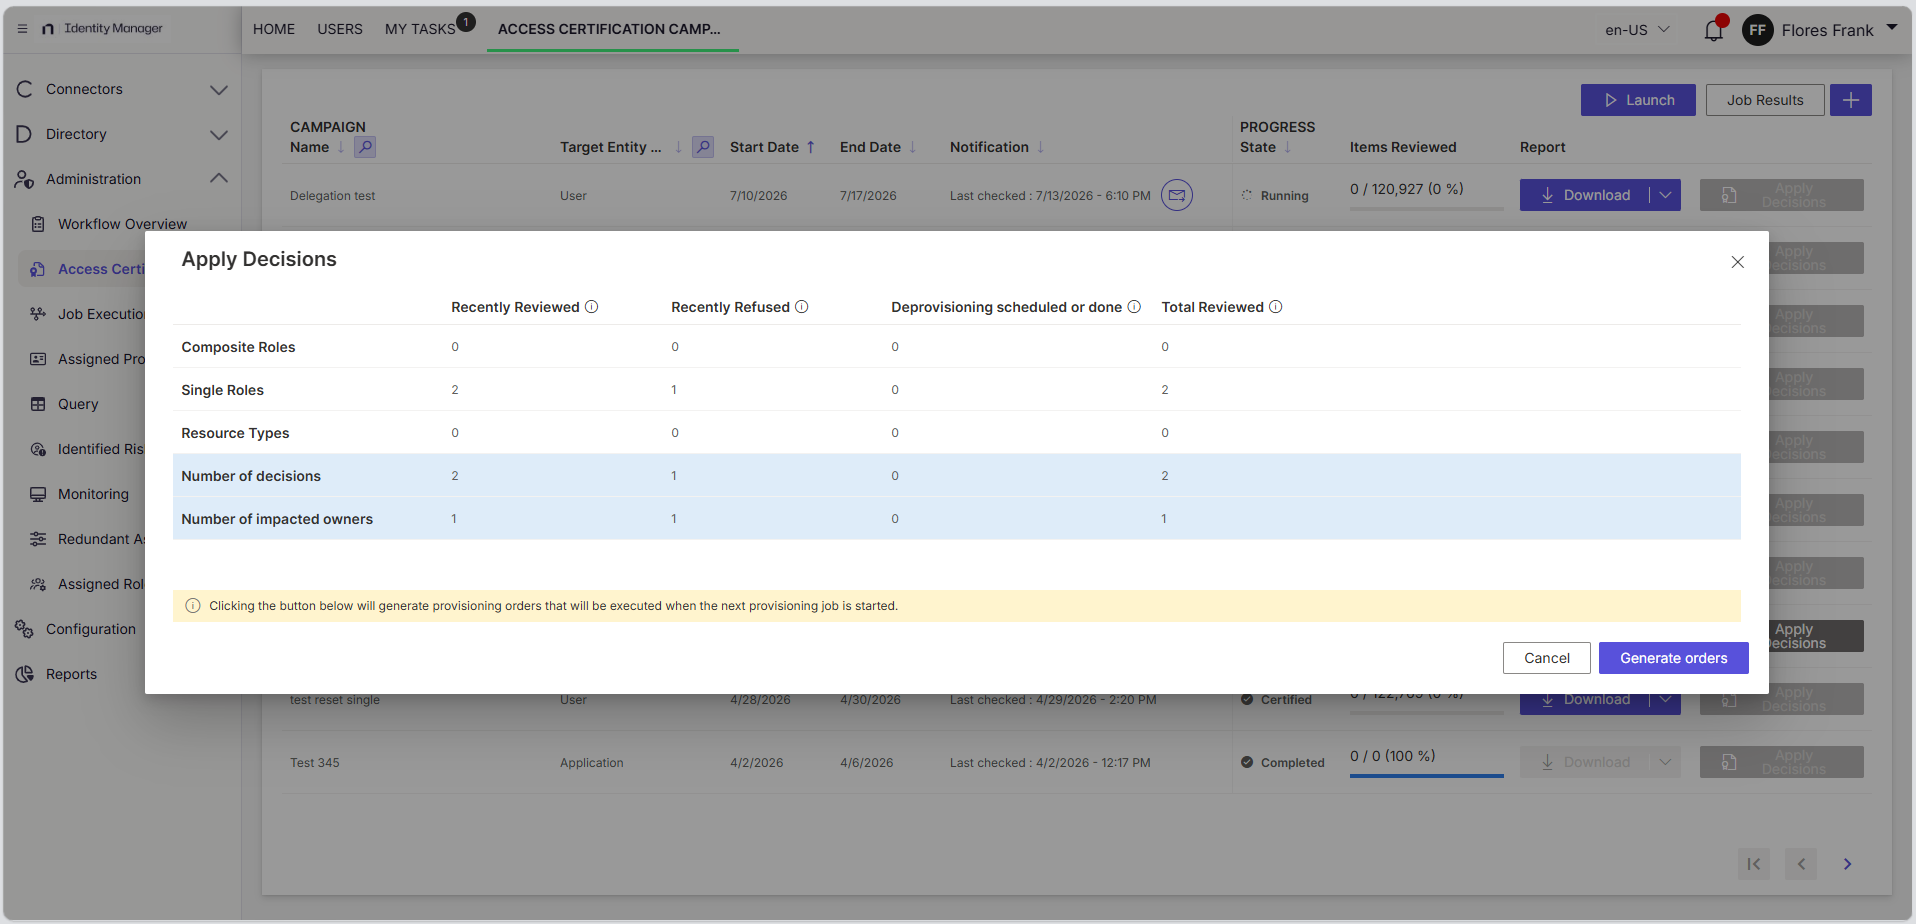
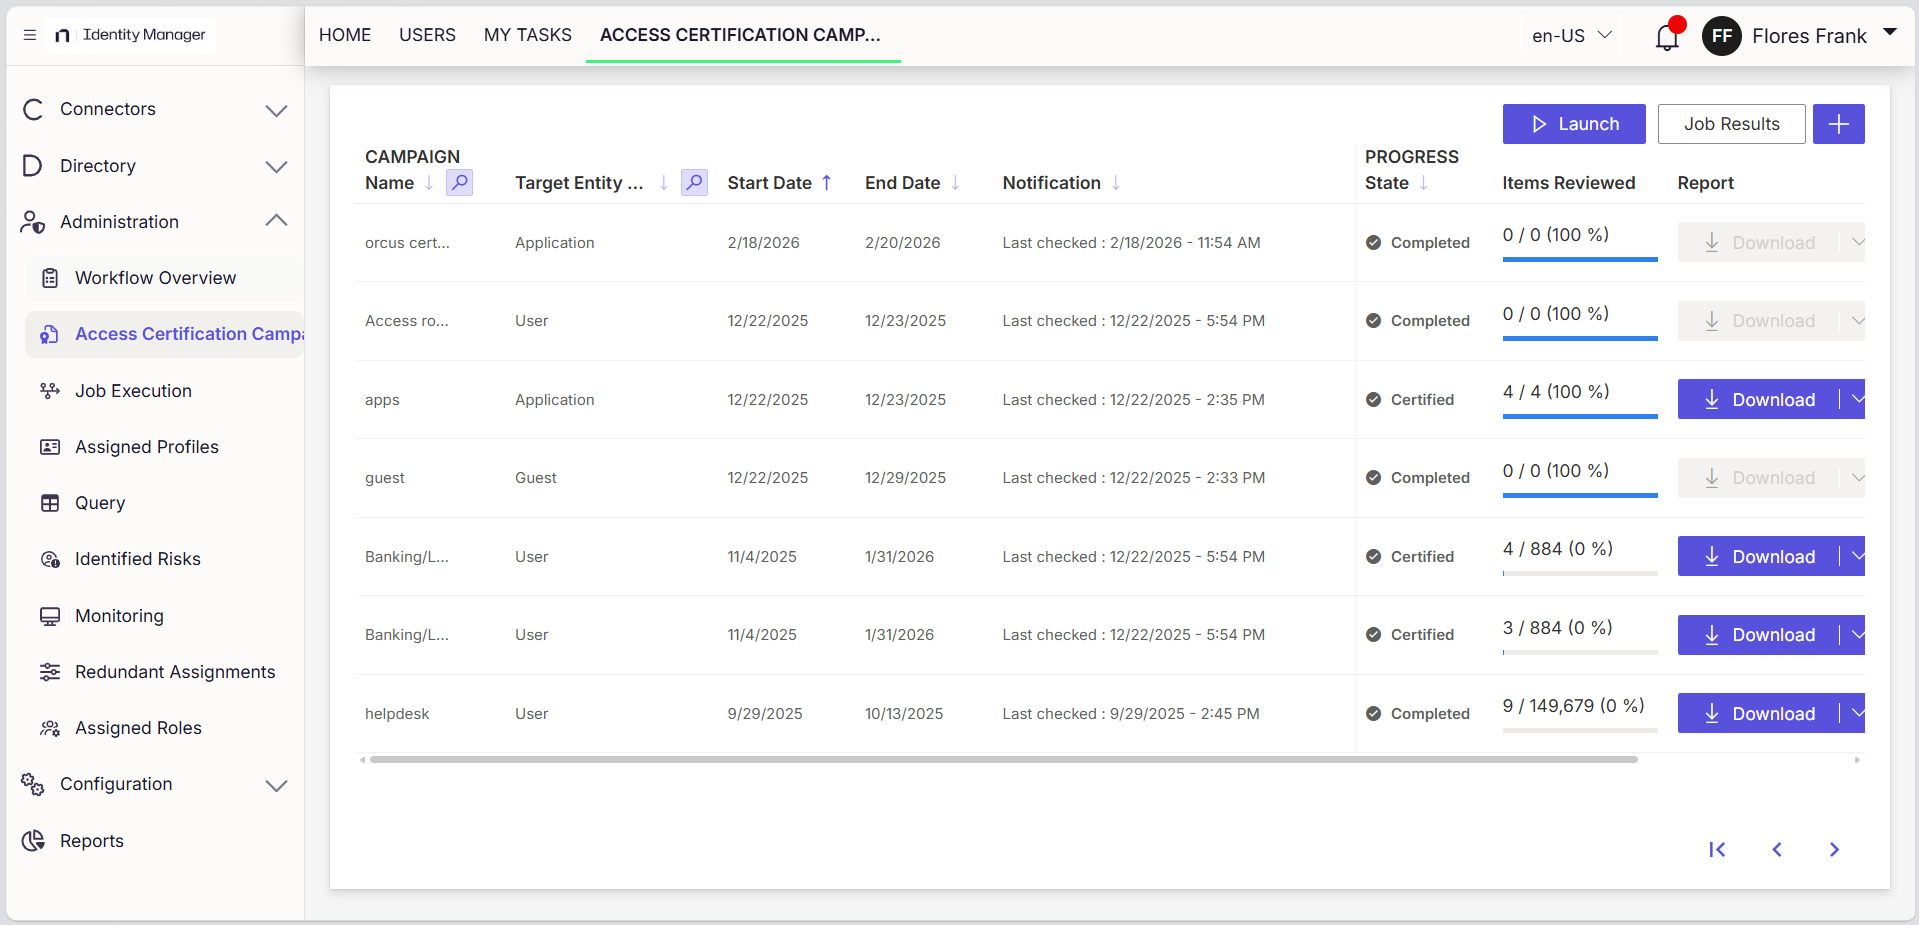
Netwrix Identity Manager は、部門、ロール、またはオブジェクト種別にスコープを設定した認証キャンペーンを実行し、各アイテムを担当マネージャーにルーティングして、締切日までに再アテステーションされなかったものを取り消します。さらに、HR システムからの joiner-mover-leaver の変更を、約 15 分ごとに同期します。
1つのチームで、どのようなデータが存在するのか、実際に誰がそれに到達できるのか、そしてそのアクセス権が2つのベンダーをつなぎ合わせるのではなく、認証によって付与されたのかを確認できます。
Credit Agricoleのインフラ部門は、フランス国内の17拠点にわたって5,000人の従業員のアクセスを管理しており、次の要件を満たすために、集中化されたロール中心のアクセス・フレームワークが必要でした。
フランスの軍事プログラミング法です。Netwrix Identity Manager はチームに対して、集中化されたアイデンティティのリポジトリを提供しました。さらに、チームのプロダクトオーナーは「インシデントだけでなく、アイデンティティに関する異常の処理においても、非常に迅速に効果が得られた」と報告しています。
特権アカウントが視野に入ってくるとき
特権アクセスをネイティブに統制することは、上で評価した2つのプラットフォームの範囲外にあたるため、チームはしばしば CyberArk や BeyondTrust のような専用の PAM ツールを追加します。どちらも特権情報(資格情報)を金庫に保管し、スケジュールに沿ってローテーションしますが、資格情報はローテーションの間の期間にもなお存在します。
Netwrix Privilege Secure は別のアプローチを採用します。Zero Standing Privilege (ZSP) では、アカウントは特定のタスクが開始したときにのみ作成され、そのシステムおよび時間枠にスコープが限定されます。そしてセッションが終了した瞬間に、自動的に破棄されます。
つまり、使用の合間に金庫の中へ常駐して待機している管理者資格情報がなく、攻撃者がそれを見つけるのを待っているような状態にはなりません。 The Netwrix 2026 Data and Identity Security Reportでは、76% の組織が、機密データが不要になった後にアクセスを自動的に取り消していないことが分かりました。これは、ZSP と正式なガバナンスで埋められるギャップです。
オンプレミスのデータを 2026 年以降も対象範囲に含め続けなければならないとき
Netwrix は 2026 年 12 月のサポート終了期限の後も、オンプレミスおよびハイブリッドの対応範囲を維持し、SaaS 専用モデルでは解決できないファイル共有の権限までカバーします。identity and access risk をデータが存在する場所のどこであっても追跡します。
監査人が「アイデンティティ」と「データの証拠」を一緒にテストする場合
HIPAA、SOX、IT の一般統制、および CMMC では、ますます次の 2 点が同時に求められるようになっています。すなわち、アクセス権の認証を受けたのは誰か、そしてその人が到達できる機密データは何かです。Netwrix はこの 2 つを結びつけます。Access Analyzer は機密度とアクセスの文脈を提供し、Identity Manager はその文脈を認証キャンペーンを通じて実行します。その結果、誰が承認したのか、そして実際に何に触れられたのかを示す 1 つの監査証跡が得られます。
Varonisはデータの質問に答え、LumosはSaaSアクセスの質問に答えます。両方を稼働させても、ハイブリッド層は依然として残ります。オンプレミスのファイル共有、Active Directory のガバナンス、そしてデータ露出を認定済みアクセスと結び付けるコンプライアンス記録です。
Netwrixは、単一のベンダー関係と単一のライセンスの会話のもとで18製品をカバーし、全体像を押さえます。また、3社のうち唯一、Varonisの2026年12月31日のEOL(サポート終了)日以降もオンプレミスのカバー範囲を十分に維持します。
デモを依頼する ハイブリッドな Active Directory と Entra ID にまたがって、Netwrix がデータアクセスのガバナンスとアイデンティティのガバナンスをどのように連携させているかをご覧ください。
免責事項:この記事内の情報は2026年7月時点で検証されています。最新の機能については、各提供元に直接確認してください。
Varonis vs Lumos:データセキュリティ vs IGA に関するよくある質問
共有する
もっと詳しく
著者について
