
域管理员登录用户的笔记本电脑以修复打印机问题。该笔记本电脑上的恶意软件从本地安全机构子系统服务(LSASS)内存中读取凭据,并在整个环境中重放,现在整个域的身份控制平面可以从帮助台机器访问。
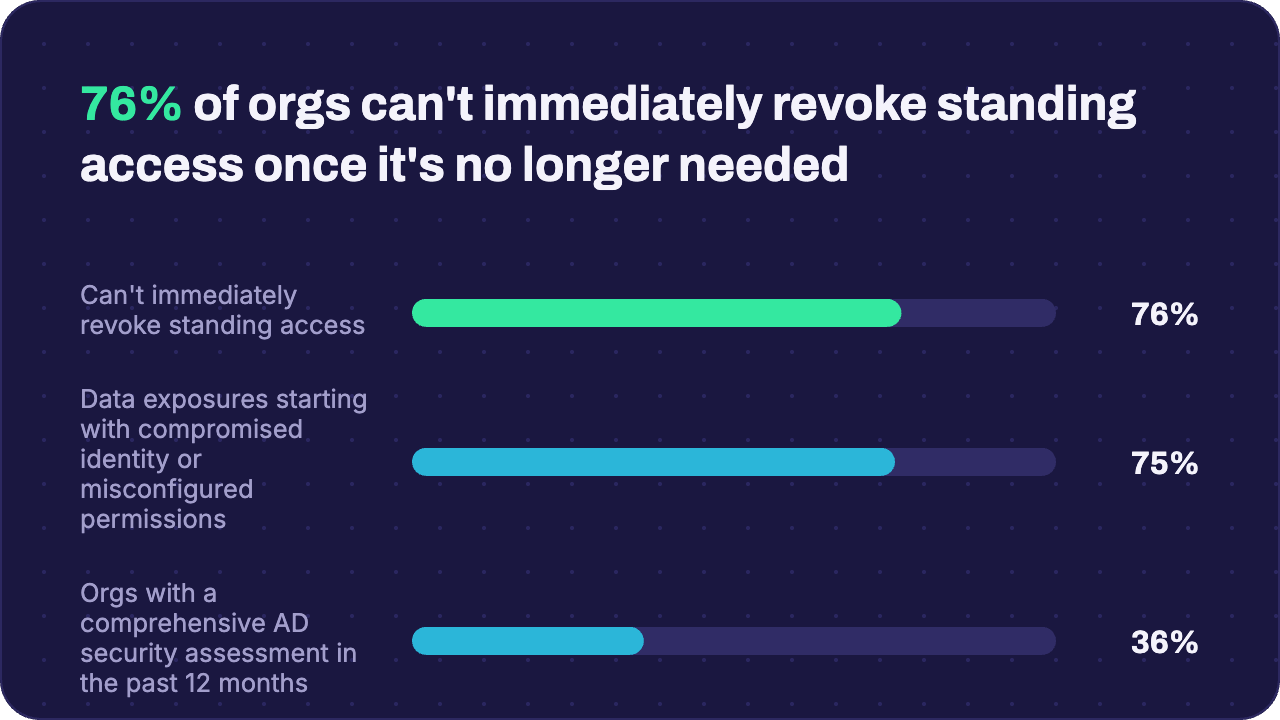
这种情况不断发生,数据也证明了这一点。Netwrix 2026 Data and Identity Security Report发现75%的敏感数据泄露始于身份被破坏或权限配置错误。大多数情况始于存储在不受信任机器内存中的特权凭证。
显而易见的问题是,大多数组织已经实施的控制措施为何未能阻止此事。多因素认证(MFA)、privileged access management(PAM)和条件访问都是在凭证到达设备后才起作用,这为时已晚。分层管理模型则更早介入,管理特权凭证最初被允许出现的位置。
什么是Active Directory分层管理模型?
Active Directory(AD)分层管理模型是一种特权访问设计,根据其对环境的控制范围,将账户、系统和管理工具划分为Tier 0、Tier 1和Tier 2。其核心安全规则是高层级凭据仅在其分配的层级中从批准的系统进行身份验证,从而减少凭据盗窃和横向移动。
其基本原理是由键盘而非目标系统设定会话的有效信任级别。在帮助台笔记本上输入的Domain Admin凭据会将该笔记本的暴露直接带入其管理的域控制器。微软的AD分层模型文档因此将管理工作站视为安全边界的一部分。
组织单位(OUs)、组和 Group Policy Objects (GPOs) 通常是团队开始的地方,它们仅组织模型适用的对象。分层通过每层专用账户、登录强制、管理工作站、有意委派、监控以及审查例外的流程来实现。
为什么Active Directory分层仍然重要
分层早于目前销售的大多数用于解决特权访问的工具。运行MFA、Privileged Access Management和条件访问的组织仍然存在它旨在消除的风险,原因归结为爆炸半径、攻击路径和覆盖范围。
它包含一个覆盖整个环境的爆炸半径
分层限制了一个暴露的凭证可以达到的范围,这在AD中尤为重要,因为AD是身份控制平面。特权账户及其背后的服务控制着每个信任该域的系统的访问、身份验证、策略和恢复。
没有那个限制,单个目录管理员凭据就足以访问所有内容。恢复成员服务器只需一个下午,而恢复攻击者拥有管理权限的身份控制平面则是一个森林恢复项目。
它关闭了大多数安全漏洞实际使用的路径
分层阻止了大多数域攻击所依赖的唯一前提条件:高权限凭证出现在低信任工作站上。 Pass-the-hash、LSASS凭证转储和Kerberos票据盗窃 都需要先发生这一点。
移除前提条件,而非检测每种技术,使控制更持久,因为它能抵御尚未有人编写的工具。
它填补了Privileged Access Management和MFA无法单独覆盖的空白
分层管理凭证可用于的位置,这是其他控制措施未解决的唯一问题。特权访问工作站(PAWs)建立端点信任,PAM 和即时访问(JIT)管理使用时长,多因素认证(MFA)和条件访问管理认证强度。
Microsoft的token theft playbook展示了一旦凭证已在被攻破的终端上,认证强度几乎无济于事,因为攻击者窃取并重放已发出的令牌,即使用户通过了MFA,也能获得访问权限。
Netwrix Auditor 跟踪特权 AD 更改、组成员更改和 GPO 修改,直至源工作站。请求演示。
Active Directory 管理的三个层级
每个层级根据其控制权限对资产和管理身份进行分组,随着控制权限的增加,工作站和登录要求也会更加严格。系统的层级由其可访问的范围决定。
Tier | Purpose | Typical assets | Typical admin identities | Core rule |
|---|---|---|---|---|
|
Tier 0 |
Identity control plane |
Domain controllers, AD CS, AD FS, Entra Connect, Tier 0 groups and accounts |
Domain and Enterprise Admins, identity admins, PKI and sync admins |
Use Tier 0 accounts only from Tier 0 workstations |
|
Tier 1 |
Enterprise servers and applications |
Member servers, SQL Server, Exchange, SharePoint, application and database servers |
Server, application, database, and workload administrators |
Use Tier 1 accounts only on Tier 1 administrative systems |
|
Tier 2 |
End-user computing and support |
User workstations, laptops, help desk tooling |
Desktop support and help desk administrators |
Access limited to end-user computing and support |
第0层:身份控制平面
Tier 0 包含所有直接或间接控制目录服务的资产。微软的清单涵盖域控制器和 Active Directory Domain Services (AD DS)、Active Directory Certificate Services (AD CS) 及其背后的公钥基础设施 (PKI),以及 Active Directory Federation Services (AD FS)。Microsoft Entra Connect 以及 Tier 0 的账户和组也属于此处。
能够恢复域控制器的备份系统也属于此处。任何能够恢复域控制器的工具,也可以按照攻击者的意图重建域控制器。
Tier 0 管理员仅从 Tier 0 PAWs 使用专用的 Tier 0 账户工作。 保护域控制器 从控制哪些凭据可以访问它们开始。
第1级:服务器、工作负载和企业应用程序
第1层涵盖成员服务器、应用程序、数据库及其管理账户,对应于微软的Enterprise Access Model中的管理和平面数据/工作负载层。
实际上,这意味着文件服务器、SQL Server、Exchange Server、业务应用程序和仅限于Tier 1工作负载的虚拟化平台。此限制是双向的。Tier 1管理员仅登录Tier 1系统,Tier 1系统仅启动Tier 1管理。
第2级:工作站和用户支持
Tier 2 在三者中暴露最高,因为这些端点每天都会发生各种操作。用户浏览网页、打开附件、安装软件,并且承受启动大多数入侵的钓鱼攻击。
涵盖终端用户工作站、笔记本电脑、用户账户及其支持的身份。帮助台工作包括密码重置、工作站支持和端点故障排除,Tier 2账户权限限制在Tier 2资源内。
如何在Active Directory中实施分层模型
实施始于准确的清单,终于能抵御本地管理员的执行。微软将其推荐的顺序视为路径,而非严格的依赖链,因此后续阶段可以并行进行。
1. 清点每个privileged账户和资产
编目所有具有管理权限的AD系统、帐户和工具。间接的最为重要,因为它们不会表明自己能达到Tier 0。该列表包括 service accounts、能够恢复域控制器的备份平台、公共密钥基础设施,以及微软将其归类为Tier 0组件的Entra Connect。
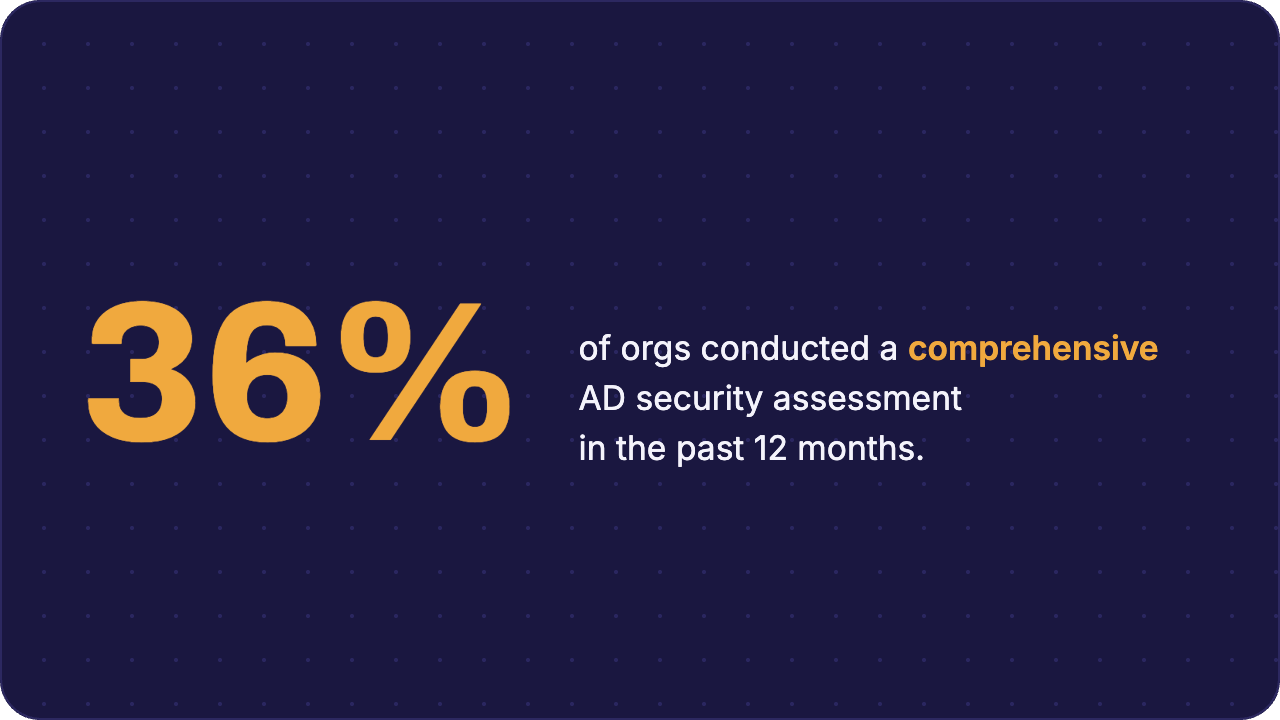
根据Netwrix 2026 Data and Identity Security Report,过去12个月内仅有36%的组织进行了全面的AD安全评估,因此大多数清单都是从头开始,而非基于现有记录。
2. 按资产可控制的内容对其进行分类
任何能够管理更高级别的账户或系统都属于该级别,无论其原本计划放置在哪里。
备份平台、运行Tier 0虚拟机的虚拟化主机、域控制器上的endpoint detection and response代理以及Group Policy管理权限,当它们能够访问Tier 0资产时,都属于Tier 0。Microsoft Incident Response记录了错误配置的代价:一个misconfigured PAM server位于Tier 1,掌握了Tier 0的钥匙,并为攻击者提供了跨越边界的路径。
3. 为每个层级创建独立账户
为管理员提供每个层级的独立账户,且不允许交叉使用。这意味着拥有一个 Tier 0 的 identity-admin 账户,一个 Tier 1 的 server-admin 账户,以及用于其他所有用途的标准日常凭据。
Microsoft的快速现代化计划针对100%的本地特权用户,这些用户拥有独立的专用账户。账户分离还支持登录强制执行,因为跨层使用的单一账户无法限制任何内容。
4. 在域控制器和端点实施登录限制
部署两个可用机制,而不是在它们之间选择。Group Policy 在端点上提供广泛覆盖,Kerberos 认证策略则添加了由域控制器自身执行的边界,这是在低级别机器完全被攻破后仍然有效的部分。
基于GPO的登录限制拒绝交互式、Remote Desktop Protocol (RDP)、网络、批处理和服务登录权限,针对较低层端点上的较高级别账户,通过用户权限分配实现。端点的本地安全机构执行这些限制,因此微软承认本地管理员可以绕过组策略,且该限制仅适用于加入AD的Windows机器。
Kerberos身份验证策略和身份验证策略孤岛限制特权凭据的来源,域控制器的密钥分发中心(KDC)在发放票证时执行检查。即使凭据正确,AD也拒绝从未经授权的计算机发放票证授予票证。
这两种机制都有容易被忽视的前提条件。源设备检查需要在域控制器和客户端上启用Kerberos armoring,也称为Flexible Authentication Secure Tunneling。身份验证策略还豁免内置的域Administrator账户,该账户必须单独控制。
5. 为每个层级配备专用的加固工作站
为每个层级部署一个PAW,使环境强制执行分离,而不是依赖管理员在时间压力下记住规则。微软的指导意见是,层级模型依赖于从与所管理层级匹配的受信任工作站开始进行管理。
Tier 0 PAW 遵循严格的应用限制,移除电子邮件、浏览和生产力软件,这些是凭证窃取恶意软件的传递途径。将 PAW 与Windows Defender Credential Guard配合使用,可使派生凭证在机器本身上无法访问。
6. 分阶段推出,从Tier 0开始
首先保护Tier 0,涵盖账户、PAW和执行,然后将相同的流程扩展到Tier 1,再到Tier 2。后续阶段依赖于干净的identity control plane。
在生产环境外测试强制执行的GPO,确保它们到达活动域之前,因为微软警告错误的链接顺序可能会锁定域管理员无法访问域内所有Windows系统,包括域控制器。
在Active Directory中实施分层模型时应避免的常见错误
大多数分级程序设计合理,但随后被设计与实际执行之间的差距所削弱。每一个错误都会可预测地扩大这一差距,并且每个错误都会在项目结束数月后才显现。
将分层视为OU重新设计项目
仅创建 Tier 0、Tier 1 和 Tier 2 OU 会使特权账户可以在任何地方进行身份验证。身份验证策略和 GPO 拒绝权限强制执行边界,而容器结构仅组织这些控制所适用的对象。
在将AD对象移动到新的OU结构之前,先配置登录限制,因为拒绝规则优先于允许规则,半迁移的结构可能会在任一方向产生意外情况。
允许双重用途账户和端点
将 Tier 0 凭据保存在专用的管理端点上。Microsoft Incident Response 多次发现,管理员使用 ordinary admin devices 进行日常工作时,会留下特权凭据,供凭据转储工具获取。
独立账户和PAW是控制措施,不是便利设施,在时间压力下放弃它们是分层机制悄然失效的最常见原因。
监控服务账户和自动化
计划任务、部署工具、脚本和服务账户需要与人工管理员相同的分层纪律,即指定所有者,least privilege,以及与层级对齐的认证路径。
拒绝服务账户的交互式登录权限,并将每个服务的身份验证路径保持在其分配的层级内。 Group Managed Service Accounts 通过移除使服务账户在层级间可移植的共享静态密码来提供帮助。
跨层登录监控的漏洞
注意监控 Tier 0 凭据在 Tier 1 或 Tier 2 系统上的认证。微软将事件 4964 评为高危,建议 Domain Admin 登录终端用户工作站时,应触发警报和调查。
失败的登录和显式凭据使用,事件ID 4625和4648,是有用的调查信号,伴随privileged-group成员变更、GPO编辑以及一次性授予且从未审核的例外。请明确配置审核策略,因为许多与审核相关的GPO设置默认未配置。
Netwrix如何支持分层可见性和审计证据
分层是组织拥有的设计和执行决策。工具覆盖设计本身无法完成的部分:证明边界数月后仍然有效,并移除使跨越值得尝试的常驻凭证。
Netwrix Auditor跟踪每个层级的特权更改
Netwrix Auditor 是一款本地部署的IT审计产品,跟踪特权AD更改、组成员更改、GPO修改和权限更改,提供前后值。其报告回答了谁在何时何地更改了什么,精确到发起工作站。
这些功能中的几个直接映射到层级执行。失败的登录分析显示刚被跨层限制阻止的认证尝试,表明执行正在起作用,而不仅仅是配置。
当账户获得之前未拥有的提升访问权限时,会触发权限提升检测警报,异常检测则标记偏离账户基线的管理行为。覆盖范围扩展到Entra ID及本地AD,因此混合层级地图可在一个位置保持可见。
Flagler Bank 通过一个人的IT部门获得了其IT风险概况的持续视图,将调查时间从数小时缩短到10分钟,并在设置后30分钟内实现了首次价值。
Netwrix Privilege Secure 支持账户分离和即时访问
Netwrix Privilege Secure 提供任务范围内的特权访问,并为每个会话创建审计跟踪。它为会话创建一个临时账户,随后销毁,因此特权凭据仅在批准的工作进行时存在。
这很重要,因为根据Netwrix 2026 Data and Identity Security Report,76%的组织无法在不再需要时立即撤销持续访问权限。
Eastern Carver County Schools用即时访问替代了对9300名学生数据系统的常驻权限,在几天内完成部署,消除了永久管理员权限带来的审计混乱。
两个产品都没有实现分层模型本身;它们的存在是为了证明设计工作完成后该模型仍然有效。
从 Tier 0 开始,然后使模型投入运行
当团队能够证明高层级凭据保持在批准的身份验证路径内,所有者审查了每个例外,且审计记录证明了执行的有效性时,分级程序即开始运作。被阻止的跨层级登录、特权组变更、例外存在时间和控制所有权是值得跟踪的指标。
对于大多数组织来说,有效的起点不是重新设计。清点并保护Tier 0 identity control plane,发放独立的Tier 0账户,部署强化的PAW,并在端点和KDC两处实施登录限制。
请求演示,了解 Netwrix 如何跟踪跨层的特权更改,标记跨层登录,并保留证明边界有效的审计证据。
关于Active Directory分层管理模型的常见问题
分享到
了解更多
关于作者
