
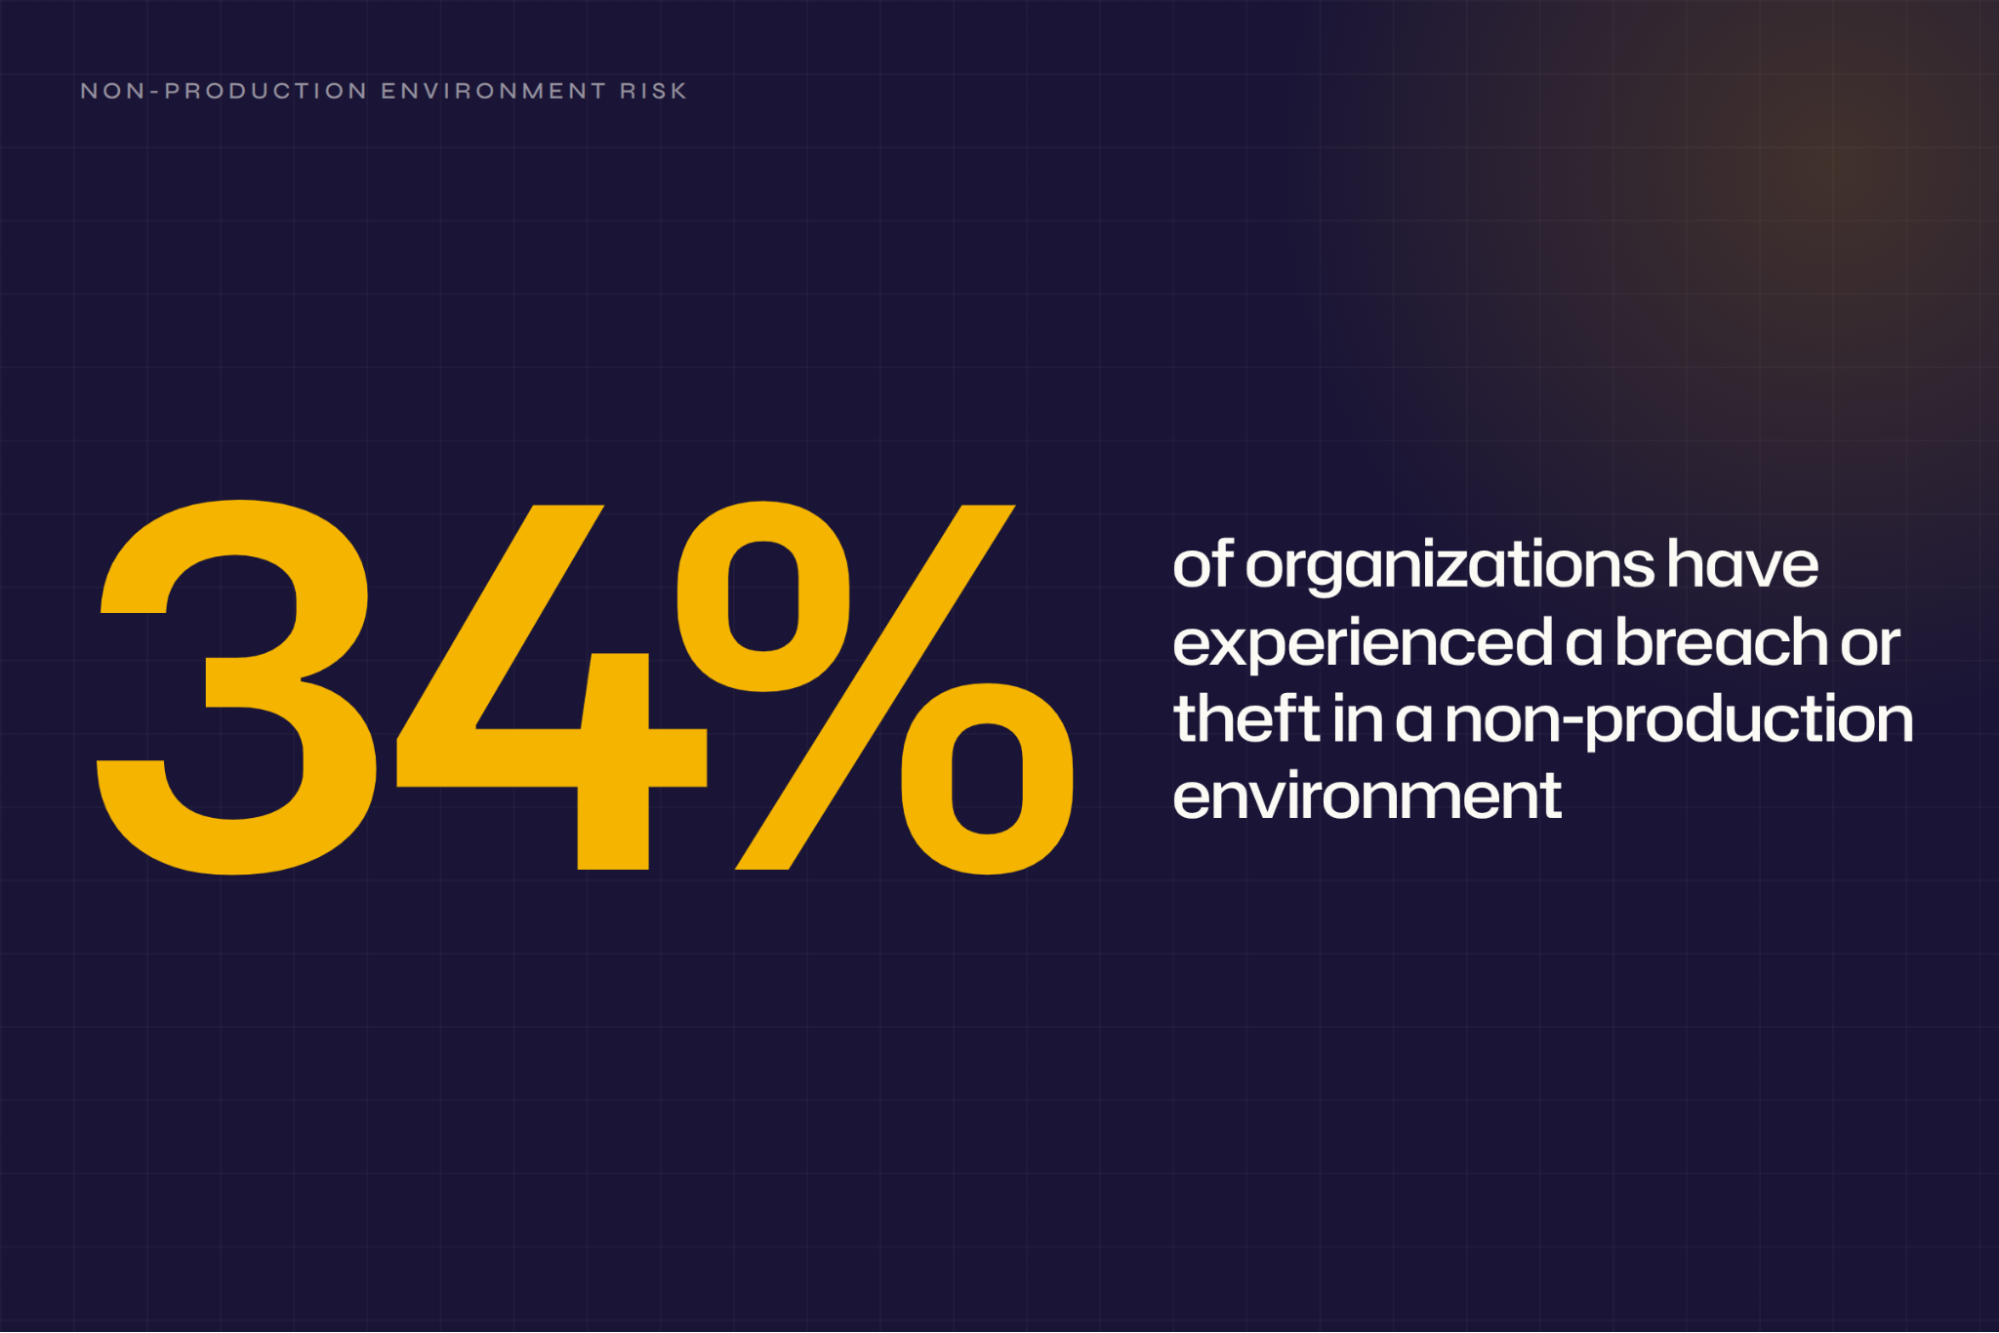
根据Perforce Delphix 2026年数据合规与安全状况报告,99%的组织都有数据掩码要求,但84%仍允许例外,34%在非生产环境中经历过泄露或盗窃。
政策与实践之间的差距削弱了本应有效的控制,因为纸面上满足的正式要求并不说明所选技术是否保护了数据。
掩码数据仍可能通过周围上下文暴露敏感信息。拥有查询权限的用户可以 推断动态掩码背后的实际值 通过比较不同查询的结果。
正确的方法是在团队创建低环境副本或暴露掩码的生产视图之前考虑这些弱点,并从将掩码类型和技术匹配到每个字段离开生产后需要执行的操作开始。
什么是数据掩码?
数据掩码是一种数据保护技术,用真实且非敏感的替代值替换敏感数据,使数据在不暴露真实值的情况下仍可使用。掩码字段保持其格式和数据类型,因此掩码的社会保障号码仍能通过九位数验证,掩码的薪资仍表现为报告可汇总的数字。
这种组合,是一种看起来和行为都像原件但不透露原件信息的替代品,使开发、分析和支持团队能在不暴露真实数据的情况下使用生产级数据。
掩码不同于数据加密,任何持有解密密钥的人都能还原,也不同于数据编辑,它会完全删除数值,使测试人员无法获得可用的替代品。
为什么数据掩码很重要?
当团队将其应用于合适的数据和环境时,掩码支持多项运营和合规目标:
- 非生产环境不再是负担: 开发、测试和质量保证(QA)团队获得真实数据,而生产环境中的个人身份信息(PII)不会出现在数据库转储中。
- 合规程序获得可指向的证据: 掩码直接对应审计员在主要数据保护和支付法规中已认可的假名化和数据最小化控制。
- 分析和人工智能发展更快: 分析师和模型从真实模式中学习,同时可识别的记录保持受保护。
- 信任度较低的环境影响范围较小: 如果有人访问供应商的测试系统或组织自己的QA集群,经过适当掩码的数据不会提供任何真实可用的信息。
- 支持团队在不接触原始记录的情况下排查问题: 帮助台人员可以针对掩码副本重现客户问题,而不是调出真实账户。
数据掩码有哪些类型?
数据掩码的形式因发生的时间和地点而异。选择正确的类型决定了谁能看到未掩码的值,以及有多少掩码数据副本散布在环境中。
静态数据掩码
静态掩码是团队交接内容的默认方式。您从生产环境复制数据,永久掩码后发送到开发、测试或质量保证。结果不可逆,因为无法从复制品恢复原始值,也不存在需要保护的解密密钥。
微软于2018年在SQL Server Management Studio (SSMS) 18中预览了静态数据掩码功能,但在正式发布(GA)前将其移除。一位微软员工在2023年2月的技术社区回复中确认,该功能不在路线图上。
无论任何单一供应商本地支持什么,基础技术在大多数提取、转换和加载(ETL)及数据库迁移工具链中仍保持标准。
更难的问题是参照完整性,因为在一张表中屏蔽客户ID,需要将相同的替代值分配给所有连接该表的其他表,否则连接将默默失败。
动态数据掩码
动态数据掩码(DDM)支持团队必须直接查询生产数据集而非使用单独副本的环境。它会对查询结果中的敏感值进行掩码处理,同时保持存储的数据不变。
查询生产环境的支持人员看到 XXXX 作为社会保障号码(SSN)所在的位置,而具有高级权限的管理员则看到真实值。这种方法保持一个安全的生产副本,而不是单独的掩码副本,但任何拥有高级数据库角色的人,以及能够构造足够精确查询的人,仍然可以获取原始值。
类似这样的查询 WHERE Salary > 99999 and Salary < 100001 确认了一个被掩码的薪资,掩码从未显示,因此DDM更适合意外暴露,而非有意攻击者。
它阻止了随意查询返回不应有的值,但无法阻止有人故意缩小查询范围,直到掩码最终泄露答案。
Netwrix DSPM 可在本地、混合及云环境中发现并保护敏感数据。申请演示。
即时且确定性的掩码
实时掩码,也称为飞行中掩码,在迁移或ETL(提取、转换和加载)作业中运行,该作业从源读取数据,仅将掩码值写入目标,因此每个暂存副本都包含受保护的值。这些管道需要针对大批量进行吞吐量规划。
确定性掩码会将相同输入每次映射到相同输出,跨表、数据库和任务,确保连接和引用关系正常工作。
数据掩码技术
团队应仅选择其工作流程所需的技术。将每项技术与生产后现场的工作相匹配。
替代
替换将真实值换成从查找表或字典中取出的逼真假值。替换也可以确定性运行,使同一客户ID每次出现时都得到相同的假值,从而保持人力资源、薪资和福利数据库之间的关联正常。
该查找表也是弱点。如果泄露,会暴露完整的原始到掩码映射,且 OWASP 指南 将存储加密密钥或映射数据与假名化数据放在一起视为不安全的做法。
当测试人员需要看起来和行为像真实的姓名、地址和账户号码时,在开发和QA数据集中使用替代,因为格式验证、用户界面渲染和跨表连接仍然有效。
洗牌
洗牌重新排列列值,使每行获得另一行的值。Oracle Data Safe指出,洗牌保持了列的整体数据分布,Oracle的组内洗牌变体则保持交换仅在同一类别内进行,例如同一职位类别的薪资。每个真实值仍保留在数据集中,但位于不同的行,因此团队应决定这是否提供足够的保护。
如果相关的准标识符如邮政编码、出生日期和性别保持未混淆或分别混淆,可能有人会重新关联行。请将它们一起混淆,并将此技术保留用于列分布比记录中每个值更重要的分析数据集。
编辑和作废
编辑会完全删除或清空一个值。 例如,SQL Server 的默认掩码将字符串变为 XXXX,数字变为 0。默认掩码易于配置,但会破坏字段在测试或分析中的用途。请仅将其用于下游无用途的低环境字段,如完整的社会安全号码、完整的卡号或下游无人需要查看的自由文本备注列。
标记化与格式保留加密
令牌化将主账户号码(PAN)替换为代理令牌,而格式保持加密(FPE)保持密文的格式和长度。两者设计上均可逆,这改变了风险模型。基于保险库的令牌依赖查找;无保险库令牌则通过密码学从PAN派生,因此系统仅存储密码学秘密。
持有加密秘密或金库的人可以恢复所有受保护的值,因此管理这些秘密和金库决定了剩余风险,PCI SSC警告说,若数据金库被攻破,可能导致整个令牌化系统受损。
当支付和财务数据必须保持原始格式或在授权工作流程中保持可逆时,选择令牌化或FPE;将仅令牌系统与令牌化环境分离,甚至可以将其移出PCI DSS 持卡人数据范围。
噪声添加与方差
噪声添加会在数值中加上或乘以随机量,使总和保持不变,而单个数值则变得模糊。Informatica(Salesforce旗下公司)的数值变异就是这样运作的。
Informatica 文档 表示输入值66在对称50%方差下落在33到99之间。当趋势或分布比单条记录更重要时,如薪资区间、年龄组和交易金额,报告和模型训练中使用噪声添加。
数据掩码的不足之处
掩码能减少暴露,但本身并非数据风险的完整解决方案。以下每项限制决定了掩码程序还需多少额外控制,从有人将掩码数据与其他数据关联时的情况,到监管机构是否认为结果安全。
数据集组合时的重新识别风险
拥有第二个数据集的人可以通过关联它来揭示被掩盖的数据。邮政编码、性别和出生日期等组合,在攻击者拥有适当辅助数据时,可以区分个人。
2026年2月的arXiv预印本,使用LLM的大规模在线去匿名化报告了基于LLM的伪匿名在线用户重新识别在90%准确率下召回率高达68%,而最佳非LLM方法几乎为0%。
该研究涵盖了在线资料,而非屏蔽表格,但机制相同:剩余属性与外部数据匹配。
它不保护静止状态下的原始数据
掩码生成安全副本或安全视图。持有真实值的生产系统仍然需要其自身的访问控制、加密和可见性。
有些技术的强度取决于其最薄弱的环节
查找表、令牌库或哈希方案可能一次暴露所有映射。小型或可预测的输入集也允许攻击者测试候选值,直到重现存储的哈希。联邦贸易委员会(FTC)2024年7月的指导标题为“不是,哈希仍然不会使您的数据匿名。”
监管机构不会自动将掩码数据视为安全
根据GDPR的假名化规则,假名化数据仍然是个人数据。同一法规的序言26涵盖了任何可通过额外信息归属于某人的数据,且EDPB指南01/2025指出假名化始终需要进一步措施。
2025年9月4日,欧洲联盟法院(CJEU)在EDPS诉SRB案(C-413/23 P)中裁定,对于无法重新识别个人的接收方,假名化数据可能不属于个人数据,但数据控制者的义务仍然存在,包括告知数据主体其数据的接收者。
根据HIPAA,美国卫生与公共服务部民权办公室(HHS OCR)要求采用专家判定或安全港。
如何判断数据是否只需掩码处理
真正的决策涉及哪种类型、哪种技术、针对哪些数据以及还有什么支持。以下考虑因素涵盖库存、下游使用、监管义务和访问控制,这些决定了掩码方法是否合理。
从了解你所拥有的开始
在配置任何掩码规则之前,构建并维护一份实时清单,敏感数据存放位置及其类型。掩码规则的有效性取决于指明目标表的清单准确性。
《Netwrix 2026年数据与身份安全报告发现57%的组织未持续维护此类清单,且NIST CSF 2.0将其列为子类别(ID.AM-07)。对每个数据库、文件共享和云存储执行自动发现和分类,然后将结果直接导入您的掩码配置中。
根据数据后续需求匹配合适的技术
追踪每个敏感字段到其下游使用者,然后选择能保持这些使用者正常工作的技术。 谷歌转换指南建议在下游使用不需要原始值或稳定连接时使用涂黑、替换或掩码,需要时使用加密令牌化。对于序列和分布重要的分析,则应用数据分桶或日期偏移。开发和测试副本只需看起来真实时,采用替代;支付字段需处理器验证时,采用令牌化或格式保留加密(FPE)。
检查您的监管框架要求
在选择技术前,请确认适用于该数据集的标准,因为GDPR的假名化标准和PCI DSS存储要求设定了不同的门槛。
PCI DSS要求3.5.1接受基于强加密、截断、索引令牌或带有安全秘密管理的强加密的整个PAN单向哈希。它警告说,存储截断和哈希版本都可能允许重建原始PAN。
GDPR 需要单独的还原信息,如映射表和加密密钥,这些信息受技术和组织控制。相比之下,HIPAA安全港是一份包含18个标识符的清单,不要求知道剩余信息是否能识别某人,因此从不要求还原路径。
将数据掩码与访问治理结合
审查谁可以访问原始数据,撤销不再合理的访问权限,然后按既定周期重复此审查。Netwrix 2026年数据与身份安全报告发现,75%的敏感数据泄露始于身份被盗用或权限配置错误。
因此,仅靠掩码无法消除风险,因为暴露发生在敏感信息与身份、角色和权限的交汇处。将此发现工作与动态掩码、加密、令牌化和访问治理等控制措施连接起来。因此,发现敏感数据不仅仅是建立清单。
Netwrix如何帮助您正确进行数据掩码
上述大部分工作,从建立清单到匹配技术与监管框架,无论团队使用何种工具均适用。Netwrix将大多数掩码程序仍手工组装的发现、访问上下文和合规证据整合到一个平台中。
在遮蔽之前了解需要遮蔽的内容
Netwrix DSPM 在混合环境中查找并分类敏感数据,识别过度或开放访问,并优先处理需要修复的风险。
Netwrix Access Analyzer 支持Netwrix DSPM,发现并分类敏感数据,分析超过40个支持的数据源中谁可以访问这些数据。
该输出应指导上述的掩码决策,因为它告诉您哪些字段包含敏感数据,以及每个字段离开生产环境后适用的技术。
洞察隐藏文案背后的风险
Netwrix DSPM以分类为输入,补充了掩码无法提供的访问上下文。分类告诉您数据是什么,DSPM告诉您谁可以访问以及需要修复什么。
Netwrix DSPM识别敏感数据上的过期用户访问、开放访问和高风险权限,因此掩码程序同时管理谁能访问原始数据及副本暴露的内容。
生成审计员认可的证据
Netwrix Access Analyzer 将发现和分类的数据映射到包括 GDPR、HIPAA 和 PCI DSS 在内的框架。它还报告谁有权访问数据,并支持访问审查工作流程,为团队提供有关掩码治理控制的证据。
Netwrix Auditor 提供更广泛的预定义合规报告和跨基础设施及数据系统的审计跟踪。
借助Netwrix Auditor,First National Bank and Trust of Beloit仅用一小时而非一周时间准备货币监理署(OCC)的审计。
将数据掩码应用于您的数据保护策略
掩码可减少测试副本、分析提取和支持视图中的暴露,但仅在类型和技术符合各字段后续使用方式时有效。
几乎每个组织都已有掩码要求;真正有效的方案与纸上政策的区别在于该要求是否覆盖每天从生产环境复制数据的团队。
从准确的清单开始,因为关于类型、技术和监管标准的每一个后续决策都依赖于了解数据是什么及其所在位置,并且在基础架构变化时要经常重新审视该清单。
申请演示,了解 Netwrix 如何帮助您发现和分类敏感数据,管理访问权限,并生成掩码程序所需的合规证据。
关于数据掩码的常见问题
分享到
了解更多
关于作者
