根据The Netwrix 2026 Data and Identity Security Report,75%的敏感数据泄露始于身份被破坏或权限配置错误。Active Directory 集中体现了这种风险:当目录出现故障时,检测、恢复和审计证据都依赖于保护它的平台。
大多数Semperis与Quest的评估现在将这些需求捆绑为一个购买决策。Semperis专注于 Identity Threat Detection & Response (ITDR) 以及Directory Services Protector (DSP)和Active Directory Forest Recovery (ADFR)中的恢复。
Quest涵盖更广泛的产品组合:用于ITDR的Identity Defense,用于Active Directory(RMAD)的Recovery Manager,以及用于Microsoft Entra ID的Identity Recovery,另外还有用于审计和治理的Change Auditor和Active Roles。
此比较权衡了检测、恢复深度、合规证据和操作工作量。
Semperis vs. Quest vs. Netwrix 一览
Dimension | Semperis | Quest | Netwrix |
|---|---|---|---|
|
ITDR and threat detection |
DSP: replication-stream monitoring, rollback of malicious changes, machine learning detection of password spray and credential stuffing |
Identity Defense: alerts on attacker techniques across AD and Entra ID, Shields Up containment for Tier 0 assets |
Netwrix Threat Manager detects credential theft and lateral movement; Netwrix Threat Prevention blocks DCSync, Kerberoasting, and Pass-the-Hash before they succeed |
|
Recovery |
ADFR: forest recovery with Clean Restore and Anywhere Recovery; DRET covers Entra ID tenants as a separate SaaS product |
RMAD: granular and forest-level backup and recovery; Identity Recovery for Entra ID as the cloud counterpart |
Netwrix Identity Recovery covers AD objects, forests, Entra ID, and Okta recovery |
|
Governance and compliance evidence |
DSP includes compliance report templates for GDPR, HIPAA, PCI DSS, and SOX; access governance requires supplemental tooling |
Framework-mapped reporting lives in Change Auditor and Active Roles, separate from Identity Defense and RMAD |
Netwrix Auditor pairs before-and-after change values with reports pre-mapped to SOX, HIPAA, PCI DSS, GDPR, and FISMA/NIST, while Netwrix Access Analyzer handles access reviews |
|
Attack path analysis |
DSP and ADFR do not position attack path analysis as a core feature |
Available through SpecterOps BloodHound Enterprise as a distinct product |
Identity security posture management runs 170+ risk checks mapped to MITRE ATT&CK and surfaces attack paths |
|
Console and portfolio model |
Tighter DSP and ADFR integration; Lightning Intelligence and DRET are separate SKUs |
Modular by design; no confirmed single console across the portfolio |
One vendor relationship across Threat Prevention, Threat Manager, Auditor, and Identity Recovery |
|
Best for |
Recovery-first enterprises with AD and Entra ID risk |
Modular buyers with the capacity to run several Quest tools |
Mid-market, Microsoft-heavy, regulated teams consolidating detection, evidence, and recovery |
Netwrix Threat Prevention 在域控制器处阻止诸如 DCSync、Kerberoasting 和 Pass-the-Hash 等 AD 攻击,防止其成功。请求演示。
买家为何比较Semperis和Quest
这两家供应商通过不同的途径进入同一候选名单,一对平台变革正在加速这一比较。
Recovery和ITDR正成为一个购买决策
组织过去通常分别购买备份和检测工具。Semperis现在将DSP和ADFR一起定位,而Quest将Identity Defense、RMAD和Identity Recovery for Entra ID作为身份安全和恢复领域的独立产品列出。评估AD保护的买家越来越希望拥有涵盖检测和恢复的单一供应商关系。
Quest的产品组合广度引发了单一控制台的问题
Quest的Identity Defense、RMAD和Change Auditor是独立产品,攻击路径分析可能需要额外购买SpecterOps BloodHound Enterprise。攻击路径显示攻击者如何从一个暴露的身份、权限或系统移动到更有价值的目标。模块化让团队能够精准购买所需,但控制台过多会带来可见性成本。
Semperis 更紧密的集成伴随着自身的权衡
Semperis DSP 和 ADFR 的集成比 Quest 的产品线更紧密。更广泛的 Semperis 堆栈仍涵盖多个库存单位(SKU):Lightning Intelligence 作为独立的 SaaS 产品处理姿态评估,Disaster Recovery for Entra Tenant(DRET)作为独立的 SaaS 产品覆盖 Entra ID 租户恢复。
Quest的新FedRAMP High授权更改了受监管的评估
Quest于2026年7月宣布获得Microsoft Azure Government中Entra ID的Identity Defense和Identity Recovery的FedRAMP High授权。对于国防合同、医疗和公共部门的采购者来说,当产品、租户和部署模型完全符合要求时,该资质非常重要,因此请在采购时确认范围。
Semperis:集成的ITDR和forest恢复
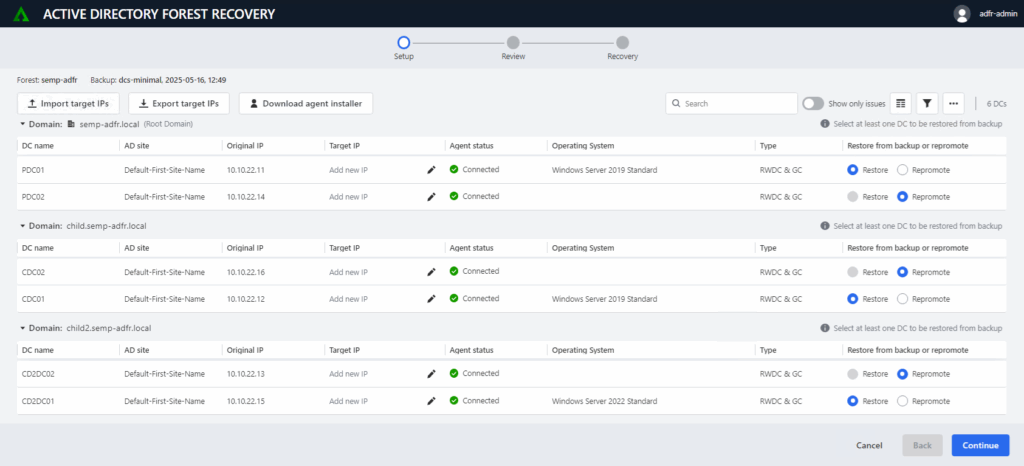
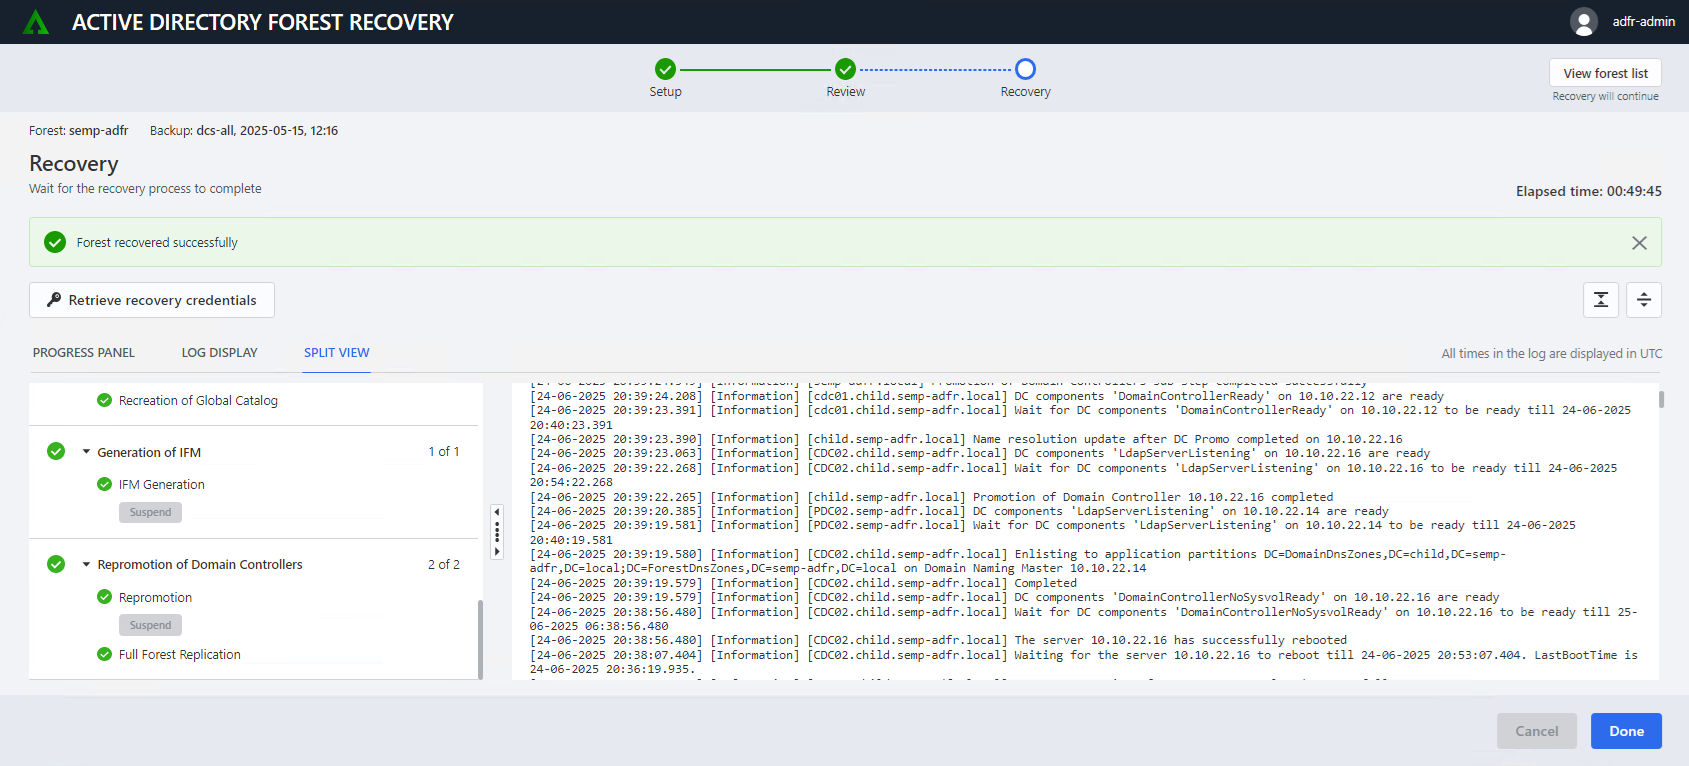
Semperis 将其平台聚焦于 用于混合 AD 和 Entra ID 威胁检测的 DSP 以及用于网络弹性恢复的 ADFR,Lightning Intelligence 和 DRET 作为独立的 SaaS 产品扩展覆盖范围。其差异化在于恢复深度:Clean Restore 和 Anywhere Recovery 旨在防止在森林重建过程中恶意软件的重新引入。
来源:semperis.com
DSP监控Active Directory复制流,Semperis将其定位为防篡改数据源:禁用Windows事件日志或移除代理的攻击者无法绕过直接读取复制数据的检测。
来源:semperis.com
突出点:
- 跨本地 AD 和 Entra ID 的复制流监控,具备防篡改变更跟踪和自动撤销回滚功能。
- 利用机器学习模型的Identity Runtime Protection,针对password spraying、凭证填充和暴力破解检测。
- ADFR自动化与Semperis委托的Forrester全面经济影响研究中更短的林地恢复时间相关。
- 适用于物理、虚拟、本地和云基础设施的Anywhere Recovery覆盖,包括备用IP地址空间。
- 适用于GDPR、HIPAA的本地DSP合规报告模板,PCI DSS和SOX证据收集。
- 为符合条件的客户提供结合了ADFR、DRET和事件响应服务的Ready1套餐。
需要考虑的事项:
- DSP在提交后检测并回滚更改,因此需要执行前阻止的团队应测试补偿控制。
- 复制流可见性可能会遗漏缺少复制元数据的LDAP查询、Kerberos身份验证和侦察事件。
- 持续的access governance和权限审查需要超出DSP合规模板的额外工具。
- Semperis的公开资料未确认Cybersecurity Maturity Model Certification (CMMC)映射,这影响了国防承包商的审计计划。
- 覆盖DSP、ADFR、Lightning Intelligence和DRET的全面支持需要多种许可证,增加了采购和续订的工作量。
- 覆盖范围集中在AD和Entra ID,因此Okta和非人类身份需要补充控制。
适合: 以恢复为先、面临AD和Entra ID风险的企业。
Quest:模块化恢复、检测和治理
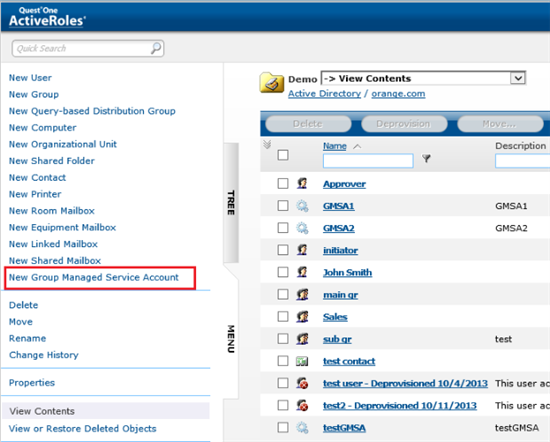
Quest通过模块化产品组合解决AD保护问题:用于ITDR的Identity Defense(前称Security Guardian)、用于Entra ID备份和恢复的RMAD及Identity Recovery,以及用于审计和治理的Change Auditor和Active Roles。
其区别点在于能够将检测、恢复、审计、治理和攻击路径映射作为独立购买,每项均符合特定的运营需求。
来源:quest.com
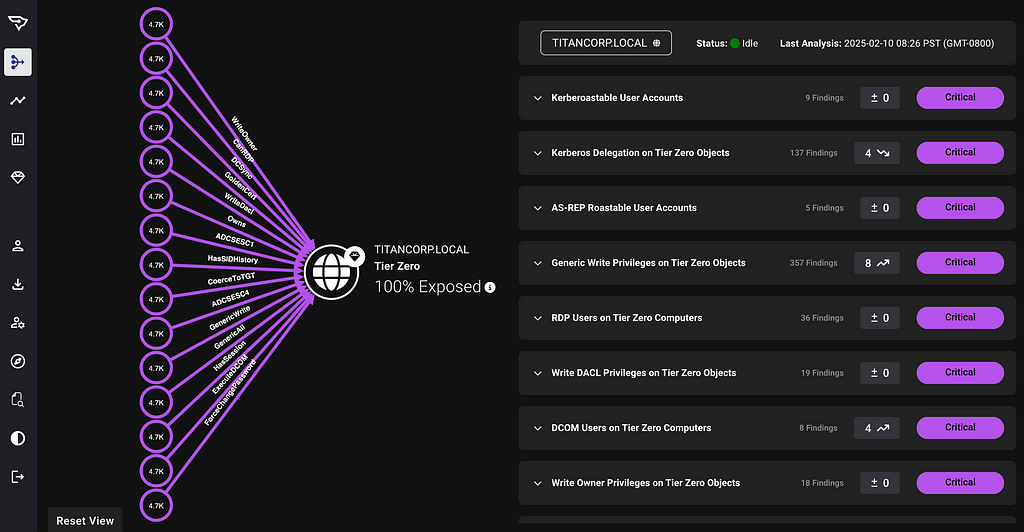
Quest将Identity Defense定位于针对AD和Entra ID中攻击者工具和技术的警报、Tier 0漂移可见性以及Shields Up遏制。Tier 0指的是最具特权的身份资产,如域控制器和能够控制目录的账户。
Quest将Shields Up描述为一种不修改AD权限的覆盖层,这使其在活跃事件期间易于应用和移除,而协议层阻断仍然是一个单独的概念验证要求。
突出之处:
- 针对关键身份资产,提供覆盖AD和Entra ID的Identity Defense警报及Shields Up遏制。
- 持续的identity posture基准测试,揭示Tier 0暴露和非人类身份漏洞。
- 组策略对象 和目录信息树指标,有助于优先处理目录风险调查。
- RMAD林级灾难恢复,具有细粒度的对象和属性恢复选项。
- Identity Recovery for Entra ID,是RMAD的云目录对应产品,现已获得Azure Government的FedRAMP High授权。
- SpecterOps BloodHound Enterprise 攻击路径映射作为单独产品提供。
需要考虑的事项:
- Quest未能确认Identity Defense、RMAD、Identity Recovery和Change Auditor工作流程中的单一控制台。
- 攻击路径分析通过 BloodHound Enterprise 进行,因此请分别评估许可和修复交接。
- 全面的治理覆盖需要 Change Auditor、Active Roles 或类似工具以增强运营所有权。
- Shields Up 是一种覆盖层,而非协议层阻断,因此请根据活动事件的要求进行测试。
- Identity Defense 推广审计准备,而框架映射的模板则存在于独立的审计和治理产品中。
适合: 有能力运行多个Quest工具的模块化买家。
Semperis 与 Quest:正面比较
以下标准涵盖了两个供应商的多产品组合,而非单独比较单个SKU。
威胁检测方法
Semperis DSP通过复制流监控检测恶意更改,并在提交后使用Auto Undo回滚。这种设计提供了防篡改的更改可见性,尽管LDAP查询,Kerberos authentication和侦察覆盖需要验证。Quest Identity Defense增加了Shields Up遏制,在攻击中冻结关键资产的更改,这是一种位于协议层阻断之外的覆盖。Quest在遏制速度上领先。
恢复深度和恢复时间目标(RTO)
Semperis ADFR围绕Clean Restore和Anywhere Recovery构建,以防止重建过程中恶意软件的重新引入。Quest RMAD提供细粒度的对象和属性恢复,无需完全重建域控制器,并自动化Microsoft forest的恢复操作。
Semperis在灾难性森林恢复设计方面领先;Quest在细粒度、有针对性的恢复方面领先。请在概念验证中测试您场景的实际RTO,而不是盲目相信任何一方的说法。
治理和合规证据
Semperis DSP 包含针对 GDPR、HIPAA、PCI DSS 和 SOX 的合规报告模板,但不包括持续的访问治理或权限审查。Quest 将取证变更跟踪拆分为 Change Auditor,这是与 Identity Defense 分开购买的。对于面临 CMMC 截止日期的国防部(DoD)承包商,框架映射的证据和访问审查直接影响审计准备情况。
Semperis在其核心Identity Threat Detection & Response产品中领先提供开箱即用的模板;Quest则需要额外购买同等产品。两者都需要辅助工具以实现持续的访问治理。
控制台和产品组合的复杂性
Semperis紧密集成DSP和ADFR,但Lightning Intelligence和DRET单独销售。Quest设计为模块化,尚无涵盖Identity Defense、RMAD、Identity Recovery for Entra ID、Change Auditor和BloodHound Enterprise的统一控制台。
两家供应商都未提供涵盖检测、恢复和治理的单一控制台。这个空白使得与整合替代方案进行并行的概念验证变得值得。
如何在Semperis和Quest之间选择
两家供应商都保护相同的目录,因此选择通常取决于会造成最大损害的故障模式。
如果符合以下情况,请选择Semperis:
- 优先事项是在灾难性事件后最快、最可靠的全森林恢复。
- 防篡改的基于复制的变更跟踪,配合自动回滚,符合您的检测模型。
- 团队更倾向于更紧密的DSP和ADFR集成,并且随着覆盖范围的扩大,可以为Lightning Intelligence和DRET预算。
如果符合以下情况,请选择Quest:
- 优先事项是逐个模块组装检测、恢复、审计和攻击路径映射模块。
- 细粒度的对象和属性恢复在日常工作中比完整林重建速度更重要。
- Azure Government中的FedRAMP High授权是Entra ID保护和恢复的硬性要求。
通常决胜点在于运营能力:较小的团队可能更喜欢更少且更紧凑的产品,而希望按功能分开工具且能管理多个控制台的团队可能更喜欢模块化。
何时选择Netwrix而非Semperis或Quest
对于拥有大量Microsoft环境的受监管行业中的中型企业(100-5,000名员工),实际问题是团队是否能够整合AD恢复、阻断、审计证据和访问审查,而不增加另一个运营孤岛。
当您需要实时阻断,超越检测或回滚时
两者比较的平台都强调检测后的回滚或遏制。 Netwrix Threat Prevention 阻止 DCSync 在域控制器本身,通过拦截当策略范围外的机器调用GetNCChanges API时的请求。在概念验证期间,测试其他特权变更防护要求,如组成员变更和组策略对象编辑。
当您需要带有合规报告模板的访问审查时
核心的Identity Threat Detection and Response产品通常将持续访问治理留给辅助工具,而常驻访问正是这一差距的关键所在:Netwrix 2026 Data and Identity Security Report发现,76%的组织无法立即撤销常驻访问权限。
Netwrix Auditor 配对前后 AD变更审计,报告预映射至SOX、HIPAA、PCI DSS、GDPR和FISMA/NIST,并集成了Access Reviews,使业务负责人能够在审计的同时审查资源和组。
金融服务中的审计效率提升是切实的:First National Bank and Trust of Beloit使用Netwrix Auditor将Office of the Comptroller of the Currency (OCC)的审计准备时间从一周缩短到一小时。
当您希望从与检测和审计相同的供应商处进行forest恢复时
Netwrix Identity Recovery 从变更时间线回滚单个对象、属性和组成员身份,并自动化完整的AD林恢复,涵盖AD、Entra ID和Okta,且与Netwrix Threat Prevention、Netwrix Threat Manager和Auditor属于同一供应商关系。在概念验证期间进行并排的RTO比较,而不是盲目相信任何供应商的恢复速度声明。
需要阻断、审计证据和目录恢复以作为单一运营模型运行的团队,从单一的Netwrix部署中获得这三项功能,而不是通过分开的控制台和许可证组合实现。
请求演示,了解 Threat Prevention、Auditor 和 Identity Recovery 如何与您的 Semperis 或 Quest 候选名单并行处理阻止、审计证据和林地恢复。
免责声明:本文信息截至2026年7月已核实。产品功能、路线图和价格可能会变化;采购前请直接向各供应商核实。
关于Semperis与Quest的常见问题
分享到
了解更多
关于作者