
公共代码仓库里已经充满了攻击脚本。地下 AI 工具可以按需生成网络钓鱼诱饿和可运行的恶意软件,因此能否访问模型的 API 几乎成了唯一的障碍。技能门槛几乎降到了零,预计会有更多攻击出现在你的收件箱、服务台和登录页面。攻击背后是哪个模型,也正在成为比“是谁发动的”更有用的威胁信号。
AI 消除的三道门槛
技能。以前编写恶意软件意味着要掌握编程语言,理解杀毒软件特征码的工作原理,并反复测试代码直到能运行。现在,攻击者只需用日常语言描述想要的功能,模型就会写出来。网络钓鱼也是同样的道理。模型早就知道什么样的信息看起来合法、紧急、安全可点击,所以攻击者不再需要自己撰写有说服力的文案。
个性化。传统钓鱼是群发成千上万封通用邮件,希望有几个百分点的人上钩。把某人的 LinkedIn 资料、公司新闻稿和几条社交帖子交给模型,它就能写出一条引用对方真实职位、主管姓名和供应商关系的诱饿。熟练的社会工程师调研一个目标需要几个小时,而模型只需几秒,还能一次处理整份目标名单。
速度。传统防御依赖模式:恶意软件特征码、已知的钓鱼域名和行为基线。AI 生成的攻击变异的速度超过任何人编录这些模式的速度。等某个版本的特征码出来时,模型已经又生成了十个与之不匹配的变种。
这些变化叠加在一起,模糊了脚本小子与真正威胁行为者之间的界限。
AI 如何改变攻击杀伤链
杀伤链本身看起来没有变。变的是规模。
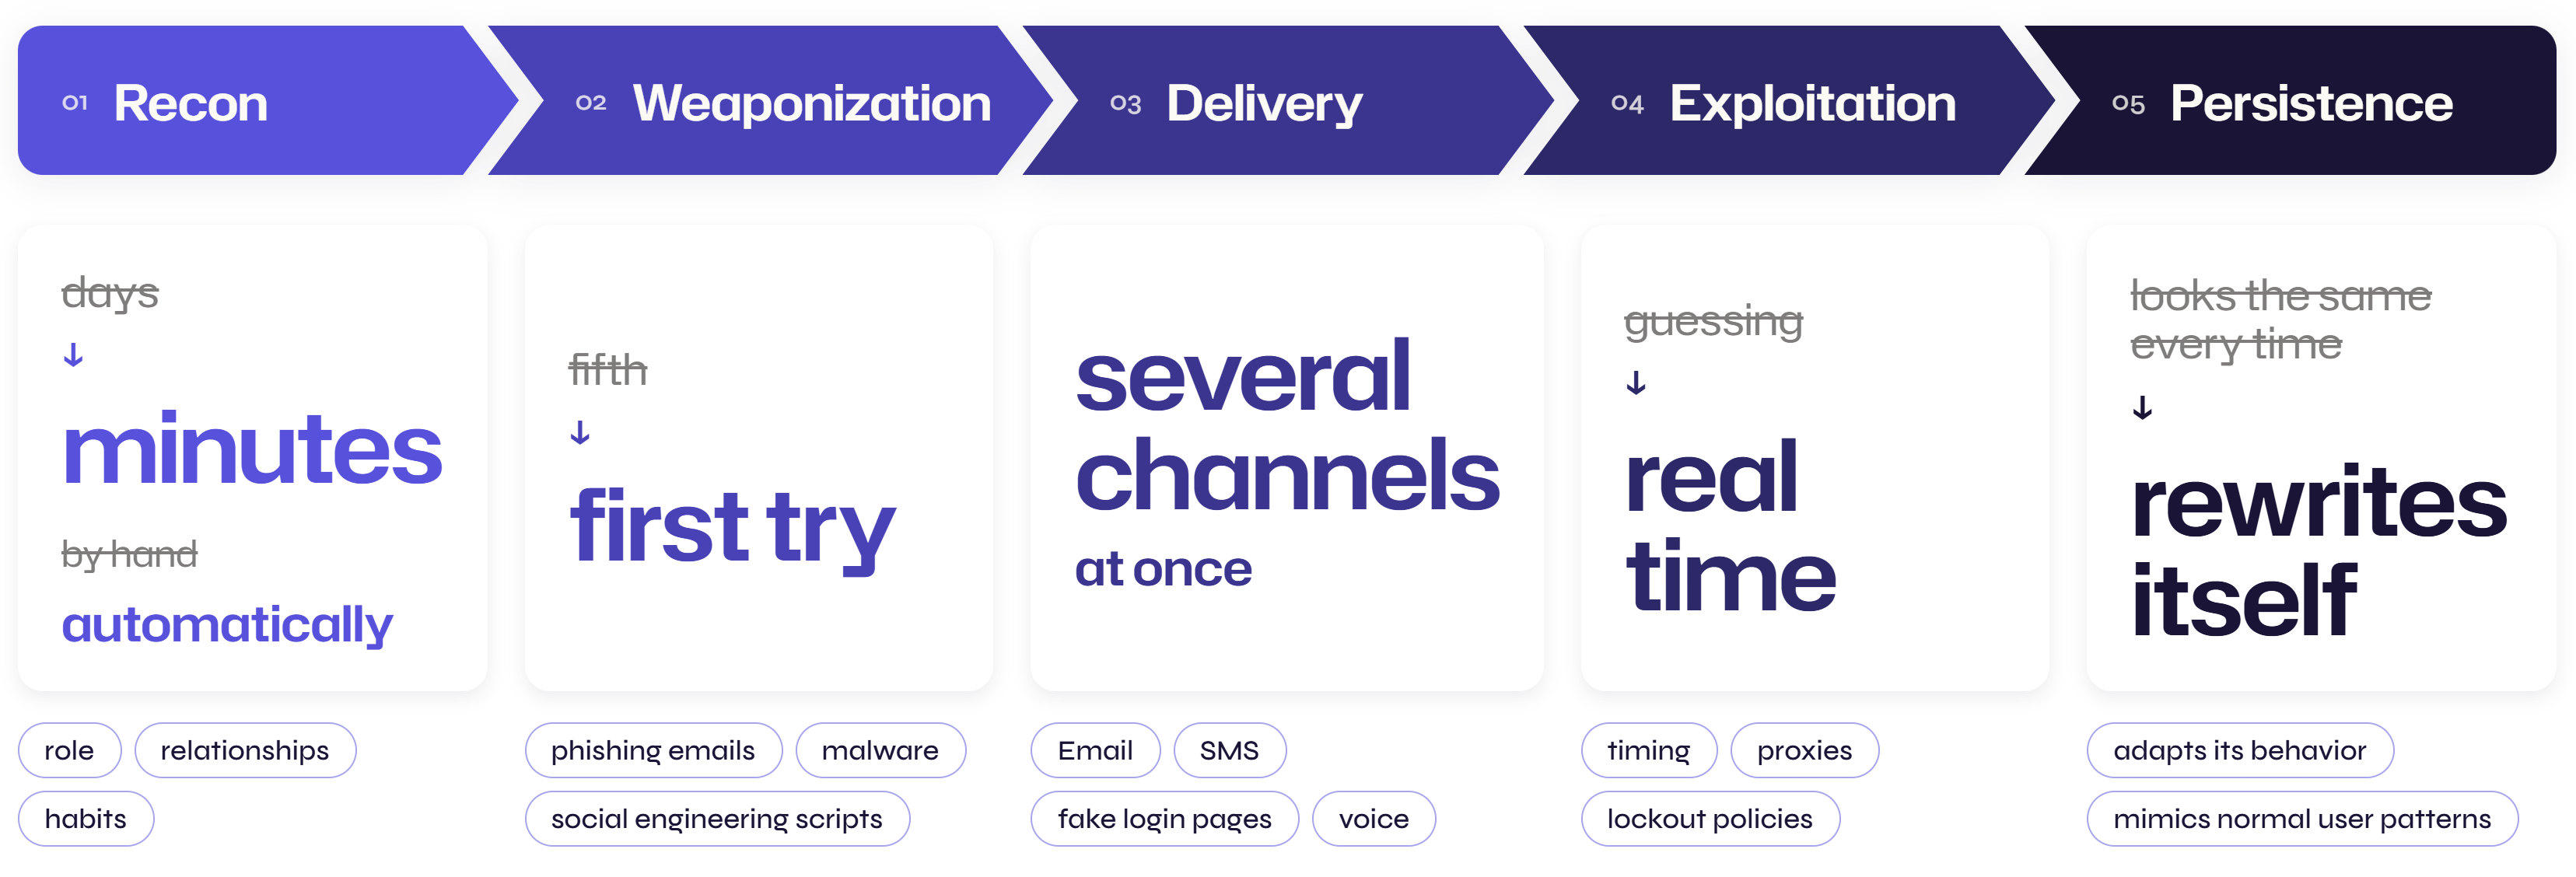
- 侦察(Recon)。攻击者以前靠人工翻找 LinkedIn、公司通讯录和旧的数据泄露。现在 AI 工具自动抓取并交叉比对这些数据,几分钟内就能建立目标的职位、人际关系和习惯档案,而不再需要几天。
- 武器化(Weaponization)。模型编写攻击所需的素材,包括语气针对特定对象调整过的钓鱼邮件、第一次就能运行而不是第五次才成功的恶意软件,以及模仿某个部门内部说话方式的社会工程话术。
- 投递(Delivery)。攻击者通过电子邮件、短信、伪造的登录页面和语音触达目标。生成成本很低,所以他们同时出击多个渠道,看哪个有效。
- 利用(Exploitation)。一旦通过被盗凭证或漏洞立足,AI 就会帮助自动化后续动作。它会优化时机、轮换代理,并实时适应账户锁定策略,而不是靠猜。
- 持久化(Persistence)。静态恶意软件会被发现,因为它每次看起来都一样。AI 辅助的恶意软件会自我重写、调整行为,并模仿正常用户的操作模式,同时惄无声息地将数据外传。
AI 参与了全部五个阶段,这正是这一波攻击不同于以往网络犯罪工具的地方。
攻击者使用哪些 AI 模型,用来做什么
ChatGPT、Claude、Gemini 和 Grok 等主流模型都带有安全护栏,因此攻击者会花很大力气研究越狱提示词和提示注入,试图让模型输出不该输出的内容。回报就是质量。这些是市场上能力最强的模型,所以一旦越狱成功,就能得到顶级质量的结果。
接着是地下层级:WormGPT、FraudGPT 和 GhostGPT。尽管名声“邪恶”,其中很多只是薄薄的封装服务:在 Grok 或 Mixtral 等合法模型之上,加一个聊天界面和一条针对越狱调优的系统提示词。买家拿到的是已经越狱的模型,省去了自己动手的麻烦。
用途按能力划分。强大的编程模型负责生成恶意软件和漏洞利用代码,因为输出质量决定攻击载荷能否运行。强大的对话模型负责钓鱼和商业邮件欺诈(BEC),因为语气和上下文决定诱饿是否令人信服。随着语音和视频生成技术进步,预计会出现更多借助深度伪造的语音钓鱼,包括冒充“供应商”或“主管”要求转账的伪造语音留言和视频通话。
攻击者会“货比三家”地选模型,就像开发者为每项工作挑选合适的工具那样,为杀伤链的每个阶段选用最强的工具。
AI 驱动攻击的经济账
无论攻击者使用合法 API 还是犯罪分子的封装服务,每一条提示词和每一份生成结果在后端都有实际的成本。地下工具的价格如今已经公开。基于 Telegram 的服务每周约 50 美元起,更成熟的服务每月约 200 美元,即每年接近 1700 美元。
把它和收益相比。一次成功的 BEC 攻击就能在一笔转账中得手数万美元,而一次勒索软件部署的价值可能远不止于此。相比之下,每月 200 美元只是零头。AI 让攻击的构建成本很低,并且在五年前不曾存在的规模下也能盈利。
Netwrix Change Tracker 如何捕捉 AI 构建的攻击留下的痕迹
杀伤链的每一个阶段,从武器化攻击载荷到在系统上持久驻留,最终都会触碰到真实存在的东西:文件、配置项、脚本或注册表项。AI 可以让攻击更快、更难被肉眼发现,但最后这一步依然可见。Netwrix Change Tracker 在变更发生的那一刻就会标记出来,将其与计划和批准的内容比对,并完整记录什么发生了变化、何时发生以及是否符合策略。无论变更来自初级系统管理员、每周花 50 美元买脚本的脚本小子,还是大规模运作的越狱模型,它都一视同仁。
同样的逻辑也适用于你组织自己运行的 AI 系统。你无法直接观察模型的行为,但管控它的系统提示词、安全过滤器和配置文件都存放在服务器上,Change Tracker 可以监控它们。
攻击者的工具包每周都在变,但基于“你的系统应该是什么样”的检测不需要跟上这个节奏。它只需要发现系统与预期不一致的时候。
查看 Change Tracker 的实际演示探索 Innovation Week 的全部对话,听 Netwrix 和行业专家谈论数据和身份安全。
分享到
了解更多
关于作者
Dan Piazza
产品管理经理
Dan Piazza 是 Netwrix 的产品管理经理,负责多种 Endpoint、DSPM 和 Directory 产品。他自 2013 年起从事技术岗位工作,热衷于网络安全、数据保护、自动化和代码。在担任现职之前,他在一家数据存储软件公司担任产品经理和系统工程师,管理并落地了软件与硬件的 B2B 解决方案。