
自動化されたユーザー アカウントの選択肢と運用の実践を徹底解説
Aug 25, 2025
手動のアカウント プロビジョニングはエラーが起きやすく、スケールしません。自動化されたユーザー アカウント管理により、オンボーディングとオフボーディングが迅速になり、最小権限を徹底し、コンプライアンスのための監査証跡を維持できます。最適なツールは HR やクラウド ディレクトリと統合し、Zero Trust をサポートし、Zero Trust さらに MFA を提供し、IT とユーザー双方にセルフサービス機能を提供して—セキュリティと生産性の両方を高めます。
組織内の各個人は、データ、アプリケーション、サーバー、クラウド サービス、およびその他のリソースにアクセスするために、ユーザー アカウントを必要とします。アカウントが少数であれば、手動プロセスを用いてそれらをライフサイクル全体にわたり作成し、保護し、管理(ガバナンス)できる場合があります。
しかし、手作業のプロセスは人為的なミスが起こりやすく、最小規模の企業を除く多くの組織のニーズに合わせて拡張することができません。代わりに、ほとんどの組織では自動化されたユーザー管理ツールが必要です。適切なソリューションを選ぶことで、強固なセキュリティ、規制への準拠、ユーザーおよび IT チームの生産性に必要な効率性と正確性を得られます。
この記事では、自動化されたユーザーアカウント管理のメリットを説明し、ツール選定で確認すべき必須機能を詳しく解説し、市場で利用できる代表的なソリューションを紹介します。さらに、ユーザーアカウント管理におけるベストプラクティスも確認し、しっかりした戦略を実装するためのガイダンスも提供します。
厳選した関連コンテンツ:
自動化されたユーザーアカウント管理のメリット
自動化されたアカウント管理には、以下を含む複数の利点があります。
時間とリソースの最適化
ユーザーアカウント管理プロセスを自動化することで、ユーザーアカウントのライフサイクル全体にわたって対応に必要な時間とリソースを大幅に削減できます。
- オンボーディング — 自動化により、入社当日から生産性を高められるよう、新規の従業員、請負業者、その他のユーザーが必要なシステムやアプリケーションに迅速にアクセスできる体制を整えることで、迅速なオンボーディングが可能になります。
- 役割の変更 — 自動化されたユーザーアカウント管理ツールは、新しい役割や責任を担うために必要なアクセスをユーザーが迅速に付与されること、そして不要になったアクセスが速やかに削除されることも確実にするのに役立ちます。
- オフボーディング — 個人が組織を離れる際、ツールは関連するユーザーアカウントを自動的に無効化または削除できます。
強化されたセキュリティとコンプライアンス
ユーザーアカウント管理を自動化することで、セキュリティ体制を強化し、規制要件へのコンプライアンス維持にも役立ちます。特に、アクセス ポリシーがすべてのユーザーとシステムに一様に適用されること、また、アカウントのすべてのアクティビティについて詳細な監査ログ(監査トレイル)が後で利用できるように自動的に維持されることを確実にできます。
スムーズなユーザー体験
自動化は、次のような機能によってユーザー体験を向上させることもできます。
- セルフサービス機能 — ユーザーは、ヘルプデスクのチケット対応による手間や待ち時間によるストレスなしに、自分でパスワードをリセットしたり、必要なリソースへのアクセスを要求したりできます。
- Single sign-on (SSO) — 1つの認証情報セットで複数のアプリケーションにアクセスできるようにすることで、パスワード疲れを軽減し、生産性を向上させます。
- より迅速なアクセスのプロビジョニング — 自動化されたプロビジョニングにより、ユーザーは新しいアカウントや新しいアクセス権が設定されるまで待つ時間を減らせます。
ユーザーアカウント管理ツールの主要機能
主要な機能
ユーザーアカウント管理ツールを評価する際は、次の必須機能が備わっているかを必ず確認してください:
- 幅広いプラットフォーム対応 — 選ぶツールは、依存しているシステムをサポートし、将来のニーズに柔軟に対応できる必要があります。たとえば、現在多くの組織は Active Directory(AD)と Entra ID(旧 Azure AD)の両方を利用しているため、ハイブリッド環境全体で一貫したセキュリティポリシーと集中型のユーザーアカウント管理を含むツールが必要です。
- Identity management — アカウント管理プロセスを自動化することで、組織が適切なデジタル・アイデンティティのセットを正確に保有できるようになり、結果として不正アクセスのリスクを低減できます。
- Access management — 自動化によって principle of least privilege をより簡単に徹底できます。これは、各ユーザーに対して、その職務を遂行するために必要なアクセスのみを正確に付与し、不必要な権限は付与しないことを求める考え方です。この目標を達成するために、現代のソリューションでは、ユーザーにアクセス権を直接割り当てるのではなく、ロールベースのアクセス制御(RBAC)を使用します。RBAC では、組織は職種に対応する一連のロール(Helpdesk Technician や Sales Rep など)を作成し、各ロールに対応するアクセス権を付与したうえで、各ユーザーに適切なロールを割り当てます。
- 設定(コンフィギュレーション)分析 — 優れたツールは、ユーザーの設定や権限も分析して、過剰な権限や使用されていないアカウントなどの脆弱性を特定します。
- リアルタイム監視 — 適切な自動化されたアカウント管理ソリューションは、ユーザー権限の変更を追跡し、アクセスの挙動を監視することで、担当者が役割を遂行するために必要な権限だけを持つようにすることを支援します。たとえば、異常なログイン試行やロールの変更をいち早く検知できれば、潜在的な脅威に対して迅速な対応が可能になります。
- コンプライアンス機能 — アカウント管理ツールは、GDPR のようなデータ保護法、PCI DSS のような決済カードの標準、HIPAA のような医療情報のプライバシーおよびセキュリティ規制に対する要件を、満たしていることを達成するとともに証明するのに役立ちます。詳細な監査ログを自動的に維持し、カスタマイズ可能なレポートを提供するソリューションを探してください。
新たな動向
投資が長期的に価値を生み続けることを確認するために、評価するソリューションにおいて、次のような最新の機能も必ず確認してください。
- Zero Trust のサポート — Zero Trust セキュリティモデルでは、ローカルネットワーク内に存在していても、ユーザー、デバイス、ネットワークを自動的に信頼してはなりません。代わりに、アクセスを許可する前に、すべてのアクセス要求を徹底的に認証し、認可し、暗号化する必要があります。さらに Zero Trust では、脅威の検知と対応を迅速に行えるように、ユーザーのアクティビティ、ネットワークのアクティビティ、システムの挙動を継続的に監視・分析することが求められます。
- パスワードレス認証 — パスワードレス認証は、従来のパスワードに代えて、生体認証、ハードウェアトークン、SMS やメール、認証アプリを通じて送信されるワンタイムパスワードなどの選択肢を用います。このアプローチは、弱いパスワードや盗まれたパスワードに関連する深刻なリスクを排除することでセキュリティを向上させ、複雑なパスワードを覚える必要をなくすことでユーザー体験を改善し、パスワードリセット要求を含むパスワード管理の手間を減らすことで IT サポートコストを削減します。ただし、導入には既存のインフラやユーザーの行動に対して大きな変更が必要になる場合があります。
- AI と機械学習(ML) — 現代のソリューションでは、AI と ML を活用して、ユーザーの役割や行動パターンをより正確に分析し、アカウント作成を自動化し、過去のデータに基づいてアクセス要件を予測することで、ユーザーが初日から適切な権限を持てるよう支援します。AI と ML により、ユーザー行動の正確なベースラインを確立し、異常なログイン活動、アクセス試行、またはデータ転送などの不審な逸脱を検知し、脅威対応プロトコルを自動的に開始します。
主要なユーザーアカウント管理ツールの詳細比較
現在、市場にはさまざまなユーザーアカウント管理ソフトウェアのソリューションがあります。以下では、検討する価値のある人気ソリューションの一部について、簡単な説明を示します。
Netwrix Directory Manager
Netwrix Directory Manager は、オンプレミスの AD ドメイン、クラウド環境、またはハイブリッド環境全体でセキュリティ、コンプライアンス、生産性を向上させるために、ユーザーおよびグループ管理を自動化します。以下のような機能を備えています:
- AD グループの自動作成、変更、削除
- オンプレミスの AD、Entra ID、および HR データベースを連携して最新の状態を保ち、包括的な Identity Management を実現
- ユーザーが自分の情報を更新し、アクセスを申請できるセルフサービス ポータル
- ロールベースのアクセス制御
- 非アクティブまたは時代遅れのユーザーアカウントおよびグループの特定と対応
- 定期的なユーザーアクセスの見直しにより、従業員が現在の役割に必要な権限のみを持つようにします
SolarWinds Access Rights Manager
SolarWinds Access Rights Manager は、Active Directory または Entra ID 環境全体でユーザーアクセスを管理するのに役立つ統合プラットフォームです。特に、次のことが可能です:
- 事前に定義されたテンプレートに基づいて、ユーザーアカウントの作成および削除のプロセスを効率化します
- ユーザーの権限とグループ所属の変更をリアルタイムで追跡します
- ユーザーの役割に基づいてアクセス権を作成・管理できるようにします
- ユーザーのアクセス権、グループ所属、権限の変更に関する詳細レポートを生成することで、コンプライアンス対応を効率化します
- ユーザー権限の発生元を追跡し、不必要または重複した権限を特定します
ManageEngine ADManager Plus
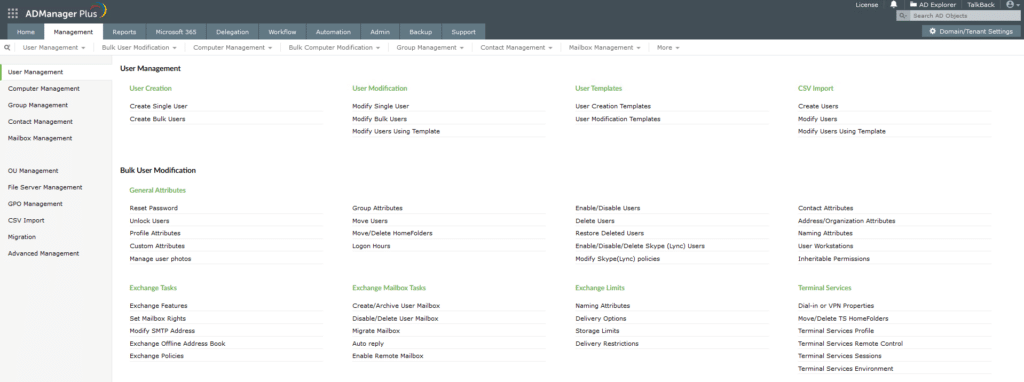
ADManager は、Active Directory、Exchange、Microsoft 365、G Suite などの各プラットフォームでユーザーアカウントの作成、変更、削除を行う作業を容易にします。さらに、リモートでのユーザー管理もサポートします。
このツールで、次のことができます:
- CSV ファイルまたはテンプレートを使ってユーザー アカウントを一括で作成、更新、または削除
- PowerShell スクリプトを使ってタスクをスケジュールし、手作業を削減
- 非アクティブなユーザー、パスワードの有効期限、グループのメンバーシップなどのトピックに関するレポートを簡単に作成できます。
無料トライアルでは、この製品を詳しく確認し、貴社の組織でどのように機能するかを確認できます。以下は、さまざまな管理オプションを示すスクリーンショットです。
Okta
Oktaは、柔軟なユーザーアカウント管理機能を提供する、主要なクラウドベースの Identity and Access Management プラットフォームです。主な機能には次のようなものがあります:
- 接続されたシステム全体での自動ユーザープロビジョニングおよびプロビジョニング解除
- ユーザーが個人情報を更新し、セキュリティ設定を管理し、アカウントのアクティビティを確認できるセルフサービスポータル
- ユーザーが同意(consent)の希望設定とデータ共有オプションを管理できるプライバシー制御
- 生体認証およびその他のパスワードレス技術に対応
- 既存のユーザーディレクトリ(Active Directory や LDAP など)とディレクトリを同期
- 幅広いアプリケーションにまたがる SSO
- 高度な AI および ML 機能
JumpCloud
JumpCloud は、単一のインターフェイスを使ってユーザーアカウントのプロビジョニング、管理、そしてプロビジョニング解除(デプロビジョニング)を行える SaaS ソリューションです。複数のディレクトリやオンプレミスのインフラが不要になります。JumpCloud:
- クラウドベースのアプリケーションおよびレガシー(従来型)のアプリケーションの両方で、LDAP、SAML、RADIUS などの認証プロトコルに対応しています
- Google Workspace および Microsoft 365 と連携します
- 多要素認証(MFA)と連携し、ユーザーに追加の認証手段の提示を求めます
- きめ細かな制御のために、条件付きアクセス ポリシーを特定のユーザー グループまたはアプリケーションに合わせて調整できます
- ユーザーが、位置、デバイスの種類、リスク レベルなどの要因に基づいて追加の認証手順を完了することを求めるルールを許可します
JumpCloud は、専属の顧客になる前に試してみることができるよう、無料トライアルを提供しています。
Oracle Identity Management
Oracle Identity Management は、組織がユーザーのアイデンティティを効果的に統制し、さまざまなシステムにわたるアクセスを管理するのに役立ちます。たとえば、次のように:
- ユーザー アカウントの作成、更新、および削除のプロセスを自動化します
- 管理者チームが作成したロールを通じて、ユーザー権限を管理できます
- 人事アプリケーションや既存のディレクトリなどの権威あるソースから、アイデンティティを同期できます
- 単一の直感的なインターフェースを使って、ユーザー属性、プロパティ、ロール、権限を編集できます
- ユーザーの活動、アクセス要求、システム内で行われた変更を追跡するためのレポート機能を提供します
Oracle Identity Management は、数百万人規模のユーザーに対応できるように設計されており、Oracle Cloud Infrastructure やアプリケーションとシームレスに統合できます。オンプレミス、または Oracle Cloud Infrastructure(OCI)インスタンスとしてデプロイ可能です。
Windows コンピューター管理ツール(compmgmt.msc)
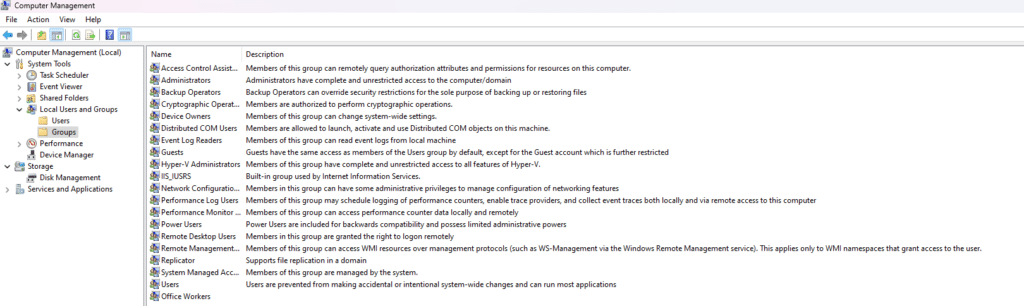
効率と正確性のために、特に多数のユーザーアカウントを管理する場合は、上記で説明したような自動プロビジョニングツールの利用が推奨されます。ただし、Microsoft の「コンピューターの管理」ツールは、基本的な Windows のユーザー管理ツールとして機能します。管理者は、ローカル ユーザーやグループの作成、無効化、削除を行うほか、パスワードのリセットも実行できます。以下のスクリーンショットは、Windows 11 のコンピューター管理ツールで利用可能な既定のグループを示しています。
ユーザーアカウント管理におけるベストプラクティス
ユーザーアカウント管理におけるベストプラクティスを採用することで、ユーザーの生産性を維持しながら強固なサイバーセキュリティの両立を図り、管理業務を効率化できます。
- ユーザーおよびグループに対して標準の命名規則を適用します。 一貫した命名により、正確なプロビジョニングが可能になり、セキュリティと生産性が向上します。
- 最小権限の原則を徹底するために、定期的な監査を実施してください。 ユーザーのアクセス権限に関する定期的な監査は、個人が現在の役割と責任に基づいて適切なアクセス権限を持っていることを確認するうえで不可欠であり、またコンプライアンス規制や業界標準を満たすためにも重要です。これらの確認を自動化ソフトウェアで行うと、プロセスが効率化され、精度の確保にも役立ちます。たとえば、監査ログ(監査証跡)を分析することで、過剰な特権を持つアカウントの特定が容易になります。
- 強力な認証方法を導入してください。 今日ではパスワードを侵害する手段があまりにも多いため、アクセス認証を単一のパスワードに依存する運用は、完全にやめるべきです。パスワード認証は、ワンタイムコードのような追加のセキュリティ層を加える多要素認証(MFA)で強化する必要があります。さらに効果的なのは、顔認識や FIDO キーなどの技術を取り入れたパスワードレス認証です。
- 通知を自動化してください。 リアルタイムのアラートにより、管理者はログイン失敗の急増などの不審な活動をすぐに把握でき、未授权のアクセス試行やその他の脅威に迅速に対応しやすくなります。
ユーザーアカウント管理戦略の実装
効果的なユーザーアカウント管理戦略を採用するには、次の主要なアクションが必要です:
組織のニーズを評価する
戦略を作る最初のステップは、組織のニーズを評価することです。必ず次の点を行ってください:
- 主要な関係者にインタビューを行い、それぞれの具体的なニーズを理解します。また、エンドユーザーからフィードバックを集め、現在のアカウント管理プロセスに関する体験を把握し、どのように改善できるかを尋ねます。
- ユーザーの入社(onboarding)、退職(offboarding)、アクセス申請、パスワード管理について、既存のツールと現在のプロセスを棚卸ししてリスト化します。
- 組織に適用され、ユーザーアカウント管理ソリューションが満たす必要のあるすべてのコンプライアンス要件をリスト化します。
適切なツールを選択する
候補となるソリューションの一覧を作成し、各製品の機能・能力を評価します。上記の各セクションでは、人気のあるツールや、注目すべき機能について詳しく説明しています。さらに、価格が予算に収まることを確認してください。ライセンス費用だけでなく、継続的に発生する費用も考慮する必要があります。たとえば、使いやすいソリューションは、貴重な IT チームの時間を節約できます。ソリューションベンダーには、貴社と同様の組織に対して自社の提供内容がどのような価値をもたらしたかを示すユースケースの提示を依頼してください。
選択したツールを展開して設定する
ツールを購入したら、次は展開(デプロイ)を進める段階です。まずはパイロットグループで新しいシステムをテストし、その後段階的に導入してください。ユーザーロールの権限を設定する際は最小権限の原則を適用し、管理アクセスには多要素認証を有効化します。すべてのユーザーアカウントの活動について包括的なログを実装し、疑わしい活動やシステムの異常に対するアラートを設定してください。
ユーザーアカウント管理ツールを HR システムと統合し、アカウントの自動プロビジョニングおよびデプロビジョニングを可能にします。あわせて、その統合が規制要件を満たしていることを確認してください。
トレーニングとサポートの提供
投資対効果(ROI)を最大化するために、管理者とエンドユーザーの両方がソリューションを効果的に使えるようにトレーニングを整備してください。さらに、導入の初期段階では、ユーザーが慣れないプロセスに適応できるよう、ヘルプデスクのサポートを提供することが重要です。
定期的にトレーニングの復習(リフレッシャー)を提供し、システムのパフォーマンスを監視し、ユーザーからフィードバックを集めてユーザー体験を最適化しましょう。
結論
手作業によるユーザーアカウント管理は、リソースを過度に消費し、エラーも起こりやすいため、現代の組織にとって実用的な選択肢とはなりません。実際、IT 環境がクラウドへ拡大するにつれて、自動化されたユーザーのプロビジョニングと管理の必要性は急増しています。アカウントのライフサイクル全体を扱う自動化ユーザーアカウント管理ソリューションを導入することで、企業はセキュリティ、コンプライアンス、そしてユーザーおよび IT チームの生産性を大幅に向上させることができます。
共有する
もっと詳しく
著者について
Jonathan Blackwell
ソフトウェア開発責任者
2012年以降、エンジニアでありイノベーターである Jonathan Blackwell は、エンジニアリングのリーダーシップを通じて Netwrix GroupID を、Active Directory および Azure AD 環境におけるグループとユーザー管理の最前線に押し上げてきました。開発、マーケティング、営業での経験により、Jonathan は Identity 市場と買い手の考え方を深く理解できています。